
 idov31/silverseal
आधुनिक Linux सिस्टम पर UEFI बूटकिट के साथ एक Linux पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क जो लगातार और चुपके से Rust-आधारित कर्नेल मॉड्यूल रूटकिट लोड करता है।



Silverseal एक ओपन-सोर्स Linux बूटकिट रिसर्च फ्रेमवर्क है जो Rust में लिखा गया है। यह प्रदर्शित करता है कि कैसे एक UEFI बूटकिट Linux बूट प्रक्रिया को हुक करके एक Rust कर्नेल मॉड्यूल लोड करता है। रिपॉज़िटरी में निम्नलिखित शामिल हैं:
silverseal-bootkit/: no_std UEFI बूटकिट, जिसमें asm/ के अंतर्गत आर्किटेक्चर-विशिष्ट असेंबली है।silverseal-rootkit/: Kbuild-प्रबंधित Rust Linux कर्नेल मॉड्यूल।scripts/: पर्यावरण, डिप्लॉयमेंट और रिकवरी सहायक स्क्रिप्ट।यह प्रोजेक्ट एक रिसर्च वातावरण में UEFI बूटकिट विकास, Linux बूट-चेन हुकिंग, कर्नेल-मॉड्यूल लोडिंग और प्री-OS पर्सिस्टेंस का अन्वेषण करता है।
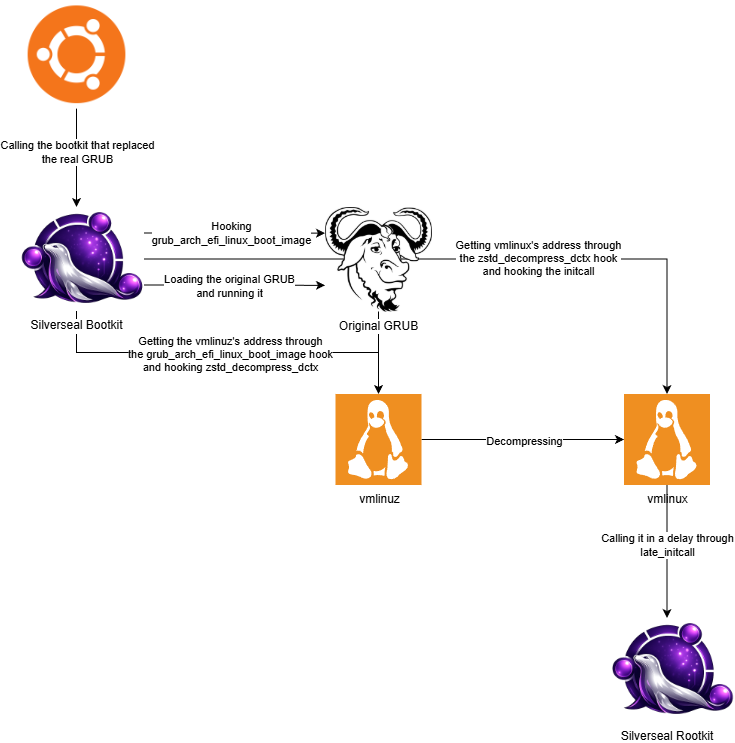
grubx64.efi को silverseal-bootkit.efi से बदल दिया जाता है; मूल फ़ाइल को grubx64.efi.original के रूप में सुरक्षित रखा जाता है।.text कोड केव्स में एक स्टेजर और वर्कर रखता है, उनके work_struct और आर्ग्युमेंट्स को .data केव में रखता है, और उस इनिटकॉल प्रविष्टि को स्टेजर की ओर रीडायरेक्ट करता है।schedule_work के साथ वर्कर को क्यू में डालता है, फिर मूल इनिटकॉल पर जंप करता है ताकि वह अभी भी चले।/sbin/insmod /silverseal_rootkit.ko चलाने के लिए call_usermodehelper को कॉल करता है।x64 कर्नेल हुक एक विशिष्ट Ubuntu कर्नेल इमेज की सिग्नेचर और लेआउट मान्यताओं का उपयोग करता है। केवल बिल्ड आर्टिफ़ैक्ट्स का मिलान यह स्थापित नहीं करता कि हुक किसी अन्य कर्नेल पर काम करेगा; लक्ष्य इमेज और बूट व्यवहार को एक डिस्पोज़ेबल VM में सत्यापित करें।
ARM64 मौजूदा x86 डिप्लॉयमेंट मॉडल को दर्शाता है:
grubaa64.efi को silverseal-bootkit.efi से बदल दिया जाता है; मूल फ़ाइल को grubaa64.efi.original के रूप में सुरक्षित रखा जाता है।vmlinuz के .linux सेक्शन के अंदर स्टॉक ARM64 zboot PE को ढूंढता है और vmlinux में इसके सफल डीकंप्रेशन को देखता है।work_struct को इनिशियलाइज़ करता है और लक्ष्य कर्नेल के schedule_work.isra.0 को कॉल करता है। इसका वर्कर 10 सेकंड तक स्लीप करता है, फिर वास्तविक रूट फ़ाइलसिस्टम से /sbin/insmod /silverseal_rootkit.ko को इनवोक करता है।Ubuntu पर, install_dependencies.sh बिल्ड पैकेज, Rust और rust-src, तथा bindgen-cli इंस्टॉल करता है। यह यह भी जाँचता है कि चल रहा कर्नेल CONFIG_RUST=y को एडवर्टाइज़ करता है या नहीं। इसे चलाने से पहले स्क्रिप्ट की समीक्षा करें क्योंकि यह पैकेज इंस्टॉल करता है और डिफ़ॉल्ट Rust टूलचेन बदलता है:
./scripts/install_dependencies.sh
WSL2 पर Ubuntu के साथ, wsl_setup.sh एक कस्टम Rust-सक्षम WSL2 kernel, एक modules VHDX, और बाहरी modules के लिए एक build tree तैयार करता है। यह वैकल्पिक रूप से एक Windows .wslconfig entry लिख सकता है। इसे चलाने से पहले इसके options और इसके द्वारा किए जाने वाले परिवर्तनों की समीक्षा करें:
./scripts/wsl_setup.sh --help
./scripts/wsl_setup.sh
The pinned ARM64 Ubuntu target has a separate setup flow below. ubuntu_target_setup.sh उस ARM64 VM में natively चलता है और अपने kernel configuration से आवश्यक Rust version प्राप्त करता है; यह एक generic WSL cross-build helper नहीं है।
Apple Silicon पर native ARM64 Ubuntu VM का उपयोग करें। असली module को target kernel के Kbuild tree के माध्यम से build किया जाना चाहिए, Cargo के IDE stub से नहीं:
cd Silverseal
./scripts/ubuntu_target_setup.sh 7.0.0-31-generic

cd silverseal-rootkit
make clean ARCH=arm64 LLVM= KDIR=/lib/modules/7.0.0-31-generic/build
PATH=/usr/bin:/bin:$PATH \
RUST_LIB_SRC=/path/printed/by/ubuntu_target_setup.sh \
make RUST_MIN_TOOLCHAIN= \
  ARCH=arm64 \
  LLVM= \
  KDIR=/lib/modules/7.0.0-31-generic/build \
  RUSTC=rustc-1.93 \
  RUSTDOC=rustdoc-1.93
पुष्टि करें कि Kbuild ने pinned kernel के लिए मॉड्यूल तैयार किया है:
file target/arm64/7.0.0-31-generic/silverseal_rootkit.ko
modinfo target/arm64/7.0.0-31-generic/silverseal_rootkit.ko | grep vermagic
रनटाइम परीक्षण से पहले, लक्ष्य कर्नेल के work_struct लेआउट को उसके BTF या DWARF से सत्यापित करें: आकार 32 बाइट्स, entry ऑफ़सेट 8 पर, और func ऑफ़सेट 24 पर। असंगति एक हार्ड स्टॉप है क्योंकि उन मानों को स्टेजर द्वारा एन्कोड किया जाता है।
Apple Silicon सीधे AArch64 UEFI बाइनरी बना सकता है। फ़िक्स्चर सत्यापन के लिए aarch64-unknown-uefi लक्ष्य और PowerShell (pwsh) के साथ स्थिर Rust इंस्टॉल करें।
बड़े पिन किए गए आर्टिफ़ैक्ट्स tmp/silverseal-kernel-7.0.0-31-generic/ में अपेक्षित हैं। उनके हैश, अद्वितीय हस्ताक्षर, नेस्टेड स्टॉक-zboot PE, caves, initcall, और लिंक किए गए System.map साक्ष्य को सत्यापित करने के बाद v3 प्रोफ़ाइल उत्पन्न करें:
cd Silverseal
pwsh ./scripts/verify_arm64_fixture.ps1 \
  -ArtifactDirectory ./tmp/silverseal-kernel-7.0.0-31-generic \
  -OutputDirectory ./target/arm64-fixture/7.0.0-31-generic-v3

export SILVERSEAL_ARM64_PROFILE="$PWD/target/arm64-fixture/7.0.0-31-generic-v3/7.0.0-31-generic.ssarm64p"
cargo build-bootkit-arm64 --release
परिणाम है:
target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
SILVERSEAL_ARM64_PROFILE के बिना ARM64 बिल जानबूझकर कोई हुक इंस्टॉल नहीं करता है। प्रोफ़ाइल और छोटे सिग्नेचर फ़िक्स्चर fixtures/arm64/7.0.0-31-generic/ के अंतर्गत रहते हैं; बड़े kernel और GRUB आर्टिफ़ैक्ट्स अनदेखा किए हुए रहते हैं।
होस्ट-साइड कॉन्ट्रैक्ट्स को इसके साथ चलाया जा सकता है:
cargo test-arm64
cargo test -p silverseal-bootkit --bin silverseal-arm64-tool --features arm64-tools
बूटकिट और मॉड्यूल को VM में कॉपी करें, फिर मॉड्यूल को वास्तविक रूट फ़ाइलसिस्टम पर रखें और मौजूदा ARM64 GRUB बाइनरी को बदलें:
sudo install -m 0644 \
  silverseal-rootkit/target/arm64/7.0.0-31-generic/silverseal_rootkit.ko \
  /silverseal_rootkit.ko

sudo ./scripts/setup_silverseal.sh arm64 \
  target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
sudo reboot
मेनू प्रविष्टि न बनाएं और initramfs को पुनः न बनाएं। VM को अपनी सामान्य मौजूदा Ubuntu प्रविष्टि से बूट होना चाहिए। बूट के बाद, मॉड्यूल परिणाम का निरीक्षण इससे करें:
sudo dmesg -w
lsmod | grep silverseal_rootkit
मूल सहेजी गई GRUB इमेज को पुनर्स्थापित करने के लिए:
sudo ./scripts/restore_silverseal.sh arm64
The restore helper, replaced image को recovery के लिए grubaa64.efi.silverseal के रूप में रखता है।







