
wazuh v4.10.5
ओपन-सोर्स XDR और SIEM प्लेटफ़ॉर्म जो एंडपॉइंट और क्लाउड वर्कलोड पर खतरे का पता लगाने, लॉग विश्लेषण, फ़ाइल अखंडता निगरानी, कमजोरियों का आकलन और अनुपालन प्रबंधन के लिए है।
Wazuh



Wazuh एक निःशुल्क और ओपन सोर्स प्लेटफ़ॉर्म है जिसका उपयोग खतरे की रोकथाम, पहचान और प्रतिक्रिया के लिए किया जाता है। यह ऑन-प्रिमाइसेस, वर्चुअलाइज़्ड, कंटेनरीकृत और क्लाउड-आधारित वातावरणों में वर्कलोड की सुरक्षा करने में सक्षम है।
Wazuh समाधान में एक एंडपॉइंट सुरक्षा एजेंट, जो निगरानी किए जाने वाले सिस्टम पर तैनात किया जाता है, और एक प्रबंधन सर्वर शामिल है, जो एजेंटों द्वारा एकत्र किए गए डेटा को एकत्र और विश्लेषण करता है। इसके अलावा, Wazuh पूरी तरह से Wazuh Indexer के साथ एकीकृत है, जो एक सर्च इंजन और डेटा विज़ुअलाइज़ेशन टूल प्रदान करता है जो उपयोगकर्ताओं को उनके सुरक्षा अलर्ट के माध्यम से नेविगेट करने की अनुमति देता है।
Wazuh क्षमताएँ
Wazuh समाधान के कुछ अधिक सामान्य उपयोग मामलों की संक्षिप्त प्रस्तुति।
घुसपैठ का पता लगाना
Wazuh एजेंट निगरानी किए जाने वाले सिस्टम को स्कैन करते हैं और मैलवेयर, रूटकिट और संदिग्ध विसंगतियों की तलाश करते हैं। वे छिपी हुई फ़ाइलों, छिपी हुई प्रक्रियाओं या अपंजीकृत नेटवर्क लिसनरों, साथ ही सिस्टम कॉल प्रतिक्रियाओं में विसंगतियों का पता लगा सकते हैं।
एजेंट क्षमताओं के अलावा, सर्वर घटक घुसपैठ का पता लगाने के लिए हस्ताक्षर-आधारित दृष्टिकोण का उपयोग करता है, और एकत्र किए गए लॉग डेटा का विश्लेषण करने तथा समझौता के संकेतकों की तलाश करने के लिए अपने रेगुलर एक्सप्रेशन इंजन का उपयोग करता है।
लॉग डेटा विश्लेषण
Wazuh एजेंट ऑपरेटिंग सिस्टम और एप्लिकेशन लॉग पढ़ते हैं, और उन्हें नियम-आधारित विश्लेषण और भंडारण के लिए सुरक्षित रूप से एक केंद्रीय प्रबंधक को अग्रेषित करते हैं। जब कोई एजेंट तैनात नहीं होता है, तो सर्वर नेटवर्क उपकरणों या एप्लिकेशनों से syslog के माध्यम से डेटा भी प्राप्त कर सकता है।
Wazuh नियम आपको एप्लिकेशन या सिस्टम त्रुटियों, गलत कॉन्फ़िगरेशन, प्रयास किए गए और/या सफल दुर्भावनापूर्ण गतिविधियों, नीति उल्लंघनों और विभिन्न अन्य सुरक्षा और परिचालन मुद्दों के बारे में जागरूक करने में मदद करते हैं।
फ़ाइल अखंडता की निगरानी
Wazuh फ़ाइल सिस्टम की निगरानी करता है, और उन फ़ाइलों की सामग्री, अनुमतियों, स्वामित्व और विशेषताओं में परिवर्तनों की पहचान करता है जिन पर आपको नज़र रखनी है। इसके अलावा, यह मूल रूप से उन उपयोगकर्ताओं और एप्लिकेशनों की पहचान करता है जिनका उपयोग फ़ाइलों को बनाने या संशोधित करने के लिए किया गया था।
फ़ाइल अखंडता निगरानी क्षमताओं का उपयोग खतरे की जानकारी के साथ संयोजन में खतरों या समझौता किए गए होस्ट की पहचान करने के लिए किया जा सकता है। इसके अलावा, कई नियामक अनुपालन मानक, जैसे PCI DSS, इसकी आवश्यकता होती है।
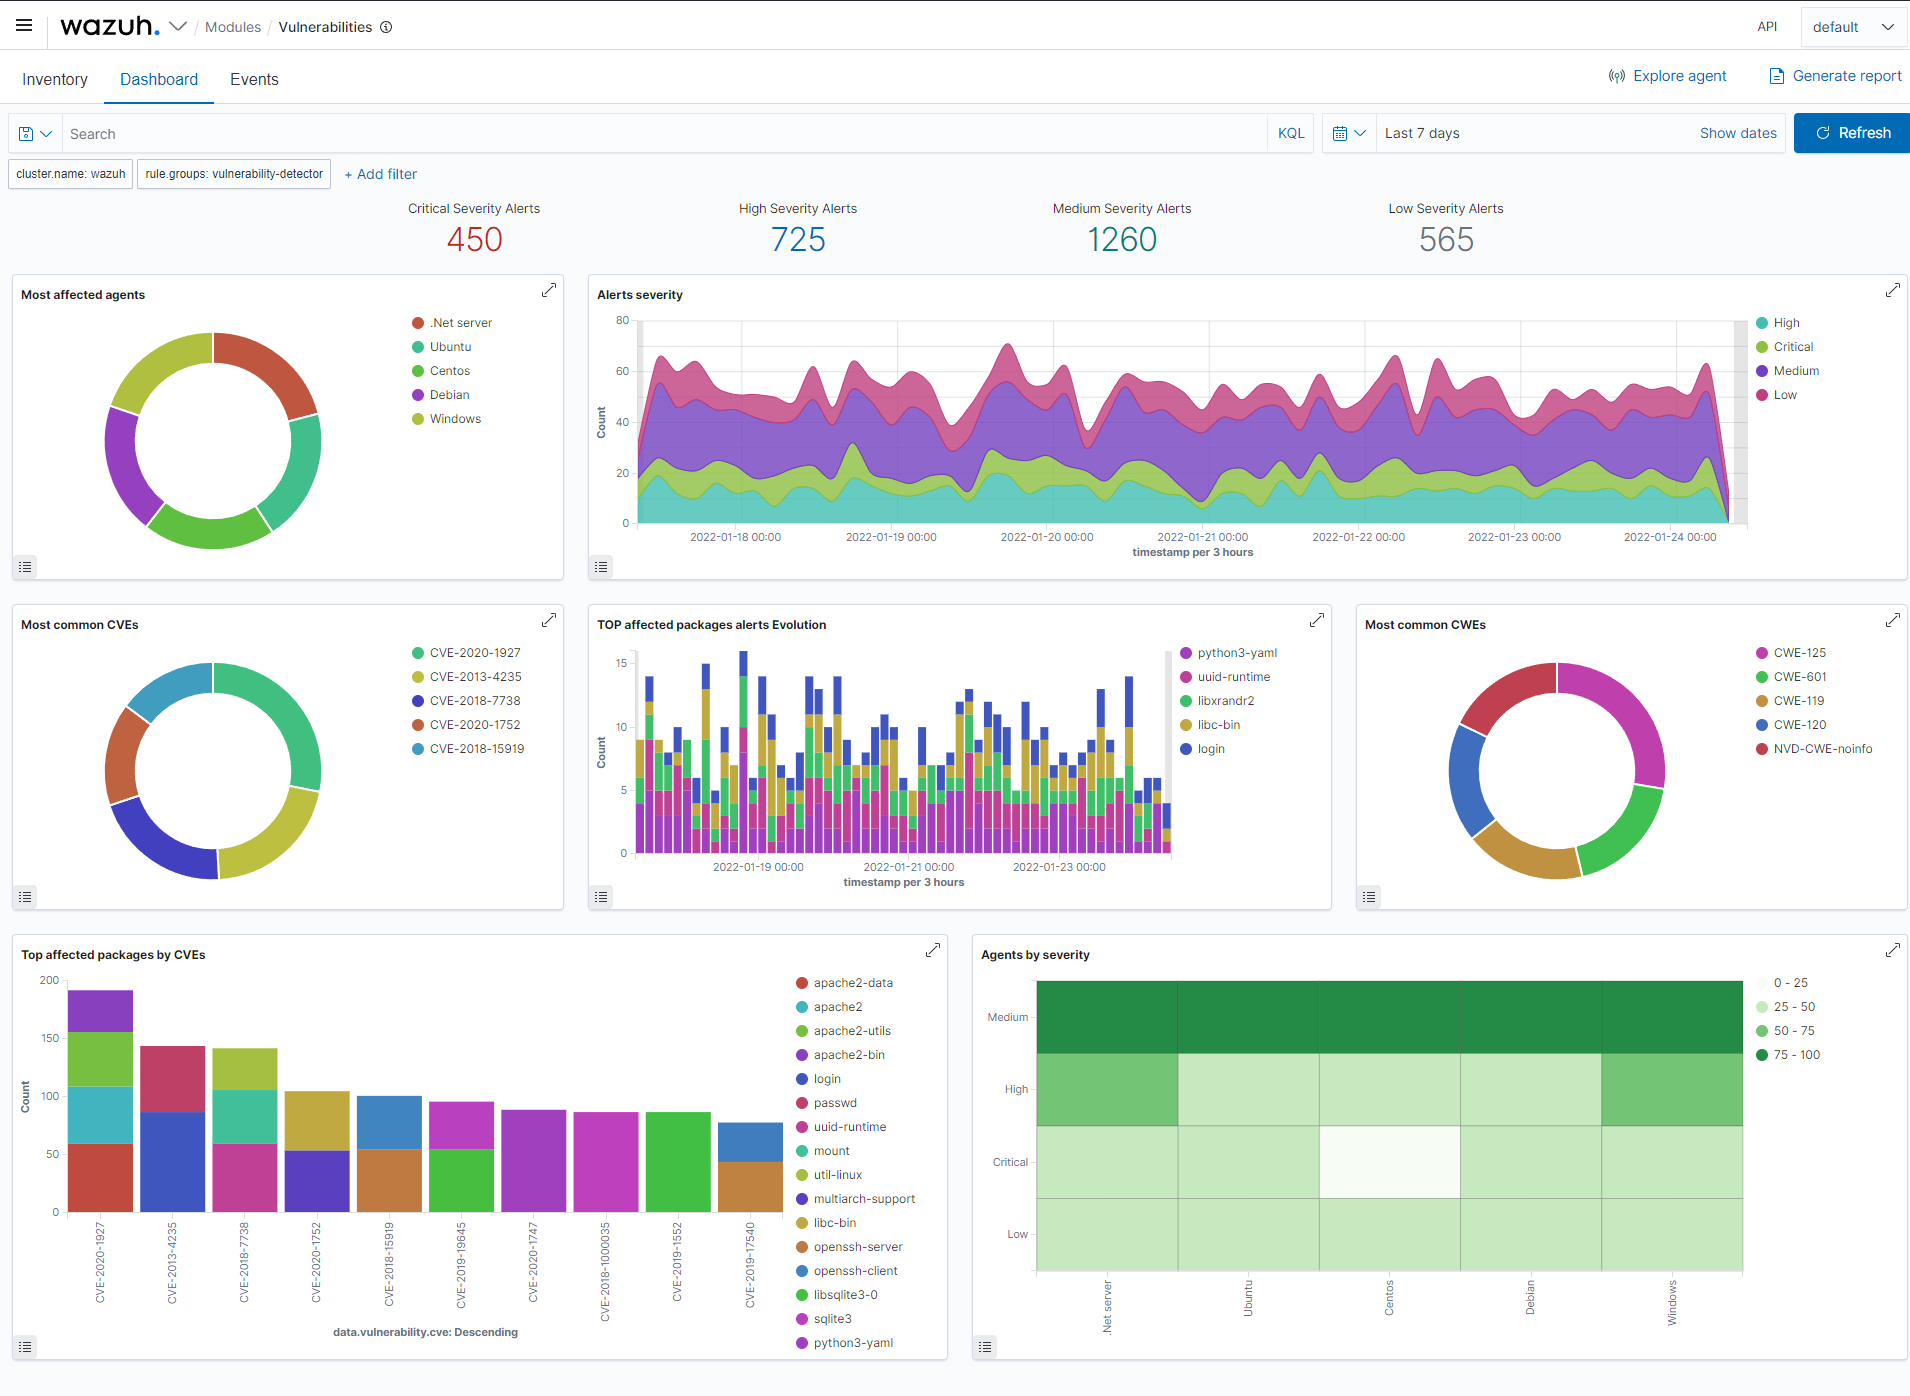
भेद्यता का पता लगाना
Wazuh एजेंट सॉफ़्टवेयर इन्वेंटरी डेटा खींचते हैं और इस जानकारी को सर्वर पर भेजते हैं, जहाँ इसे लगातार अद्यतन किए जाने वाले CVE (Common Vulnerabilities and Exposure) डेटाबेस के साथ सहसंबंधित किया जाता है, ताकि प्रसिद्ध भेद्य सॉफ़्टवेयर की पहचान की जा सके।
स्वचालित भेद्यता मूल्यांकन आपको अपनी महत्वपूर्ण संपत्तियों में कमजोर बिंदुओं को खोजने और हमलावरों द्वारा आपके व्यवसाय को नुकसान पहुँचाने या गोपनीय डेटा चुराने के लिए उनका शोषण करने से पहले सुधारात्मक कार्रवाई करने में मदद करता है।
कॉन्फ़िगरेशन मूल्यांकन
Wazuh सिस्टम और एप्लिकेशन कॉन्फ़िगरेशन सेटिंग्स की निगरानी करता है ताकि यह सुनिश्चित किया जा सके कि वे आपकी सुरक्षा नीतियों, मानकों और/या हार्डनिंग गाइडों के अनुरूप हैं। एजेंट उन एप्लिकेशनों का पता लगाने के लिए आवधिक स्कैन करते हैं जो भेद्य, अनपैच्ड या असुरक्षित रूप से कॉन्फ़िगर किए गए हैं।
इसके अतिरिक्त, कॉन्फ़िगरेशन जाँचों को अनुकूलित किया जा सकता है, और उन्हें आपके संगठन के साथ उचित रूप से संरेखित करने के लिए तैयार किया जा सकता है। अलर्ट में बेहतर कॉन्फ़िगरेशन के लिए सिफारिशें, संदर्भ और नियामक अनुपालन के साथ मैपिंग शामिल हैं।
घटना प्रतिक्रिया
Wazuh एजेंट सक्रिय खतरों से निपटने के लिए विभिन्न प्रतिक्रिया उपाय करने के लिए तैयार-से-उपयोग सक्रिय प्रतिक्रियाएँ प्रदान करते हैं, जैसे कि कुछ मानदंडों के पूरा होने पर खतरे के स्रोत से सिस्टम तक पहुँच को अवरुद्ध करना।
इसके अलावा, Wazuh का उपयोग एजेंटों पर दूर से कमांड या सिस्टम क्वेरी चलाने, समझौता के संकेतकों (IOCs) की पहचान करने और अन्य लाइव फोरेंसिक या घटना प्रतिक्रिया कार्यों को करने में मदद करने के लिए किया जा सकता है।
नियामक अनुपालन
Wazuh उद्योग मानकों और विनियमों के अनुरूप होने के लिए आवश्यक कुछ सुरक्षा नियंत्रण प्रदान करता है। ये विशेषताएँ, इसकी मापनीयता और मल्टी-प्लेटफ़ॉर्म समर्थन के साथ मिलकर, संगठनों को तकनीकी अनुपालन आवश्यकताओं को पूरा करने में मदद करती हैं।
Wazuh का उपयोग भुगतान प्रसंस्करण कंपनियों और वित्तीय संस्थानों द्वारा PCI DSS (Payment Card Industry Data Security Standard) आवश्यकताओं को पूरा करने के लिए व्यापक रूप से किया जाता है। इसका वेब उपयोगकर्ता इंटरफ़ेस रिपोर्ट और डैशबोर्ड प्रदान करता है जो इसमें और अन्य विनियमों (जैसे GPG13 या GDPR) में मदद कर सकते हैं।
क्लाउड सुरक्षा
Wazuh API स्तर पर क्लाउड इन्फ्रास्ट्रक्चर की निगरानी में मदद करता है, और एकीकरण मॉड्यूल का उपयोग करता है जो प्रसिद्ध क्लाउड प्रदाताओं, जैसे Amazon AWS, Azure या Google Cloud से सुरक्षा डेटा खींचने में सक्षम हैं। इसके अलावा, Wazuh आपके क्लाउड वातावरण के कॉन्फ़िगरेशन का आकलन करने के लिए नियम प्रदान करता है, जिससे कमजोरियों को आसानी से पहचाना जा सके।
इसके अलावा, Wazuh के हल्के और मल्टी-प्लेटफ़ॉर्म एजेंटों का उपयोग आमतौर पर इंस्टेंस स्तर पर क्लाउड वातावरण की निगरानी के लिए किया जाता है।
कंटेनर सुरक्षा
Wazuh आपके Docker होस्ट और कंटेनरों में सुरक्षा दृश्यता प्रदान करता है, उनके व्यवहार की निगरानी करता है और खतरों, भेद्यताओं और विसंगतियों का पता लगाता है। Wazuh एजेंट में Docker इंजन के साथ मूल एकीकरण है जो उपयोगकर्ताओं को इमेज, वॉल्यूम, नेटवर्क सेटिंग्स और चल रहे कंटेनरों की निगरानी करने की अनुमति देता है।
Wazuh लगातार विस्तृत रनटाइम जानकारी एकत्र और विश्लेषण करता है। उदाहरण के लिए, विशेषाधिकार प्राप्त मोड में चल रहे कंटेनरों, भेद्य एप्लिकेशनों, कंटेनर में चल रहे शेल, स्थायी वॉल्यूम या इमेज में परिवर्तनों, और अन्य संभावित खतरों के लिए अलर्ट करना।
WUI
Wazuh WUI डेटा विज़ुअलाइज़ेशन और विश्लेषण के लिए एक शक्तिशाली उपयोगकर्ता इंटरफ़ेस प्रदान करता है। इस इंटरफ़ेस का उपयोग Wazuh कॉन्फ़िगरेशन को प्रबंधित करने और इसकी स्थिति की निगरानी के लिए भी किया जा सकता है।
मॉड्यूल अवलोकन
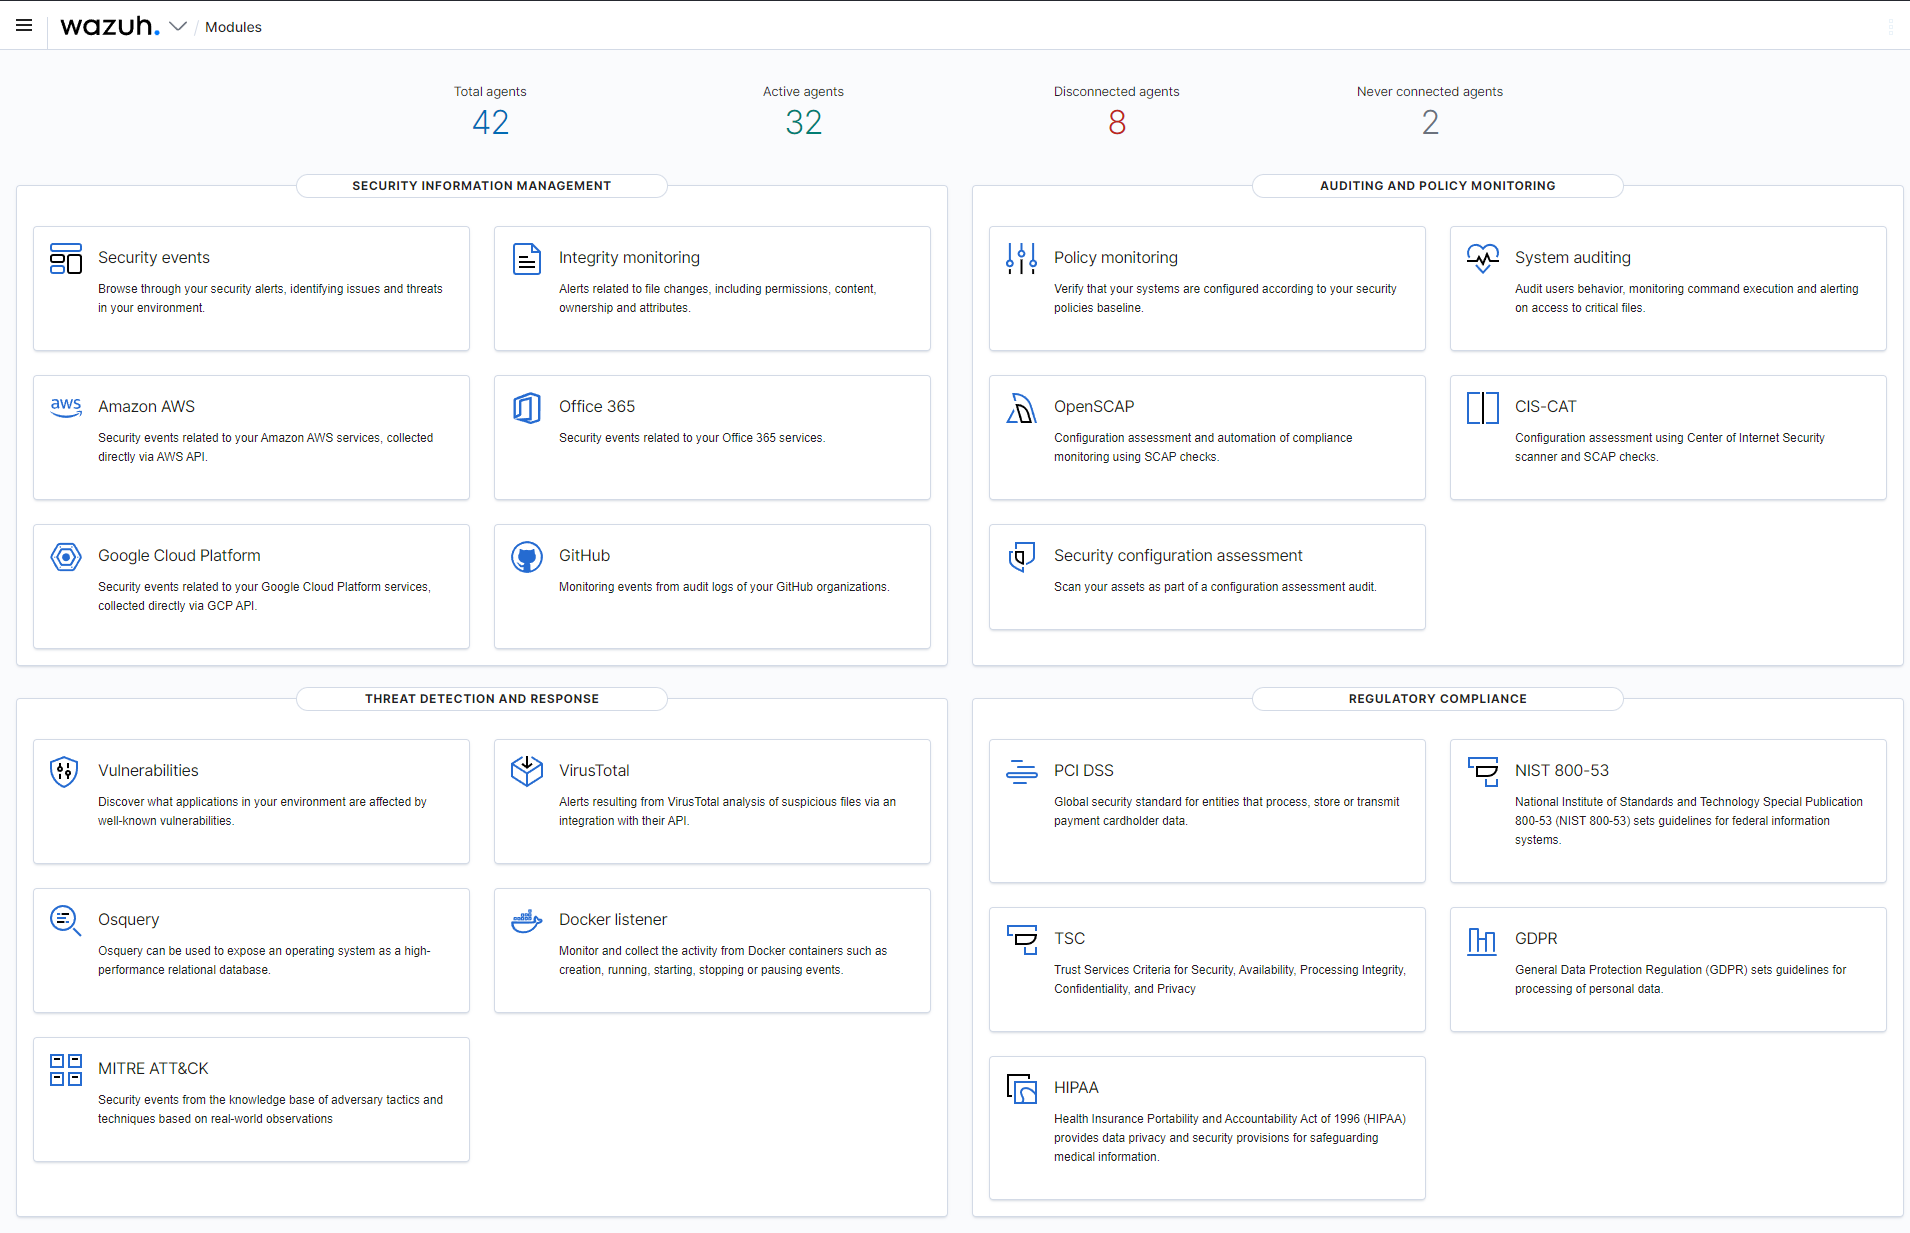
सुरक्षा घटनाएँ

अखंडता निगरानी

भेद्यता का पता लगाना

नियामक अनुपालन

एजेंट अवलोकन

एजेंट सारांश

ऑर्केस्ट्रेशन
यहाँ आप Wazuh टीम द्वारा अनुरक्षित सभी ऑटोमेशन टूल पा सकते हैं।
शाखाएँ
mainशाखा में नवीनतम कोड है, इस शाखा पर संभावित बगों से सावधान रहें।
उपयोग किया गया सॉफ़्टवेयर और लाइब्रेरी
| Software | Version | Author | License |
|---|---|---|---|
| bpftool | 7.7.0 | libbpf | GNU Public License version 2 |
| bzip2 | 1.0.8 | Julian Seward | BSD License |
| cJSON | 1.7.18 | Dave Gamble | MIT License |
| cpp-httplib | 0.25.0 | yhirose | MIT License |
| cPython | 3.12.14 | Guido van Rossum | Python Software Foundation License version 2 |
| cURL | 8.20.0 | Daniel Stenberg | MIT License |
| dbus | 1.14.10 | freedesktop.org | GNU Public License version 2 |
| Flatbuffers | 23.5.26 | Google Inc. | Apache 2.0 License |
| Google Benchmark | 1.6.1 | Google Inc. | Apache 2.0 License |
| GoogleTest | 1.11.0 | Google Inc. | 3-Clause "New" BSD License |
| jemalloc | 5.2.1 | Jason Evans | 2-Clause "Simplified" BSD License |
| jwt-cpp | 0.7.2 | Dominik Thalhammer | MIT License |
| libarchive | 3.8.7 | Tim Kientzle | 3-Clause "New" BSD License |
| libbpf | 1.7.0 | libbpf | GNU Lesser General Public License version 2.1 |
| libdb | 18.1.40 | Oracle Corporation | Affero GPL v3 |
| libffi | 3.2.1 | Anthony Green | MIT License |
| libpcre2 | 10.42.0 | Philip Hazel | BSD License |
| libplist | 2.2.0 | Aaron Burghardt et al. | GNU Lesser General Public License version 2.1 |
| libYAML | 0.1.7 | Kirill Simonov | MIT License |
| liblzma | 5.8.3 | Lasse Collin, Jia Tan et al. | GNU Public License version 3 |
| Linux Audit userspace | 2.8.4 | Rik Faith | GNU Lesser General Public License |
| Lua | 5.4.8 | PUC-Rio | MIT License |
| nlohmann | 3.11.2 | Niels Lohmann | MIT License |
| OpenSSL | 3.6.2 | OpenSSL Software Foundation | Apache 2.0 License |
| popt | 1.16 | Jeff Johnson & Erik Troan | MIT License |
| procps | 2.8.3 | Brian Edmonds et al. | GNU Lesser General Public License |
| RocksDB | 8.3.2 | Facebook Inc. | Apache 2.0 License |
| rpm | 4.20.1 | Marc Ewing & Erik Troan | GNU Public License version 2 |
| simdjson | 3.13.0 | Daniel Lemire | Apache License 2.0 |
| sqlite | 3.53.1 | D. Richard Hipp | Public Domain (no restrictions) |
| zlib | 1.3.1 | Jean-loup Gailly & Mark Adler | zlib/libpng License |
दस्तावेज़ीकरण
शामिल हों
अन्य उपयोगकर्ताओं से सीखने, चर्चाओं में भाग लेने, हमारे डेवलपर्स से बात करने और परियोजना में योगदान देने के लिए Wazuh के समुदाय का हिस्सा बनें।
यदि आप हमारी परियोजना में योगदान देना चाहते हैं तो कृपया pull-requests बनाने, issues सबमिट करने या commits भेजने में संकोच न करें, हम आपके सभी प्रश्नों की समीक्षा करेंगे।
आप प्रश्न पूछने और चर्चाओं में भाग लेने के लिए [email protected] पर ईमेल भेजकर हमारे Slack समुदाय चैनल और मेलिंग सूची में भी शामिल हो सकते हैं।
समाचार, रिलीज़, इंजीनियरिंग लेख और बहुत कुछ पर अपडेट रहें।
लेखक
Wazuh Copyright (C) 2015-2026 Wazuh Inc. (License GPLv2)
Daniel Cid द्वारा शुरू की गई OSSEC परियोजना पर आधारित।