
 anonmoty/xxstrike
XSS स्कैनर जो XSStrike पर आधारित है और कस्टम सुविधाओं के साथ आता है। वेब एप्लिकेशन में XSS कमजोरियों का पता लगाता है।

cat << 'READMEEOF' > README.md


द्वारा विकसित: Maxod anonmoty 🔰
आधिकारिक रिपॉज़िटरी: https://github.com/anonmoty/XXStrike
अवलोकन • मुख्य विशेषताएँ • मॉड्यूल • इंस्टॉलेशन • उपयोग • तुलना • अस्वीकरण
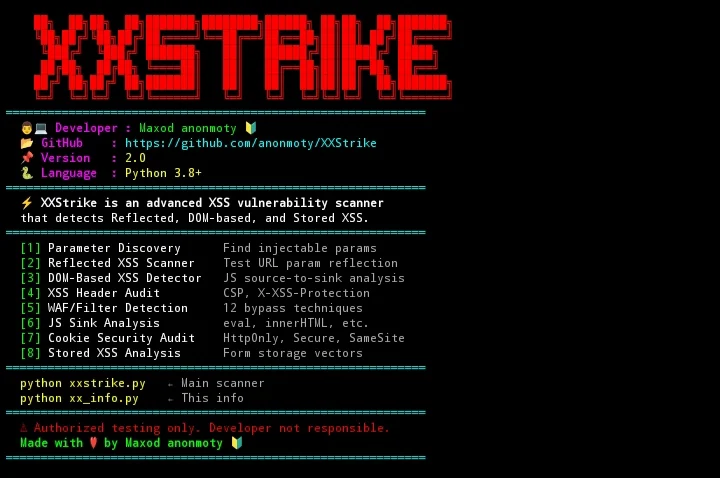
XXStrike एक उन्नत, मल्टी-थ्रेडेड क्रॉस-साइट स्क्रिप्टिंग (XSS) डिटेक्शन और भेद्यता मूल्यांकन फ्रेमवर्क है, जिसे पेनिट्रेशन टेस्टर, बग बाउंटी हंटर, एप्लिकेशन सिक्योरिटी इंजीनियर और DevSecOps पेशेवरों के लिए तैयार किया गया है।
पुराने XSS स्कैनरों के आधुनिक, हल्के और उच्च गति वाले विकल्प के रूप में डिज़ाइन किया गया, XXStrike बुद्धिमान पैरामीटर डिस्कवरी, DOM सोर्स-टू-सिंक ट्रैकिंग, कॉन्टेक्स्ट-अवेयर पेलोड फ़ज़िंग, और WAF/फ़िल्टर बायपास ह्यूरिस्टिक्स को एक ही सुसंगत टर्मिनल इंटरफ़ेस में जोड़ता है।
Android (Termux) और मानक Linux वितरणों दोनों के लिए मूल रूप से अनुकूलित।
innerHTML, document.write, eval(), postMessage) के लिए गहन सिंटैक्स विश्लेषण।| # | मॉड्यूल नाम | विधि और क्षमताएँ |
|---|---|---|
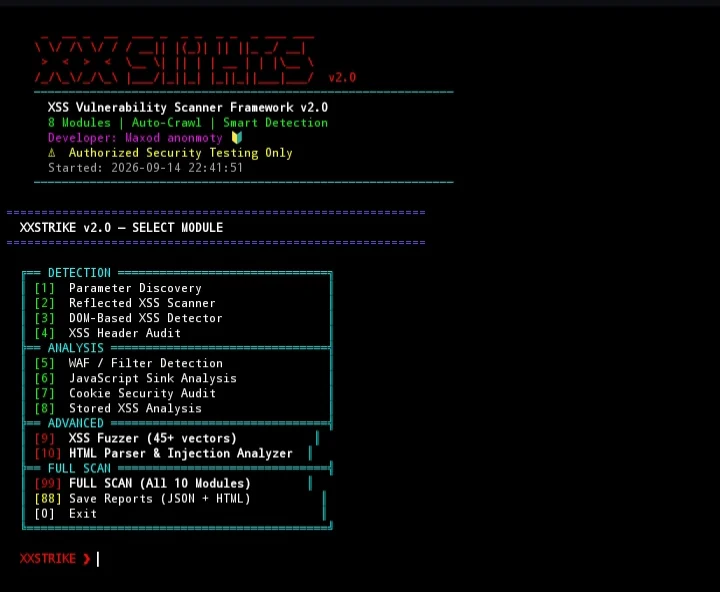
01 | पैरामीटर डिस्कवरी | क्वेरी पैरामीटर, छिपे फ़ॉर्म फ़ील्ड, और रिफ्लेक्टेड आर्गुमेंट का पता लगाता है। |
02 | रिफ्लेक्टेड XSS स्कैनर | बाउंड्री-ब्रेकिंग टेस्ट के साथ कॉन्टेक्स्टुअल इंजेक्शन सत्यापन। |
03 | DOM-आधारित XSS डिटेक्टर | JavaScript सोर्स-टू-सिंक फ़्लो ट्रेसिंग और खतरनाक पैटर्न निष्कर्षण। |
04 | XSS हेडर ऑडिट | Content-Security-Policy (CSP), X-XSS-Protection, और X-Content-Type-Options का मूल्यांकन करता है। |
05 | WAF / फ़िल्टर डिटेक्शन | 12 बायपास ट्रांसफ़ॉर्मेशन (Unicode, Hex, डबल-एन्कोडिंग, मिक्स्ड केस) का परीक्षण करता है। |
06 | JavaScript सिंक विश्लेषण | असुरक्षित API के लिए बाहरी स्क्रिप्ट और इनलाइन ब्लॉक स्कैन करता है। |
07 | कुकी सुरक्षा ऑडिट | XSS-सहायित एक्सफ़िल्ट्रेशन के लिए सेशन टोकन फ़्लैग (HttpOnly, Secure, SameSite) की जाँच करता है। |
08 | स्टोर्ड XSS वेक्टर विश्लेषक | स्थायी स्टोरेज एंट्री पॉइंट (फ़ॉर्म, टेक्स्टएरिया, कमेंट फ़ील्ड) का पता लगाता है। |
09 | उन्नत XSS फ़ज़र | 45+ वर्गीकृत वेक्टर, जो एन्कोडिंग, प्रोटोकॉल हैंडलर (javascript:, data:), और नेस्टेड टैग का परीक्षण करते हैं। |
10 | HTML और इंजेक्शन पॉइंट विश्लेषक | मेटा टैग, सैंडबॉक्स्ड iframe, इवेंट एट्रिब्यूट, और सैनिटाइज़र (DOMPurify, Bleach) को पार्स करता है। |
| क्षमता | पुराना XSStrike | सामान्य स्कैनर | ⚡ XXStrike v2.0 |
|---|---|---|---|
| Termux / मोबाइल Linux समर्थन | ⚠️ अस्थिर | ❌ नहीं | ✅ नेटिव (100% अनुकूलित) |
| एकीकृत DOM सिंक ट्रैकर | आंशिक | ❌ नहीं | ✅ पूर्ण सोर्स-टू-सिंक |
| कुकी फ़्लैग और CSP सुरक्षा स्कोरिंग | ❌ नहीं | आंशिक | ✅ व्यापक (A+ से F) |
| इंटरैक्टिव CLI + पूर्ण ऑटो स्कैन | ❌ केवल CLI | ❌ केवल CLI | ✅ दोहरा (मेनू + बैच 99) |
| HTML / JSON ऑटो-रिपोर्टर | ❌ नहीं | आंशिक | ✅ अंतर्निहित एक्सपोर्टर |
| सक्रिय विकास | पुराना | भिन्न | ✅ सक्रिय (2025 रिलीज़) |
# Update repository lists
pkg update && pkg upgrade -y

# Install dependencies
pkg install python git -y

# Clone repository
git clone https://github.com/anonmoty/XXStrike.git

# Navigate to project directory
cd XXStrike

# Install required Python packages
pip install -r requirements.txt

# Launch XXStrike
python XSStrike.py






