
New tool18 दिन पहले
mqattack
 affolter-engineering/mqattack
MQTT पेनिट्रेशन परीक्षण के लिए Rust CLI: subscribe/publish, broker fingerprinting, ACL probing, topic enumeration, credential brute-force, और…
टोहीIoT सुरक्षापासवर्ड हमले+7
प्रकाशित साइबर सुरक्षा उपकरणों से संक्षिप्त संपादकीय अपडेट।
affolter-engineering/mqattackMQTT पेनिट्रेशन परीक्षण के लिए Rust CLI: subscribe/publish, broker fingerprinting, ACL probing, topic enumeration, credential brute-force, और…
 joda32/adit
Active Directory recon और ADWS (net.tcp/9389) पर read-only security audit, Go में
 kr0no/bloodhound-shell
BloodHound API के लिए एक इंटरैक्टिव कमांड-लाइन शेल।

 roccoammon/active-directory-health-check
PowerShell GUI टूल जो Active Directory के विरुद्ध 54 सर्वोत्तम-प्रथा स्वास्थ्य और सुरक्षा जाँचें चलाता है, और द्विभाषी HTML/CSV रिपोर्टों में…
 rorywag/hayabusa-bulk-runner
कई होस्टों के लिए एक साथ रिपोर्ट और क्रॉस-होस्ट ट्रायज डैशबोर्ड के साथ, ट्रायज संग्रहों के फ़ोल्डर में प्रति होस्ट एक रन के हिसाब से Hayabusa को…
 ko0ler/homelab
GNS3 होम लैब जिसमें Cisco ASAv फ़ायरवॉल, L3 कोर, DMZ और नेटवर्किंग, सिसएडमिन और आक्रामक सुरक्षा का अभ्यास करने के लिए एक Active Directory डोमेन वाला…
 ambitsecurity/jshound
हर API अनुरोध का पता लगाएं जो एक वेब ऐप करता है, उसके द्वारा भेजे गए JavaScript से: method, URL, body, headers और GraphQL operations। एक ही कमांड।
 ripits-sec/couchpotato
Windows privilege escalation tool जो ETW और AMSI को patch करता है और SeImpersonatePrivilege का दुरुपयोग करने के लिए indirect syscalls का उपयोग करता…
 joda32/yowie
किसी संगठन द्वारा सब्सक्राइब किए गए SaaS सेवाओं का पता लगाता है, केवल बाहरी रूप से देखे जा सकने वाले डेटा का उपयोग करके। शैडो IT डिस्कवरी के लिए…
 nawaralseelawi/pvbrf-id
एक निजी, सत्यापन योग्य, बाइज़ेंटाइन-रोबस्ट फ़ेडरेटेड इंट्रूज़न डिटेक्शन प्रोटोकॉल के लिए सिमुलेशन कोड और परिणाम, जो सीक्रेट शेयरिंग, मर्कल ऑडिट और…
 cosmosyi/autocontrol-arena
उन्नत एजेंट मॉडलों में अव्यक्त जोखिमों को उजागर करने के लिए निष्पादन योग्य, दबाव-समृद्ध परीक्षण वातावरण को संश्लेषित करने वाला फ्रंटियर AI सुरक्षा…
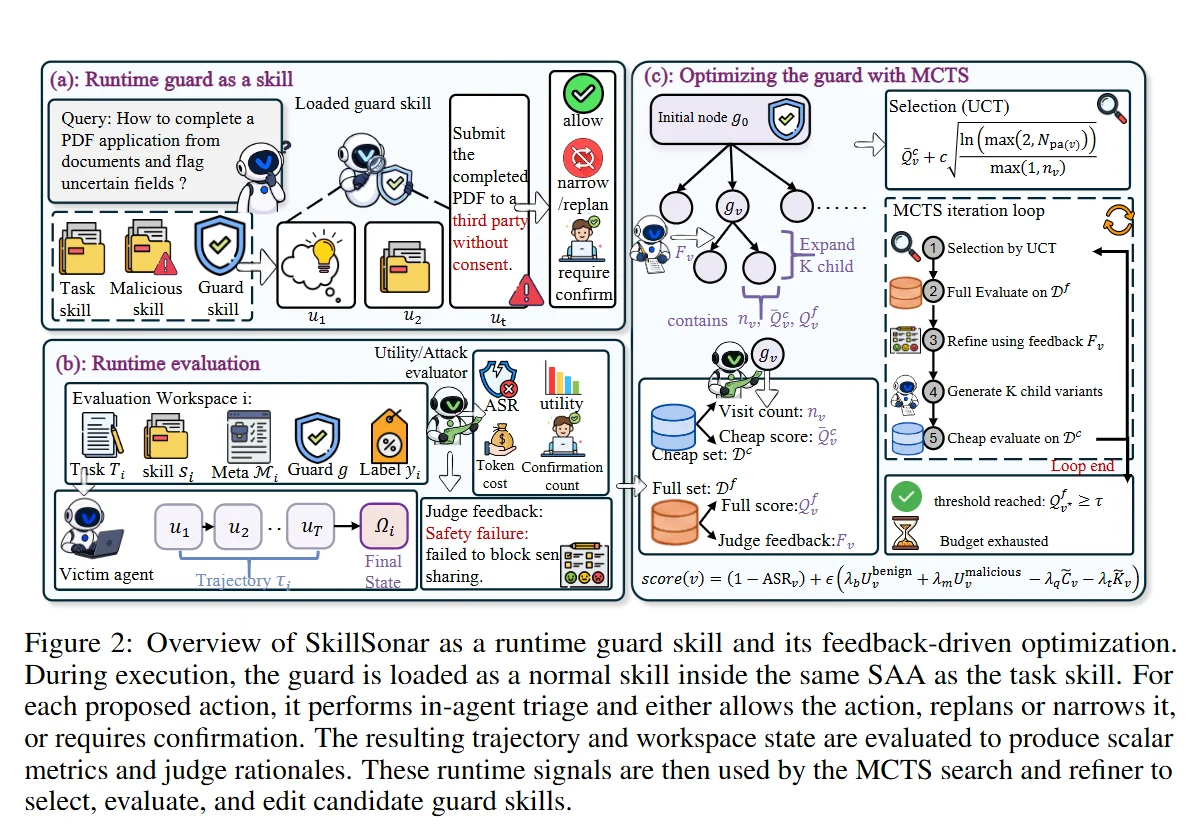 yxf203/defense-as-skill
रनटाइम गार्ड स्किल जो स्किल-संवर्धित एजेंटों में दुर्भावनापूर्ण स्किल-प्रेरित हमलों का पता लगाता है और उन्हें रोकता है, साथ ही एक MCTS लूप जो रोलआउट…