
New tool14 दिन पहले
SyscallRevenant
 silentisvox/syscallrevenant
सिस्टम कॉल टैम्परिंग के साथ स्वच्छ इनडायरेक्ट सिस्टम कॉल।
शोषणआईडीएस/आईपीएस से बचनारिवर्स इंजीनियरिंग+6
प्रकाशित साइबर सुरक्षा उपकरणों से संक्षिप्त संपादकीय अपडेट।
silentisvox/syscallrevenantसिस्टम कॉल टैम्परिंग के साथ स्वच्छ इनडायरेक्ट सिस्टम कॉल।
 0xmfbk/ebpf-container-escape-framework
Linux 5.15+ LTS के लिए केवल eBPF EDR का ऑडिट करें: 14 कर्नेल हुक, 15 क्रियाएँ (13 MITRE तकनीकें), प्रक्रिया वंशावली, SIEM निर्यात, K8s/Docker तैयार।
 fatedier/frp
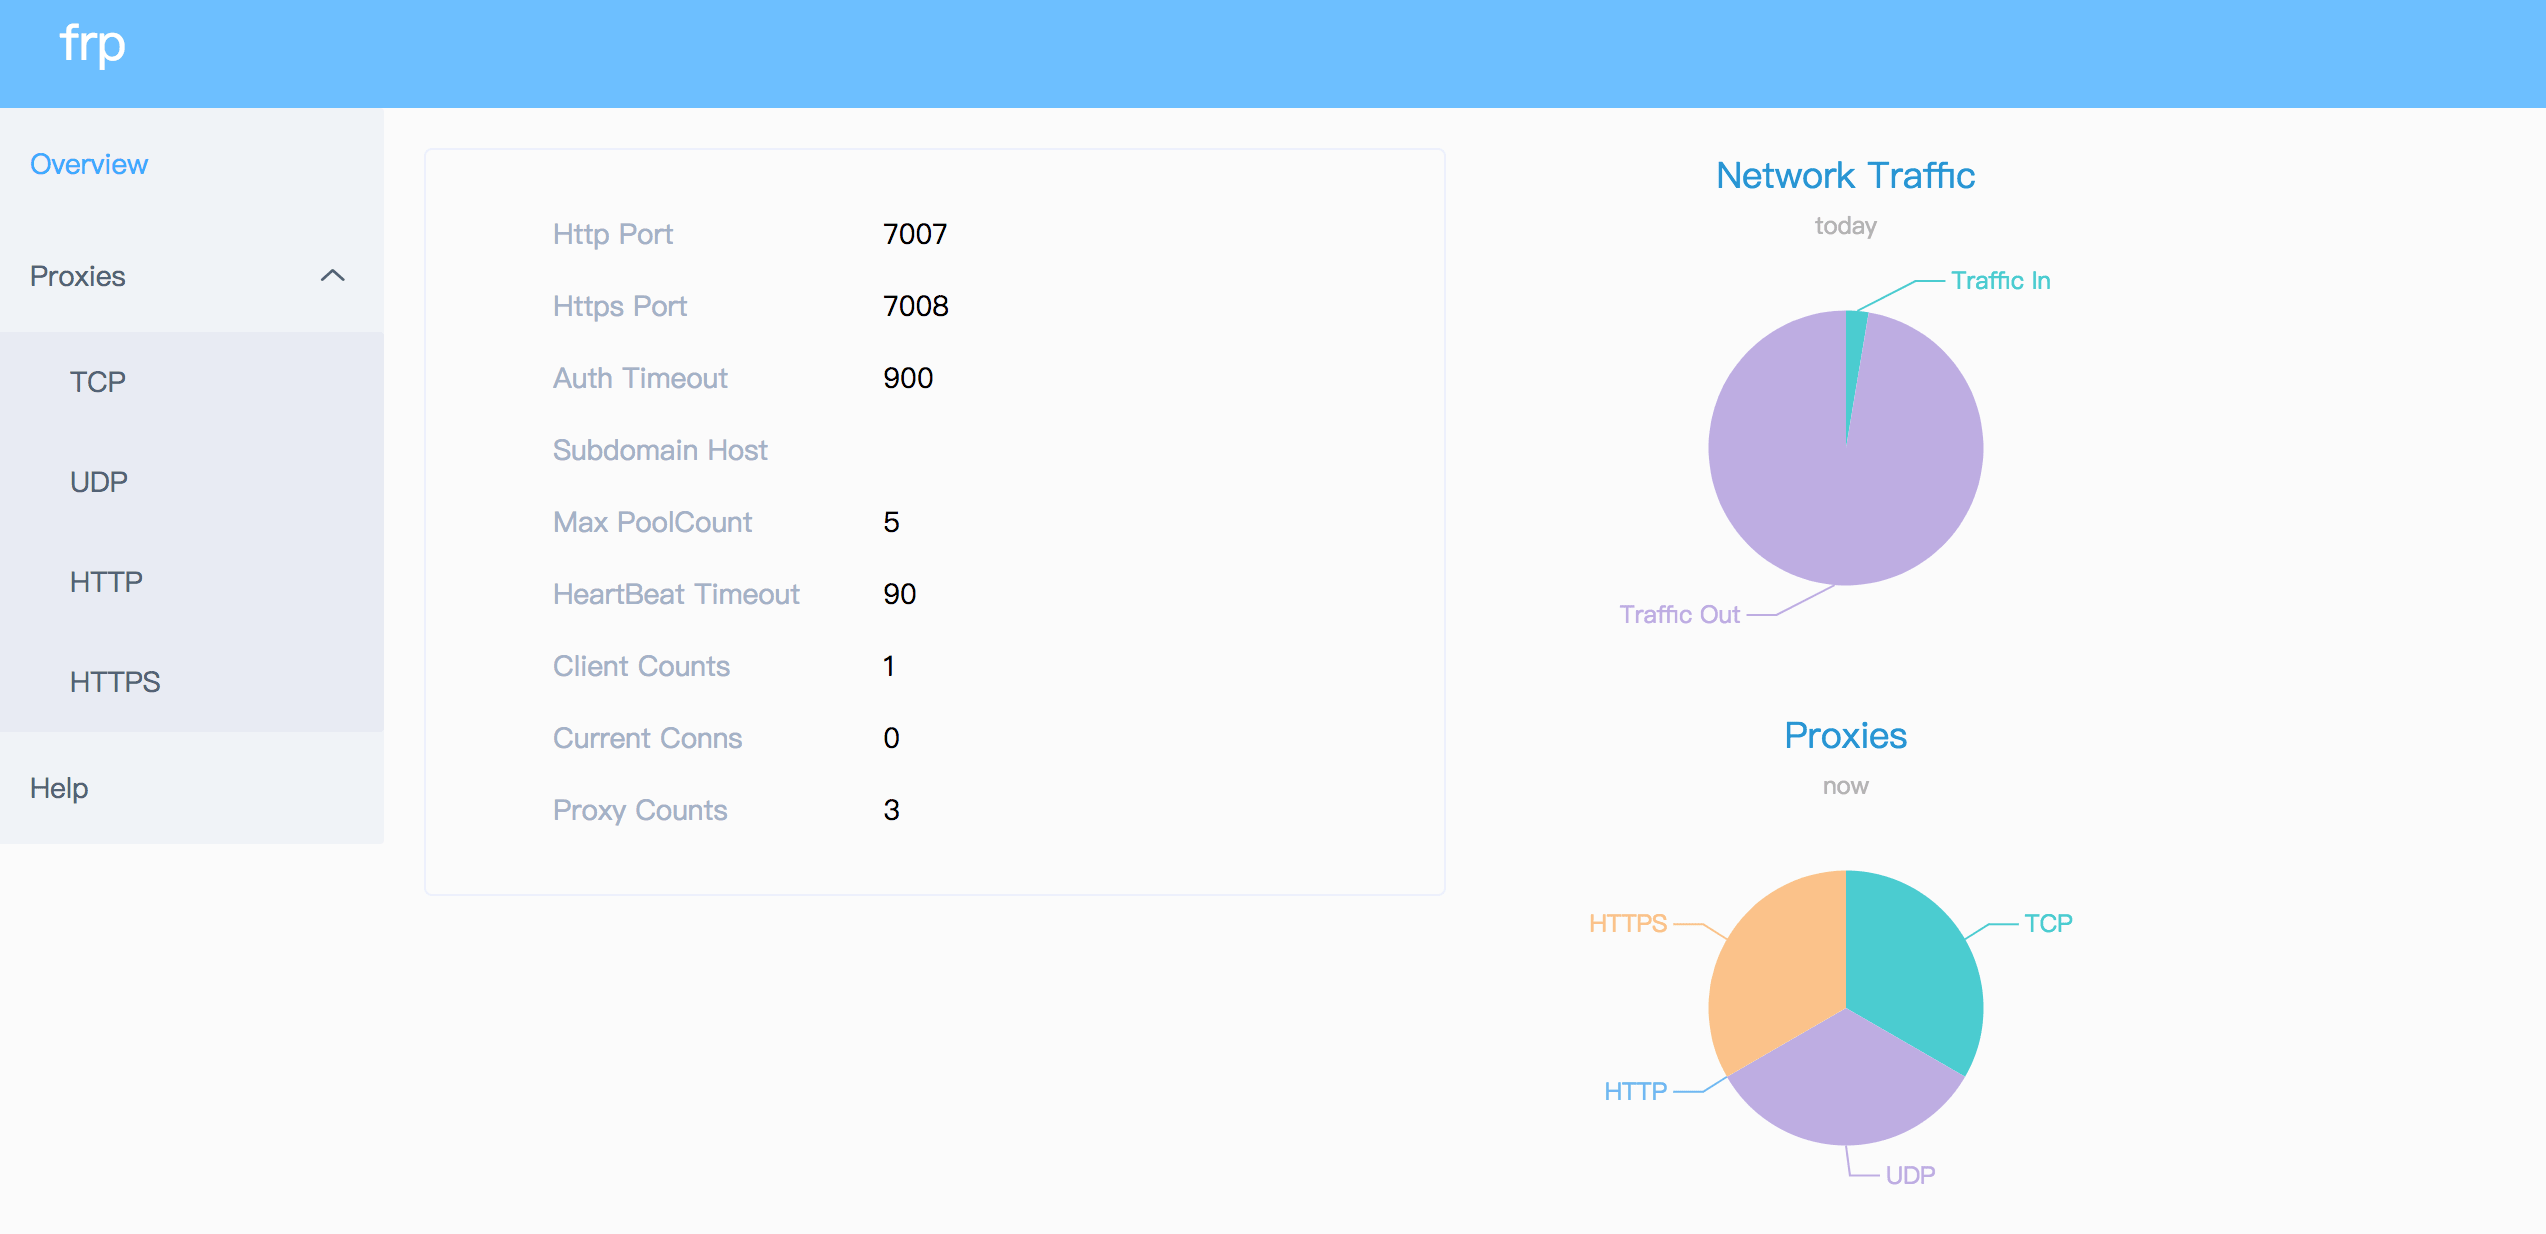
A fast reverse proxy to help you expose a local server behind a NAT or firewall to the internet.
 yasindce1998/barzakh
Ring -4 से Ring 0 तक: आक्रमण-रक्षा फर्मवेयर अनुसंधान प्लेटफ़ॉर्म। हम बूटकिट बनाते हैं, फिर उन्हें पकड़ते हैं। क्लोज़्ड-लूप। सिलिकॉन में शून्य विश्वास।
 emrekybs/veiled-eye
OSINT पहचान जाँच उपकरण। किसी ई-मेल, उपयोगकर्ता नाम, फ़ोन या वॉलेट से 46 स्रोतों में एक प्रोफ़ाइल और संबंध ग्राफ़ में पिवट करें।
 edtrackai/nextjs-supabase-stripe-security-checker
Next.js, Supabase और Stripe ऐप्स के लिए स्थानीय स्टैटिक सुरक्षा स्कैनर: लीक हुई कुंजियों, अनुपस्थित RLS और grants, और असुरक्षित webhooks के लिए 24…
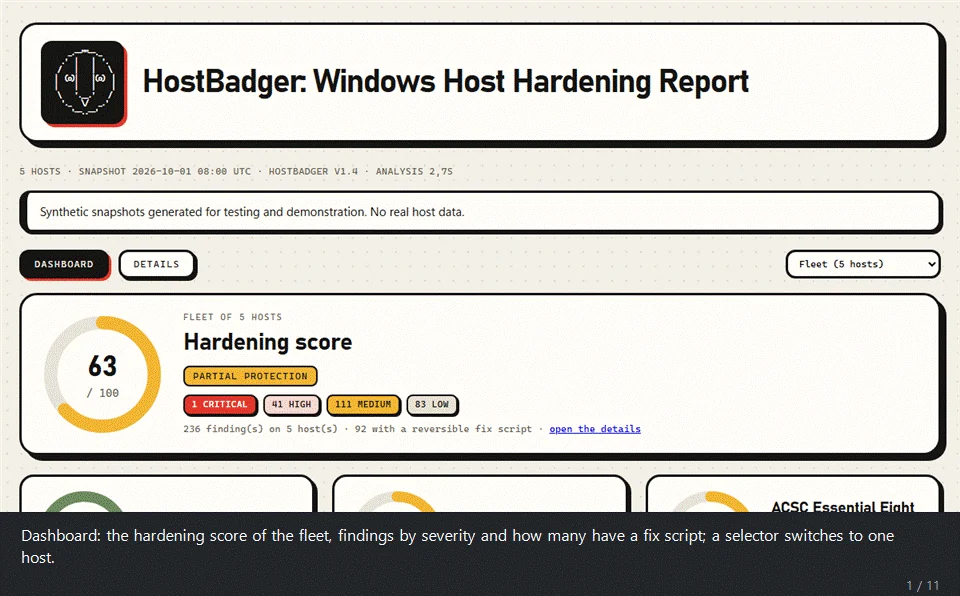 g4bri-3l3/hostbadger
Windows होस्ट हार्डनिंग के लिए केवल-पढ़ने वाला PowerShell ऑडिटर, वैकल्पिक AI विश्लेषण के साथ
 openwrt/openwrt
एम्बेडेड उपकरणों के लिए लिनक्स ऑपरेटिंग सिस्टम जिसमें लिखने योग्य फ़ाइल सिस्टम, पैकेज प्रबंधन और बिल्ड फ्रेमवर्क शामिल है। राउटर, IoT उपकरणों और…
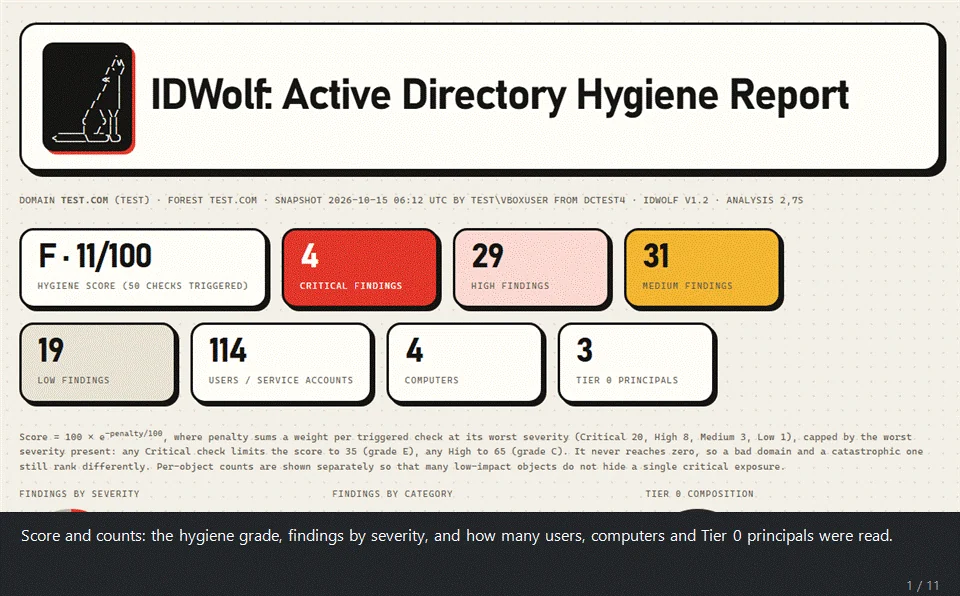 g4bri-3l3/idwolf
शुद्ध PowerShell में रीड-ओनली Active Directory और Microsoft Entra ID हाइजीन ऑडिटर। एक बार संग्रह करें, ऑफ़लाइन विश्लेषण करें: नियतात्मक निष्कर्ष,…
 tridents10/vader-pro-vdr
AI-सहायता प्राप्त भेद्यता पहचान और निवारण प्लेटफ़ॉर्म, जिसमें एक Go एंडपॉइंट एजेंट, केंद्रीकृत डैशबोर्ड और भेद्यता इंटेलिजेंस इंजन शामिल है।
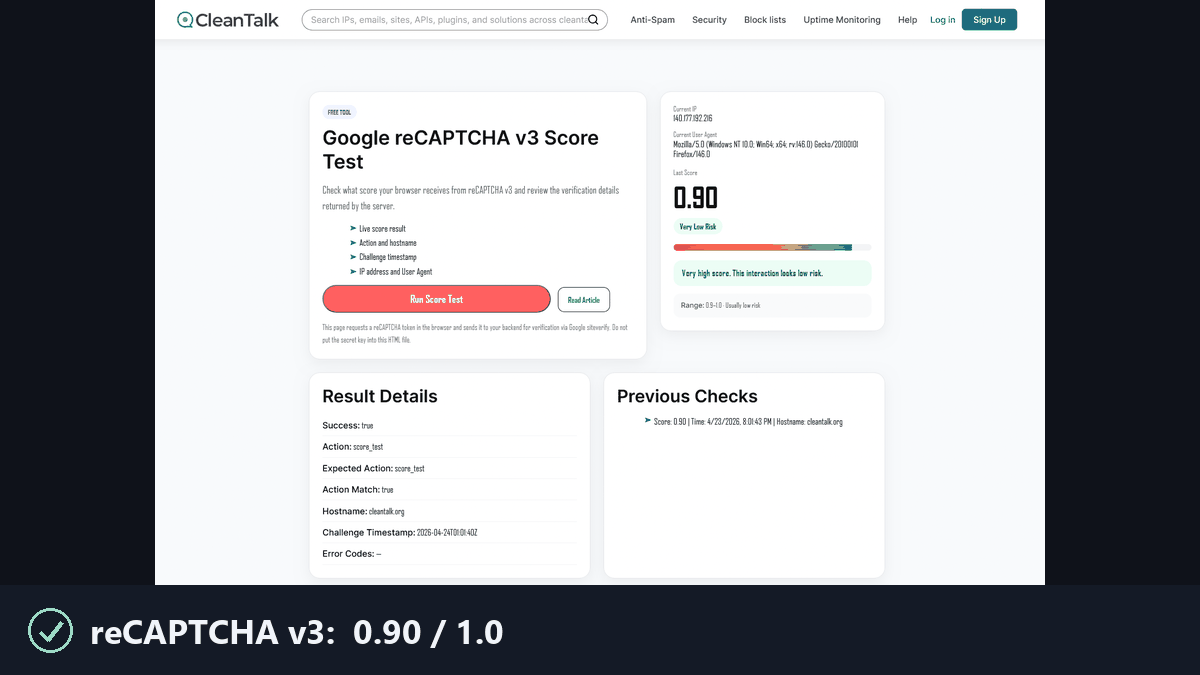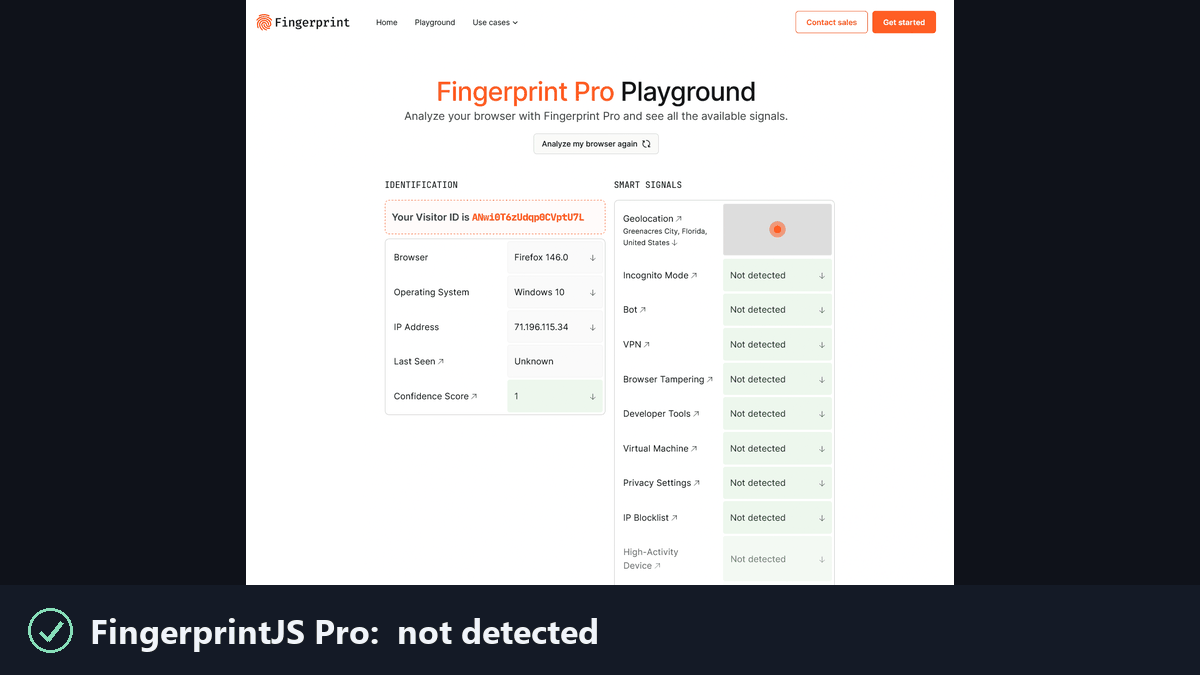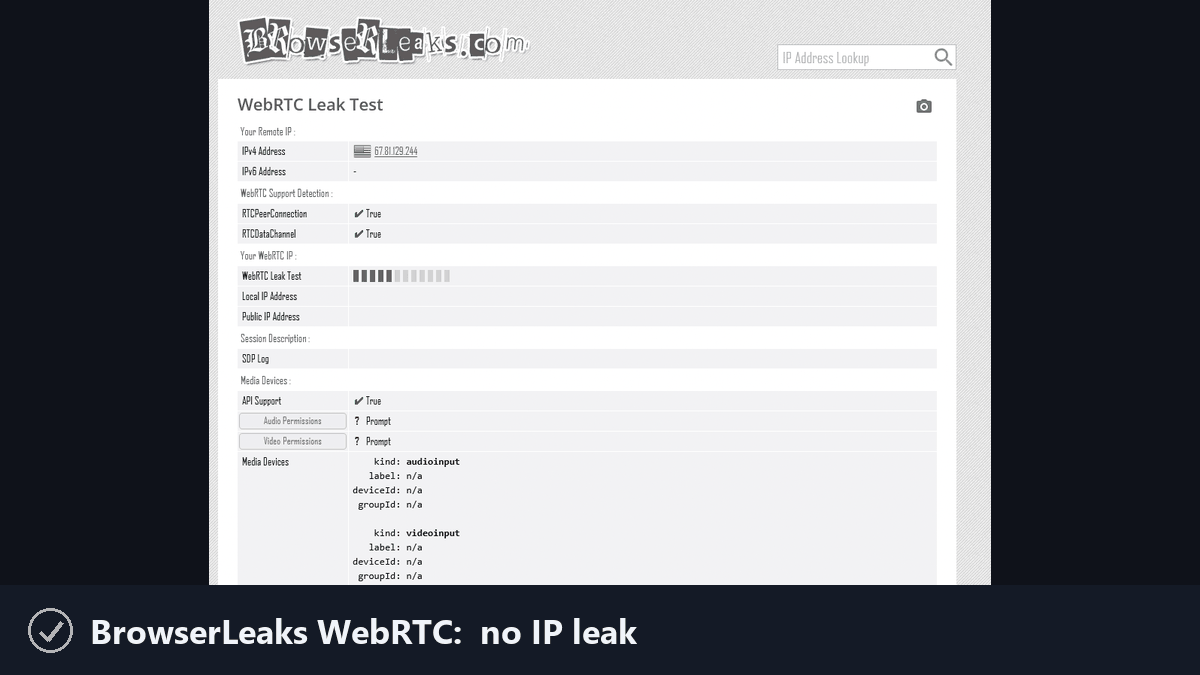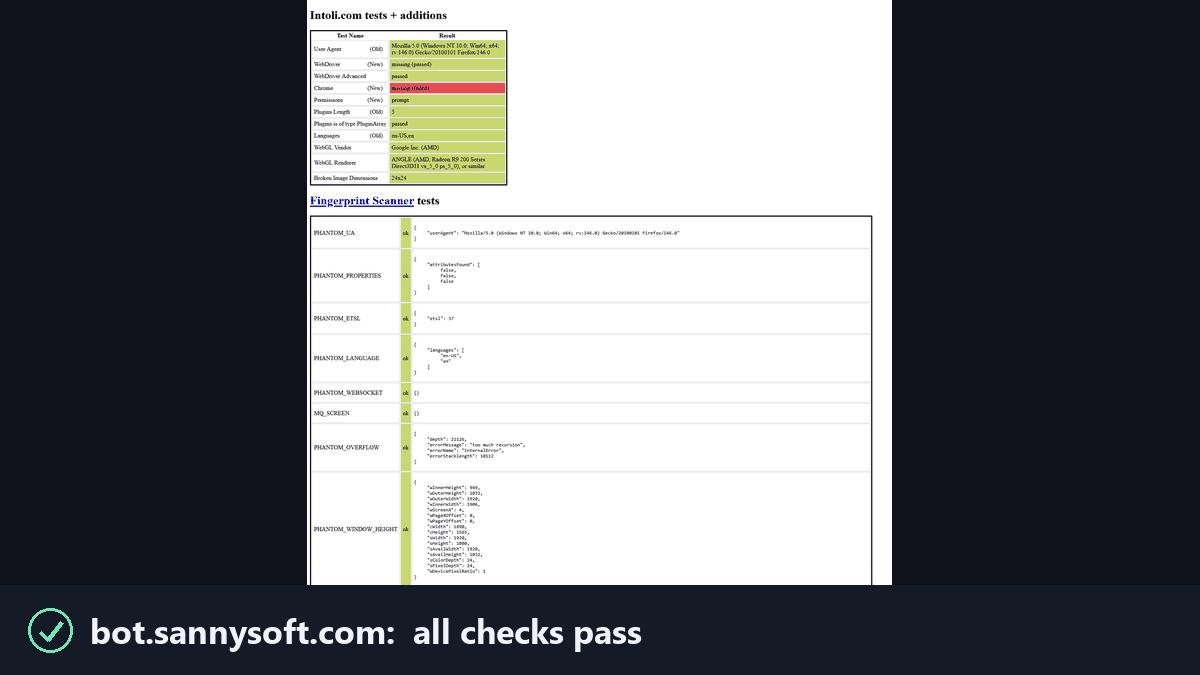 feder-cr/invisible_playwright
Playwright जिसे anti-bots देख नहीं सकते, इसलिए कोई captchas नहीं: वही API, anti-detect stealth headless Firefox, undetected fingerprint, bot…
 infobyte/ai-pentest-agent
एक स्वायत्त AI पेंटेस्ट एजेंट जिसमें plan→act→judge लूप, सामान्य कौशल, विनाशकारी-कार्रवाई गेट, और बदले जा सकने वाले LLM प्रदाता हैं, साथ ही डेमो के…