
 g4bri-3l3/idwolf
शुद्ध PowerShell में रीड-ओनली Active Directory और Microsoft Entra ID हाइजीन ऑडिटर। एक बार संग्रह करें, ऑफ़लाइन विश्लेषण करें: नियतात्मक निष्कर्ष, हमले के पथ, NIS2/ISO 27001/DORA/GDPR मैपिंग, HTML/CSV/JSONL रिपोर्ट, वैकल्पिक AI विश्लेषण

                     .
                    / V\
                  / `  /
                 <<   |                IDWolf
                 /    |                Active Directory / Entra hygiene
               /      |
             /        |
           /    \  \ /
          (      ) | |
  ________|   _/_  | |
<__________\______)\__)

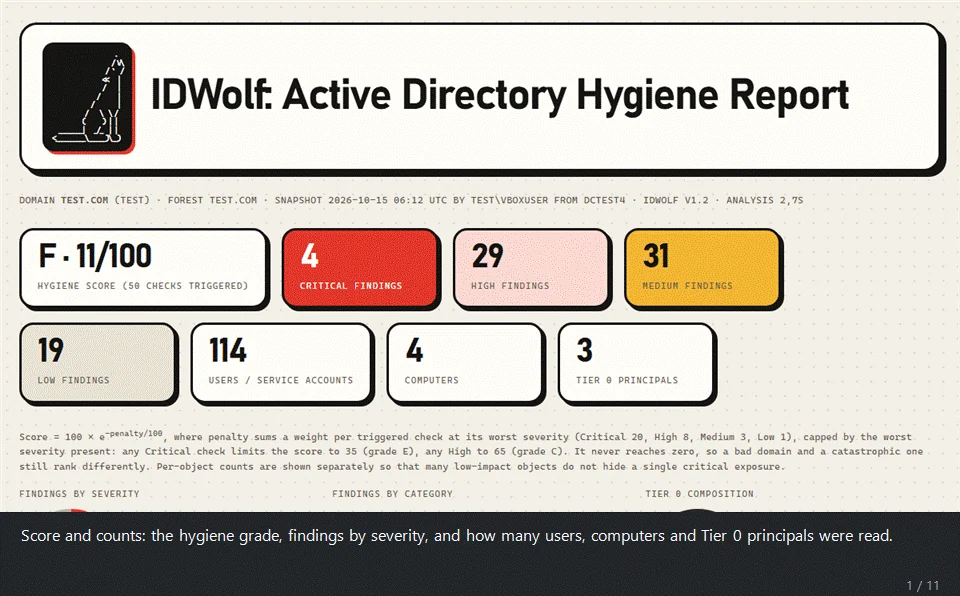
एक थ्रो-अवे लैब डोमेन से एक वास्तविक रिपोर्ट: स्कोर, चार्ट, AI सारांश जिसमें निष्कर्षों को डोमेन समझौते में श्रृंखलाबद्ध करने पर इसका निर्णय, हाल के हमलों में देखे गए हमला वेक्टर, हमला-पथ मानचित्र, Tier 0 सदस्य और निष्कर्ष।
IDWolf का परीक्षण एक वास्तविक Active Directory लैब पर किया जाता है, केवल सिंथेटिक डेटा पर नहीं: एक
डोमेन जिसे Vulnerable-AD
और परियोजना की अपनी स्क्रिप्ट्स से tests/lab/ में भरा गया है, जो ACL श्रृंखलाएँ,
प्रत्यायोजन और अन्य गलत कॉन्फ़िगरेशन लगाती हैं।
IDWolf Active Directory और Microsoft Entra ID के लिए एक स्वच्छता ऑडिट है, जो सादे PowerShell में लिखा गया है। यह केवल मूल ActiveDirectory मॉड्यूल का उपयोग करके आपकी डायरेक्टरी का केवल-पढ़ने वाला स्नैपशॉट लेता है, फिर उस स्नैपशॉट का ऑफ़लाइन विश्लेषण करता है और आपको एक HTML रिपोर्ट, एक निष्कर्ष CSV और, यदि आप चाहें, तो आपके SIEM के लिए JSON Lines देता है।
AD पक्ष पर यह 169 जाँचें चलाता है: Kerberos, विशेषाधिकार प्राप्त पहुँच, खाता स्वच्छता, डोमेन कॉन्फ़िगरेशन, अनुमतियाँ, DNS, AD CS (ESC1-5, 9, 10, 13, 15), परिचालन स्वास्थ्य (प्रतिकृति, DHCP, बैकअप), GPOs से पढ़ी गई होस्ट हार्डनिंग (SMB और LDAP साइनिंग, NTLM, LM हैश, उपयोगकर्ता अधिकार) और पासवर्ड गुणवत्ता, यह सब कभी भी पासवर्ड हैश को संभाले बिना। एक अलग कलेक्टर Microsoft Entra ID को 90 जाँचों के साथ कवर करता है, जो CIS Microsoft 365 बेंचमार्क से मैप की गई हैं।
यदि आप चाहें, तो एक Gemini चरण एक कार्यकारी सारांश और एक उपचार योजना लिख सकता है। निष्कर्ष स्वयं हमेशा आपकी मशीन पर गणना किए जाते हैं, और कुछ भी भेजे जाने से पहले प्रत्येक डायरेक्टरी नाम को एक टोकन से बदल दिया जाता है।
रिपोर्ट एक स्व-निहित HTML फ़ाइल है, जिसे उन लोगों द्वारा पढ़े जाने के लिए बनाया गया है जिन्हें इस पर कार्य करना है, न कि केवल उस व्यक्ति द्वारा जिसने ऑडिट चलाया। एक डैशबोर्ड टैब में एक स्कोर और एक ग्रेड, SVG के रूप में खींचा गया एक हमला-पथ मानचित्र और एक ट्रस्ट मानचित्र, Tier 0 सदस्य, NIS2 / ISO 27001 / DORA / GDPR कार्ड, श्रेणियाँ, शीर्ष जोखिम और चार्ट हैं; एक विवरण टैब में प्रत्येक निष्कर्ष उसके समाधान के साथ है। कोई बाहरी लाइब्रेरी नहीं, कोई CDN नहीं, इंटरनेट से कुछ भी लोड नहीं होता: यह ऑफ़लाइन खुलता है और जैसा है वैसा ही मेल किया जा सकता है।
GitHub HTML फ़ाइलों को सादे टेक्स्ट के रूप में दिखाता है, इसलिए नमूने डाउनलोड करें और उन्हें ब्राउज़र में खोलें:
examples/lab_report.html GIF में दी गई रिपोर्ट है। यह लैब
डोमेन से आती है (Vulnerable-AD और tests/lab/ स्क्रिप्ट्स से भरी गई) और
इसमें वैकल्पिक Gemini सारांश शामिल है।examples/demo_report.html एक काल्पनिक डोमेन पर बनाई गई है, जिसमें
एक गहरा संग्रह और पासवर्ड गुणवत्ता है। इसकी निष्कर्ष CSV और JSON Lines इसके
बगल में हैं।examples/entra_report.html काल्पनिक Entra टेनेंट है।| स्क्रिप्ट | कहाँ चलती है | क्या चाहिए | क्या उत्पन्न करती है |
|---|---|---|---|
Start-IDWolf.ps1 (या Start-IDWolf.cmd) | कहीं भी | कुछ नहीं | नीचे सब कुछ के लिए एक मेनू |
Collect-ADSnapshot.ps1 | एक डोमेन-जॉइन्ड मशीन | ActiveDirectory मॉड्यूल (RSAT), एक डोमेन खाता | AD स्नैपशॉट JSON |
Collect-EntraSnapshot.ps1 | कोई भी मशीन | Microsoft Graph SDK, Global Reader | Entra स्नैपशॉट JSON |
Export-PasswordQuality.ps1 | कोई भी मशीन जो PDC तक पहुँच सके (विश्वसनीय एडमिन होस्ट या DC), या एक ऑफ़लाइन NTDS.dit | DSInternals, DCSync अधिकार | पासवर्ड-गुणवत्ता JSON (कोई हैश नहीं) |
IDWolf.ps1 | कहीं भी | कुछ नहीं | HTML + CSV + JSONL रिपोर्ट |
Export-BloodHound.ps1 | कहीं भी | कुछ नहीं | BloodHound CE zip (बीटा) |
Invoke-IDWolfScheduled.ps1 | एक शेड्यूल्ड टास्क | कलेक्टर के रूप में | बिना किसी प्रॉम्प्ट के संग्रह + विश्लेषण, एक SIEM फ़ीड |
आपको IDWolf.ps1 को यह बताने की आवश्यकता नहीं है कि स्नैपशॉट AD है या Entra। यह
स्वयं इसका पता लगा लेता है।
| क्षेत्र | जाँचें | इसमें क्या है |
|---|---|---|
| Kerberos | 14 | Kerberoasting, AS-REP roasting, RC4/DES, delegation (unconstrained, constrained, RBCD, SPN-jacking के लिए खुले orphan targets), krbtgt आयु, Protected Users |
| विशेषाधिकार प्राप्त पहुँच | 18 | nesting और primary group के माध्यम से SID द्वारा Tier 0 सदस्यता, निष्क्रिय / विदेशी / कंप्यूटर एडमिन, ऑपरेटर समूह, DnsAdmins, RID 500, silos, सभी को स्थानीय एडमिन बनाने वाले GPO, RODC पासवर्ड प्रतिकृति नीति और RODC पर कैश किए गए Tier 0 क्रेडेंशियल |
| खाता स्वच्छता | 19 | निष्क्रिय और कभी उपयोग न किए गए खाते, पासवर्ड आवश्यक नहीं / कभी समाप्त न होने वाले / विवरण में, sIDHistory, LAPS परिनियोजन और रोटेशन, अप्रचलित OS |
| डोमेन कॉन्फ़िगरेशन | 28 | पासवर्ड नीतियाँ और FGPP, कार्यात्मक स्तर, Recycle Bin, अनाम LDAP, ट्रस्ट, DNS ज़ोन और WPAD रिकॉर्ड, DC स्वच्छता |
| अनुमतियाँ | 17 | DCSync अधिकार, Tier 0 पर खतरनाक ACE (या -Deep के साथ कहीं भी: लॉगऑन स्क्रिप्ट, प्रोफ़ाइल पथ, प्रमाणपत्र मैपिंग, खाता फ़्लैग और खाता प्रतिबंधों, RBCD विशेषता तक लेखन पहुँच सहित), स्वामी, गोपनीय विशेषताओं के DirSync पाठक (SyncLAPSPassword), GPP पासवर्ड, स्क्रिप्ट रहस्य, gMSA और LAPS पाठक, Shadow Credentials, dMSA निर्माण अधिकार (BadSuccessor), SCCM System Management कंटेनर तक लेखन पहुँच, GPO अधिग्रहण, शेयर से चलने वाली GPO स्क्रिप्ट और कार्य |
| प्रमाणपत्र सेवाएँ | 19 | ESC1-5, 9, 10, 13, 15, 17 (HTTPS पर WSUS), कमज़ोर CA कुंजियाँ, समाप्त होते CA; ESC6, 7, 8, 11 और 16 स्वयं CA पर पढ़े जाते हैं (CA होस्ट पर एडमिन अधिकार), किसी भी ऐसे CA के लिए मैन्युअल-जाँच नोट के साथ जिसे पढ़ा नहीं जा सका |
| होस्ट हार्डनिंग (GPO) | 40 | SMB/LDAP साइनिंग और चैनल बाइंडिंग, NTLM/LM, WDigest, LSA सुरक्षा, ऑडिट नीति, लॉगिंग, ZeroLogon, LLMNR, mDNS, NBT-NS (DC पर लाइव), null sessions, Spooler, WebClient (GPO और DC पर लाइव), noPac पैच स्तर और coercion इंटरफ़ेस (DC पर लाइव), Point and Print (PrintNightmare), कैश किए गए लॉगऑन, AlwaysInstallElevated, GPO में ऑटोलॉगॉन पासवर्ड, HTTP पर WSUS, RDP (NLA, Restricted Admin), Credential Guard, एप्लिकेशन नियंत्रण, IPv6 / mitm6, WPAD ऑटो-डिस्कवरी, Windows Script Host, फ़ोर्स लॉगऑफ़ |
| पासवर्ड गुणवत्ता | 5 | डुप्लिकेट, खाली, डिफ़ॉल्ट, उल्लंघित और प्रतिवर्ती पासवर्ड, बिना कभी हैश संभाले |
| परिचालन स्वास्थ्य | 9 | प्रतिकृति, बैकअप, DC पर DHCP, FSMO धारक, अगम्य DC, DC के बीच क्लॉक स्क्यू, DC पर डिस्क स्थान और रुकी हुई सेवाएँ |
| Entra ID | 90 | MFA (पंजीकरण, सामर्थ्य, Authenticator सेटिंग्स), Conditional Access (legacy auth, device code, जोखिम, प्रबंधित डिवाइस, स्थान, टोकन सुरक्षा, सत्र सीमाएँ), PIM (स्थायी पहुँच, अनुमोदन, सक्रियण और असाइनमेंट सेटिंग्स, Groups के लिए PIM स्वामी), एडमिन (केवल-क्लाउड, लाइसेंस, निष्क्रिय, आपातकालीन पहुँच), डिवाइस (जॉइन, स्थानीय एडमिन, LAPS, BitLocker), अतिथि, ऐप्स (सहमति, अनुमतियाँ, क्रेडेंशियल नीति), पासवर्ड सेटिंग्स, जोखिम भरी ऐप सहमतियाँ, ऐप स्वामी, Conditional Access बहिष्करण और एडमिन भूमिकाओं के पीछे के समूह, Entra Connect ऐप, मिलते-जुलते ऐप नाम, Microsoft ऐप्स पर क्रेडेंशियल, सिंक स्वास्थ्य, फ़ेडरेशन, B2B direct connect, एक्सेस पैकेज और उनके कैटलॉग पर भूमिकाएँ, अभी भी सेवानिवृत्त Azure AD Graph पर मौजूद ऐप्स, workload identity Conditional Access, Intune भूमिकाएँ जो डिवाइस पर कोड चला सकती हैं और डिवाइस वाइप और स्क्रिप्ट के लिए Multi Admin Approval (अभी तक वास्तविक टेनेंट पर सत्यापित नहीं); हर CIS Microsoft 365 v7 नियंत्रण जिसे Graph पढ़ सकता है |
