yasindce1998/barzakh
Ring -4 से Ring 0 तक: आक्रमण-रक्षा फर्मवेयर अनुसंधान प्लेटफ़ॉर्म। हम बूटकिट बनाते हैं, फिर उन्हें पकड़ते हैं। क्लोज़्ड-लूप। सिलिकॉन में शून्य विश्वास।

"बरज़ख़" (برزخ) — दो लोकों के बीच की एक बाधा; जीवित संसार को आत्माओं के संसार से अलग करने वाली अदृश्य सीमा। यहाँ यह आक्रमण और रक्षा के बीच, भेद्यता और पहचान के बीच की बाधा को दर्शाता है।
सबसे व्यापक ओपन-सोर्स UEFI फ़र्मवेयर सुरक्षा अनुसंधान प्लेटफ़ॉर्म
रिंग 0 से रिंग -4 तक आक्रमण अनुकरण | 132 डिटेक्शन इंजन | क्लोज़्ड-लूप विरोधी सत्यापन


⚠️ शैक्षणिक अनुसंधान परियोजना — केवल रक्षात्मक सुरक्षा
यह प्लेटफ़ॉर्म फ़र्मवेयर खतरों का अध्ययन करने और उनके विरुद्ध रक्षा तंत्र बनाने के लिए मौजूद है। इसमें हार्डवेयर-रूटेड किल-स्विच के साथ लाइव आक्रमण अनुकरण शामिल हैं। इस रिपॉज़िटरी का उपयोग करके, आप इसका उपयोग केवल वैध सुरक्षा अनुसंधान और शैक्षिक उद्देश्यों के लिए करने पर सहमत होते हैं।
बरज़ख़ एक फ़ुल-स्टैक फ़र्मवेयर सुरक्षा अनुसंधान प्लेटफ़ॉर्म है जो हर विशेषाधिकार रिंग में वास्तविक दुनिया के बूटकिट TTPs का मॉडल तैयार करता है — UEFI DXE ड्राइवरों (रिंग 0) से लेकर SMM, Intel ME, AMD PSP, प्लेटफ़ॉर्म DMA नियंत्रकों (रिंग -3), और CPU माइक्रोआर्किटेक्चरल खतरों (रिंग -4) तक। यह प्रत्येक आक्रमण तकनीक को एक संगत डिटेक्शन इंजन के साथ जोड़ता है, जिससे एक क्लोज़्ड-लूप सिस्टम बनता है जहाँ प्रत्येक हमला पुनरुत्पादनीय और पहचानने योग्य दोनों होता है।
मुख्य क्षमताएँ:
barzakh-server एक वेब डैशबोर्ड और JSON API (पोर्ट 8420) प्रदान करता है, जिसमें निर्धारित स्कैन और जोखिम-स्कोर रुझान शामिल हैंbarzakh-agent फ़र्मवेयर लक्ष्यों की निगरानी करता है, इतिहास रिकॉर्ड करता है, और निष्कर्षों को SIEMs (Elastic ECS, ArcSight CEF, QRadar LEEF) या वेबहुक्स को अग्रेषित करता है| खतरा | तकनीक | Barzakh कवरेज |
|---|---|---|
| BlackLotus (CVE-2023-24932) | कमजोर शिम के माध्यम से Secure Boot बायपास | blacklotus डिटेक्टर + blacklotus_mok पेलोड |
| LogoFAIL (CVE-2023-40238) | UEFI फर्मवेयर में इमेज पार्सर ओवरफ्लो | logofail डिटेक्टर + logofail_image पेलोड |
| PixieFail (CVE-2023-45229+) | EDK2 में नेटवर्क स्टैक बफर ओवरफ्लो | pixiefail डिटेक्टर + pixiefail_dhcp पेलोड |
| CosmicStrand | SPI फ्लैश DXE पर्सिस्टेंस | FV इंटीग्रिटी + SPI क्षेत्र + पर्सिस्टेंस डिटेक्टर |
| LoJax | पहला इन-द-वाइल्ड SPI इम्प्लांट | ME/SPI डिटेक्टर + फ्लैश डिस्क्रिप्टर विश्लेषण |
| MoonBounce | SPI फ्लैश में संशोधित कोर DXE | Boot Services हुक + फर्मवेयर वॉल्यूम डिफिंग |
| MosaicRegressor | UEFI पर्सिस्टेंस फ्रेमवर्क | मल्टी-स्टेज: FV छेड़छाड़ + PE इंजेक्ट + ट्रैम्पोलिन |
| Hacking Team (RCS) | Option ROM के साथ UEFI रूटकिट | Option ROM डिटेक्टर + PCI एक्सपैंशन विश्लेषण |
| FinSpy | UEFI बूटलोडर संशोधन | ExitBootServices इंटरसेप्शन + मेमोरी स्कैनिंग |
| Bootkitty (2024) | पहला Linux UEFI बूटकिट, GRUB सिग्नेचर बायपास | linux_bootchain डिटेक्टर + bootkitty_grub_patch पेलोड |
| CVE-2024-7344 | साइन्ड रीलोडर अनसाइन्ड PE पेलोड लोड करता है | reloader डिटेक्टर + secureboot_reloader पेलोड |
| CVE-2023-1017/1018 | TPM 2.0 रेफरेंस इम्प्लीमेंटेशन बफर ओवरफ्लो | tpm_command डिटेक्टर + tpm_ref_overflow पेलोड |
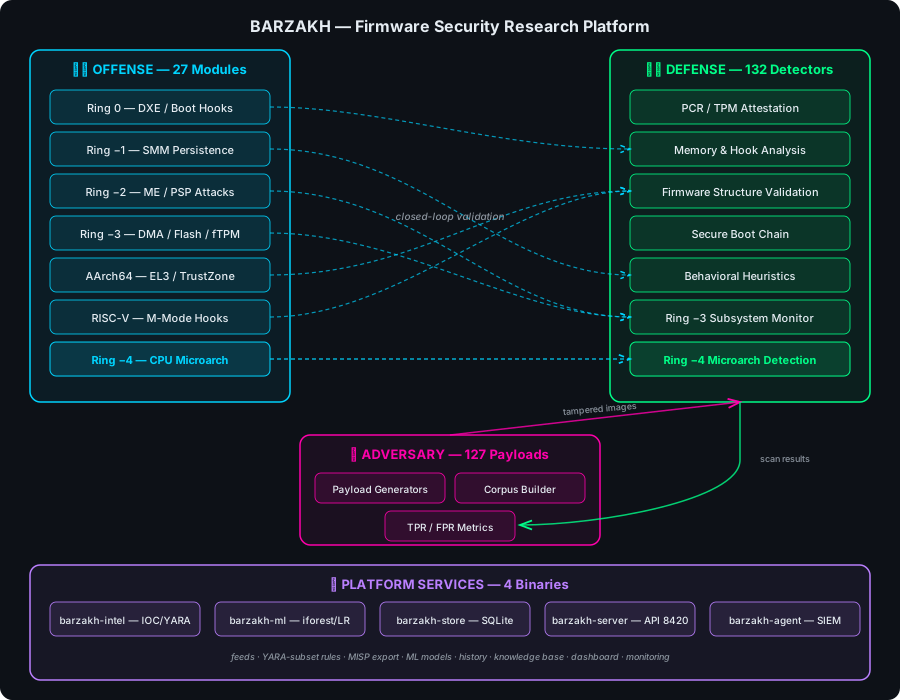
3 आर्किटेक्चर (x86_64, AArch64, RISC-V) में 21 EDK II मॉड्यूल जो हर ज्ञात फर्मवेयर पर्सिस्टेंस तकनीक का एमुलेशन करते हैं:
| मॉड्यूल | रिंग | तकनीक |
|---|---|---|
DxeInject | 0 | DXE फेज ड्राइवर इंजेक्शन — LoadImage/StartImage + SetVariable हुक, FV पर्सिस्टेंस, FVB2/Boot Guard बैकएंड के साथ SPI फ्लैश एमुलेटर, किल-स्विच |
ExitBootHook | 0 | ExitBootServices इंटरसेप्शन + MSR हुकिंग |
SpiChipsetEmulator | -1 | चिपसेट-स्तरीय SPI इंटरफेस सिमुलेशन |
SmmPersistence | -1 | SMM हैंडलर इंस्टॉलेशन और SMRAM पर्सिस्टेंस |
CapsuleHijack | -1 | UEFI कैप्सूल अपडेट तंत्र का दुरुपयोग |
AcpiTableInject | -2 | कर्नेल मेमोरी एक्सेस के लिए ACPI टेबल इंजेक्शन |
VirtualAddressMapHook | -2 | EFI रनटाइम सर्विसेज हुकिंग |
PciOptionRom | -2 | PCI Option ROM इम्प्लांटेशन |
MeSpiManipulation | -3 | Intel ME SPI फ्लैश क्षेत्र में हेरफेर |
HeciIntercept | -3 | होस्ट-ME संचार चैनल इंटरसेप्शन |
MeDmaAttack | -3 | होस्ट मेमोरी में ME-प्रारंभित DMA |
AmtSolChannel | -3 | AMT Serial-over-LAN गुप्त चैनल |
FtpmCommandForge | -3 | PSP मेलबॉक्स के माध्यम से AMD fTPM कमांड फोर्जरी |
| मॉड्यूल | तकनीक |
|---|---|
Aarch64DxeInject | EL-जागरूक पेलोड के साथ ARM64 DXE इंजेक्शन |
ExceptionVectorHook | VBAR_EL1 एक्सेप्शन टेबल रीलोकेशन |
El3SecureMonitor | EL3 Secure Monitor कॉल इंटरसेप्शन |
TzascManipulation | TrustZone Address Space Controller बायपास |
DeviceTreeInject | पर्सिस्टेंस के लिए Device Tree Blob संशोधन |
IbootTrustChain | Apple iBoot चेन-ऑफ-ट्रस्ट का भंग |
SepMailboxIntercept | Apple SEP (Secure Enclave) मेलबॉक्स इंटरसेप्शन |
| मॉड्यूल | तकनीक |
|---|---|
RiscVDxeInject | RISC-V प्लेटफॉर्म पर M-mode फर्मवेयर इंजेक्शन |
सभी ऑफेंस मॉड्यूल SIMULATION_MODE = TRUE के साथ आते हैं — वे वास्तविक हार्डवेयर संचालन निष्पादित किए बिना व्यवहार का मॉडल बनाते हैं। वास्तविक हार्डवेयर परीक्षण के नियंत्रित मार्ग के लिए docs/LAB_TESTING.md देखें।
132 विशेष डिटेक्टर हमले की सतह के अनुसार व्यवस्थित, साथ ही TOML नियमों, IOC फ़ीड्स, YARA-सबसेट नियमों और ML मॉडलों के माध्यम से रनटाइम-विस्तारणीय डिटेक्शन: