Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
2582 परिणाम
SSTImap preview

SSTImap

GitHubvladko312/sstimap

इंटरैक्टिव इंटरफ़ेस के साथ स्वचालित SSTI पहचान उपकरण

vulnerability-scannerspayload-generationcode-analysis+6
1.6k1 महीना पहले
Decepticon preview

Decepticon

GitHubbittersecurity/decepticon

Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…

penetration-testing-frameworksprivilege-escalationreconnaissance+9
6.4k0 दिन पहले
nishang preview

nishang

GitHubsamratashok/nishang

Nishang - आक्रामक PowerShell रेड टीम, पेनिट्रेशन टेस्टिंग और आक्रामक सुरक्षा के लिए।

password-crackingphishing-toolsprivilege-escalation+9
10.0k3 साल पहले
AFLplusplus preview

AFLplusplus

GitHubaflplusplus/aflplusplus

AFL++ एक अत्याधुनिक फ़ज़र है, और बेंचमार्क में #1 है। यह मूल रूप से AFL पर आधारित था। आज यह qemu 5.1, collision-free coverage, उन्नत laf-intel और…

dynamic-analysis-sandboxingvulnerability-analysisexploitation+3
6.7k4 दिन पहले
radare2 preview

radare2

GitHubradareorg/radare2

UNIX-जैसा रिवर्स इंजीनियरिंग फ्रेमवर्क और कमांड-लाइन टूलसेट
android-securityembedded-systems-securitystatic-analysis+16
24.5k10घं 37मि पहले
commix preview

commix

GitHubcommixproject/commix

Automated Αll-in-One OS command injection exploitation tool.
vulnerability-scannersexploitationweb-application-exploitation+2
5.8k1 दिन पहले
hoaxshell preview

hoaxshell

GitHubt3l3machus/hoaxshell

एक विंडोज रिवर्स शेल पेलोड जनरेटर और हैंडलर जो बीकन-जैसी रिवर्स शेल स्थापित करने के लिए http(s) प्रोटोकॉल का दुरुपयोग करता है।

privilege-escalationpayload-generationexploitation+5
3.5k1 साल पहले
pythem preview

pythem

GitHubm4n3dw0lf/pythem

पेंटेस्ट ढांचा

packet-sniffing-analysispenetration-testing-frameworksnetwork-mapping+5
1.2k8 साल पहले
ptrace preview

ptrace

GitHubwhatswrongandwhy/ptrace

Linux ptrace-आधारित प्रक्रिया ट्रेसिंग और डिबगिंग उपयोगिता जो सिस्टम कॉल, मेमोरी और प्रोग्राम निष्पादन प्रवाह का निरीक्षण करती है।

dynamic-code-analysisexploitationreverse-engineering+2
3 महीने पहले
rcekit preview

rcekit

GitHubkabiri-labs/rcekit

RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
vulnerability-scannersweb-vulnerability-scannerspayload-generation+8
2614घं 30मि पहले
wtf preview

wtf

GitHub0vercl0k/wtf

वितरित, कोड-कवरेज निर्देशित स्नैपशॉट-आधारित फ़ज़र जो विंडोज और लिनक्स पर उपयोगकर्ता और कर्नेल-मोड लक्ष्यों के लिए है, जिसमें एमुलेटर और हाइपरवाइज़र…


dynamic-analysis-sandboxingvulnerability-analysisexploitation+2
1.8k1 महीना पहले
ultrasploiter preview

ultrasploiter

GitLabvqkro/ultrasploiter

एक ही बाइनरी जो एक पोर्ट स्कैनर, पूर्ण Exploit-DB इंडेक्स (47k प्रविष्टियाँ) और चलाने योग्य एक्सप्लॉइट मॉड्यूल को एक टूल में समाहित करती है। Rust में…
penetration-testing-frameworksreconnaissancevulnerability-scanners+9
12 दिन पहले
stunner preview

stunner

GitHubfirefart/stunner

STUN/TURN सर्वरों की गलत कॉन्फ़िगरेशन के लिए परीक्षण और शोषण करें, जिससे SOCKS प्रॉक्सी के माध्यम से आंतरिक नेटवर्क पिवोटिंग, मेमोरी लीक हमले और…

vulnerability-analysisexploitationnetwork-security+3
8576 दिन पहले
AngryOxide preview

AngryOxide

GitHubragnt/angryoxide

ऑफेंसिव 802.11 ऑडिटिंग टूल जो डीऑथेंटिकेशन, रॉग-क्लाइंट और चैनल-स्विच अटैक का उपयोग करके WPA/WPA2 हैंडशेक और PMKID कैप्चर को स्वचालित करता है, साथ ही…

packet-sniffing-analysiswi-fi-auditingpassword-attacks+5
2.0k1घं 49मि पहले
DeepSleep preview

DeepSleep

GitHubtheflink/deepsleep

x64 के लिए Gargoyle का एक प्रकार, जो केवल ROP और PIC का उपयोग करके मेमोरी आर्टिफैक्ट्स को छिपाता है
memory-forensicsexploitationred-teaming+1
3764 साल पहले
Xiaomi-C200-Firmware-Analysis preview

Xiaomi-C200-Firmware-Analysis

GitHubh3xdum/xiaomi-c200-firmware-analysis

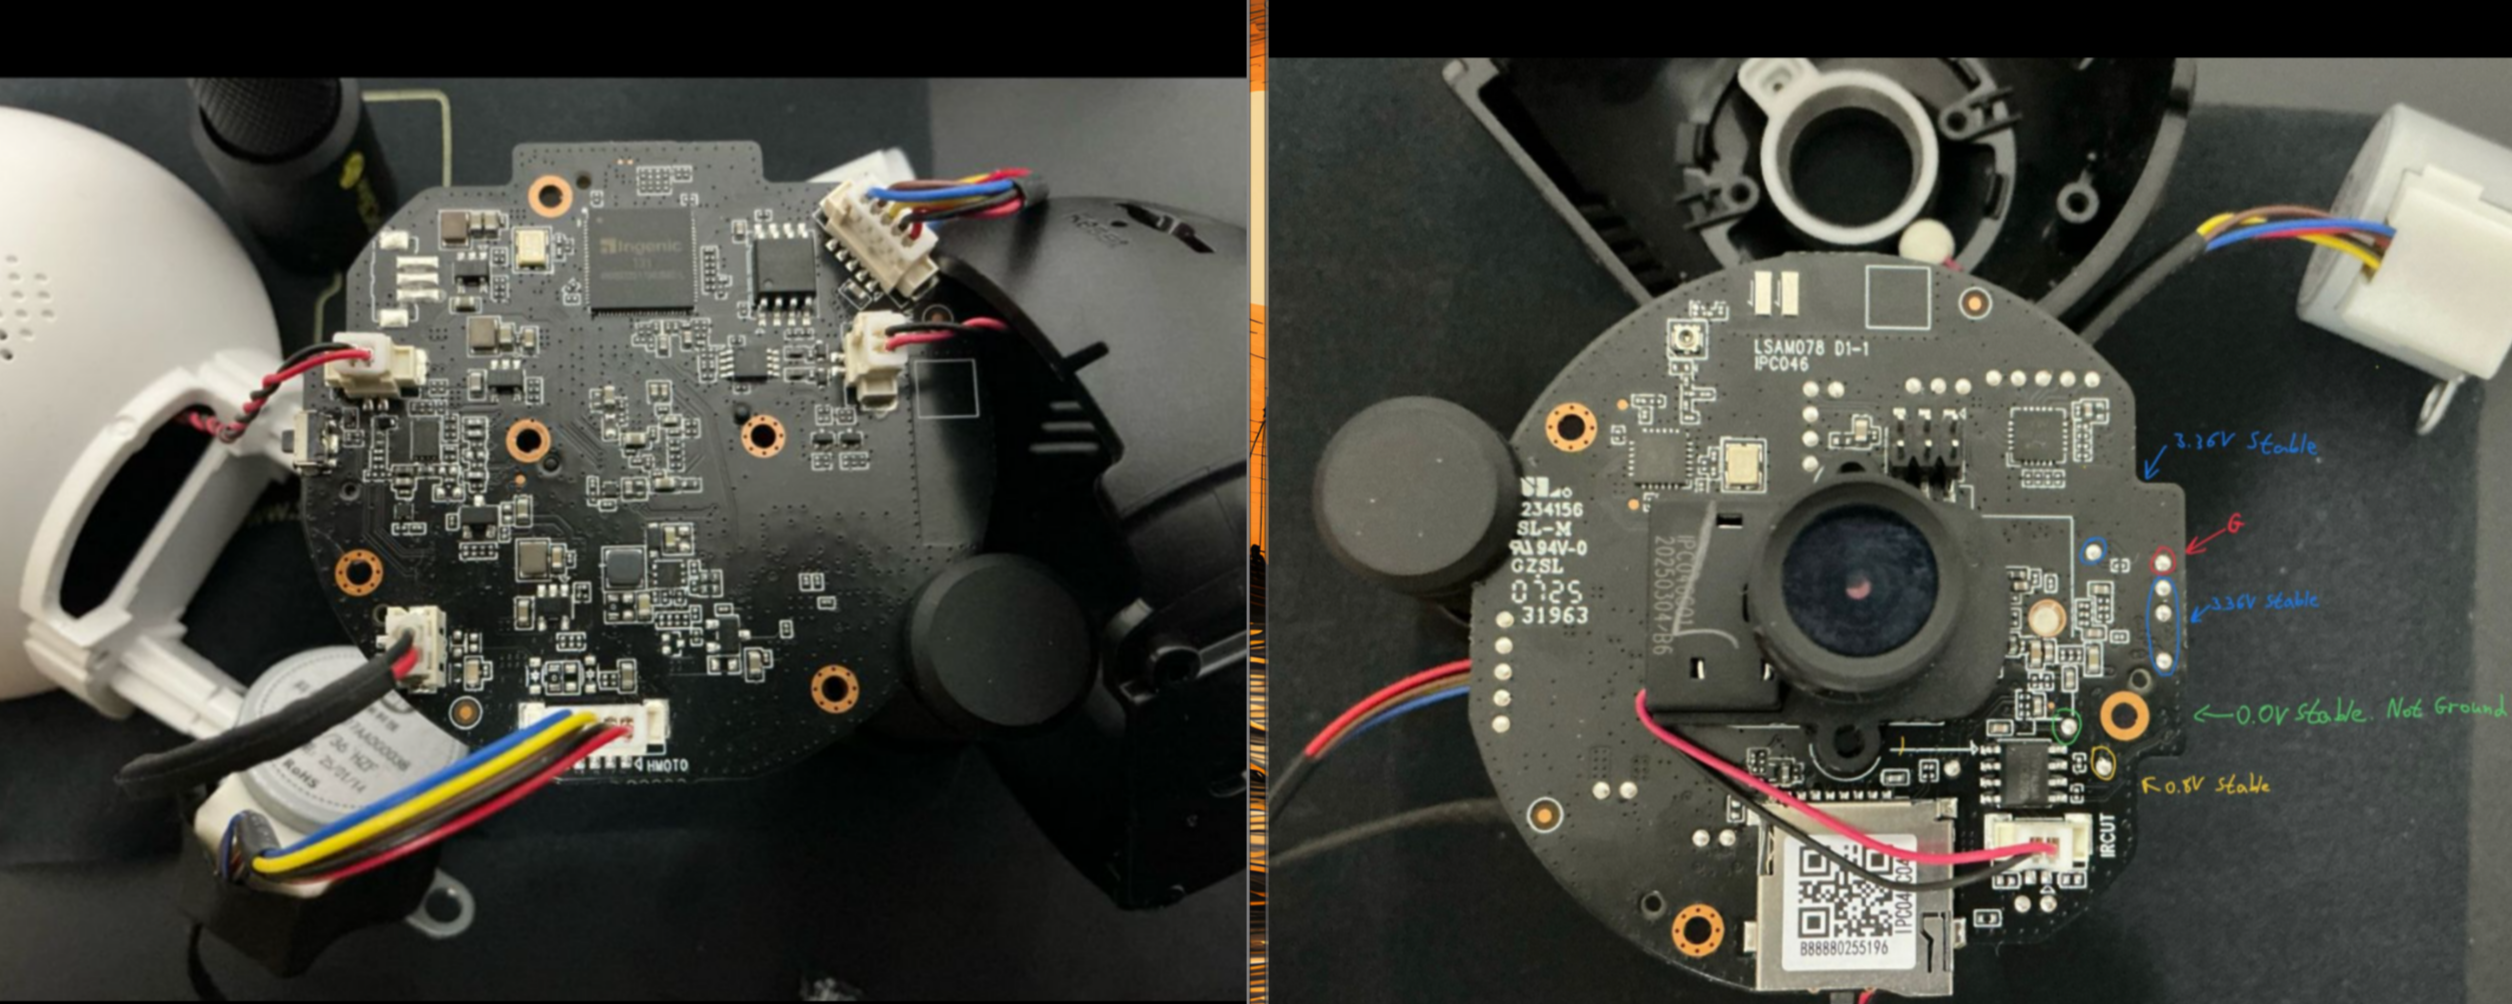
UART से रूट तक: U-Boot के माध्यम से Xiaomi C200 में घुसपैठ

embedded-systems-securityprivilege-escalationiot-security+6
1110 महीने पहले
ida-pro-mcp preview

ida-pro-mcp

GitHubmrexodia/ida-pro-mcp

AI-संचालित रिवर्स इंजीनियरिंग सहायक जो IDA Pro को MCP के माध्यम से भाषा मॉडलों से जोड़ता है।

static-analysisdynamic-analysis-sandboxingcode-analysis+8
11.3k27 दिन पहले
Mythic preview

Mythic

GitHubits-a-feature/mythic

एक सहयोगात्मक, बहु-प्लेटफ़ॉर्म, रेड टीमिंग फ्रेमवर्क

penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
4.7k12 दिन पहले
पिछला1…345…100अगला
शोषण — उपकरण — पृष्ठ 4 | Kitploit