
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Xiaomi-C200-Firmware-Analysis — UART से रूट तक: U-Boot के माध्यम से Xiaomi C200 में घुसपैठ | Kitploit

उपकरण/GitHubGitHub/h3xdum/xiaomi-c200-firmware-analysis
एम्बेडेड सिस्टम सुरक्षाविशेषाधिकार वृद्धिIoT सुरक्षाशोषणरिवर्स इंजीनियरिंगडेटा रिकवरीहार्डवेयर हैकिंगहार्डवेयर सुरक्षाफर्मवेयर विश्लेषण
साझा करें
GitHubh3xdum/xiaomi-c200-firmware-analysis

Xiaomi-C200-Firmware-Analysis

UART से रूट तक: U-Boot के माध्यम से Xiaomi C200 में घुसपैठ

रिपॉजिटरी देखें
11116511 महीने पहलेअभी तक समीक्षित नहीं

दायरा

इस रेपो में मैं दिखाऊंगा कि कैसे मैंने UART इंटरफेस तक पहुंच प्राप्त की, बिना सामान्य एक्सपोज़्ड पिन/टेस्ट पैड के,
U-Boot और ट्रिक्स का उपयोग करके प्रारंभिक चरण में रूट एक्सेस प्राप्त किया और
अंततः फर्मवेयर डंप किया।
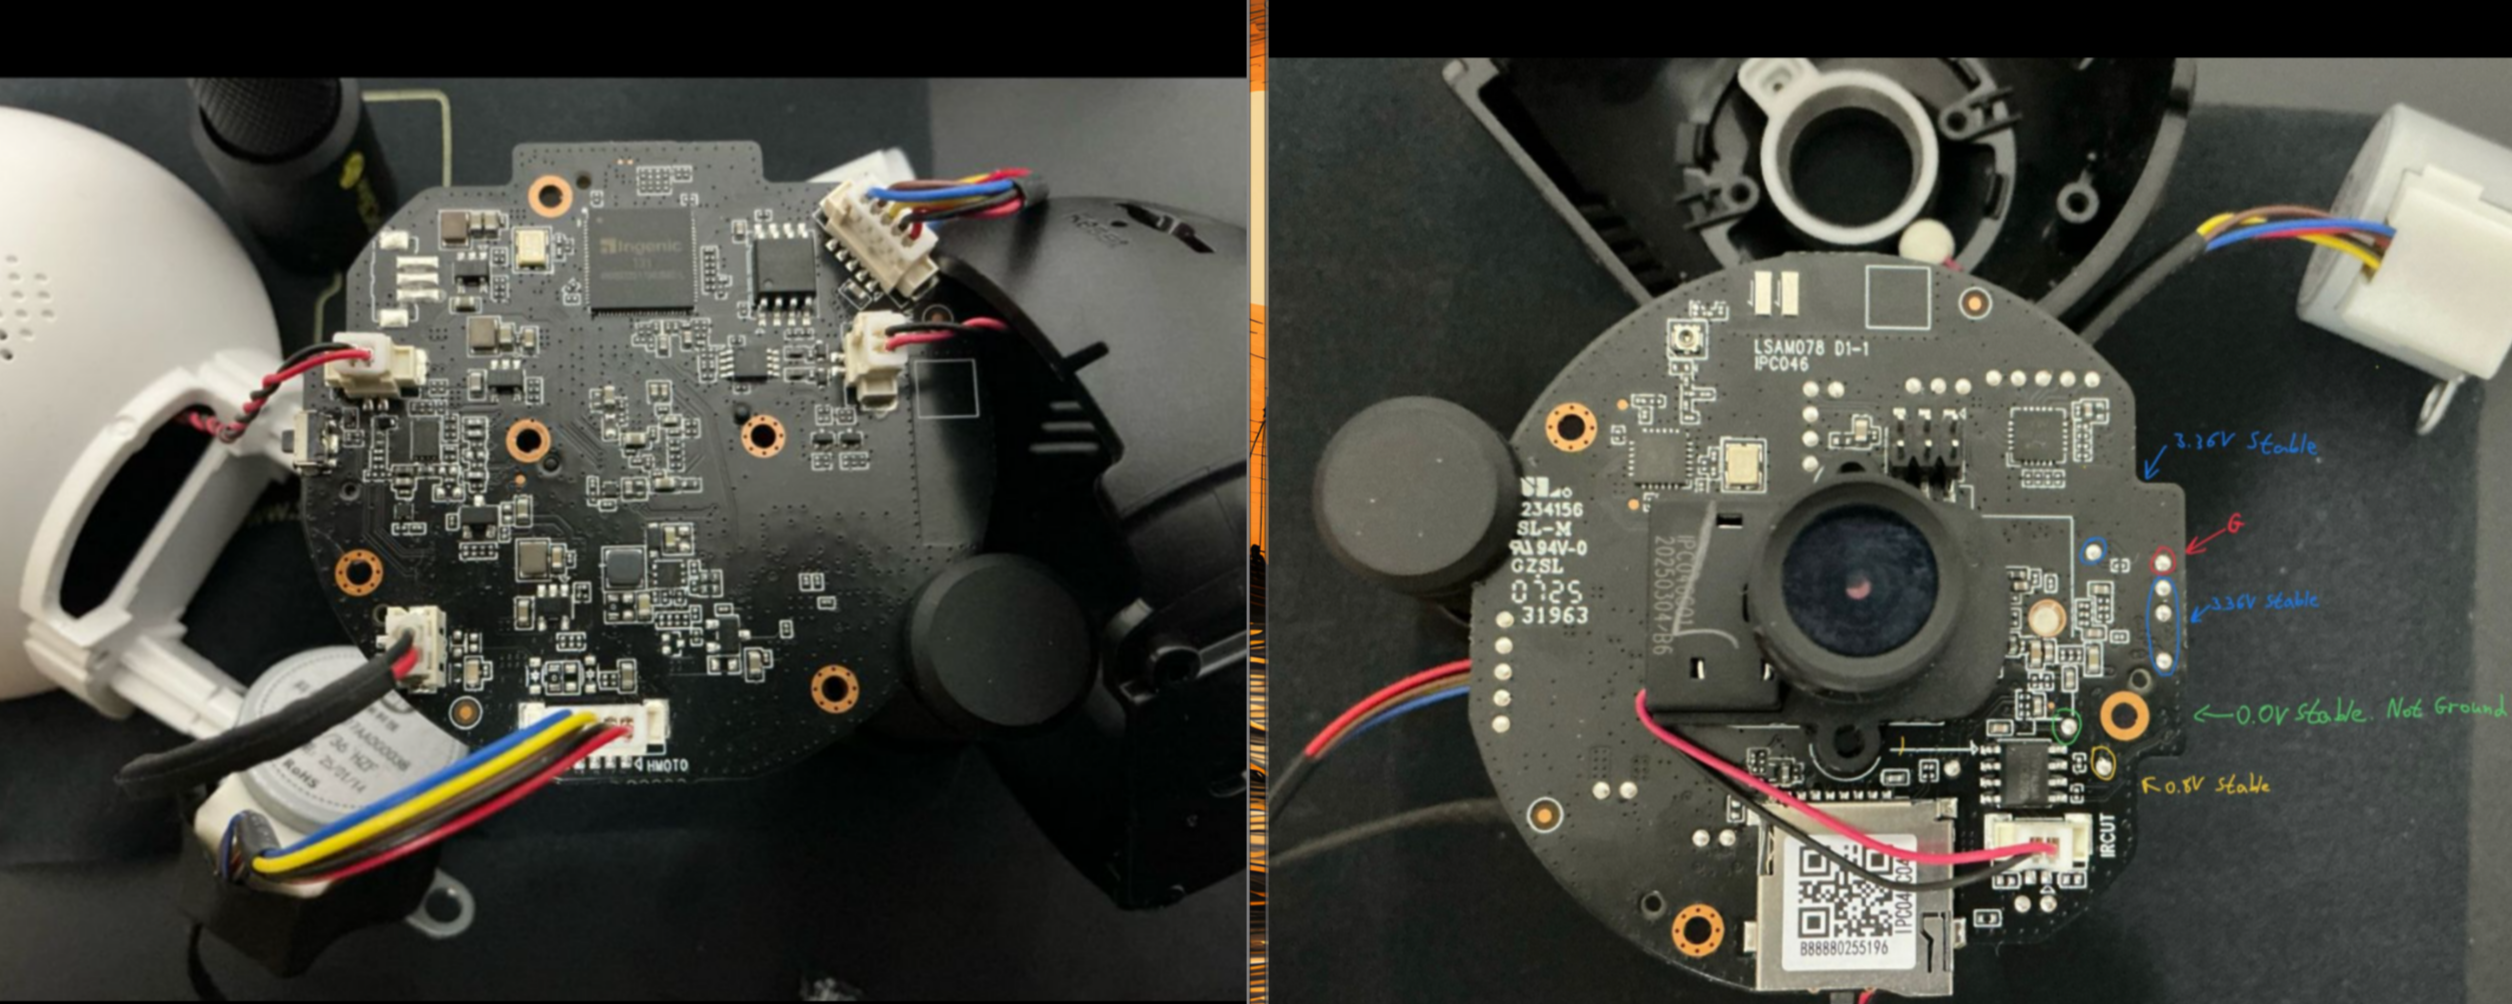
प्रारंभिक जांच

pcb PCB से कुछ प्रमुख चीजें स्पष्ट हैं:

  • चिप → T31 Ingenic प्रोसेसर
  • फ्लैश मेमोरी → SOIC-8 SPI NOR प्रकार
  • संभावित UART परीक्षण पैड

पहले मैं सीधे UART एक्सेस के लिए स्पष्ट उम्मीदवारों की ओर गया,
एक पंक्ति में 4 टेस्ट पैड हैं जो Tx, Rx, Ground और Power प्रतीत होते हैं,
लेकिन मल्टीमीटर से परीक्षण करने पर गलत रीडिंग मिली जैसा कि चित्र में दिखाया गया है।
मैंने अधिकांश अन्य टेस्ट पैड भी आज़माए और फिर भी सही रीडिंग नहीं मिली, इसलिए मुझे
रणनीति बदलनी पड़ी।

पैर जमाना

चूंकि बोर्ड पर कोई कनेक्टर नहीं बचे हैं और न ही कोई सहायक टेस्ट पैड,
मैंने स्रोत तक जाने का निर्णय लिया, प्रोसेसर पिन से जुड़कर और
उस तरह UART शेल प्राप्त किया, मैंने उस प्रोसेसर का डेटाशीट निकाला और
UART प्रोटोकॉल पिन की पहचान की
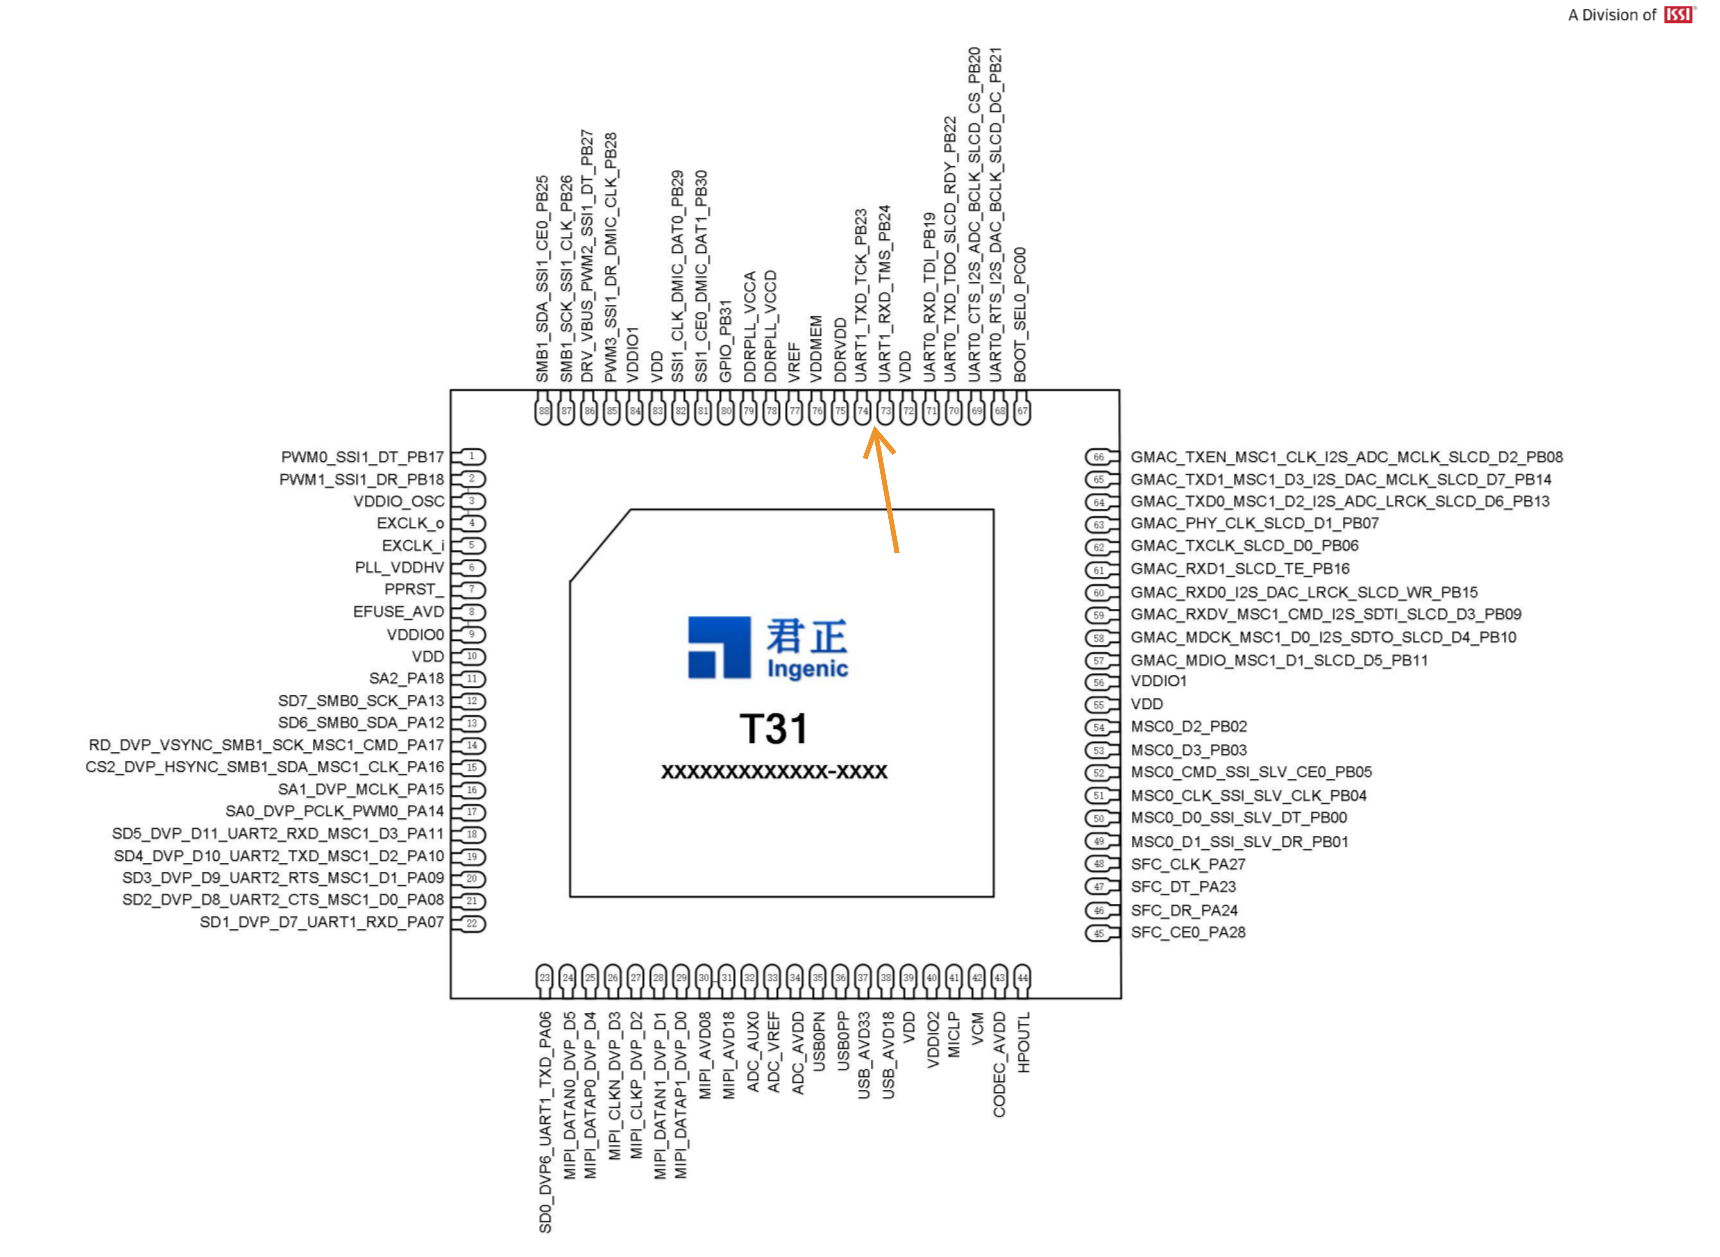
T31

अब हमें बस बोर्ड पर ग्राउंड ढूंढना है, और कनेक्ट करना है

  • Tx → Rx
  • Rx → Tx
  • GND → GND

मैंने इस सेटअप के लिए कुछ PCBite प्रोब और USB 2 TTL एडाप्टर का उपयोग किया
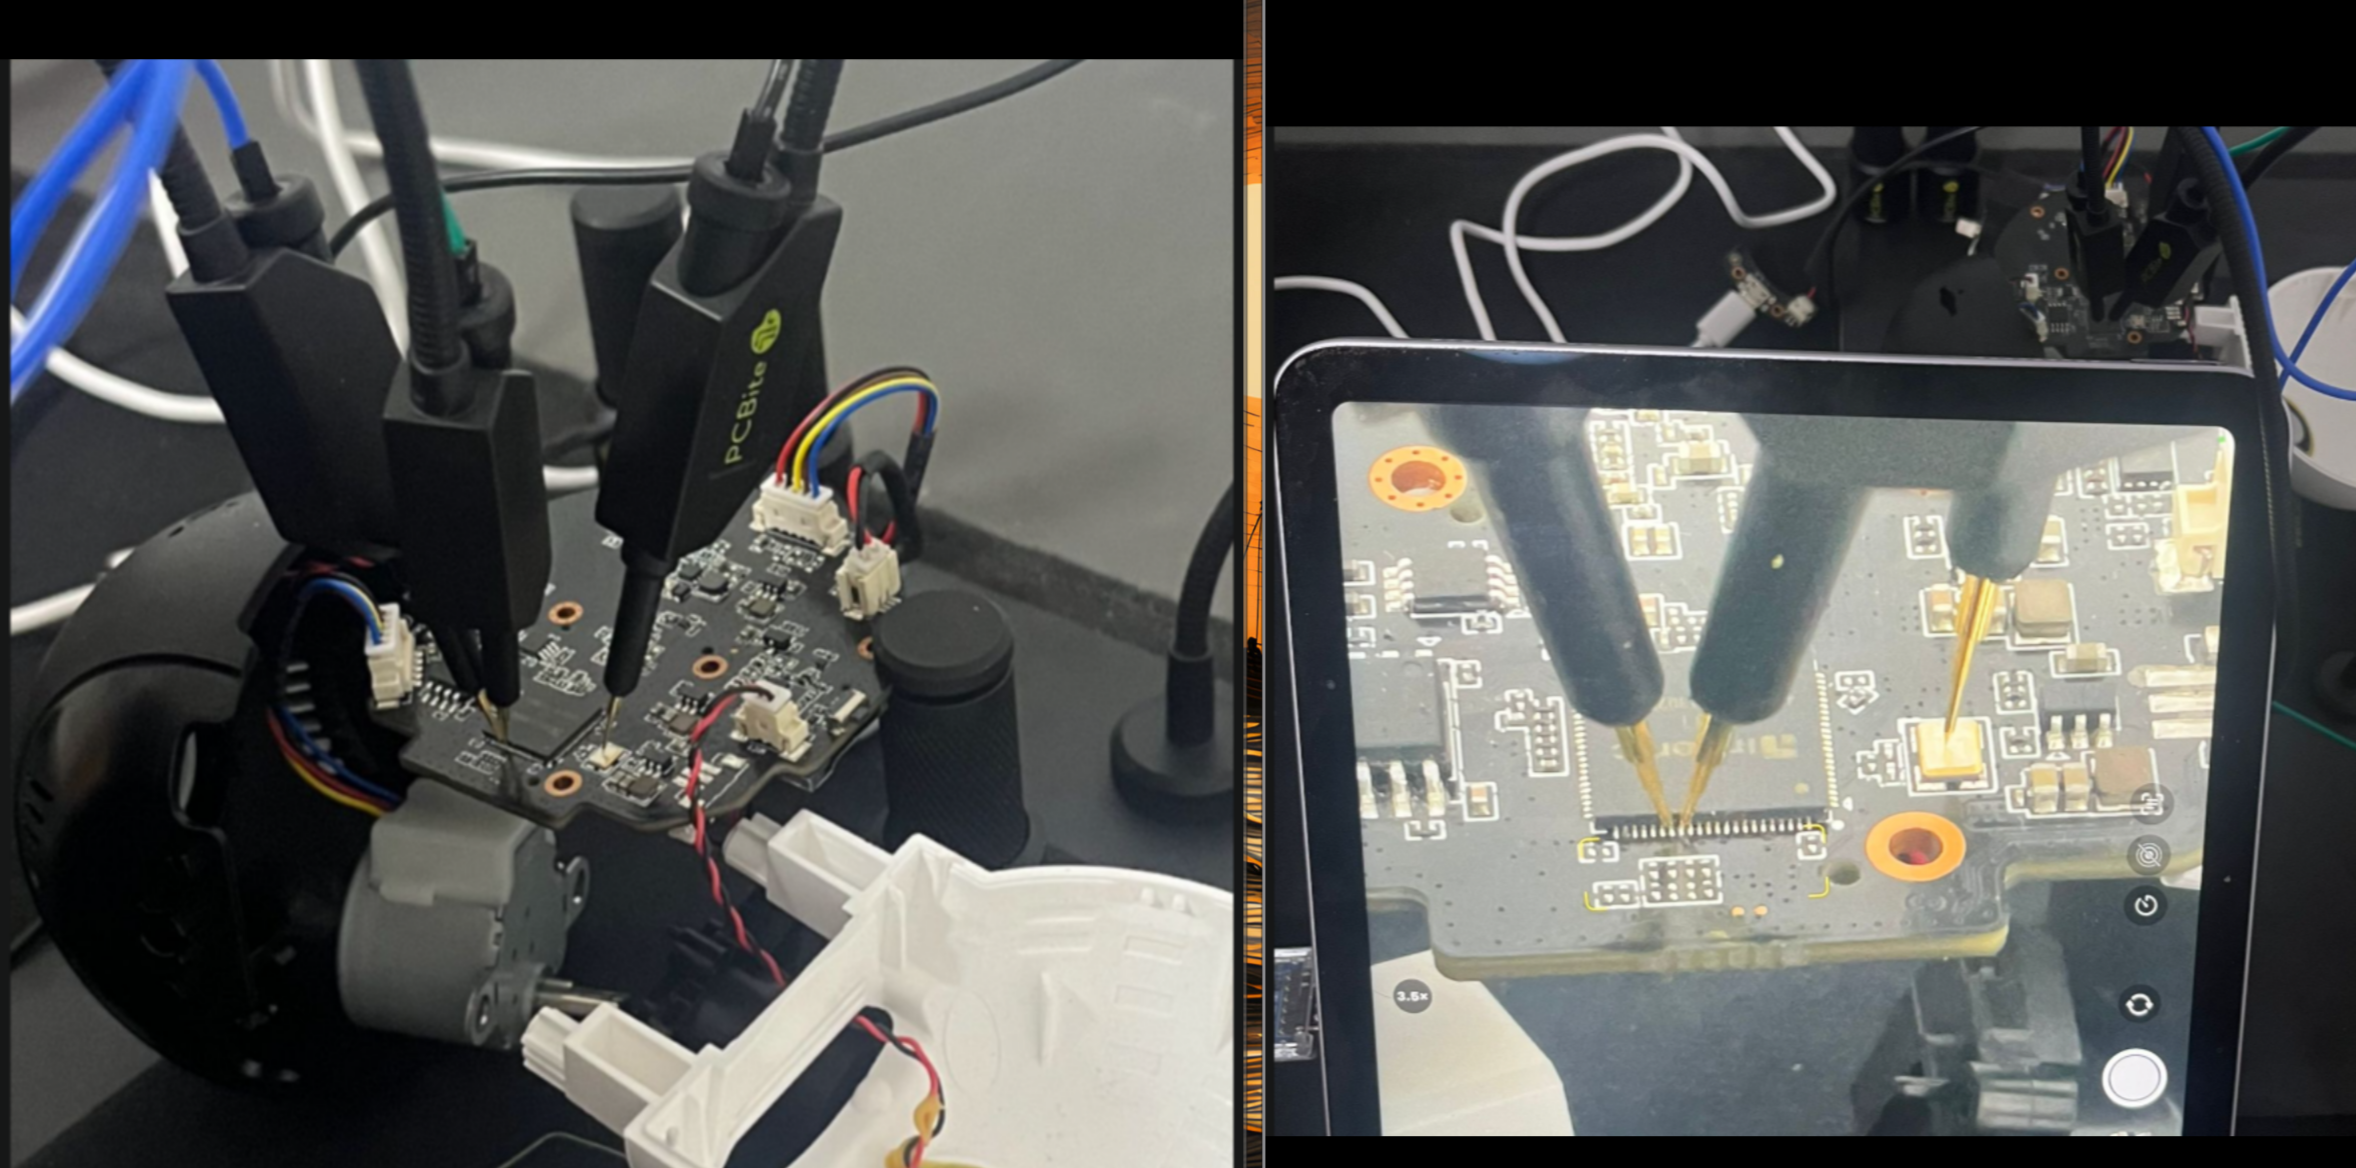
pcb_uart

U-Boot और रूट

अब हम picocom का उपयोग करके वांछित UART शेल प्राप्त कर सकते हैं

sudo picocom -b 115200 /dev/ttyUSB0

यदि कुछ नहीं किया गया, तो मुझे केवल बूट लॉग मिले और बूटिंग प्रक्रिया के अंत में कोई शेल नहीं मिला,
इसलिए मुझे तुरंत एंटर दबाकर U-Boot को बाधित करना पड़ा।
U-Boot शेल प्राप्त करने पर मैंने सबसे पहले एनवायरनमेंट आर्ग्स प्रिंट किए
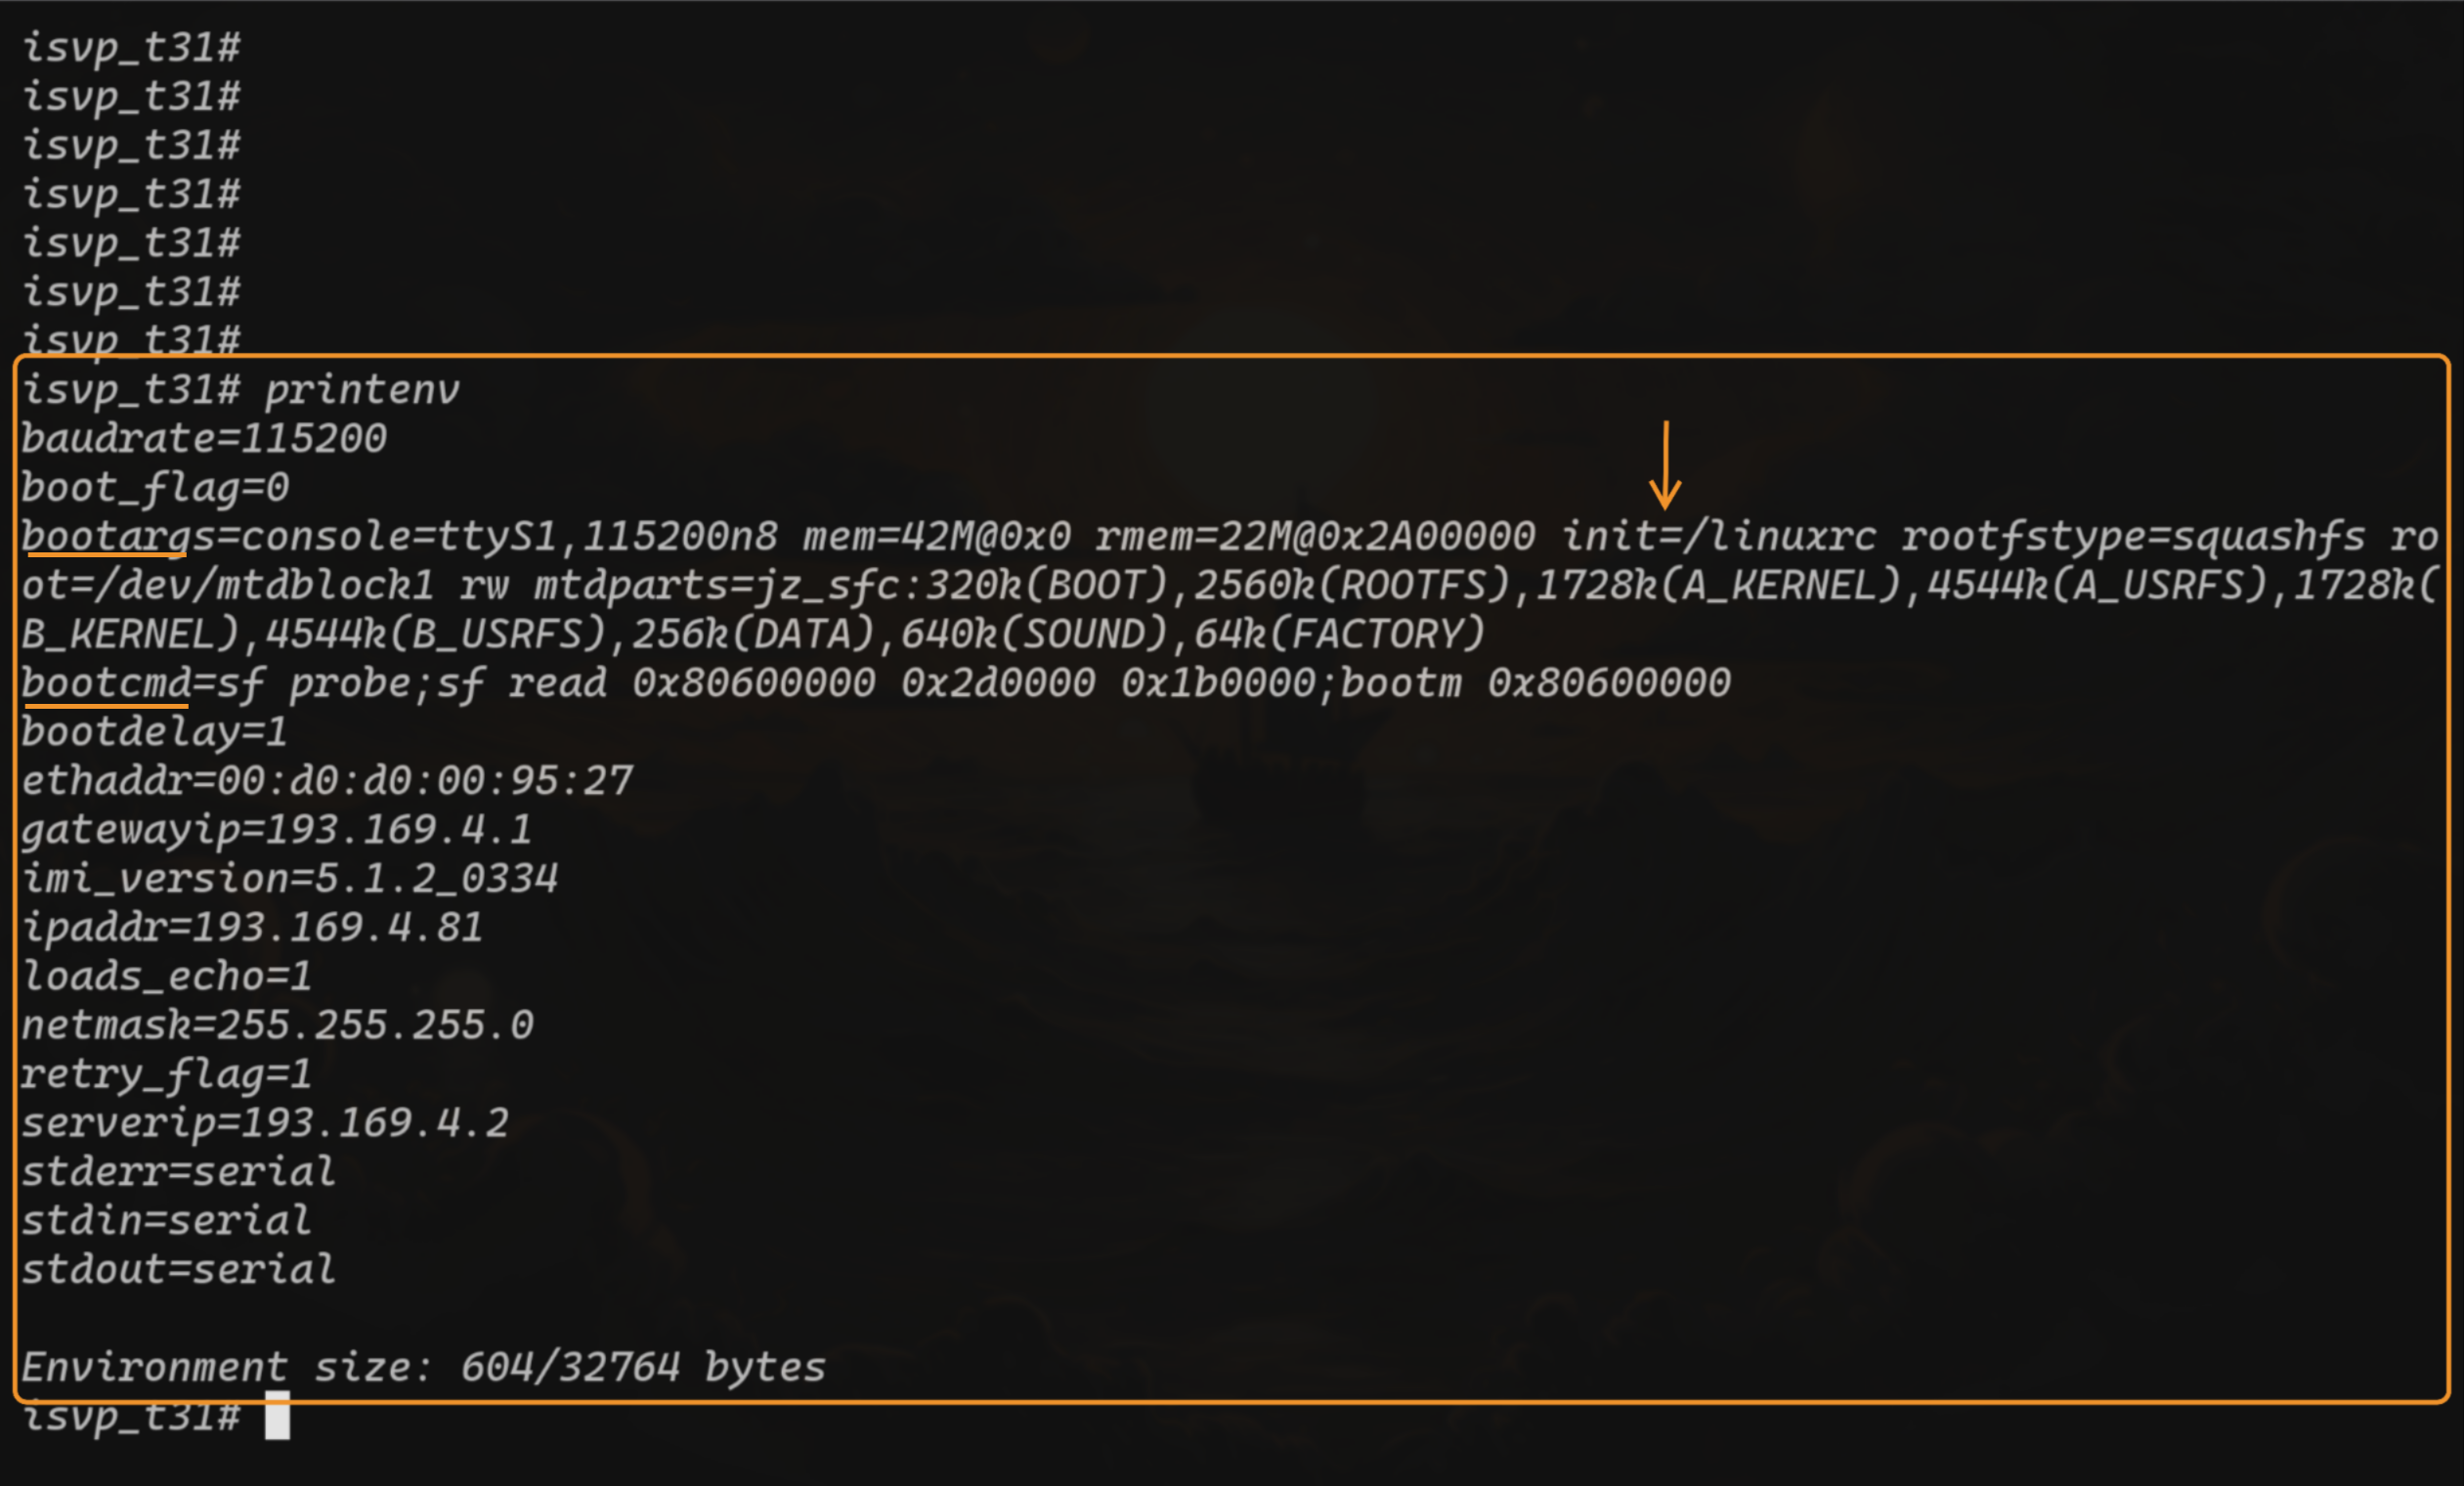
U-Boot_1 हमारे लिए महत्वपूर्ण चीजें हैं

  • bootargs → दिखाता है कि init कमांड linuxrc बाइनरी चलाना है और फर्मवेयर लेआउट (पार्टीशन और उनका उद्देश्य/आकार/स्लॉट)
  • bootcmd → मेमोरी को फ्लैश से RAM में लोड करने और डिवाइस को बूट करने का कमांड

त्वरित रूट एक्सेस प्राप्त करने के लिए मैं setenv के साथ init कमांड को बदलने की ट्रिक का उपयोग कर सकता हूं,
ताकि मुझे linuxrc बाइनरी चलाने के बजाय एक शेल मिले, फिर मैं मेमोरी को मैन्युअल रूप से लोड कर सकता हूं
और डिवाइस को बूट कर सकता हूं (मूल रूप से bootcmd कमांड को कॉपी करना) U-Boot_1 अब जब बूट समाप्त होगा, मैं एक प्रारंभिक शेल में पहुंच जाऊंगा जहां सिस्टम पर मूल रूप से कुछ भी नहीं चल रहा होगा,
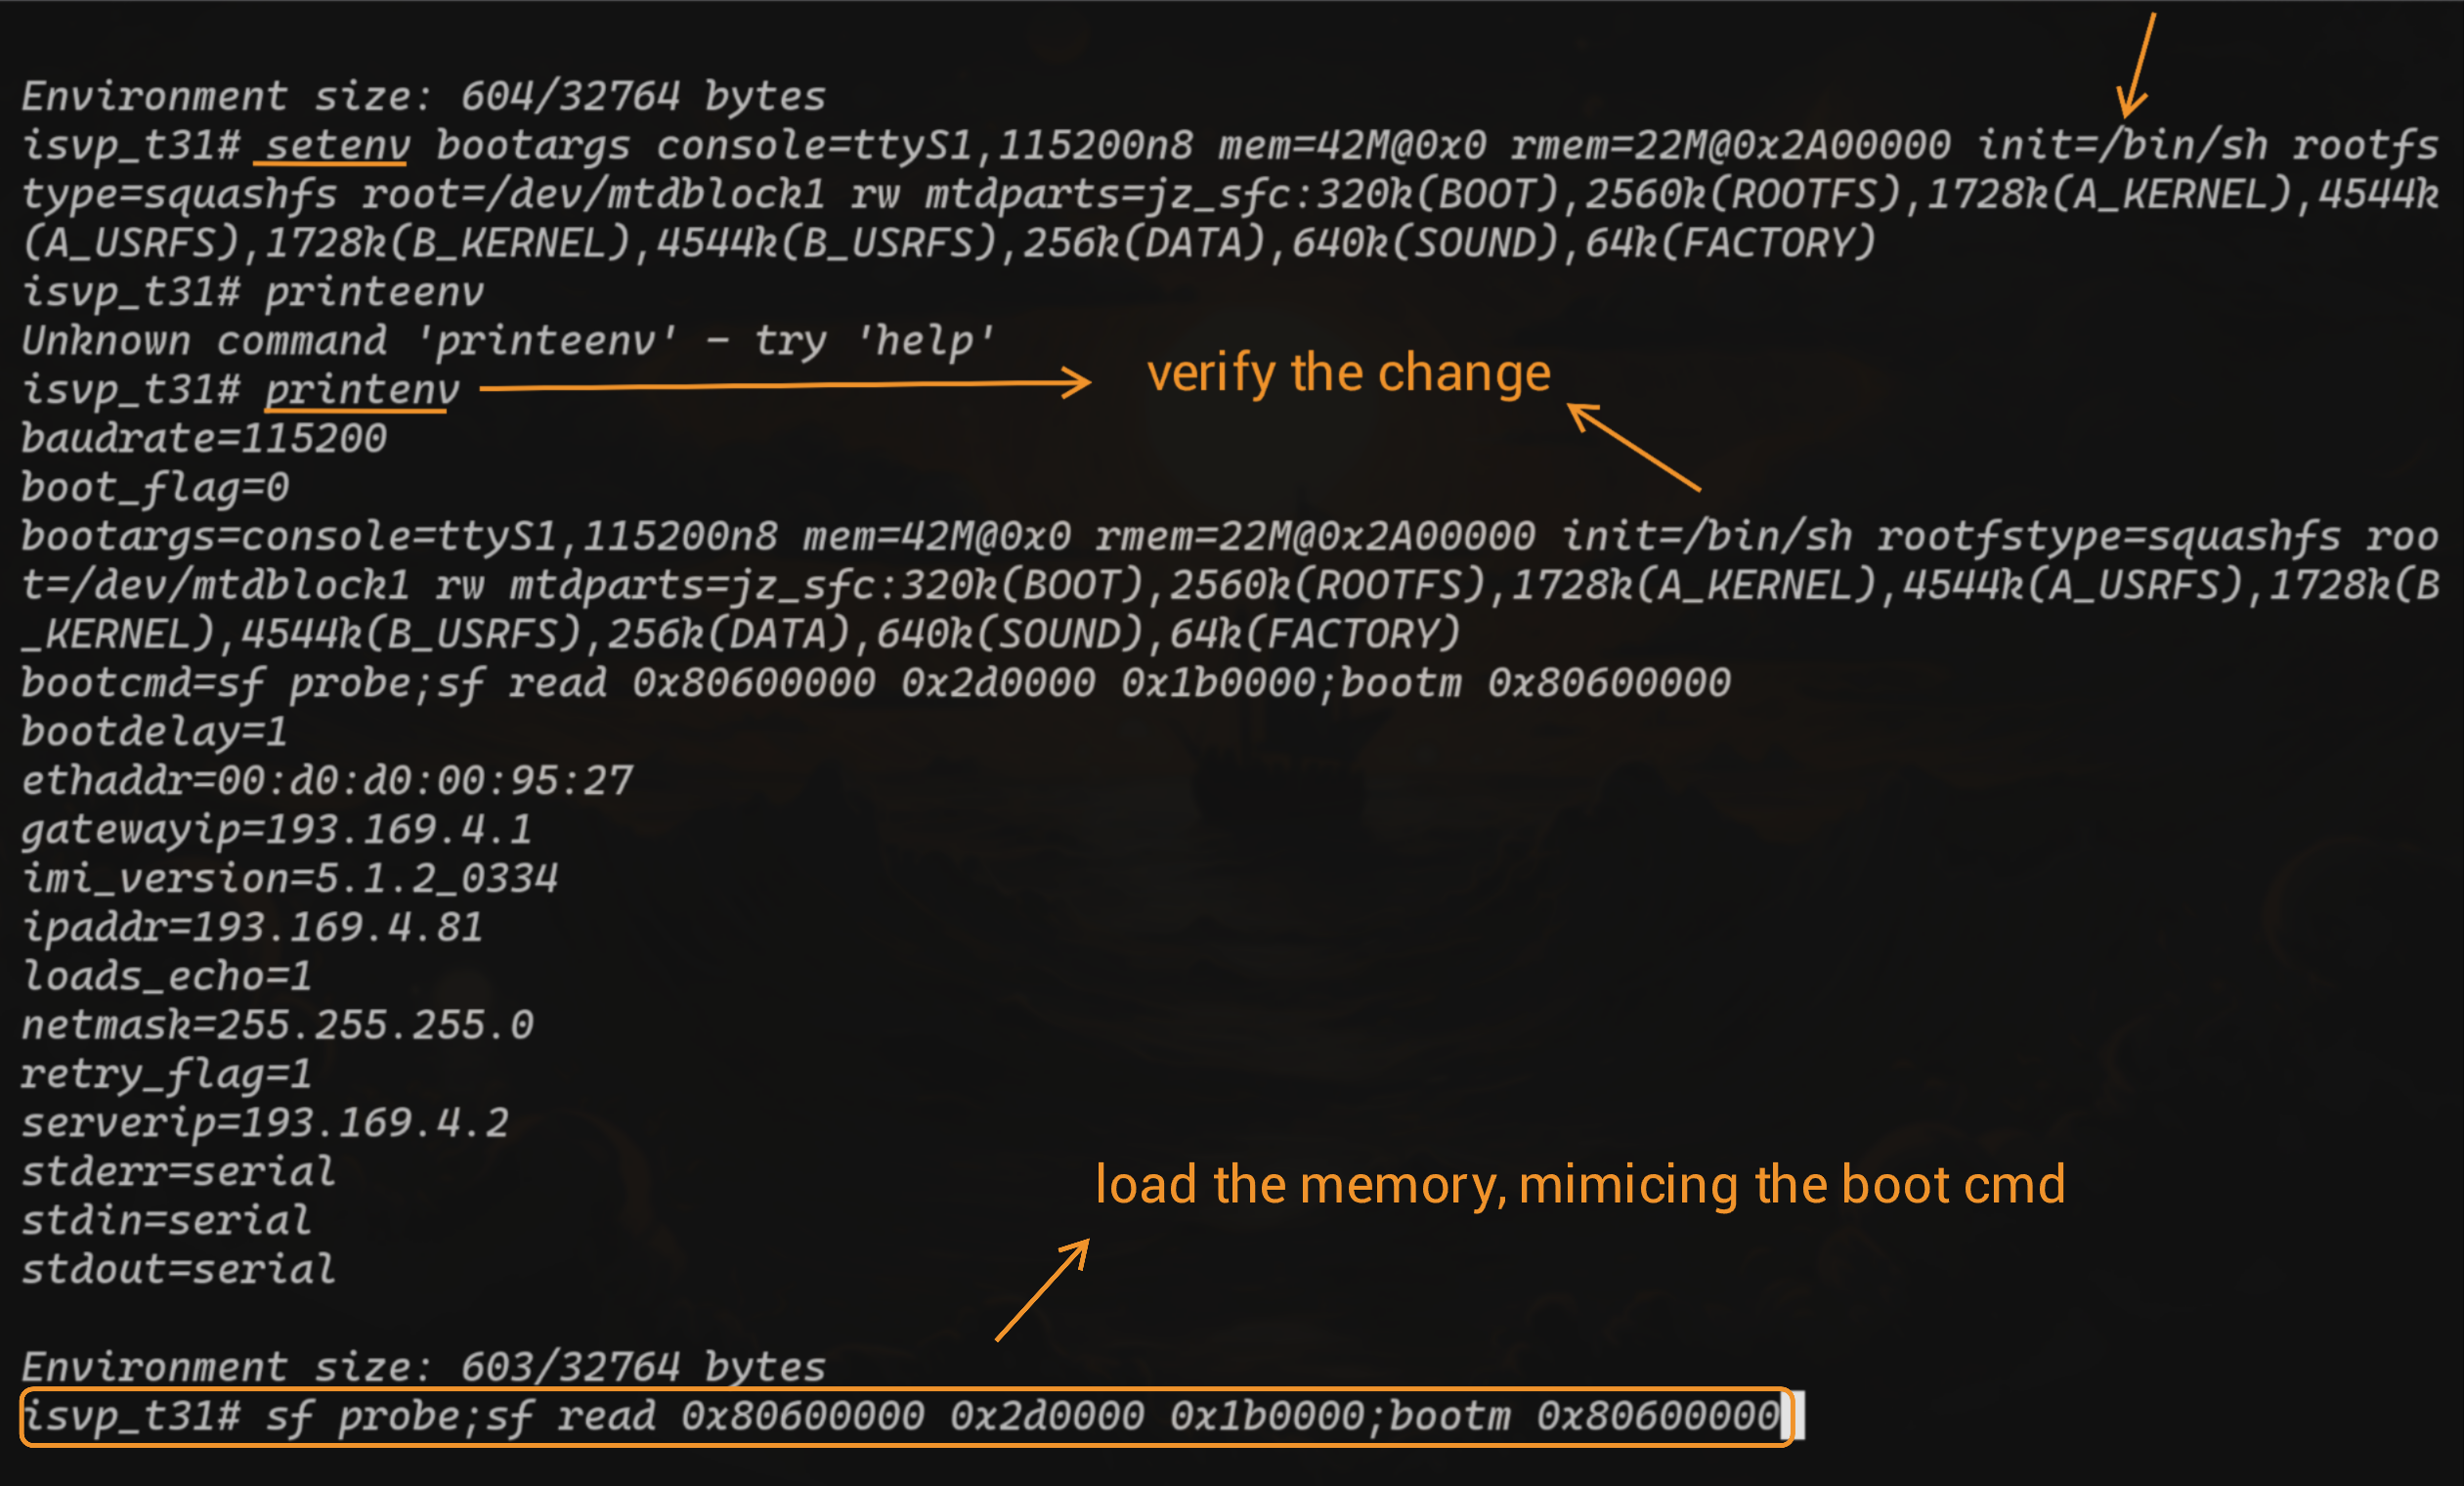
इसलिए मैं मूल linuxrc बाइनरी को पृष्ठभूमि में चलाऊंगा और इस सिस्टम पर किसी भी खुले पोर्ट की जांच करूंगा
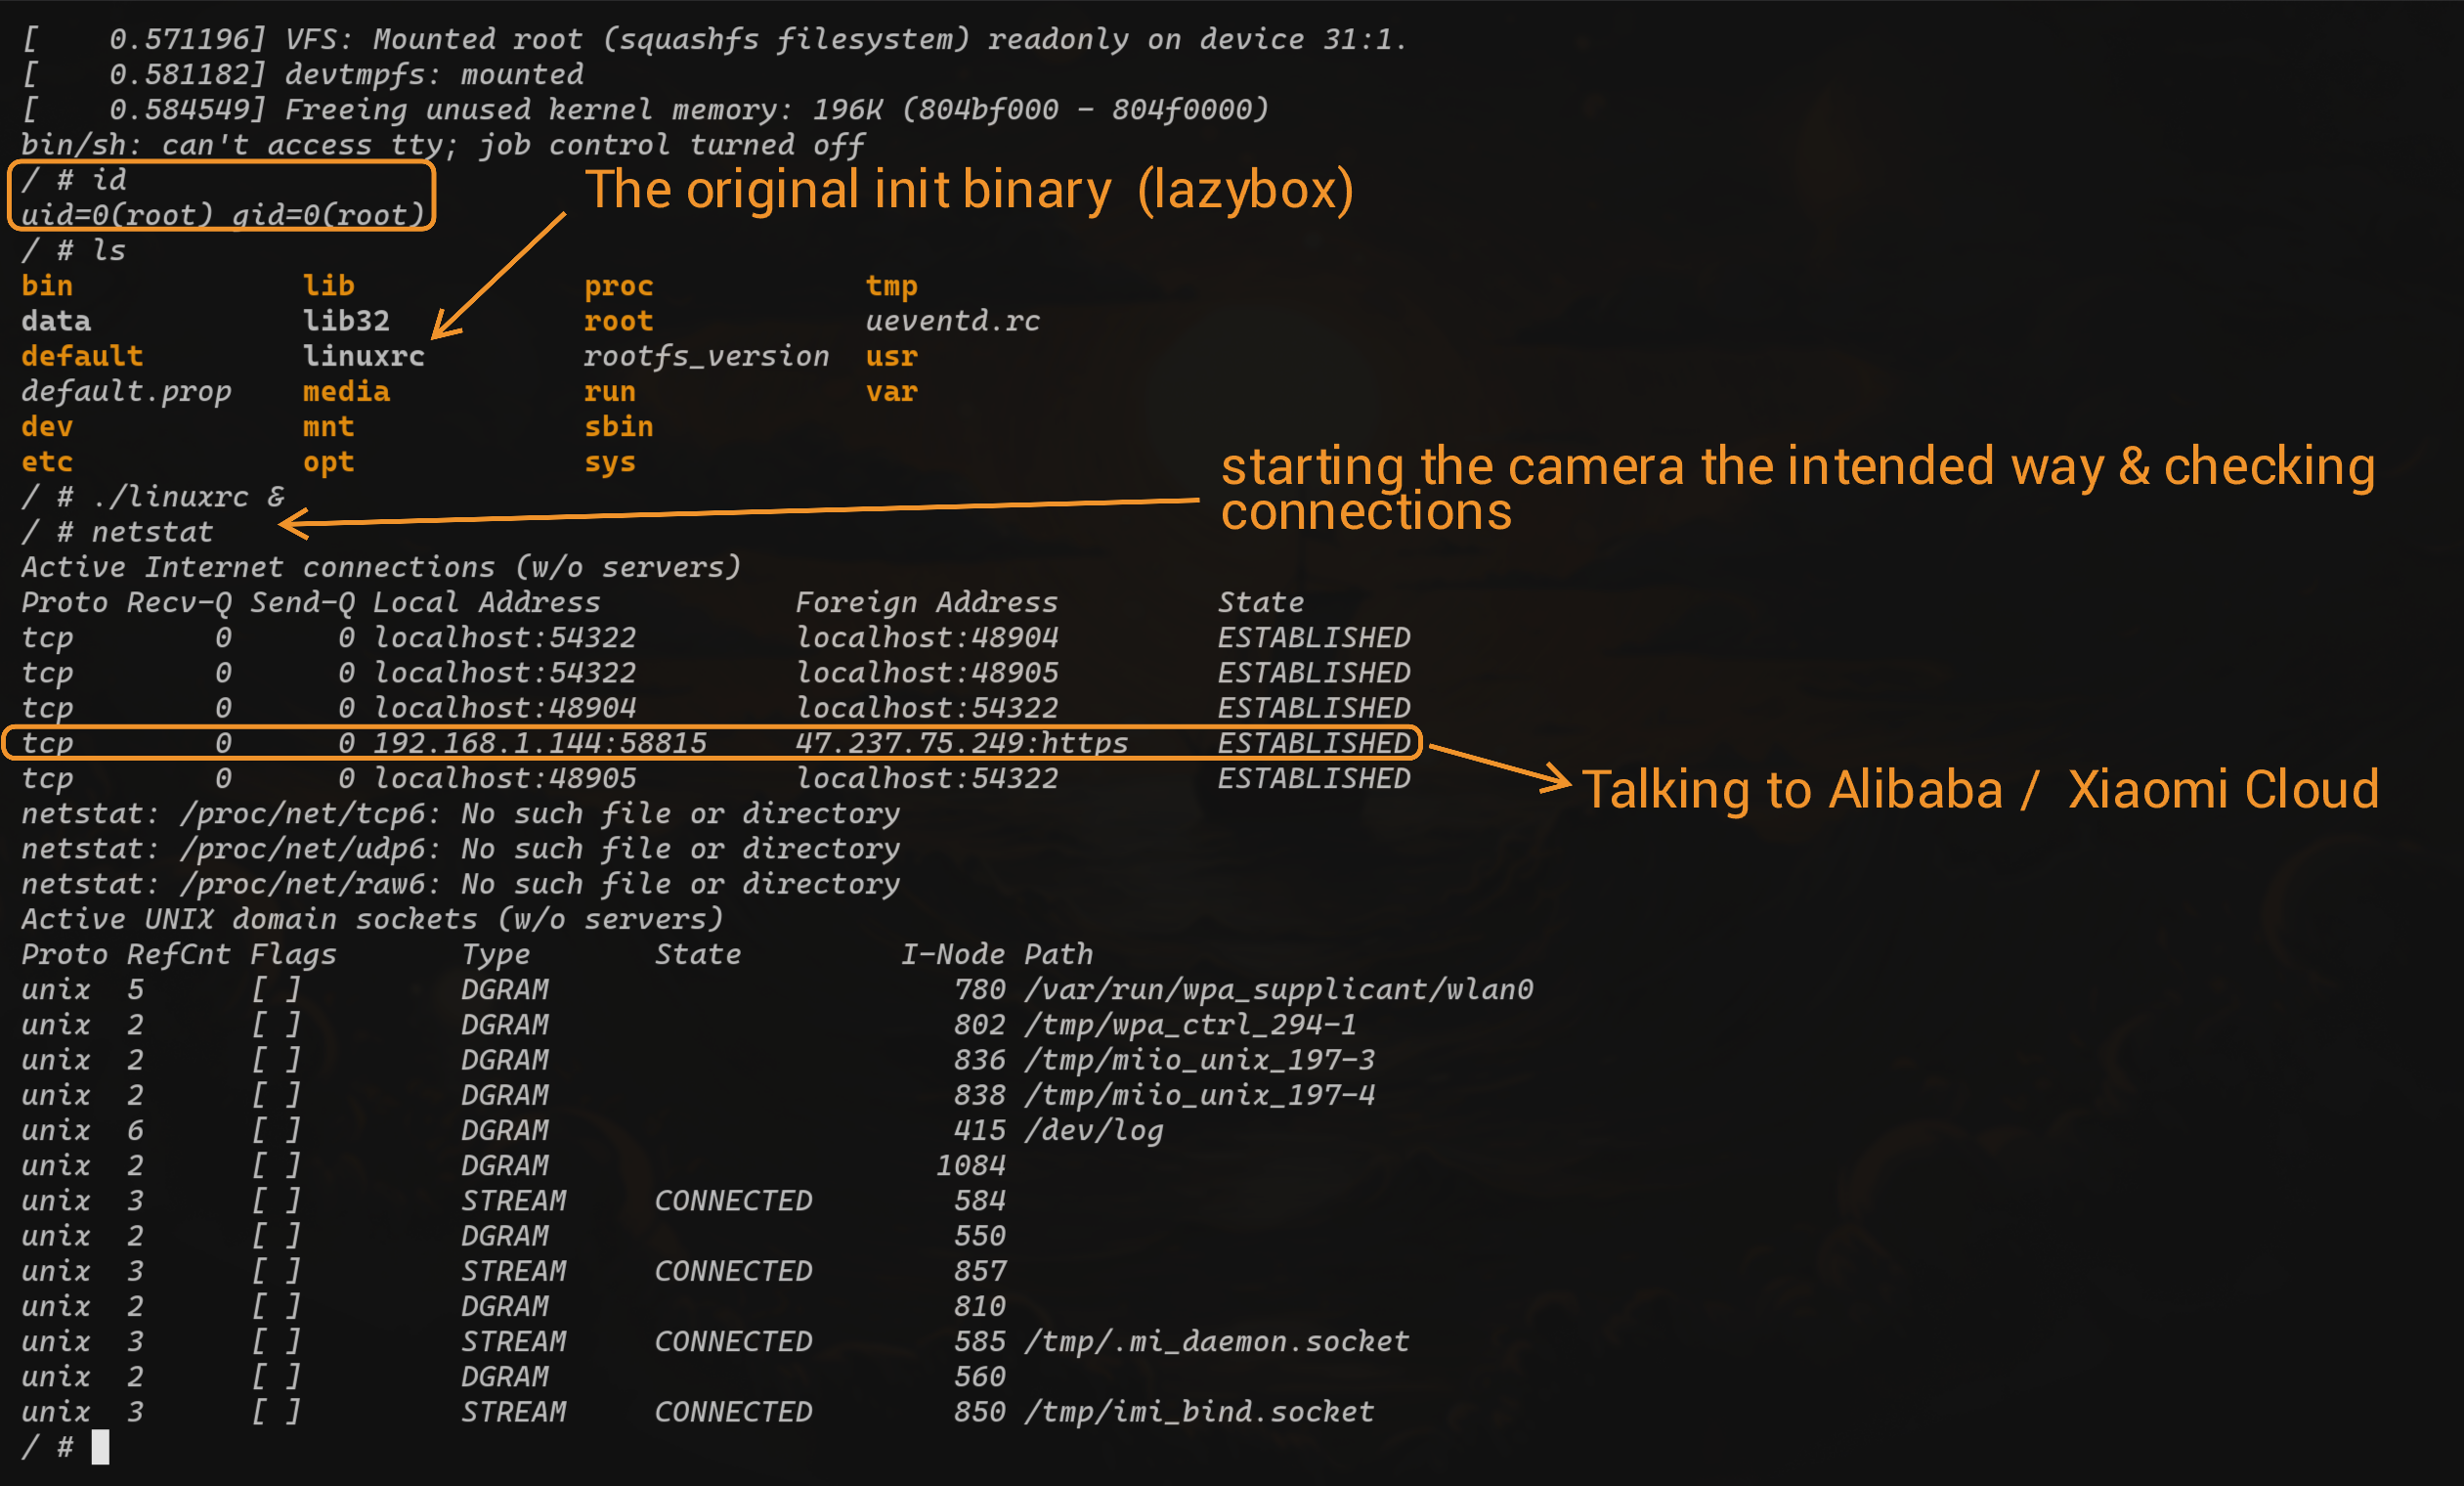
root_netstat कोई किस्मत नहीं! कैमरा केवल अपने क्लाउड से " 47.237.75.249 " पर बात करता है, कोई खुला वेब इंटरफेस नहीं है जिससे छेड़छाड़ की जा सके।
चूंकि क्लाउड संचार बाइनरी को रिवर्स करना मेरे शोध के दायरे से बाहर है,
यही वह जगह है जहां मैंने अपना शोध समाप्त करने का फैसला किया :)

फर्मवेयर निष्कर्षण

जो कोई भी फर्मवेयर के साथ खेलने में रुचि रखता है, उसके लिए एक छोटी सी अतिरिक्त जानकारी, यहां बताया गया है कि इसे कैसे प्राप्त करें।
पहले जैसा ही सेटअप UART के साथ लेकिन इस बार केवल फ्लैश से मेमोरी को RAM में प्रोब और लोड करना है, बिना उसमें बूट किए।
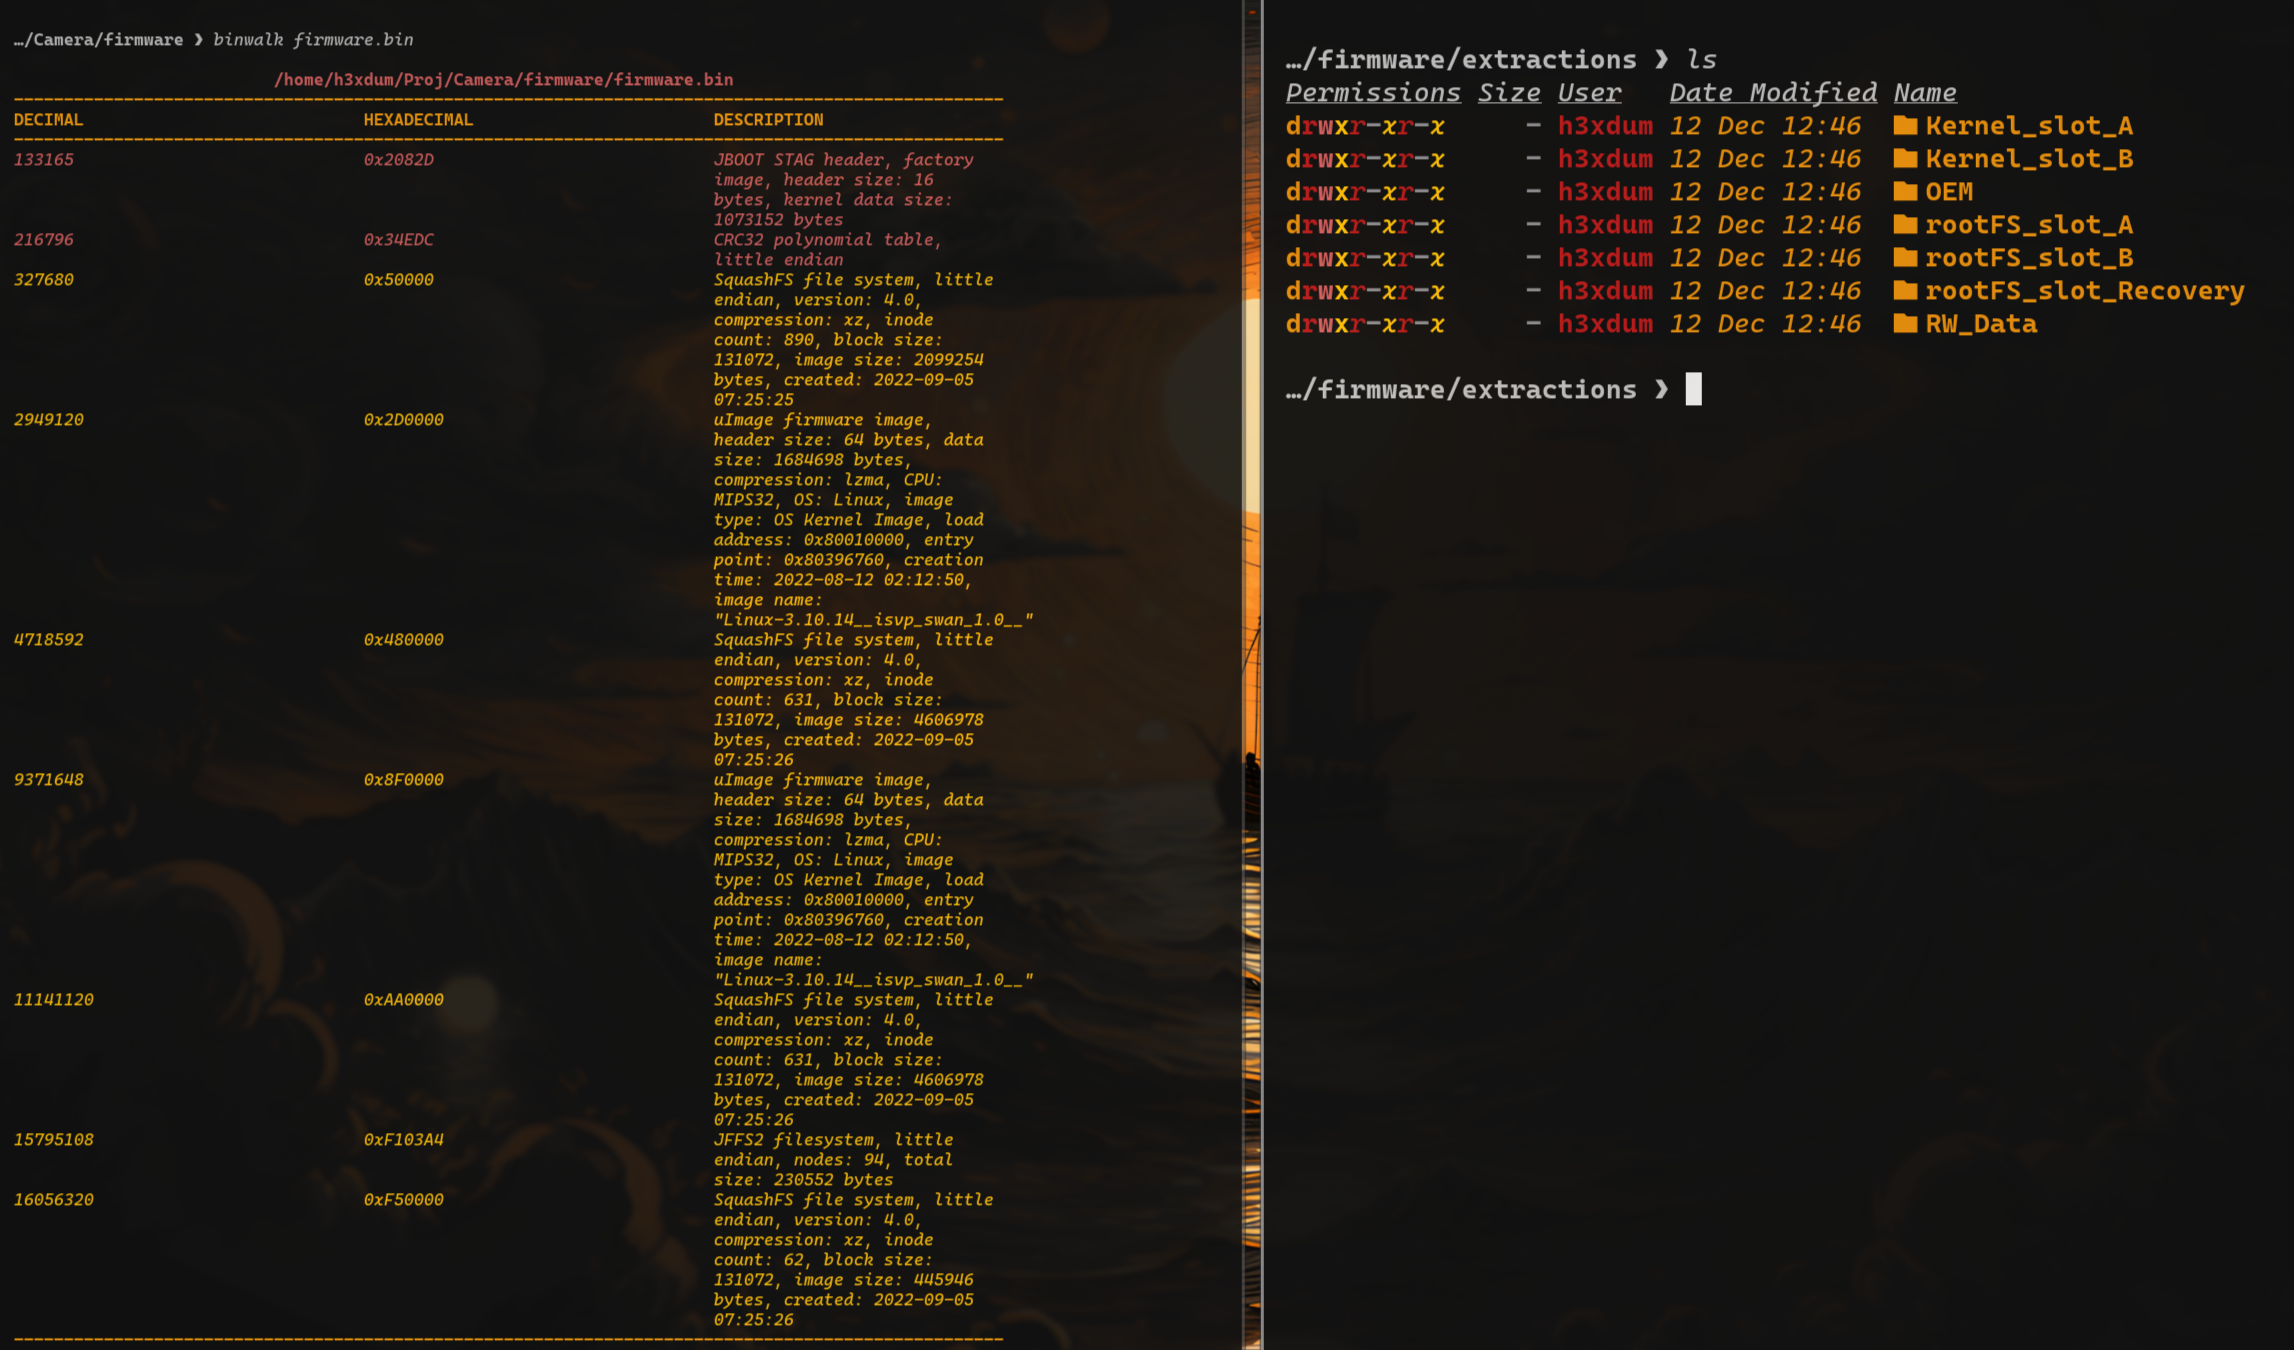
फिर आप RAM मेमोरी से डेटा प्रिंट कर सकते हैं और अपने टर्मिनल आउटपुट को रिकॉर्ड कर सकते हैं (इस बार minicom के साथ) एक फाइल में सेव करने के लिए, इसे पायथन से थोड़ा साफ करें और फर्मवेयर प्राप्त करें, binwalk और bootargs का मिलान करने से प्रत्येक सेक्शन का नामकरण करने में मदद मिलती है।
Firmware

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    282

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →







