 yanoshercohen/react2shell_cve-2025-55182
React2Shell (CVE-2025-55182) एक्सप्लॉइट

एक Python स्क्रिप्ट जो कमजोर React सर्वर कंपोनेंट्स और Next.js एप्लीकेशन में क्रिटिकल RCE कमजोरी (CVE-2025-55182) का शोषण करने के लिए एक इंटरैक्टिव शेल प्रदान करती है। यह एक्सप्लॉइट डिसीरियलाइज़ेशन दोष को लक्षित करता है जो अनप्रमाणित रिमोट कोड निष्पादन की अनुमति देता है। इसमें WAF बाइपास तकनीक जोड़ने के लिए एक मॉड्यूलर सिस्टम शामिल है।
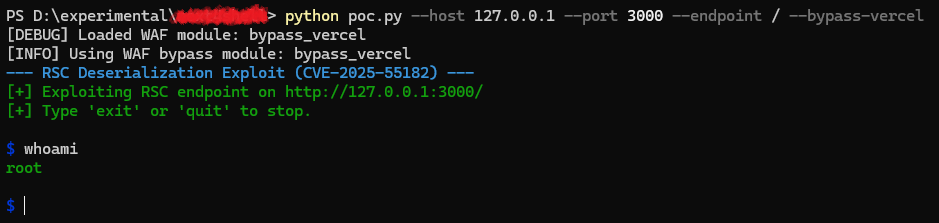
[!NOTE] यह एक्सप्लॉइट कमजोर RSC प्रोटोकॉल एंडपॉइंट के साथ इंटरैक्ट करने के लिए डिज़ाइन किया गया है। निष्पादन परिणाम सर्वर की प्रतिक्रिया तंत्र के माध्यम से कैप्चर किए जाते हैं। जिन कमांड का कोई आउटपुट नहीं होता, वे
(empty)लौटाएँगे।
[!CAUTION] यह कोड केवल शोध और शैक्षिक उद्देश्यों के लिए है। इसका उद्देश्य CVE-2025-55182 कमजोरी को समझने, पता लगाने और उसे ठीक करने में मदद करना है। स्पष्ट प्राधिकरण के बिना इसे सिस्टम के विरुद्ध उपयोग न करें।
इस स्क्रिप्ट का उपयोग उपयोगकर्ता के अपने जोखिम पर है, और लेखक इसके किसी भी दुरुपयोग या अप्रत्याशित परिणामों के लिए कोई जिम्मेदारी नहीं लेते।
इस कोड का उपयोग करके, उपयोगकर्ता निम्नलिखित को स्वीकार और सहमत होता है:
- उपयोगकर्ता इस स्क्रिप्ट के उपयोग से उत्पन्न किसी भी कानूनी परिणाम के लिए पूरी तरह से जिम्मेदार है।
- उपयोगकर्ता लेखक(ों) को इस कोड के उपयोग से होने वाले किसी भी नुकसान, हानि, या कानूनी कार्यवाही के लिए उत्तरदायी नहीं ठहराएगा।
- उपयोगकर्ता सभी लागू कानूनों और विनियमों का पालन करने के लिए सहमत है।
- उपयोगकर्ता स्वीकार करता है कि अनुमति के बिना सिस्टम के विरुद्ध इस स्क्रिप्ट का उपयोग कानून और सेवा की शर्तों का उल्लंघन कर सकता है, जिसके गंभीर दंड हो सकते हैं।
- उपयोगकर्ता को सलाह दी जाती है कि इस कोड का उपयोग करने से पहले अपने कानूनी सलाहकार से परामर्श करें।
इस एक्सप्लॉइट में एक डायनामिक WAF बाइपास मॉड्यूल सिस्टम है। मॉड्यूल waf_modules निर्देशिका में अलग-अलग Python फ़ाइलों के रूप में संग्रहीत होते हैं। प्रत्येक मॉड्यूल को एक modify_request(body, headers) फ़ंक्शन परिभाषित करना चाहिए जो डिफ़ॉल्ट अनुरोध बॉडी और हेडर लेता है, बाइपास के लिए आवश्यकतानुसार उन्हें संशोधित करता है, और नया body, headers लौटाता है।
waf_modules निर्देशिका में modify_request फ़ंक्शन वाली एक नई Python फ़ाइल (जैसे bypass_custom.py) बनाएँ।--help फ्लैग के साथ चलाएँ (जैसे bypass_custom.py के लिए --bypass-custom)। मॉड्यूल को सक्रिय करने के लिए संबंधित फ्लैग का उपयोग करें।उदाहरण: एक bypass_vercel.py मॉड्यूल उदाहरण के रूप में शामिल है, जो Vercel डिप्लॉयमेंट के खिलाफ संभावित रूप से प्रभावी तकनीकों को लागू करता है।
--modify-request)स्क्रिप्ट HTTP अनुरोधों के लिए उपयोग किए जाने वाले requests.Session ऑब्जेक्ट के कुछ गुणों के सीधे संशोधन की अनुमति देती है। यह SSL सत्यापन, टाइमआउट और संभावित रूप से अन्य सत्र-स्तरीय सेटिंग्स जैसे पहलुओं पर सूक्ष्म नियंत्रण प्रदान करता है।
--modify-request <KEY> <VALUE> फ्लैग का उपयोग करें। <KEY> requests.Session ऑब्जेक्ट के एक गुण से मेल खाता है (जैसे verify, timeout)।<VALUE> के लिए बुनियादी प्रकार रूपांतरण का प्रयास करती है: true/false बूलियन बन जाते हैं, संख्यात्मक स्ट्रिंग पूर्णांक या फ़्लोट बन जाते हैं, अन्यथा यह स्ट्रिंग ही रहता है।--modify-request verify True--modify-request verify False (पुराने --insecure फ्लैग के समतुल्य)python CVE-2025-55182.py --help-modify-request का उपयोग करें।requirements.txt देखें)python -m venv venv और source venv/bin/activate या Windows पर venv\Scripts\activate)।
pip install -r requirements.txt
waf_modules निर्देशिका बनाएँ:
mkdir waf_modules
bypass_vercel.py) को इस निर्देशिका के अंदर रखें।एक कमजोर वातावरण सेट करें (केवल परीक्षण के लिए):
docker run --rm -p 127.0.0.1:3000:3000 ghcr.io/l4rm4nd/cve-2025-55182:latest
अधिक जानकारी: https://github.com/l4rm4nd/CVE-2025-55182
स्क्रिप्ट निष्पादित करें:
python CVE-2025-55182.py --help # सभी विकल्प देखने के लिए, जिसमें WAF बाइपास शामिल हैं
# बाइपास मॉड्यूल के साथ उदाहरण:
python CVE-2025-55182.py --host 127.0.0.1 --port 3000 --endpoint / --bypass-vercel
यदि कमांड-लाइन तर्कों का उपयोग नहीं कर रहे हैं, तो स्क्रिप्ट होस्ट, पोर्ट और एंडपॉइंट के लिए इंटरैक्टिव रूप से संकेत देगी।
शेल के साथ इंटरैक्ट करें:
exit या quit टाइप करें।






