
 #1
सफल शोषण के बाद निष्पादित निम्न-स्तरीय कोड को बनाने और हेरफेर करने के उपकरण।
Kitploit अनुशंसित

 rapid7/metasploit-framework
खुला-स्रोत शोषण ढांचा जिसमें पेनिट्रेशन टेस्टिंग, कमजोरियों की पुष्टि और नेटवर्क व अनुप्रयोगों में सुरक्षा अनुसंधान के लिए मॉड्यूलर पेलोड, एनकोडर और…
 zardus/ctf-tools
सुरक्षा अनुसंधान उपकरणों के लिए कुछ सेटअप स्क्रिप्ट्स।
 gallopsled/pwntools
CTF फ्रेमवर्क और एक्सप्लॉइट डेवलपमेंट लाइब्रेरी
 bishopfox/sliver
प्रतिद्वंद्वी अनुकरण ढांचा
 k8gege/k8tools
K8 उपकरण संग्रह (आंतरिक नेटवर्क पैठ/विशेषाधिकार वृद्धि उपकरण/दूरस्थ अतिप्रवाह/भेद्यता शोषण/स्कैनिंग उपकरण/पासवर्ड क्रैकिंग/एंटी-डिटेक्शन…
 darthton/blackbone
विंडोज़ मेमोरी हैकिंग लाइब्रेरी
 ne0nd0g/merlin
Merlin गोलैंग में लिखा गया एक क्रॉस-प्लेटफ़ॉर्म पोस्ट-एक्सप्लॉइटेशन HTTP/2 कमांड एंड कंट्रोल सर्वर और एजेंट है।
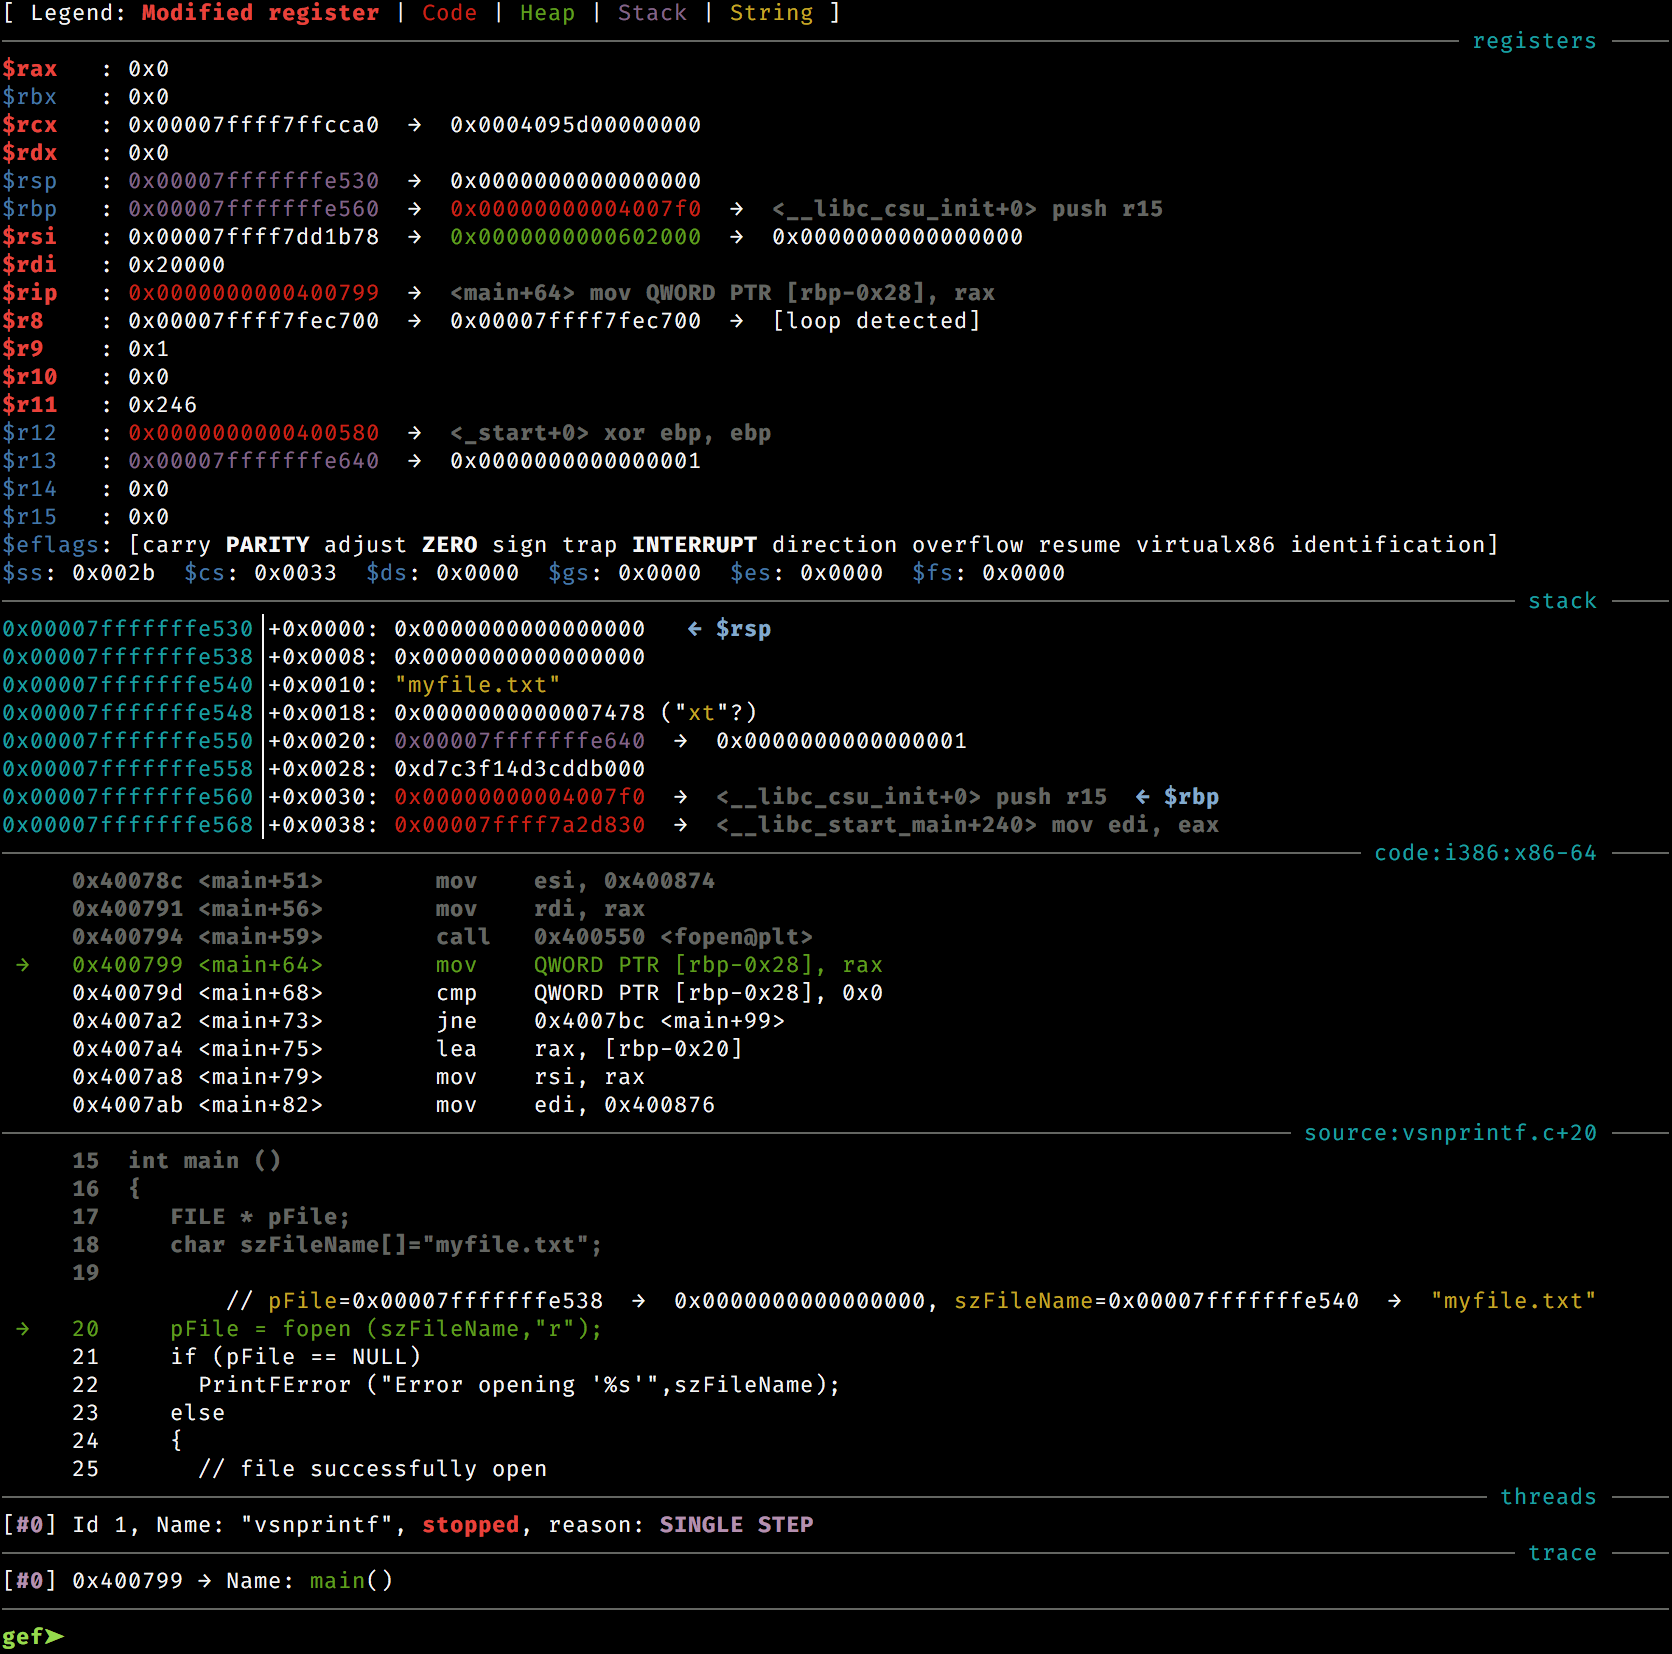 hugsy/gef
GEF (GDB Enhanced Features) - Linux पर एक्सप्लॉइट डेवलपर्स और रिवर्स इंजीनियर्स के लिए उन्नत डिबगिंग क्षमताओं वाला GDB का एक आधुनिक अनुभव
 trustedsec/unicorn
Unicorn एक सरल उपकरण है जो PowerShell डाउनग्रेड हमले का उपयोग करके शेलकोड को सीधे मेमोरी में इंजेक्ट करने के लिए है। यह Matthew Graeber के PowerShell…
 ntfargo/relapse-exploit
PS5 एक्सप्लॉइट चेन फर्मवेयर 7.00-13.60 के लिए, जो WebKit JSC info leak और typedarray corruption को aio_multi_wait UAF race के साथ जोड़कर kernel…
 zhzyker/exphub
Exphub[भेद्यता शोषण स्क्रिप्ट लाइब्रेरी] में Webloigc, Struts2, Tomcat, Nexus, Solr, Jboss, Drupal के शोषण स्क्रिप्ट शामिल हैं, नवीनतम जोड़े गए…
 bc-security/empire
Empire एक पोस्ट-एक्सप्लॉइटेशन और एडवर्सरी इम्यूलेशन फ्रेमवर्क है जिसका उपयोग रेड टीम्स और पेनेट्रेशन टेस्टर्स की सहायता के लिए किया जाता है।
 0dayctf/reverse-shell-generator
होस्टेड रिवर्स शेल जनरेटर जिसमें बहुत सारी कार्यक्षमताएं हैं। -- (CTFs के लिए बढ़िया)
 rapid7/metasploit-payloads
विभिन्न Metasploit Framework पेलोड्स के लिए एकीकृत रिपॉज़िटरी
 longld/peda
PEDA - GDB के लिए Python एक्सप्लॉइट विकास सहायता
 byt3bl33d3r/offensivenim
Nim (https://nim-lang.org/) को हथियार बनाने में मेरे प्रयोग
thewover/donutx86, x64, या AMD64+x86 पोजीशन-इंडिपेंडेंट शेलकोड उत्पन्न करता है जो .NET असेंब्लियों, PE फ़ाइलों, और अन्य Windows पेलोड्स को मेमोरी से लोड करता है और…




