
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
babyshark — प्रवाह-प्रथम PCAP TUI (केस फ़ाइलें, शानदार UX). दो दो दो दो. | Kitploit
उपकरण/GitHubGitHub/vignesh07/babyshark
पैकेट स्निफिंग और विश्लेषणनेटवर्क फोरेंसिकफोरेंसिकनेटवर्क सुरक्षाउपयोगिताएँ और फ्रेमवर्कDNS विश्लेषणविसंगति का पता लगानालॉग विश्लेषण
GitHubvignesh07/babyshark

babyshark

प्रवाह-प्रथम PCAP TUI (केस फ़ाइलें, शानदार UX). दो दो दो दो.

रिपॉजिटरी देखें
56514217 महीने पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

babyshark

Wireshark को आपके टर्मिनल में आसान बनाया गया।

Babyshark एक PCAP TUI है जो आपको इन प्रश्नों के उत्तर देने में मदद करता है:

  • नेटवर्क का उपयोग कौन कर रहा है?
  • क्या टूटा/अजीब लग रहा है?
  • मुझे आगे क्या चुनना चाहिए?

स्थिति: v0.3.0 (alpha).

  • ऑफ़लाइन .pcap / .pcapng देखना Wireshark के बिना काम करता है
  • लाइव कैप्चर के लिए tshark (Wireshark CLI) आवश्यक है

Overview

DB99A3F0-4AB7-461C-A40F-496F9C950AFC

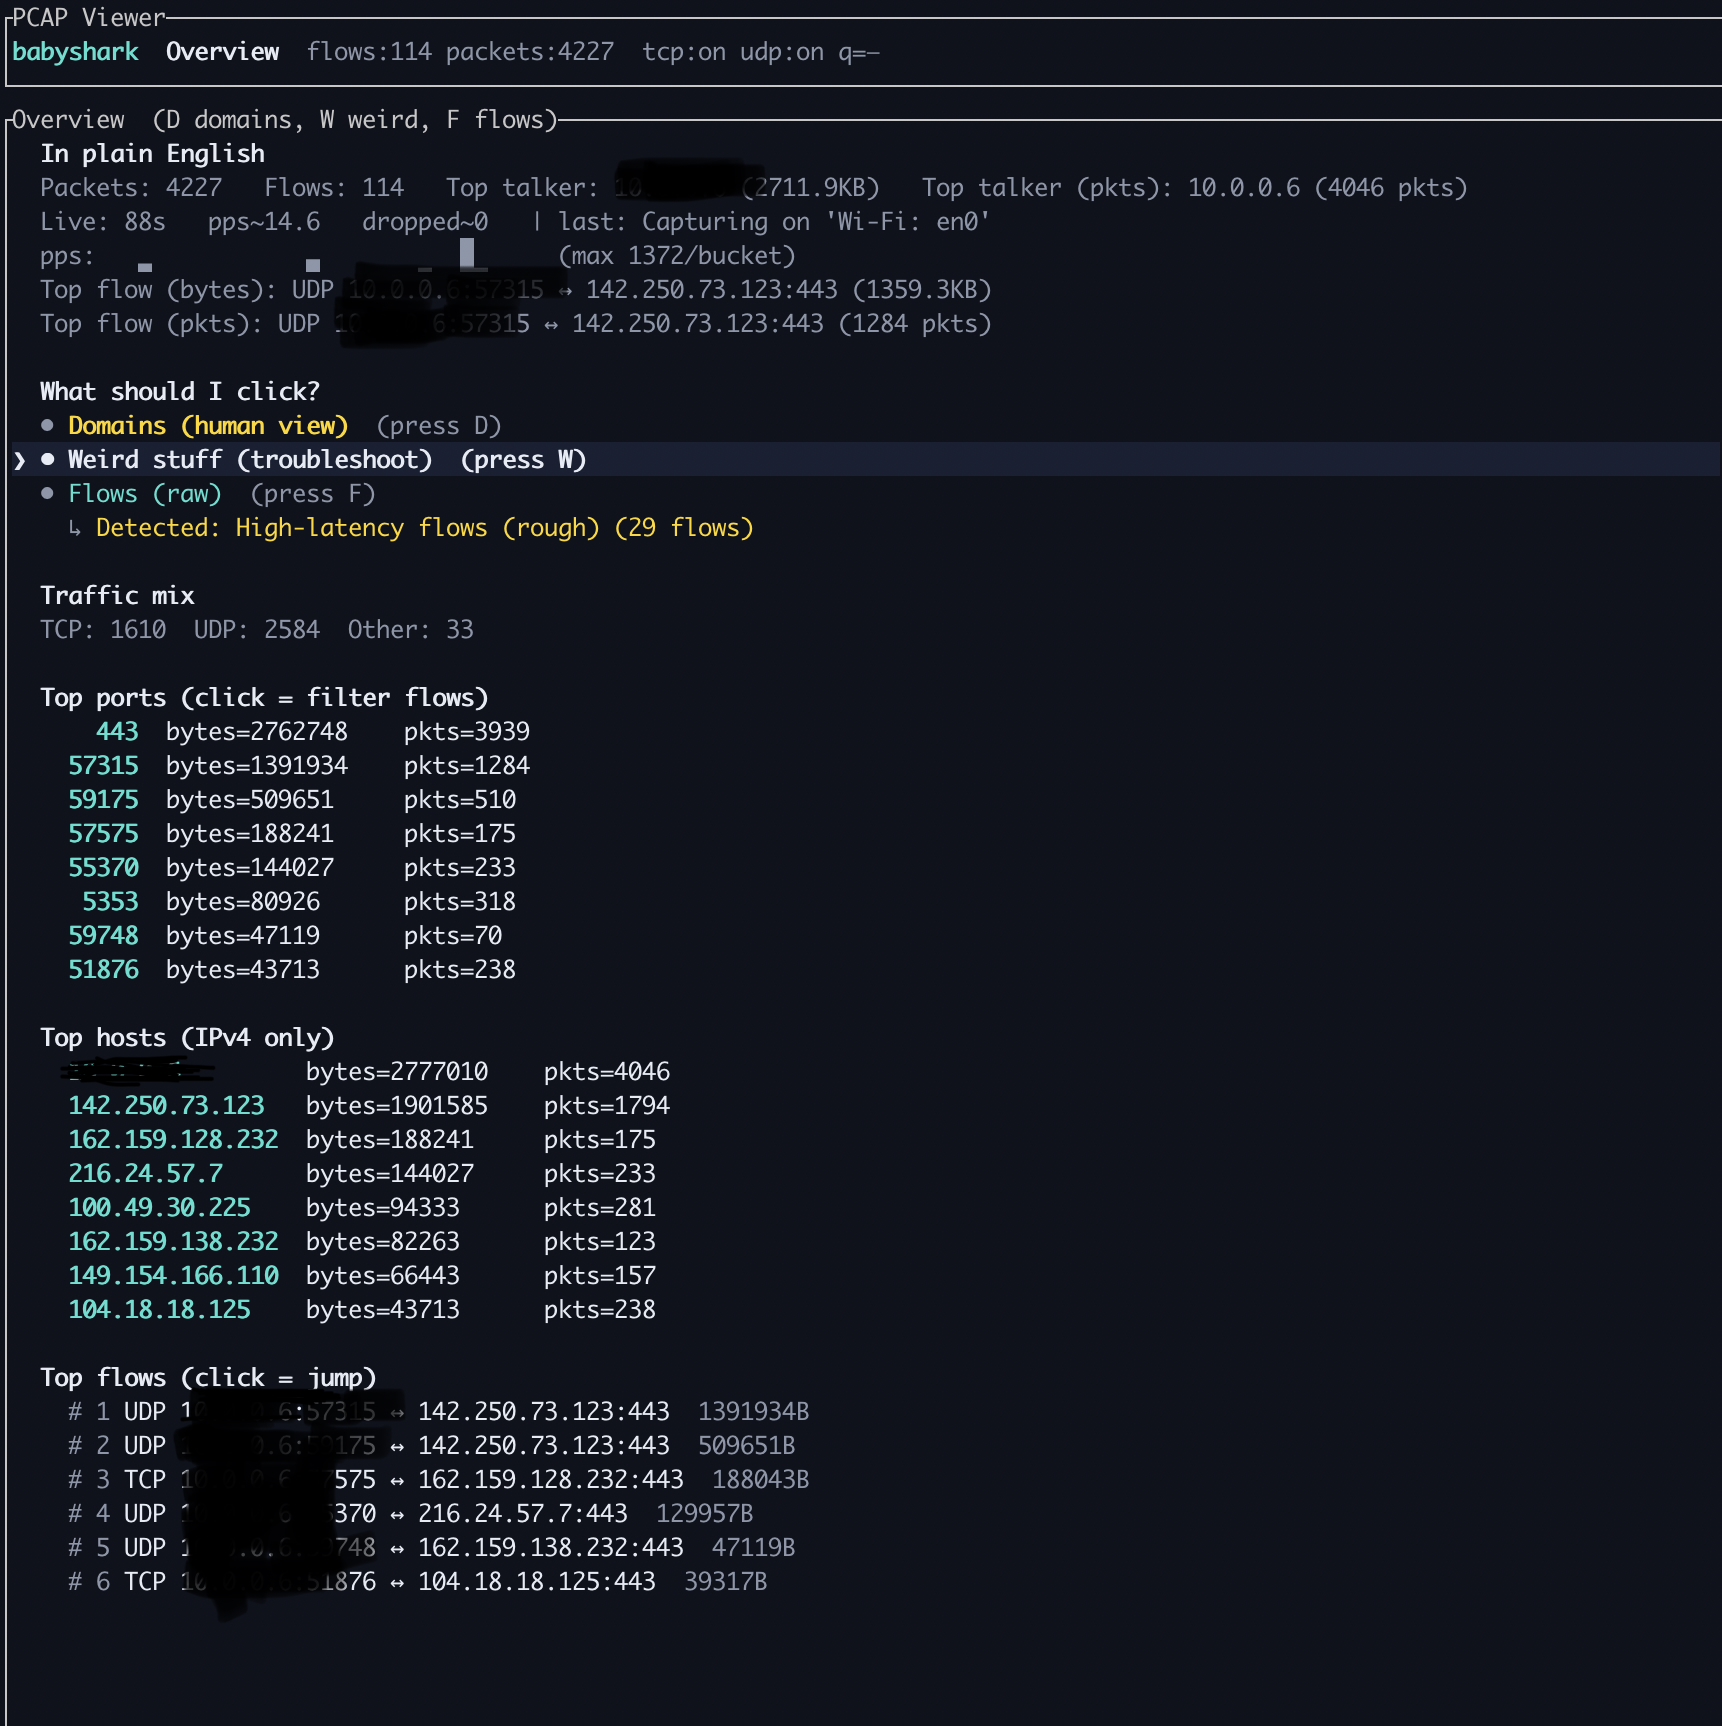
Overview 'यहाँ से शुरू करें' डैशबोर्ड है। यह कैप्चर का सारांश देता है और सुझाव देता है कि आगे क्या करना है।

  • त्वरित कुल (पैकेट/फ्लो), ट्रैफ़िक मिश्रण, और 'शीर्ष' तालिकाएँ (पोर्ट/होस्ट/फ्लो) दिखाता है।
  • लाइव मोड में यह कैप्चर स्थिति (pps + tshark से अंतिम स्थिति/त्रुटि पंक्ति) दिखाता है।

इसका उपयोग कैसे करें:

  • डोमेन पर जाने के लिए D दबाएँ (होस्टनेम पहले)।
  • क्या अजीब है? पर जाने के लिए W दबाएँ (क्यूरेटेड डिटेक्टर)।
  • फ्लो (रॉ) पर जाने के लिए F (या f) दबाएँ।
  • कई पंक्तियाँ ड्रिल-डाउन प्रवेश बिंदु हैं: एक पंक्ति चुनें और Enter दबाएँ।

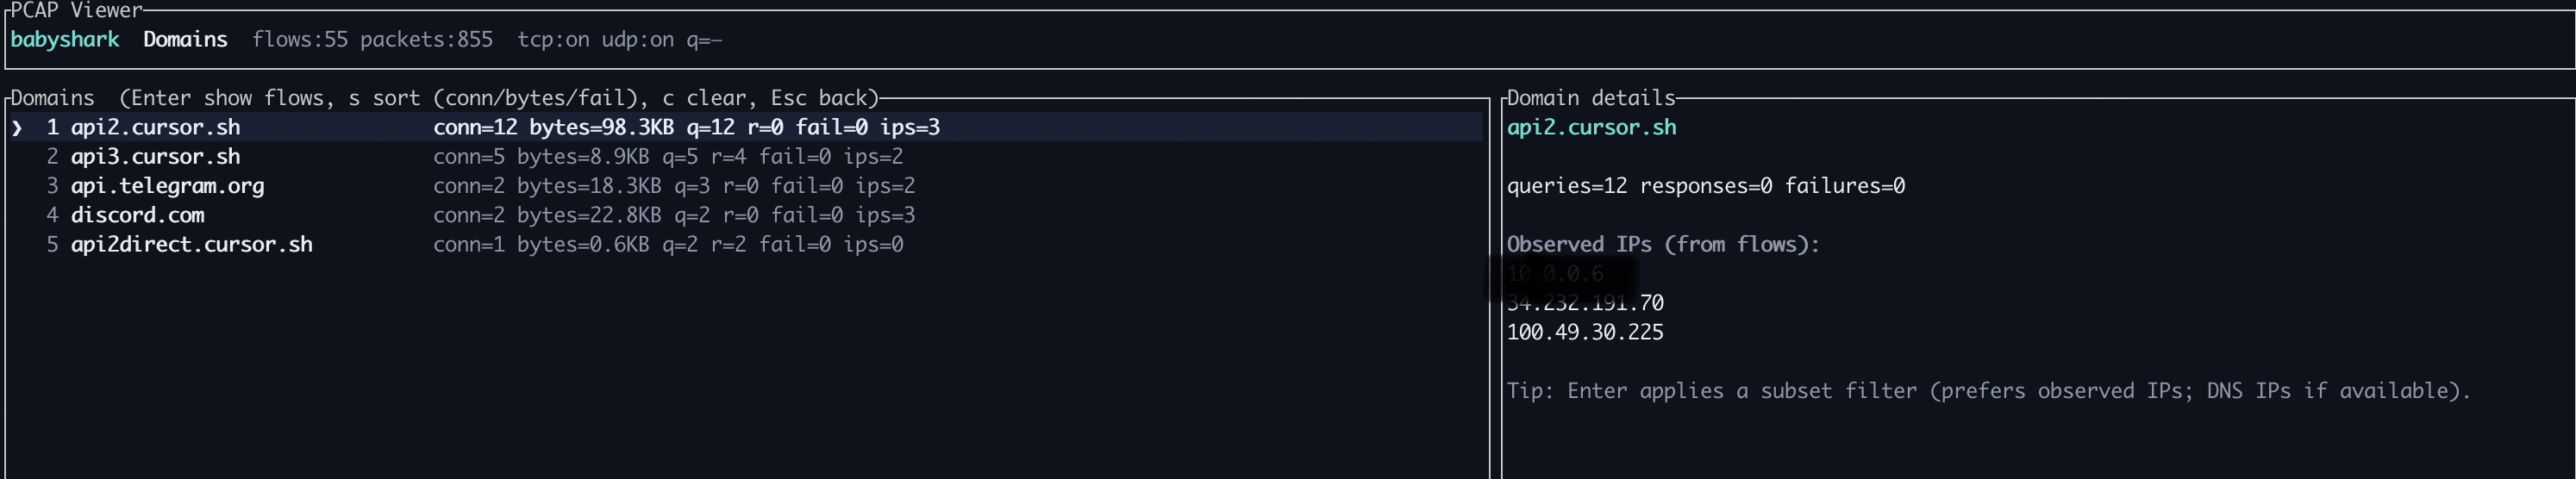
Domains

5E1633E3-0E53-4085-AE98-6656121EAF8B

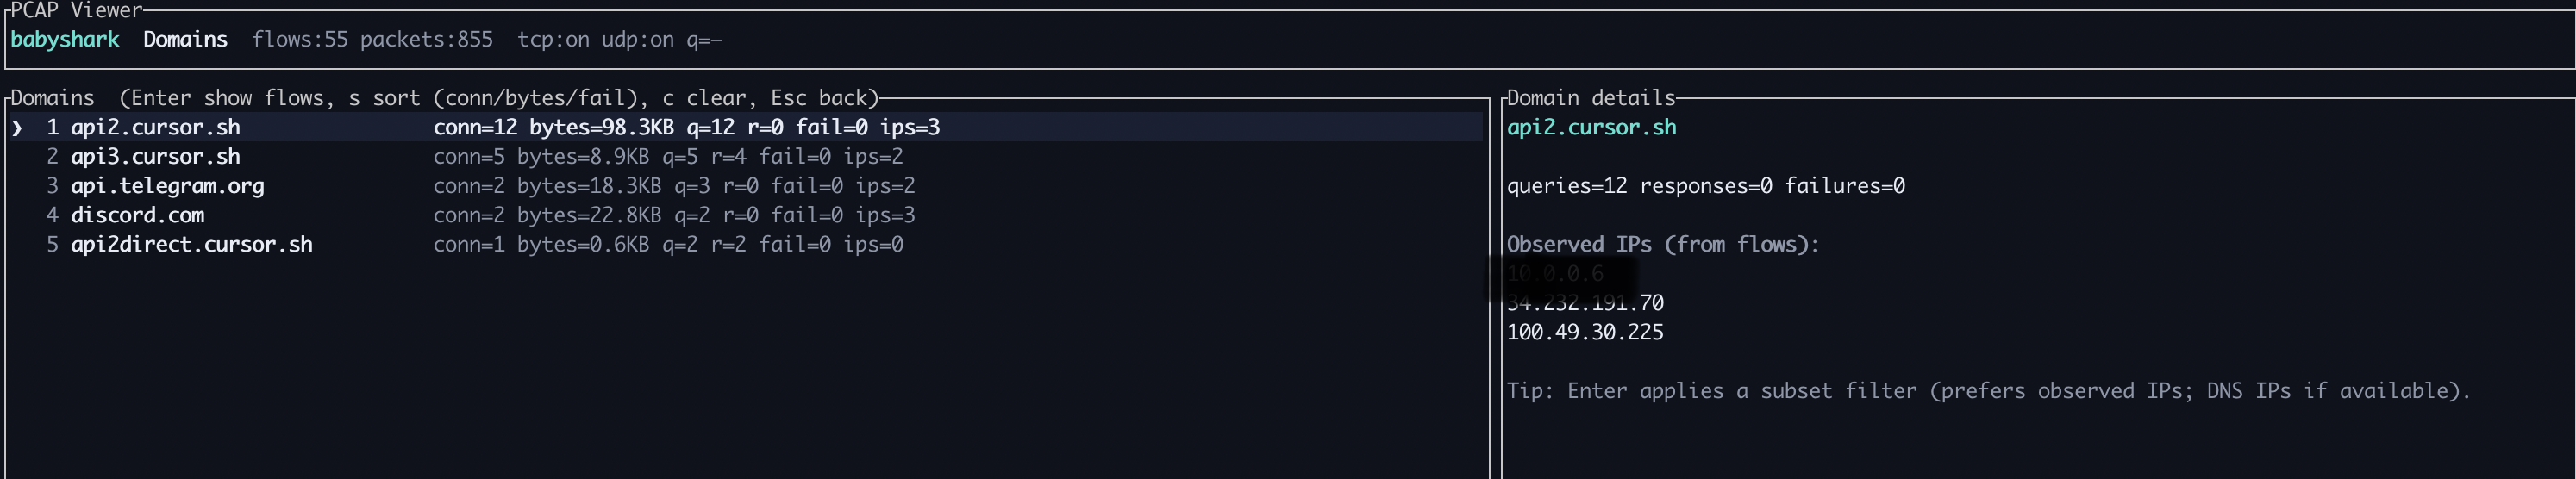
डोमेन ट्रैफ़िक को होस्टनेम द्वारा समूहित करता है ताकि आप 5-टुपल के बजाय नामों से शुरू कर सकें।

  • प्रति-डोमेन रोलअप (कनेक्शन/बाइट्स + क्वेरी/प्रतिक्रिया/विफलता-शैली काउंटर) दिखाता है।
  • विवरण फलक 'IP संकेत' दिखाता है। जब DNS उत्तर दिखाई नहीं देते (DoH/DoT/कैशिंग), तब भी यह TLS SNI/HTTP होस्ट संकेतों का उपयोग करके प्रेक्षित IP (फ्लो से) दिखा सकता है।

इसका उपयोग कैसे करें:

  • एक डोमेन चुनें और संबंधित फ्लो में जाने के लिए Enter दबाएँ।
  • सॉर्ट मोड बदलने के लिए s दबाएँ।
  • सक्रिय उपसमुच्चय फ़िल्टर साफ़ करने के लिए c दबाएँ।

What's weird?

B401B8AA-4EE7-42BE-A53A-DC4F6DFC562A

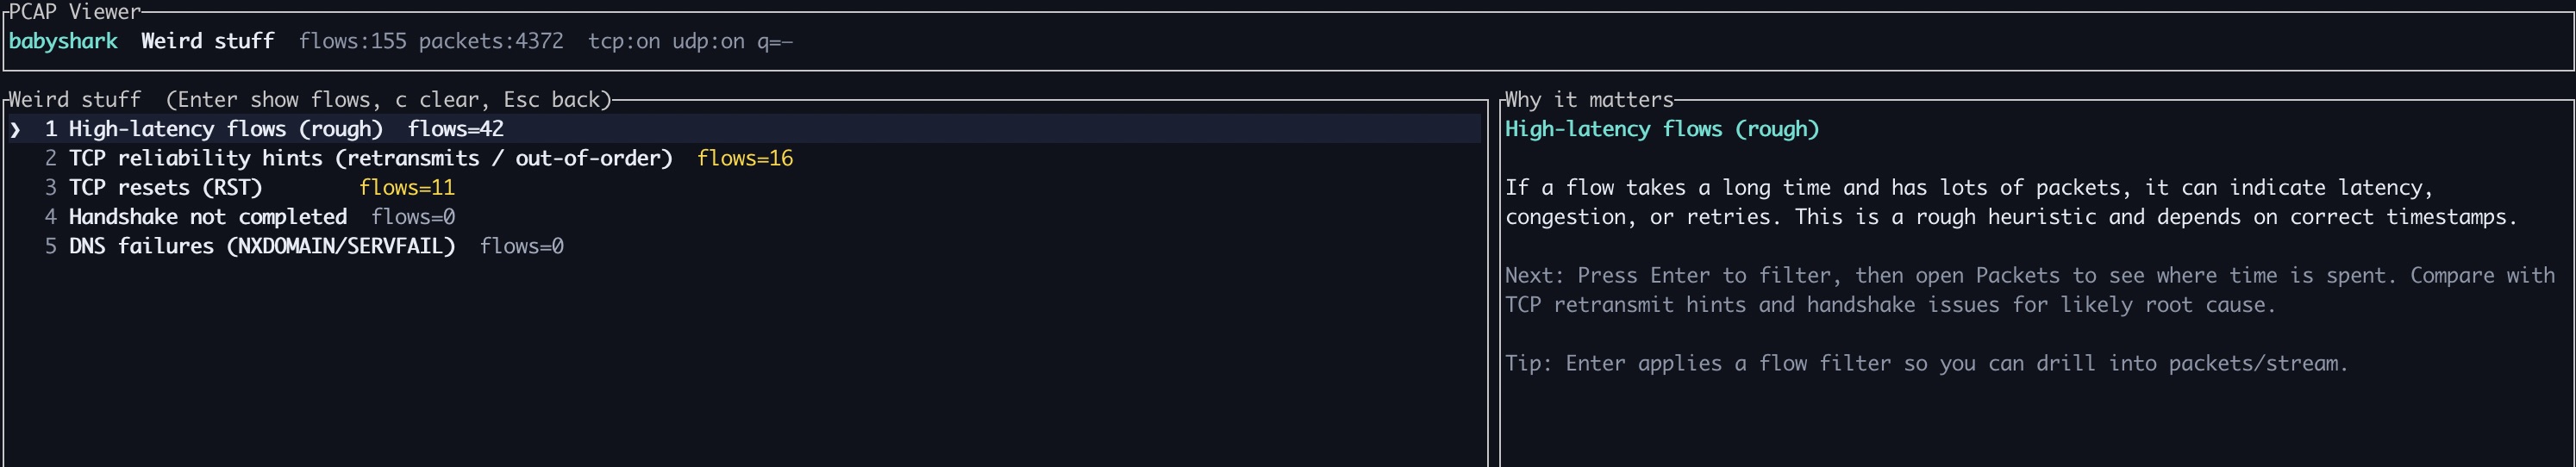
क्या अजीब है? डिटेक्टरों का एक क्यूरेटेड सेट है जो गहन Wireshark ज्ञान के बिना 'क्या टूटा/धीमा लगता है?' का उत्तर देने के लिए है।

  • प्रत्येक डिटेक्टर में एक संक्षिप्त 'यह क्यों मायने रखता है' शामिल है।
  • डिटेक्टर पर Enter दबाने से प्रभावित फ्लो पर फ़िल्टर हो जाता है ताकि आप पैकेट/स्ट्रीम में जा सकें।

इसका उपयोग कैसे करें:

  • एक डिटेक्टर चुनें (आप 1–9 दबाकर भी चुन सकते हैं) और Enter दबाएँ।
  • सक्रिय उपसमुच्चय फ़िल्टर साफ़ करने के लिए c दबाएँ।

Expand

Screenshot 2026-02-23 at 12 09 07 PM

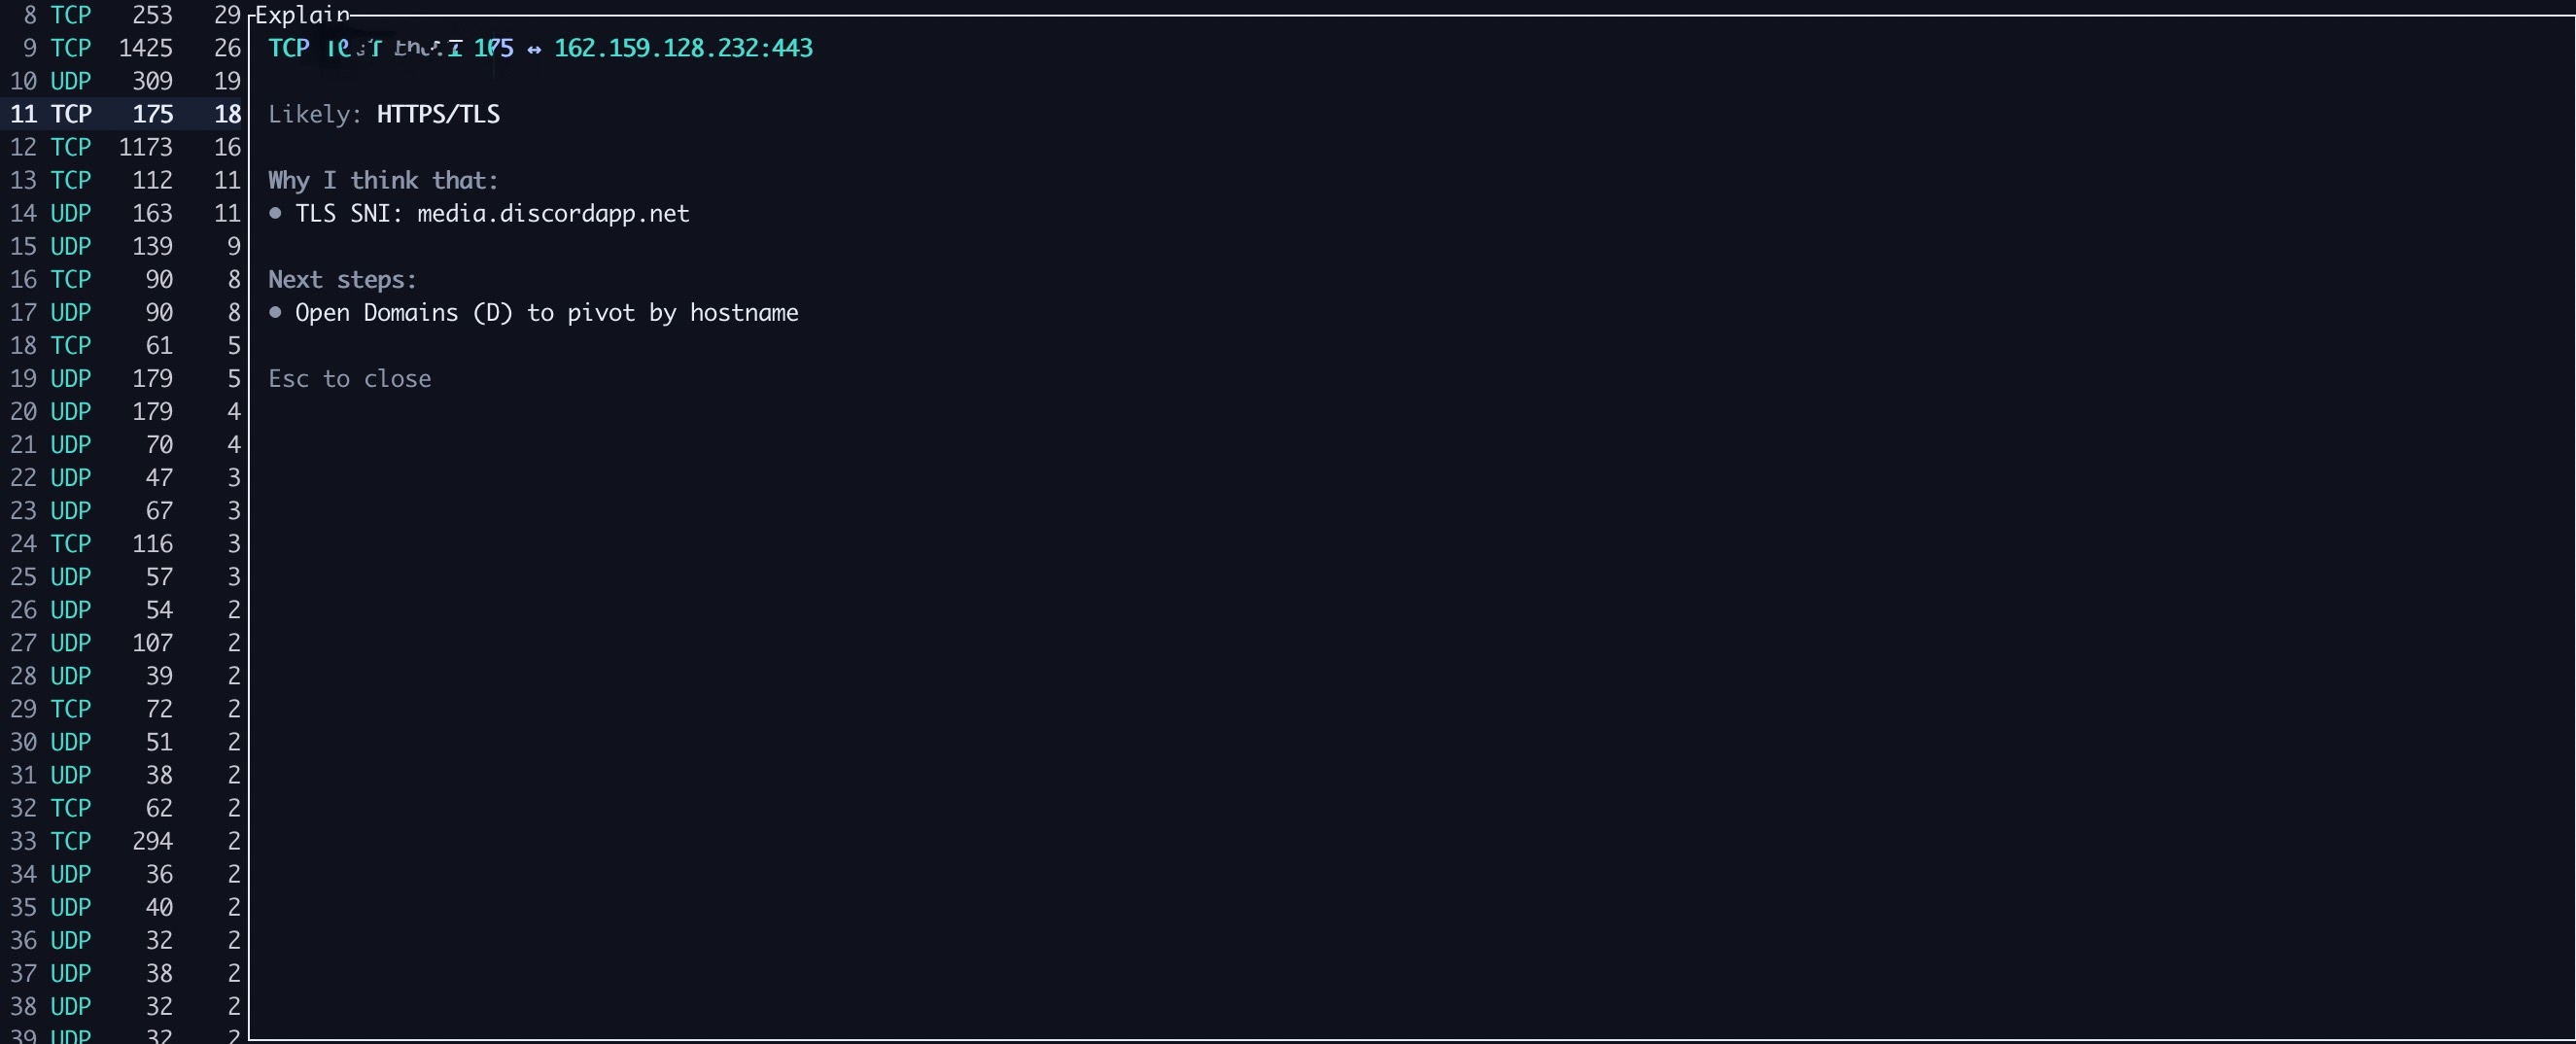
Expand / Explain (?) आप जो देख रहे हैं उसके लिए सरल अंग्रेजी संदर्भ देता है।

  • फ्लो से, पैकेट खोलने के लिए Enter दबाएँ, फिर Explain खोलने के लिए ? दबाएँ।
  • Explain सर्वोत्तम प्रयास है: यह फ्लो को वर्गीकृत करने का प्रयास करता है और 'मुझे ऐसा क्यों लगता है' + 'अगले कदम' दिखाता है।

टिप: सहायता के लिए h और शब्दावली के लिए g दबाएँ।


Quickstart

Download a release (recommended)

GitHub Releases से बाइनरी लें:

  • https://github.com/vignesh07/babyshark/releases

Or build from source

git clone https://github.com/vignesh07/babyshark
cd babyshark/rust
cargo install --path . --force
babyshark --help

Features

  • Offline: open .pcap / .pcapng and browse:
    • flows list → packets list → follow stream
    • stream search with highlighting + n / N navigation
  • Live: capture and inspect traffic in the TUI:
    • list capture interfaces
    • live capture with optional display filter
    • optional write-to-file while capturing
  • Per-flow analysis:
    • Health badges — colored dot (green/yellow/red) on each flow based on RST, incomplete handshakes, retransmissions
    • Asymmetry labels — DL/UL suffix in flow list + download-heavy/upload-heavy/balanced in details (falls back to A>B/B>A when local side is ambiguous)
    • TCP timing — handshake RTT, server think time, data transfer duration in the details pane
    • TLS version display — shows negotiated version from ServerHello when visible, flags deprecated versions (<= TLS 1.1)
  • Weird detectors:
    • TCP resets, handshake-not-completed, DNS failures, retransmit/OOO hints, high-latency flows
    • Deprecated TLS — flags flows using TLS 1.0 or 1.1
    • Chatty hosts — flags ≥10 flows to the same destination within 60 seconds
  • Timeline view (T):
    • Gantt — phase-colored horizontal bars (handshake / TLS / data / close) with hostname labels
    • Scatter — per-packet direction/retransmit dot plot
    • Color legends, pattern callouts, and plain-English narrative in details
  • Notes/export:
    • bookmark flows
    • export markdown report (latest + timestamped copies)

Install

Option A: GitHub Release (recommended)

पूर्व-निर्मित बाइनरी डाउनलोड करें:

  • https://github.com/vignesh07/babyshark/releases

Option B: build from source

पूर्वापेक्षाएँ:

  • Rust टूलचेन (स्टेबल)
  • (केवल लाइव मोड) tshark
git clone https://github.com/vignesh07/babyshark
cd babyshark/rust
cargo install --path . --force
babyshark --help

Option C: cargo install (dev-friendly)

cargo install --git https://github.com/vignesh07/babyshark --bin babyshark

Install tshark (required for --live)

tshark आधिकारिक Wireshark CLI है।

macOS

# macOS (Homebrew)
brew install wireshark

Linux

Debian/Ubuntu:

sudo apt-get update
sudo apt-get install -y tshark

Fedora:

sudo dnf install -y wireshark-cli

Arch:

sudo pacman -S wireshark-cli

सत्यापित करें:

tshark --version
tshark -D

अनुमति नोट: लाइव कैप्चर के लिए उन्नत अनुमति (sudo, dumpcap कैप, या wireshark समूह में होना) की आवश्यकता हो सकती है। यदि babyshark अनुमति त्रुटि प्रिंट करता है, तो उसके द्वारा आउटपुट किए गए मार्गदर्शन का पालन करें।


Troubleshooting

babyshark updated in git but my command still runs old behavior

यदि आपने cargo install के साथ इंस्टॉल किया है, तो पुल करने के बाद पुनः इंस्टॉल करने की आवश्यकता है:

cd babyshark/rust
cargo install --path . --force

Live capture fails (permissions)

sudo के साथ चलाने का प्रयास करें:

sudo babyshark --live en0

यदि यह काम करता है, तो संभवतः आपको अपने OS पर कैप्चर अनुमतियाँ (dumpcap, wireshark समूह, आदि) कॉन्फ़िगर करने की आवश्यकता है।

Domains shows ips=0 for everything

यह अक्सर तब होता है जब DNS उत्तर दिखाई नहीं देते (DoH/DoT या कैश्ड)। Babyshark उपलब्ध होने पर TLS SNI / HTTP होस्ट संकेतों का उपयोग करके प्रेक्षित IP (फ्लो से) दिखाएगा।


Usage

Offline PCAP

babyshark --pcap ./capture.pcap

List live interfaces

babyshark --list-ifaces

Live capture

babyshark --live en0

Live capture with Wireshark display filter

babyshark --live en0 --dfilter "tcp.port==443"

Live capture and write to file

babyshark --live en0 --write-pcap /tmp/live.pcapng

Example screens (sanitized)

ये केवल-पाठ उदाहरण हैं जो आप TUI में देखेंगे। IP/डोमेन अज्ञात किए गए हैं।

Overview (live)

PCAP Viewer
babyshark   Overview  flows:114 packets:4227  tcp:on udp:on q=—

Overview  (D domains, W weird, F flows)
In plain English
Packets: 4227   Flows: 114   Top talker: 10.0.0.6 (2711.9KB)   Top talker (pkts): 10.0.0.6 (4046 pkts)
Live: 88s   pps~14.6   dropped~0   | last: Capturing on 'Wi‑Fi: en0'

pps: ▁▁▂▂▃▄▅▆▆▇▆▅▄▃▂▂▁  (max 1372/bucket)

Top flow (bytes): UDP 10.0.0.6:57315 ↔ 203.0.113.123:443 (1359.3KB)
Top flow (pkts):  UDP 10.0.0.6:57315 ↔ 203.0.113.123:443 (1284 pkts)

What should I click?
• Domains (human view)  (press D)
• Weird stuff (troubleshoot)  (press W)
• Flows (raw)  (press F)
• Timeline (Gantt + Scatter)  (press T)
  ↳ Detected: High-latency flows (rough) (29 flows)

Domains

टूल डाउनलोड करें