Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
PcapXray — ❄️ PcapXray - एक नेटवर्क फोरेंसिक टूल - पैकेट कैप्चर को ऑफ़लाइन रूप से नेटवर्क आरेख के रूप में देखने के लिए, जिसमें डिवाइस पहचान, महत्वपूर्ण संचार को हाइलाइट करना और फ़ाइल निष्कर्षण शामिल है | Kitploit
उपकरण/GitHubGitHub/srixivas/pcapxray
OSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणनेटवर्क मैपिंगनेटवर्क फोरेंसिकफोरेंसिकमालवेयर विश्लेषणCTFखतरा खुफियालर्निंग और शिक्षाDNS विश्लेषण
GitHubsrixivas/pcapxray
1.9k292756 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

PcapXray

❄️ PcapXray - एक नेटवर्क फोरेंसिक टूल - पैकेट कैप्चर को ऑफ़लाइन रूप से नेटवर्क आरेख के रूप में देखने के लिए, जिसमें डिवाइस पहचान, महत्वपूर्ण संचार को हाइलाइट करना और फ़ाइल निष्कर्षण शामिल है

रिपॉजिटरी देखें

PcapXray CI codecov defcon27

एक नेटवर्क फोरेंसिक उपकरण — PCAP फ़ाइलों या लाइव ट्रैफ़िक को एनोटेटेड नेटवर्क आरेख के रूप में विज़ुअलाइज़ करें, जिसमें डिवाइस पहचान, प्रोटोकॉल वर्गीकरण, Tor का पता लगाना, और दुर्भावनापूर्ण ट्रैफ़िक चिह्नांकन शामिल है।
PcapXray


मॉड्यूल अवलोकन

graph TD
    UI[user_interface.py\nGUI controller] --> PR[pcap_reader\nFile + Live capture]
    PR --> ENG[engines/\nauto · dpkt · scapy · pyshark]
    PR --> MEM[(memory.py\nShared state)]
    MEM --> CDF[communication_details_fetch\nDNS · whois]
    MEM --> DDF[device_details_fetch\nOUI vendor lookup]
    MEM --> TTH[tor_traffic_handle\nTor consensus]
    MEM --> MTI[malicious_traffic_identifier\nHeuristic flags]
    MEM --> SS[sqlite_store\nSession persistence]
    MEM --> PLN[plot_lan_network\nGraphviz PNG + pyvis HTML]
    UI --> IG[interactive_gui\nMatplotlib panel]
    IG --> MEM
    PLN --> OUT[Reports + Diagrams]

डिज़ाइन विनिर्देश

लक्ष्य

एक PCAP फ़ाइल या एक लाइव नेटवर्क इंटरफ़ेस दिए जाने पर, एक नेटवर्क आरेख बनाएं जो होस्ट, ट्रैफ़िक प्रवाह, महत्वपूर्ण/Tor/दुर्भावनापूर्ण संचार, और प्रत्येक सत्र में शामिल डेटा प्रदर्शित करता है।

समस्या

  • PCAP फ़ाइल की जांच में शुरुआती खामी के कारण बहुत समय लगता है
  • हर फोरेंसिक अन्वेषक और नेटवर्क ट्रैफ़िक का विश्लेषण करने वाले किसी भी व्यक्ति को इसका सामना करना पड़ता है

समाधान: जांच प्रक्रिया को गति दें

निम्नलिखित विशेषताओं के साथ एक नेटवर्क आरेख बनाएं:

टूल की मुख्य विशेषताएं:

  • नेटवर्क आरेख — पूरे नेटवर्क का सारांश नेटवर्क आरेख
  • सर्वर विवरण के साथ वेब ट्रैफ़िक
  • Tor ट्रैफ़िक का पता लगाना
  • संभावित दुर्भावनापूर्ण ट्रैफ़िक को चिह्नित करना
  • रिपोर्ट में पैकेट से प्राप्त डेटा — डिवाइस/ट्रैफ़िक/पेलोड
  • डिवाइस विवरण — OUI विक्रेता, होस्टनाम रिज़ॉल्यूशन, whois
  • रीयल-टाइम ग्राफ़ अपडेट के साथ लाइव ट्रैफ़िक कैप्चर
  • इंटरैक्टिव ग्राफ़ — ब्राउज़र में अन्वेषण के लिए pyvis HTML
  • सत्र स्थिरता — पुनर्विश्लेषण के बिना पुनः लोड करने के लिए SQLite कैश

स्क्रीनशॉट

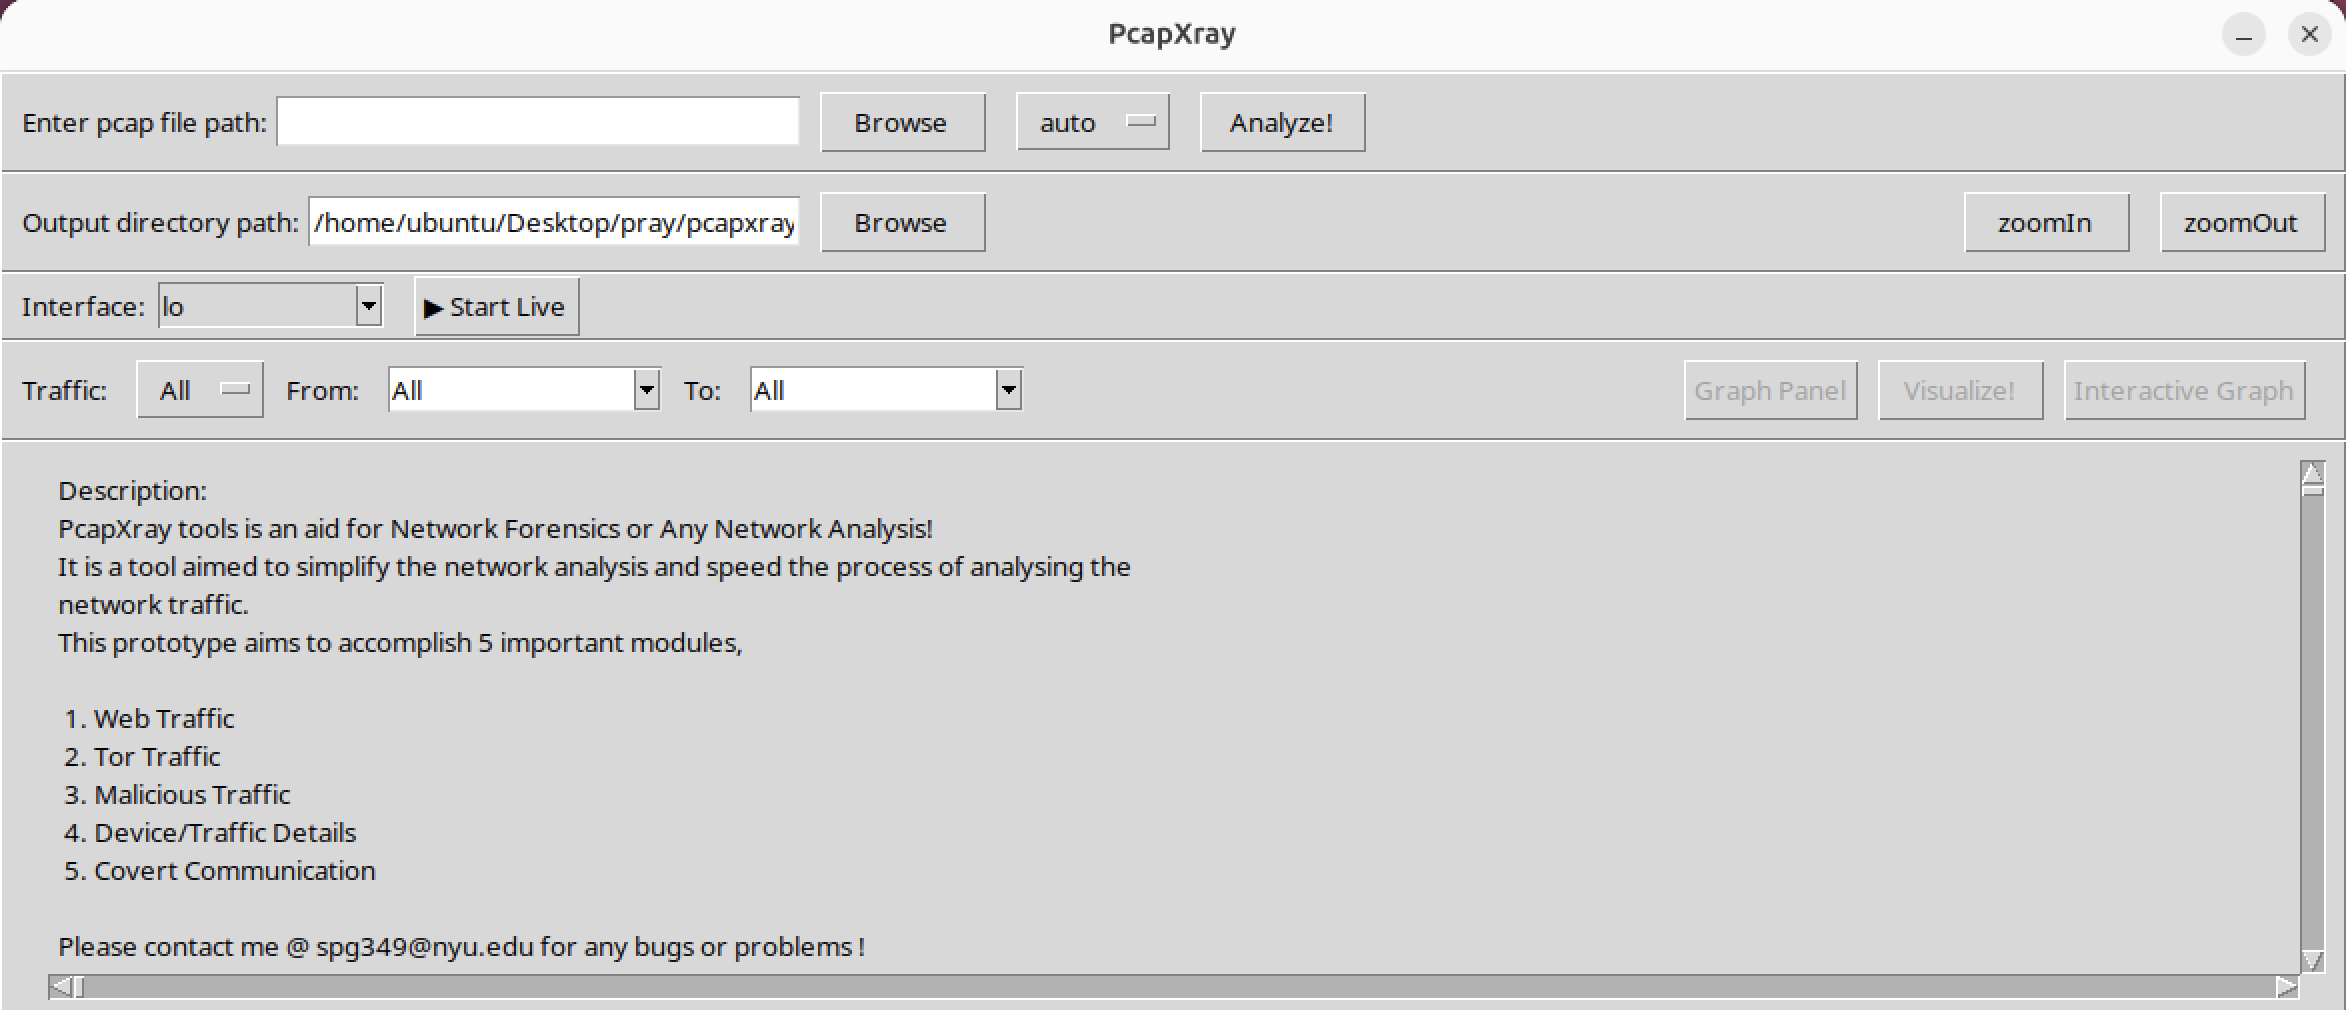
मुख्य एप्लिकेशन पैनल Main window

स्थैतिक नेटवर्क ग्राफ़ — ऑटो-फ़िट ज़ूम के साथ प्राकृतिक लेआउट Network graph v5.2
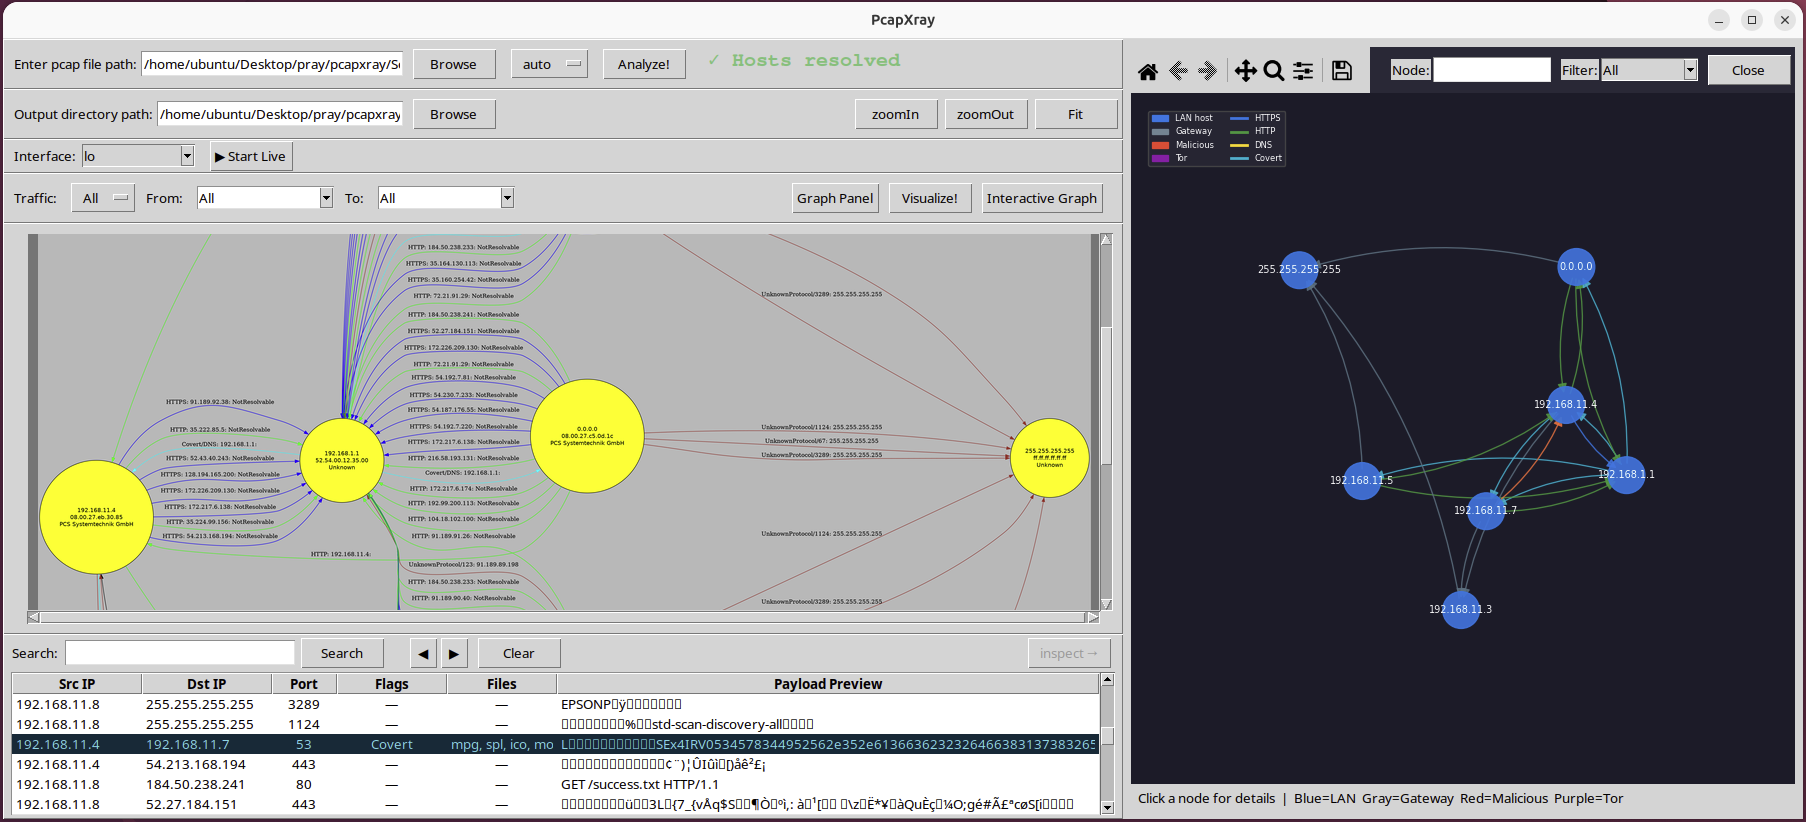

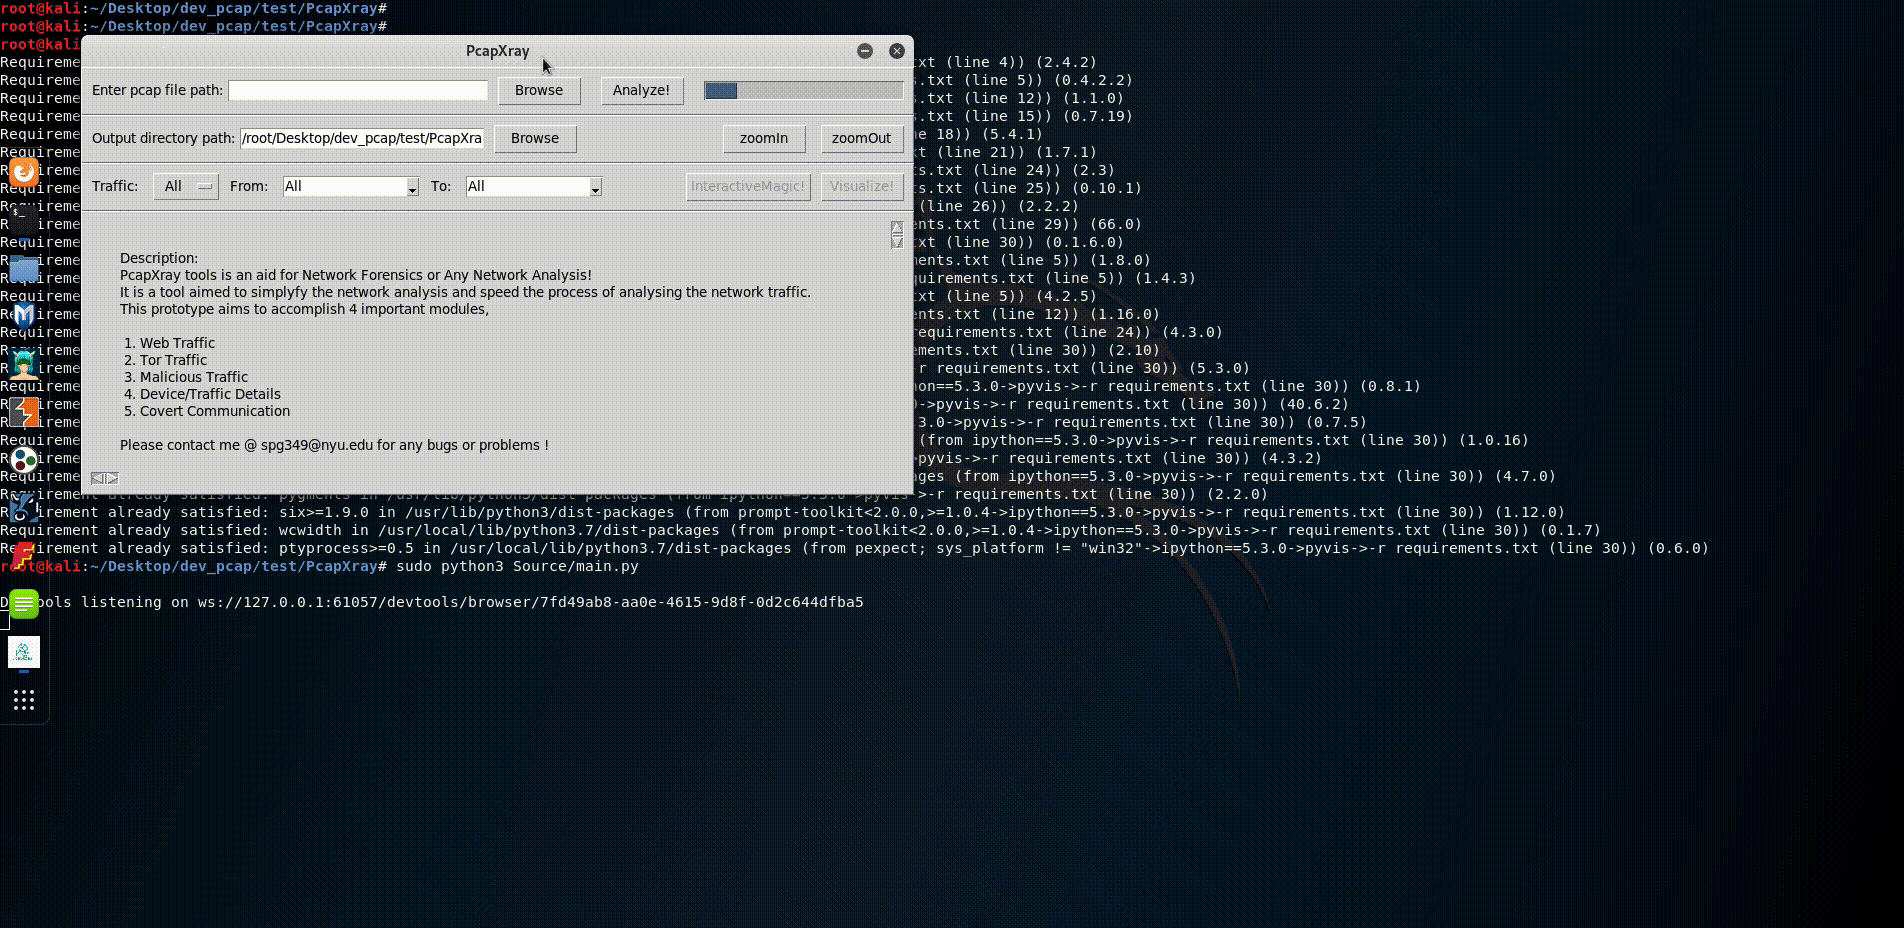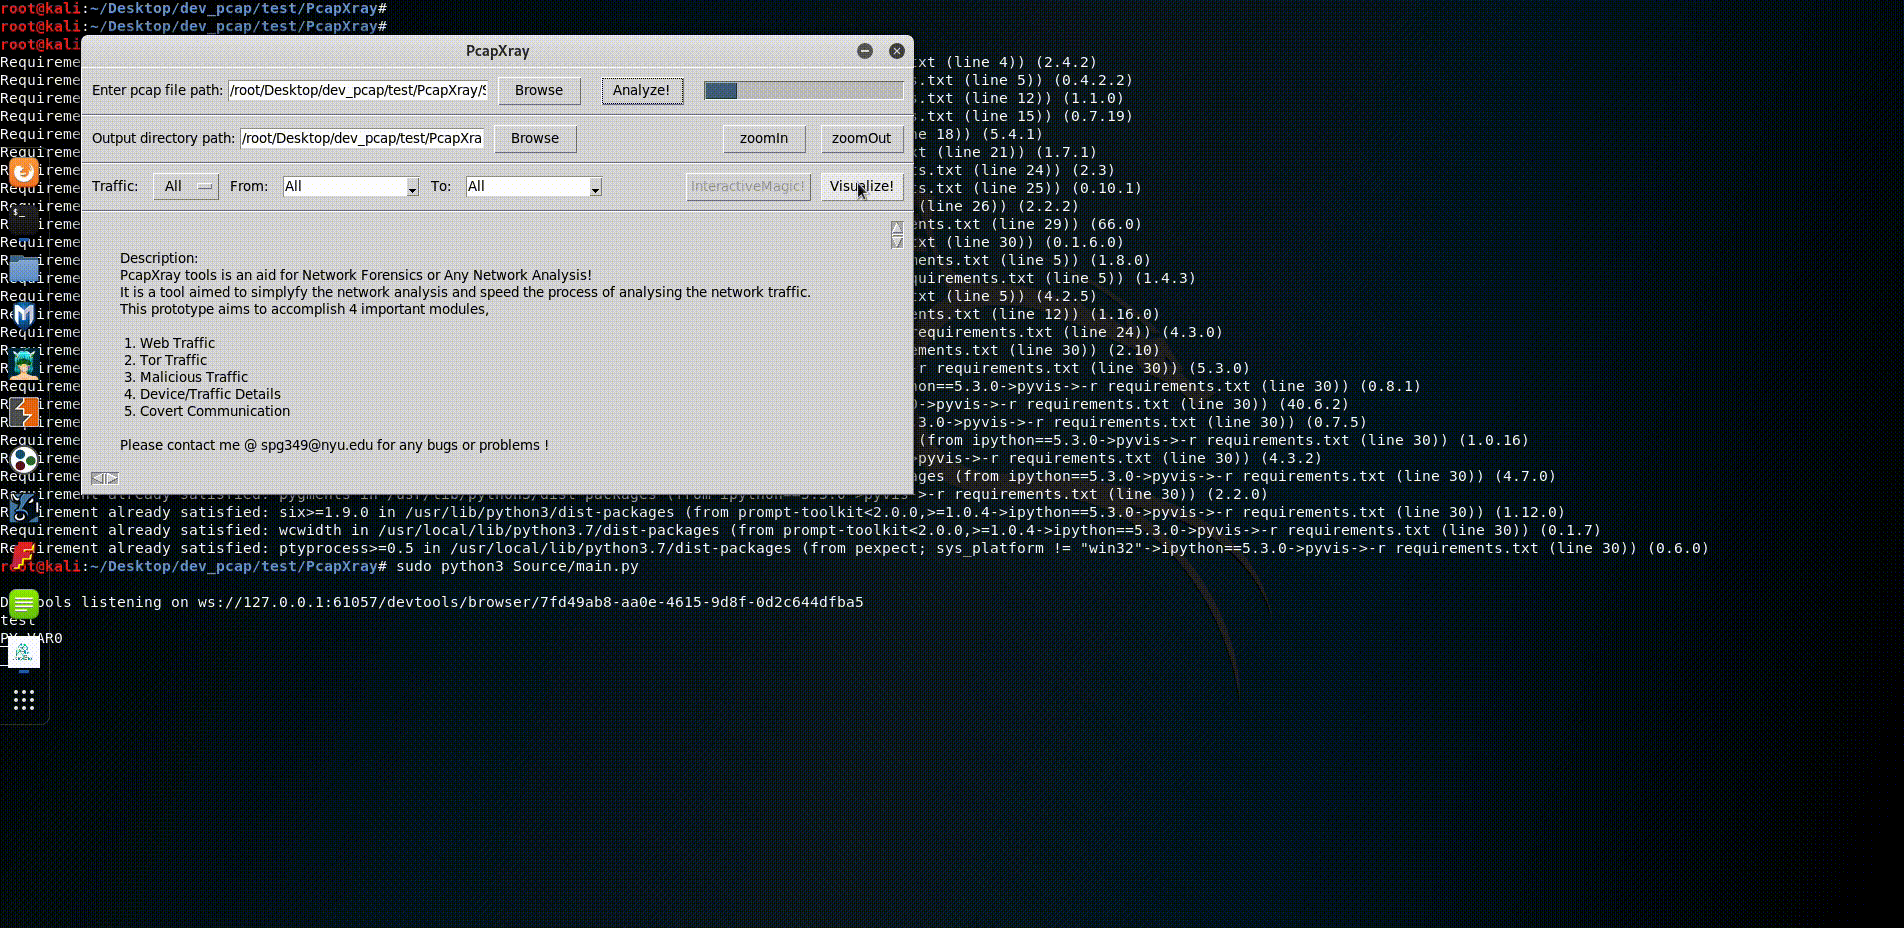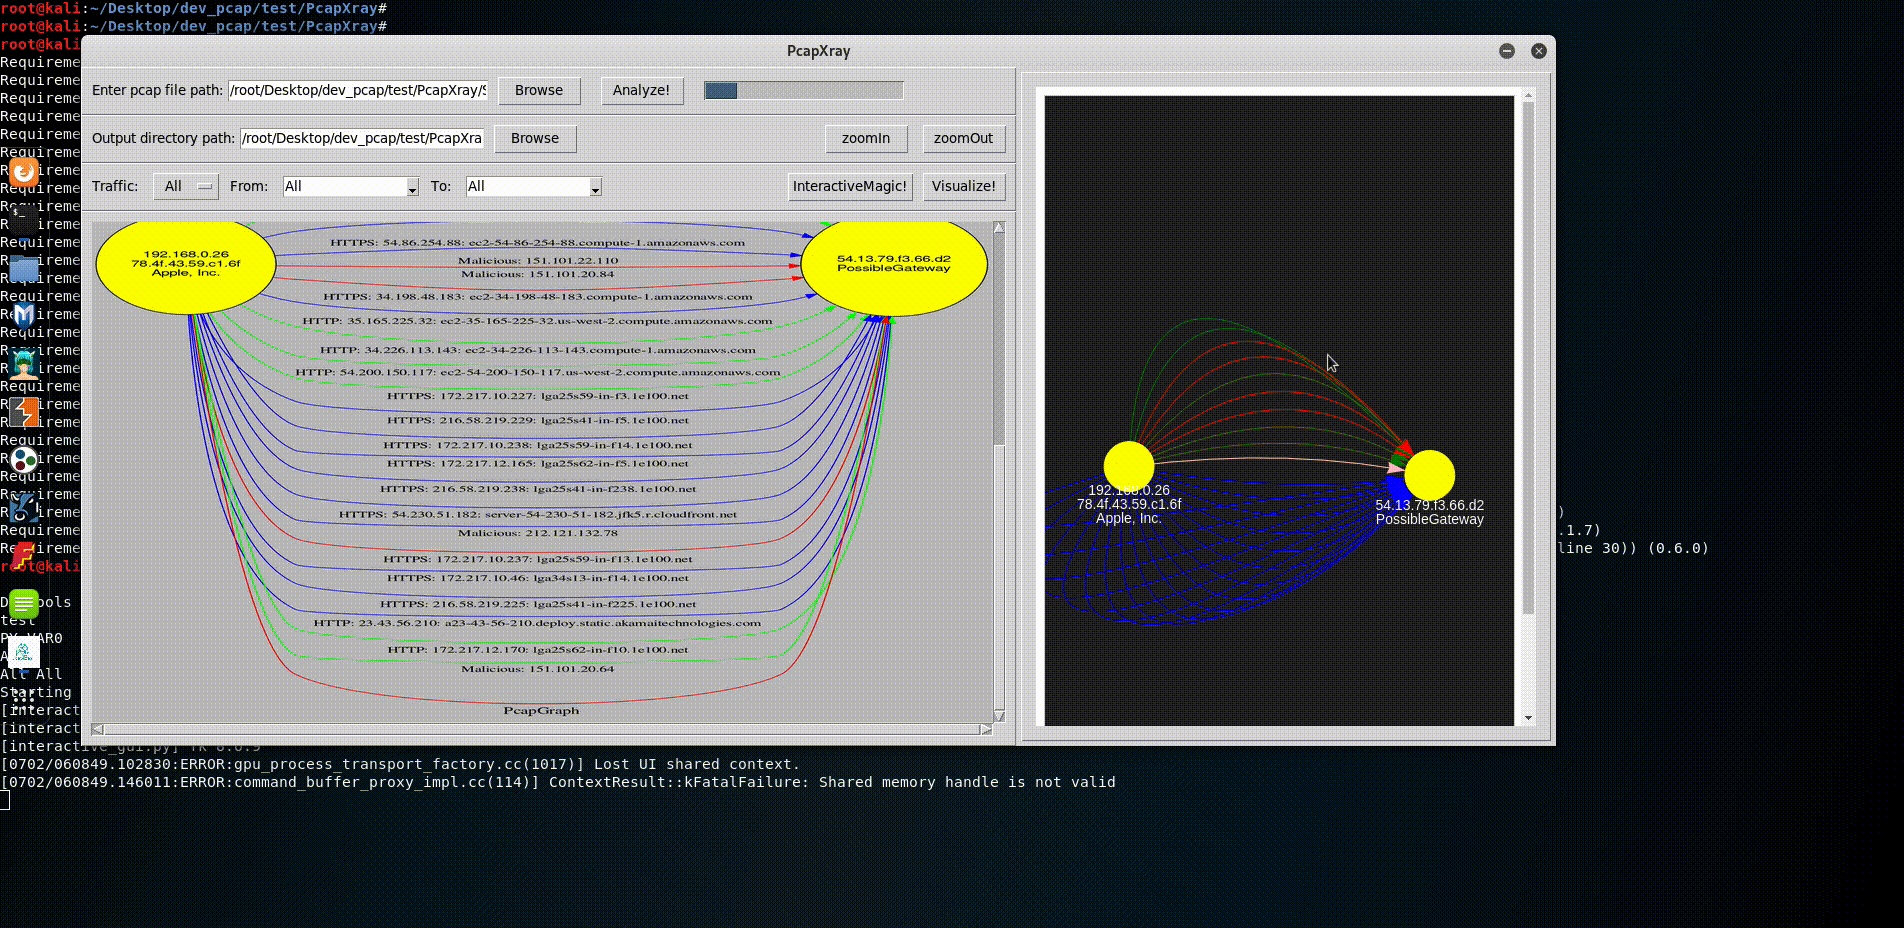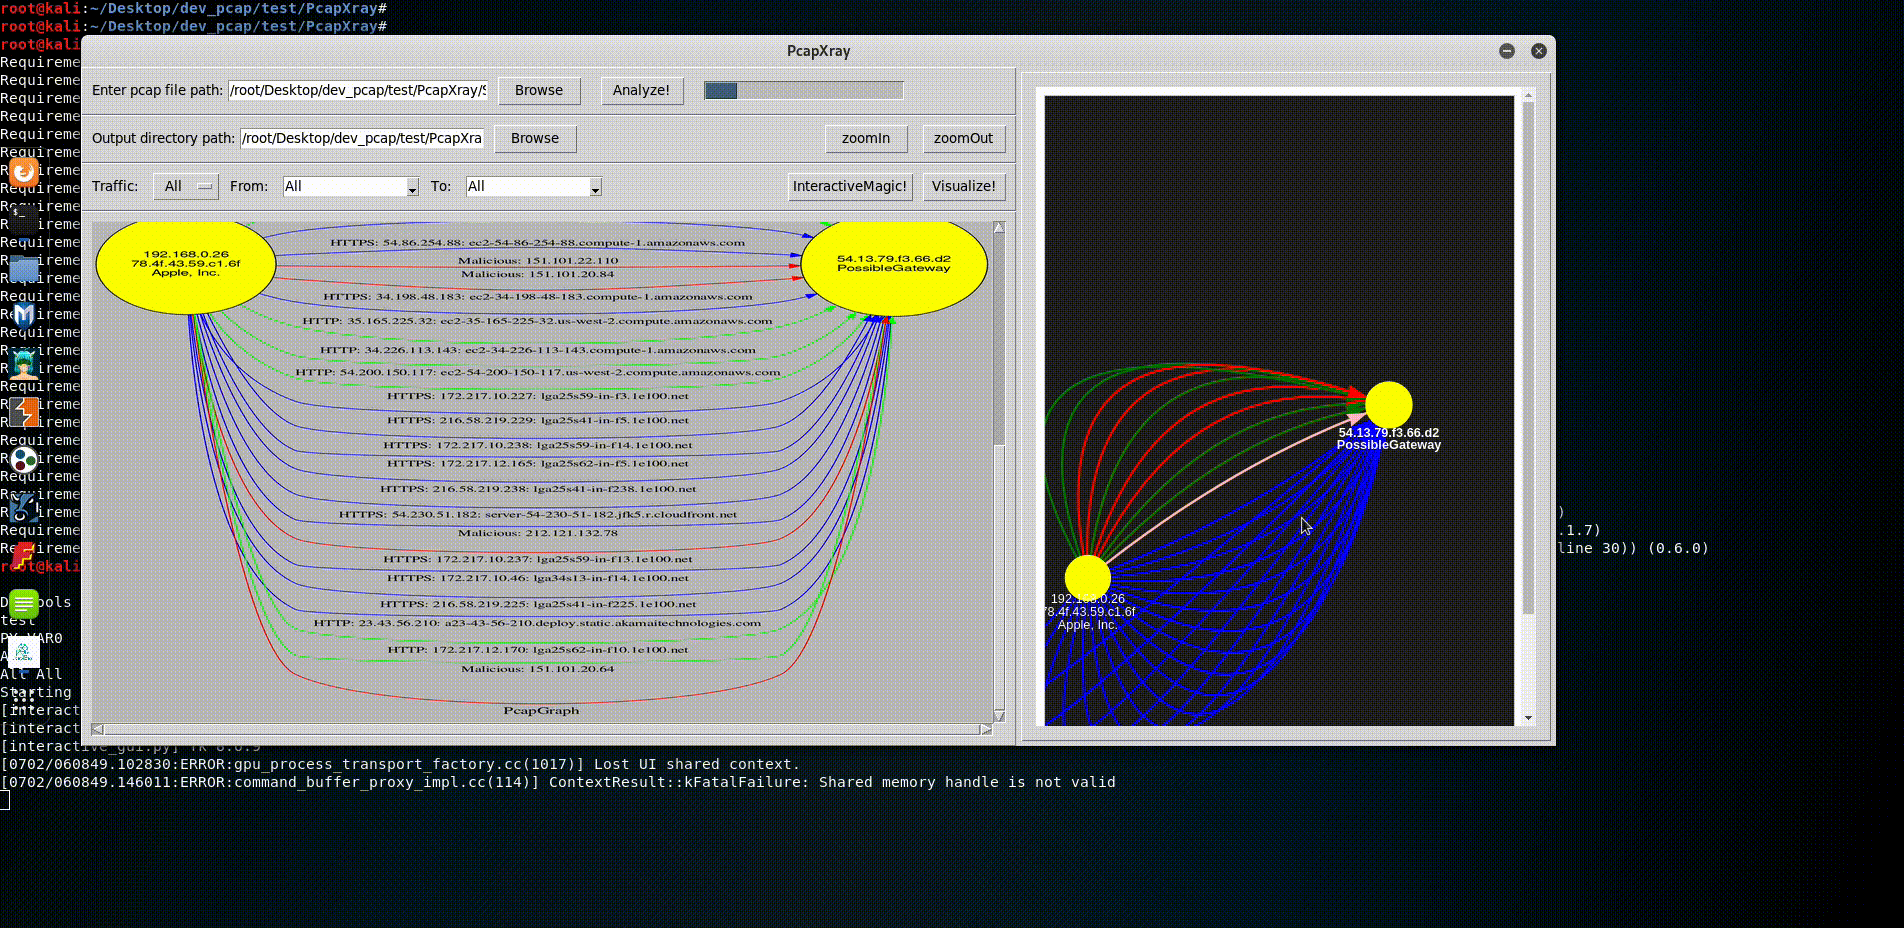
डेमो

Demo


सेटअप

आवश्यकताएँ: Python 3.10+

Linux (Ubuntu/Debian)

sudo apt-get update
sudo apt-get install -y python3-tk graphviz tshark
pip3 install -r requirements.txt
sudo python3 Source/main.py

यदि किसी विशिष्ट Python संस्करण (3.11, 3.12) का उपयोग कर रहे हैं, तो python3-tk को python3.11-tk या python3.12-tk से बदलें। केवल pip के माध्यम से Pillow स्थापित करें — apt से python3-pil स्थापित न करें क्योंकि यह विरोध करता है।

macOS

brew install graphviz
pip3 install -r requirements.txt
sudo python3 Source/main.py

लाइव कैप्चर के लिए sudo आवश्यक है। फ़ाइल विश्लेषण इसके बिना चलता है।


उपयोग

फ़ाइल विश्लेषण

  1. .pcap / .pcapng फ़ाइल दर्ज करें या ब्राउज़ करें
  2. आउटपुट निर्देशिका चुनें
  3. इंजन चुनें (डिफ़ॉल्ट: auto)
  4. Analyze! पर क्लिक करें
  5. नेटवर्क आरेख उत्पन्न करने के लिए Visualize! पर क्लिक करें
  6. अपने ब्राउज़र में pyvis HTML खोलने के लिए Interactive Graph पर क्लिक करें
  7. matplotlib इंटरैक्टिव दृश्य खोलने के लिए Graph Panel पर क्लिक करें

लाइव कैप्चर

  1. ड्रॉपडाउन से अपना नेटवर्क इंटरफ़ेस चुनें
  2. ▶ Start Live पर क्लिक करें (sudo / रूट आवश्यक है)
  3. ग्राफ़ पैनल खुलता है और हर 4 सेकंड अपडेट होता है
  4. कैप्चर समाप्त करने के लिए ⏹ Stop पर क्लिक करें — कैप्चर के बाद कवर्ट चैनल डिटेक्शन चलता है
  5. एक समय-बिंदु स्थैतिक स्नैपशॉट उत्पन्न करने के लिए Visualize! पर क्लिक करें

PCAP इंजन

PcapXray टूलबार से चार इंटरचेंजेबल पार्सिंग बैकएंड का समर्थन करता है:

इंजनसर्वोत्तम के लिएनोट्स
autoसामान्य उपयोगपहले dpkt आज़माता है, फिर scapy पर वापस जाता है
dpktबड़ी फ़ाइलें, कम मेमोरीतेज़ ऑफ़लाइन पार्सिंग
scapyगहन प्रोटोकॉल निरीक्षणTLS-जागरूक, बड़ी फ़ाइलों पर धीमा
pysharkअधिकतम प्रोटोकॉल कवरेजtshark स्थापित होना आवश्यक है

घटक

  • नेटवर्क आरेख — पूर्ण LAN टोपोलॉजी का graphviz-रेंडर PNG
  • डिवाइस/ट्रैफ़िक विवरण और विश्लेषण — प्रति-सत्र पेलोड, TLS रिकॉर्ड, DNS क्वेरी
  • दुर्भावनापूर्ण ट्रैफ़िक पहचान — पोर्ट और डोमेन ह्यूरिस्टिक-आधारित चिह्नांकन
  • Tor ट्रैफ़िक — सर्वसम्मति डाउनलोड + सत्र मिलान
  • लाइव कैप्चर — रीयल-टाइम matplotlib ग्राफ़ के साथ AsyncSniffer, 4-सेकंड रिफ्रेश
  • GUI — फ़िल्टर विकल्पों, ज़ूम और सत्र नियंत्रणों के साथ Tkinter इंटरफ़ेस

Python लाइब्रेरीज़

सभी निर्भरताएँ requirements.txt में हैं — pip3 install -r requirements.txt से स्थापित करें। Tkinter एकमात्र लाइब्रेरी है जो PyPI पर नहीं है — इसे अपने सिस्टम पैकेज मैनेजर के माध्यम से स्थापित करें (Linux पर python3-tk, macOS पर Python के साथ शामिल)।

लाइब्रेरीउद्देश्य
scapyपैकेट पढ़ना और लाइव कैप्चर
dpktतेज़ PCAP पार्सिंग इंजन
pysharktshark-समर्थित पार्सिंग इंजन
ipwhoisWhois / RDAP लुकअप
netaddrIP पता वर्गीकरण
pillowग्राफ़ प्रदर्शन के लिए छवि प्रसंस्करण
stemTor सर्वसम्मति डेटा प्राप्त करना
graphvizनेटवर्क आरेख रेंडरिंग
networkxग्राफ़ निर्माण और लेआउट
matplotlibएम्बेडेड इंटरैक्टिव ग्राफ़ पैनल
pyvisइंटरैक्टिव HTML नेटवर्क ग्राफ़
pydanticसत्र स्थिति के लिए टाइप किए गए डेटा मॉडल
cryptographyTLS सिफ़र सूट पार्सिंग

विकास और आर्किटेक्चर

DEV.md देखें पूर्ण आर्किटेक्चर दस्तावेज़ीकरण, कॉल फ़्लो आरेख, मॉड्यूल जिम्मेदारियाँ, थ्रेडिंग मॉडल, और नया इंजन जोड़ने का तरीका जानने के लिए।


सुरक्षा

SECURITY.md देखें जिम्मेदार प्रकटीकरण, सुरक्षा स्थिति, और ज्ञात सीमाओं के लिए।


परीक्षण

# तेज़ सूट — कोई नेटवर्क कॉल नहीं
pytest -m "not network" Test/

# वास्तविक DNS + Tor सहित पूर्ण सूट
pytest Test/

# पृथक इंजन वातावरण
tox
tox -e all-engines

Python 3.10, 3.11, 3.12 पर 96+ परीक्षण।


अतिरिक्त जानकारी

  • macOS और Linux पर परीक्षण किया गया
  • ट्रैफ़िक फ़िल्टर विकल्प: All, HTTP, HTTPS, Tor, Malicious, ICMP, DNS
  • DEF CON 27 Demo Labs में प्रस्तुत

ज्ञात सीमाएँ

  • macOS minimize restore — न्यूनतम करने के बाद डॉक आइकन पर क्लिक करने से ज्ञात Tk/Cocoa बग के कारण विंडो पुनर्स्थापित नहीं हो सकती। वर्कअराउंड के रूप में Cmd+Tab या डॉक आइकन पर राइट-क्लिक → Show का उपयोग करें।
  • बड़ी कैप्चर — मेमोरी उपयोग सत्र संख्या के साथ बढ़ता है; बहुत बड़ी PCAP (1GB+) धीमी हो सकती है। बड़ी फ़ाइलों पर सर्वोत्तम प्रदर्शन के लिए dpkt इंजन का उपयोग करें।
  • लाइव कैप्चर विशेषाधिकार — रॉ सॉकेट एक्सेस के लिए सभी प्लेटफ़ॉर्म पर root/sudo की आवश्यकता है।

भविष्य

  • अधिक प्रोटोकॉल समर्थन (QUIC, HTTP/2, mDNS)
  • वेब UI / eBPF इंजन
  • PacketTotal-स्तर के प्रदर्शन के लिए Go पुनर्लेखन

श्रेय

  • प्रोफेसर Marc Budofsky
  • Kevin Gallagher
  • सभी योगदानकर्ता और आश्रित लाइब्रेरी लेखक
  • लोगो: logomakr.com + inkscape.org
  • DEF CON 27 Demo Labs में प्रस्तुत

बस सुरक्षा मज़े के लिए!

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →