Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/orlikoski/skadi
डिस्क फोरेंसिकOSINT (खुला स्रोत खुफिया)मेमोरी फोरेंसिकनेटवर्क फोरेंसिकफोरेंसिकमोबाइल फोरेंसिकडिजिटल फोरेंसिकखतरा खुफियालर्निंग और शिक्षाघटना प्रतिक्रियाचयनित संसाधनलॉग विश्लेषण
GitHuborlikoski/skadi

Skadi

MacOS, Windows और Linux से होस्ट-आधारित डेटा एकत्र करें, प्रसंस्करण करें और शिकार करें।

रिपॉजिटरी देखेंवेबसाइट
51780674 साल पहलेKitploit द्वारा समीक्षित
साझा करें


(उच्चारण 'स्काह-डी': स्कॉटी के समान लेकिन d ध्वनि के साथ) नॉर्स पौराणिक कथाओं में एक विशालकाय स्त्री और शिकार की देवी है

कृपया पढ़ें

Skadi, CyLR, और CDQR के उपयोगकर्ताओं के लिए खुला पत्र

उद्देश्य

Skadi एक मुफ्त, खुला स्रोत उपकरणों का संग्रह है जो फोरेंसिक आर्टिफैक्ट्स और छवियों के संग्रह, प्रसंस्करण और उन्नत विश्लेषण को सक्षम बनाता है। यह MacOS, Windows, और Linux मशीनों पर काम करता है। यह लैपटॉप, डेस्कटॉप, सर्वर, क्लाउड पर प्रभावी ढंग से काम करने के लिए स्केल करता है, और इसे हार्डन्ड / गोल्ड डिस्क इमेज के ऊपर स्थापित किया जा सकता है।

आरंभ करना और सहायता कैसे प्राप्त करें

नवीनतम रिलीज़ डाउनलोड करें

OVA, Vagrant और साइन किए गए इंस्टॉलर प्रारूपों में उपलब्ध
नवीनतम रिलीज़ डाउनलोड करें

स्थापना निर्देश

Docker पर Skadi शुरू करने के निर्देश Vagrant स्थापना निर्देश
OVA स्थापना निर्देश
साइन किए गए इंस्टॉलर निर्देश

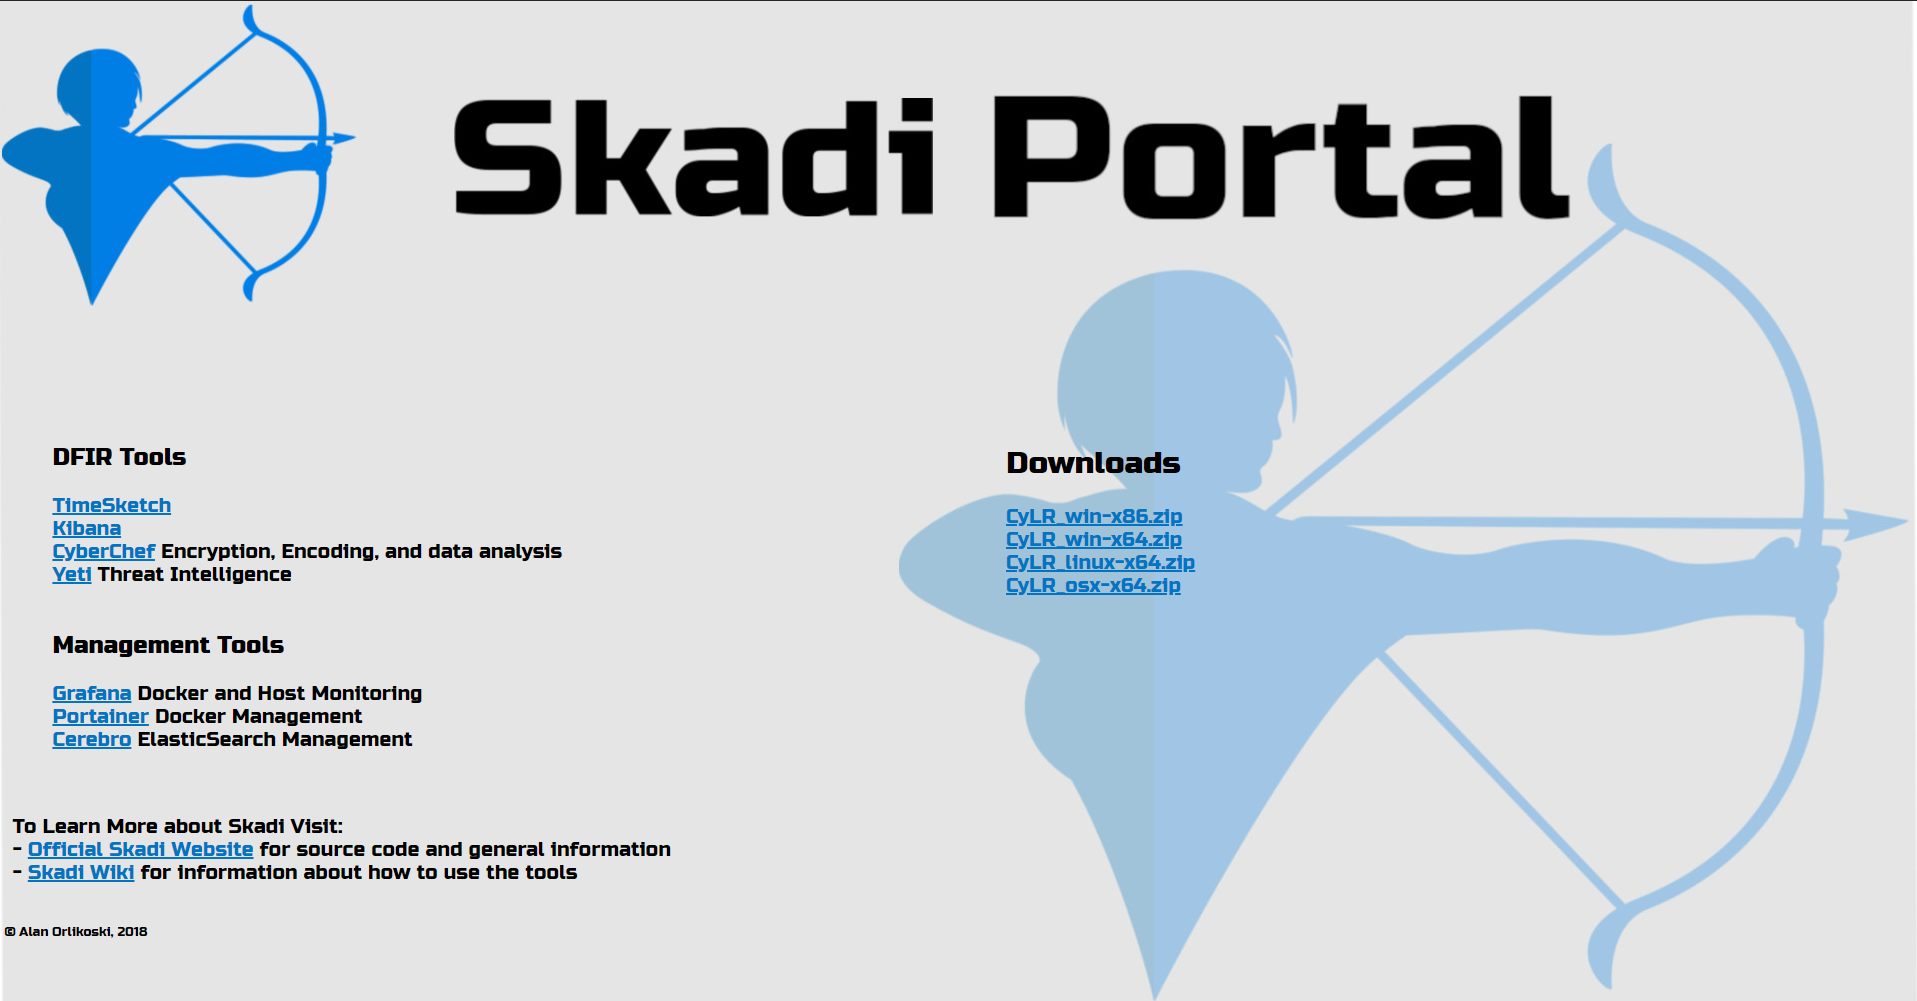
Skadi पोर्टल

यह पोर्टल Skadi उपकरणों तक आसान पहुंच प्रदान करता है। डिफ़ॉल्ट रूप से यह Skadi सर्वर के IP पते पर उपलब्ध होता है।
डिफ़ॉल्ट क्रेडेंशियल्स हैं:

  • उपयोगकर्ता नाम: skadi
  • पासवर्ड: skadi

पोर्टल तक वेब ब्राउज़र के माध्यम से सर्वर के IP पते पर पहुंचें। इस उदाहरण में सर्वर 192.168.1.2 है जबकि Vagrant और Docker localhost का लिंक बनाएंगे।
  • उदाहरण: http://192.168.1.2
  • Vagrant उदाहरण: http://localhost

शामिल उपकरण

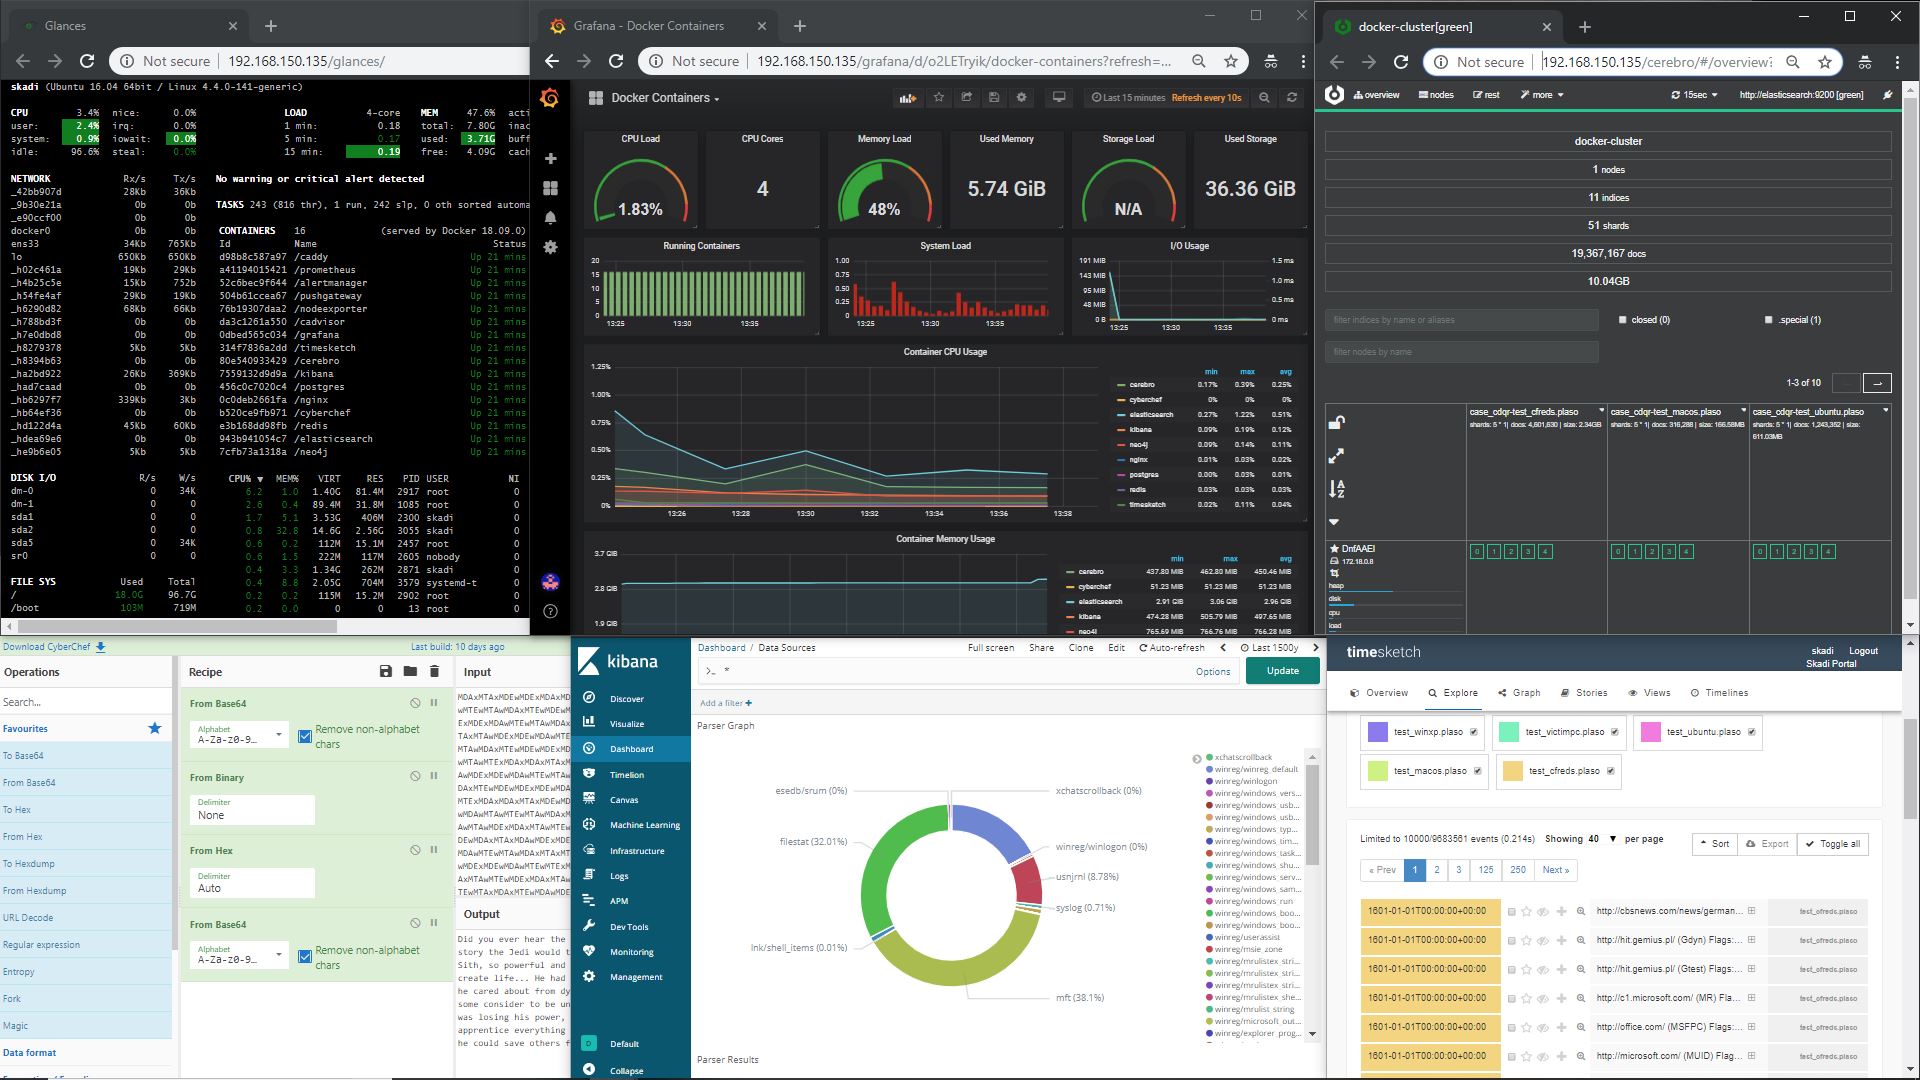
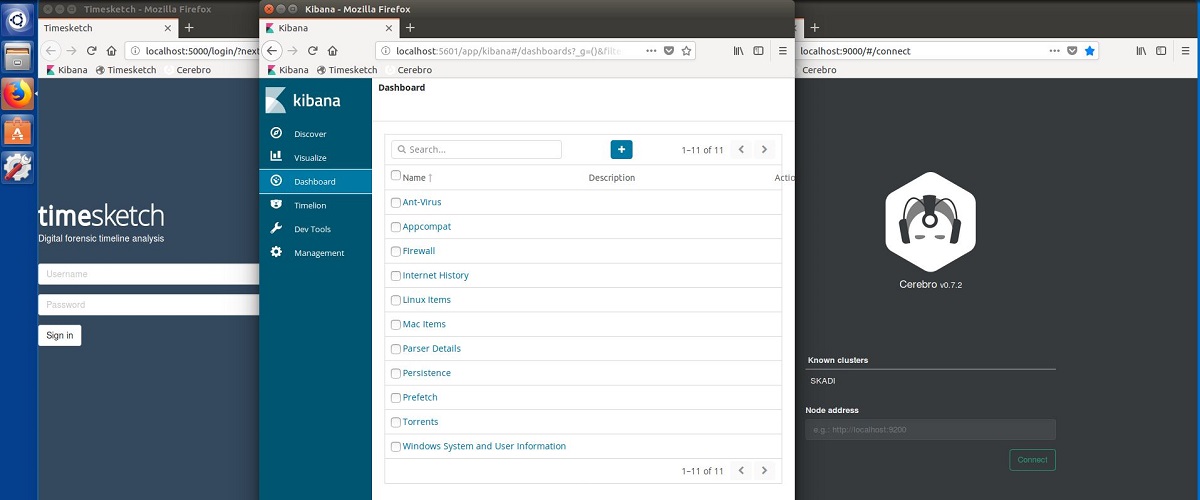
उपकरण एक मंच में संयुक्त हैं जो सभी एक साथ काम करते हैं, डेटा एकत्र करने, बिट्स और बाइट्स को शब्दों और संख्याओं में बदलने, और परिणामों का तेज़ी से और आसानी से विश्लेषण करने की क्षमता प्रदान करते हैं। यह दुर्भावनापूर्ण गतिविधियों के होस्ट-आधारित साक्ष्य की तेज़ी से और सटीकता से खोज करने की क्षमता सक्षम बनाता है।
  • CDQR
  • CyberChef
  • CyLR
  • Docker
  • ElasticSearch
  • Glances
  • Grafana
  • Portainer
  • Kibana
  • Yeti
  • Plaso
  • TimeSketch

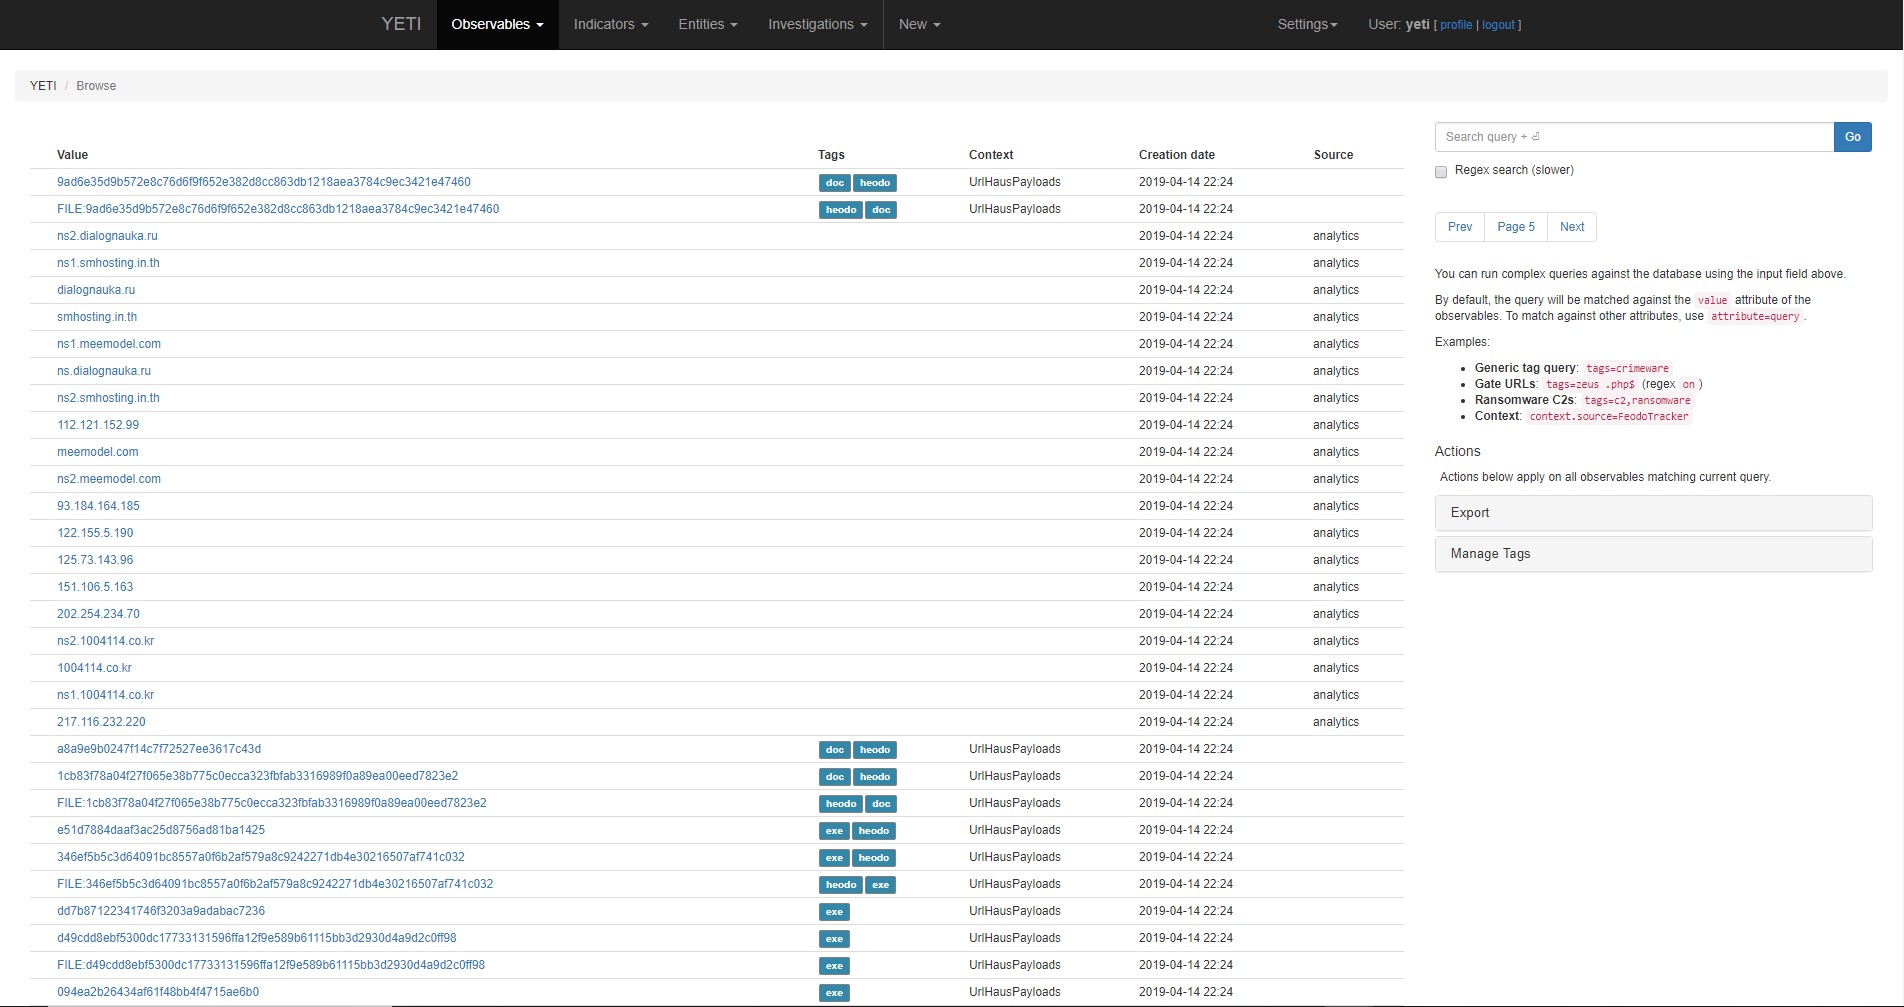
Yeti (खतरा खुफिया उपकरण)

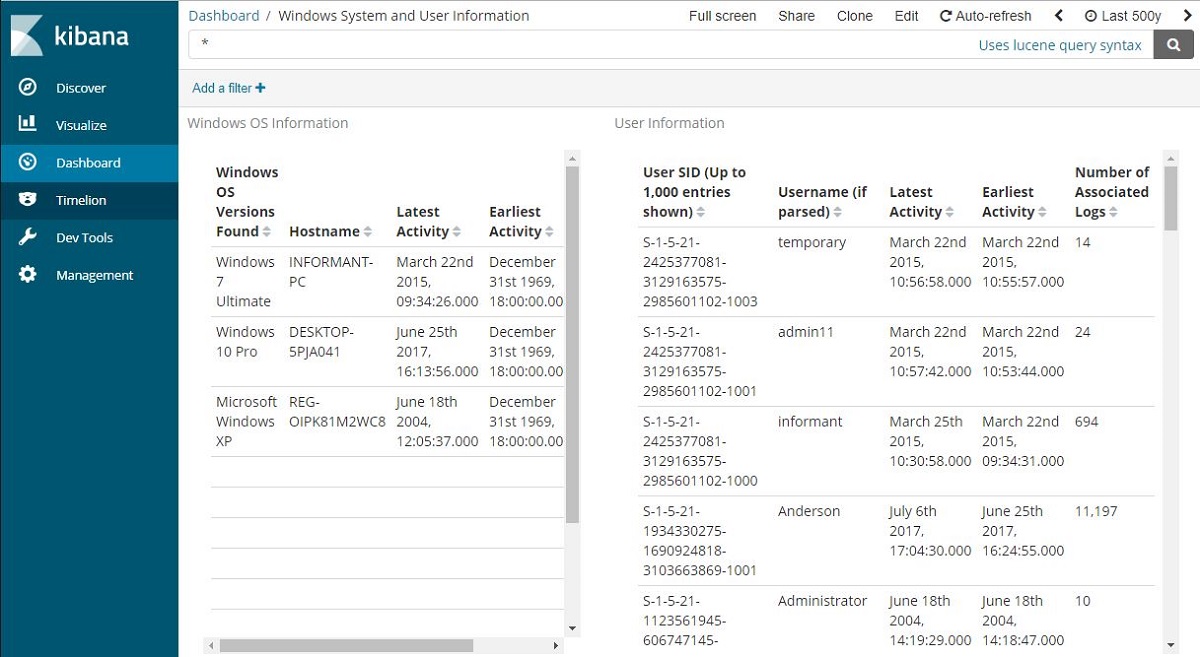
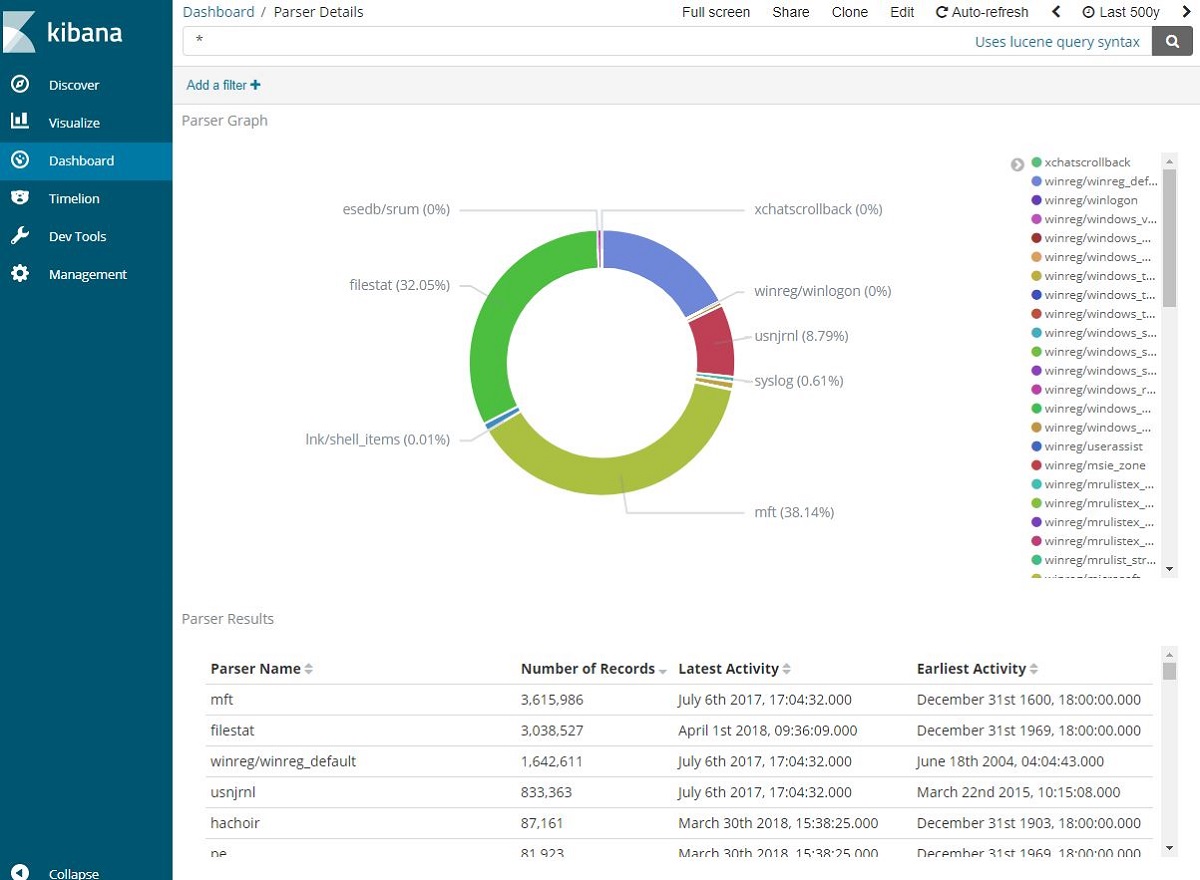
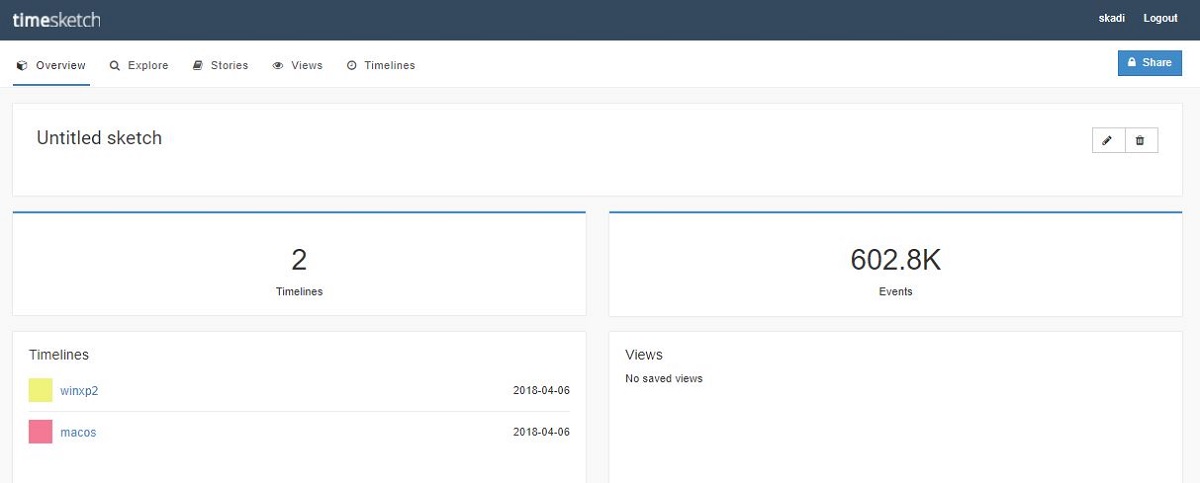
Kibana और TimeSketch शामिल

11 Kibana डैशबोर्ड्स


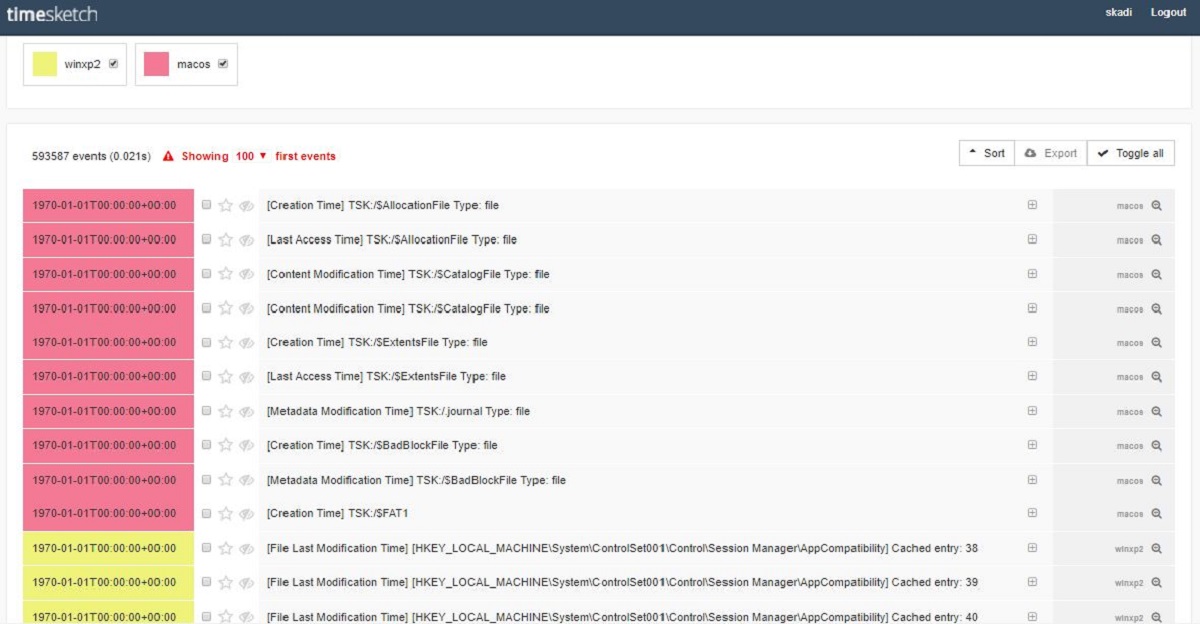
TimeSketch


वीडियो और मीडिया

  • Alamo ISSA 2018 स्लाइड्स: CCF-VM घटकों की समीक्षा, GCP संस्करण स्थापित करने का तरीका और ऑटोमेशन संभावनाओं और जोखिमों पर चर्चा
  • SANS DFIR Summit 2017 वीडियो: डिजिटल फोरेंसिक और घटना प्रतिक्रिया (DFIR) के लिए CCF-VM का उपयोग करने पर एक वार्ता
  • ISC2 Security Congress 2017 स्लाइड्स: डिजिटल फोरेंसिक और घटना प्रतिक्रिया (DFIR) के लिए CCF-VM का उपयोग करने पर एक और वार्ता
  • DEFCON 25 4-घंटे की कार्यशाला 2017 स्लाइड्स: सभी के लिए मुफ्त और आसान DFIR ट्राइएज
  • OSDFCON 2017 स्लाइड्स: Windows और *nix वातावरण के लिए फोरेंसिक परिणाम प्रदान करने के लिए आवश्यक विभिन्न तकनीकों का वॉक-थ्रू (CyLR और CDQR सहित)

Skadi विकी पृष्ठ

सामान्य प्रश्नों के उत्तर और Skadi के साथ आरंभ करने के बारे में जानकारी Skadi विकी पृष्ठों में संग्रहीत है।

Skadi समुदाय

Skadi पारिस्थितिकी तंत्र के डेवलपर्स और उपयोगकर्ताओं के लिए एक Slack समुदाय स्थापित किया गया है। यह प्रश्न पूछने और जानकारी साझा करने के लिए एक सुरक्षित स्थान है।

Skadi समुदाय Slack में शामिल हों

Skadi ऐड-ऑन पैक

Skadi ऐड-ऑन पैक अतिरिक्त कार्यक्षमता प्रदान करने के लिए आधार Skadi VM के ऊपर स्थापित किए जाते हैं।


  • Skadi पैक 01: ऑटोमेशन: किसी भी ऑटोमेशन टूल के साथ एकीकरण के दो तरीके प्रदान करता है: gRPC API या SSH का उपयोग करना
  • Skadi पैक 02: सुरक्षित नेटवर्किंग: नेटवर्क परिनियोजन में उपयोग के लिए फ़ायरवॉल और प्रमाणित रिवर्स प्रॉक्सी को अपडेट करता है। TLS/SSL प्रमाणपत्र प्राप्त करने के निर्देश प्रदान करता है

उन सभी को धन्यवाद जिन्होंने मदद की है, और जो इस परियोजना को साकार करने में लगे हैं।

विशेष धन्यवाद:

  • Komand की टीम को ऑटोमेशन से संबंधित सभी चीज़ों पर उनकी सलाह और समर्थन के लिए
  • @SpyglassSec से जैकी और जेसन को उनके मार्गदर्शन के लिए
  • उन सभी योगदानकर्ताओं को जिनके प्रयासों ने ऑटोमेशन ऐड-ऑन पैक को संभव बनाया

निर्माता

  • Alan Orlikoski
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →