Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
MongoBleed-DFIR-Triage-Script-CVE-2025-14847 — यह स्क्रिप्ट पहले सुरक्षित आर्टिफैक्ट अधिग्रहण पर ध्यान केंद्रित करती है, उसके बाद वैकल्पिक ऑन-होस्ट विश्लेषण करती है, और एक पोर्टेबल, हैशेड फोरेंसिक आर्काइव तैयार करती है जो फोरेंसिक वर्कस्टेशन पर ऑफलाइन जांच के लिए उपयुक्त है। | Kitploit
उपकरण/GitHubGitHub/jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
कंटेनर सुरक्षाभेद्यता विश्लेषणफोरेंसिकडिजिटल फोरेंसिकखतरा खुफियाघटना प्रतिक्रियाडेटाबेस सुरक्षालॉग विश्लेषण
साझा करें
GitHub
jemhadar/mongobleed-dfir-triage-script-cve-2025-14847

MongoBleed-DFIR-Triage-Script-CVE-2025-14847

यह स्क्रिप्ट पहले सुरक्षित आर्टिफैक्ट अधिग्रहण पर ध्यान केंद्रित करती है, उसके बाद वैकल्पिक ऑन-होस्ट विश्लेषण करती है, और एक पोर्टेबल, हैशेड फोरेंसिक आर्काइव तैयार करती है जो फोरेंसिक वर्कस्टेशन पर ऑफलाइन जांच के लिए उपयुक्त है।

रिपॉजिटरी देखें
5910 महीने पहलेअभी तक समीक्षित नहीं

CVE-2025-14847

Eric Capuano1 ने MongoBleed (CVE-2025-14847) और देखने योग्य संकेतकों पर एक उत्कृष्ट ब्लॉग पोस्ट किया है। Joe Desimone2 का PoC दर्शाता है कि मेमोरी लीक एक्सप्लॉइट कैसे काम करता है और Kevin Beaumont3 ने इस कमजोरी पर एक उत्कृष्ट लेख लिखा है (संदर्भ अनुभाग में लिंक देखें)।

MongoBleed Triage Script

यह स्क्रिप्ट पहले सुरक्षित आर्टिफैक्ट अधिग्रहण पर ध्यान केंद्रित करती है, उसके बाद वैकल्पिक ऑन-होस्ट विश्लेषण करती है, और एक पोर्टेबल, हैशेड फोरेंसिक आर्काइव बनाती है जो फोरेंसिक वर्कस्टेशन पर ऑफलाइन जांच के लिए उपयुक्त है।

PoC मेमोरी लीक प्रदर्शित कर रहा है
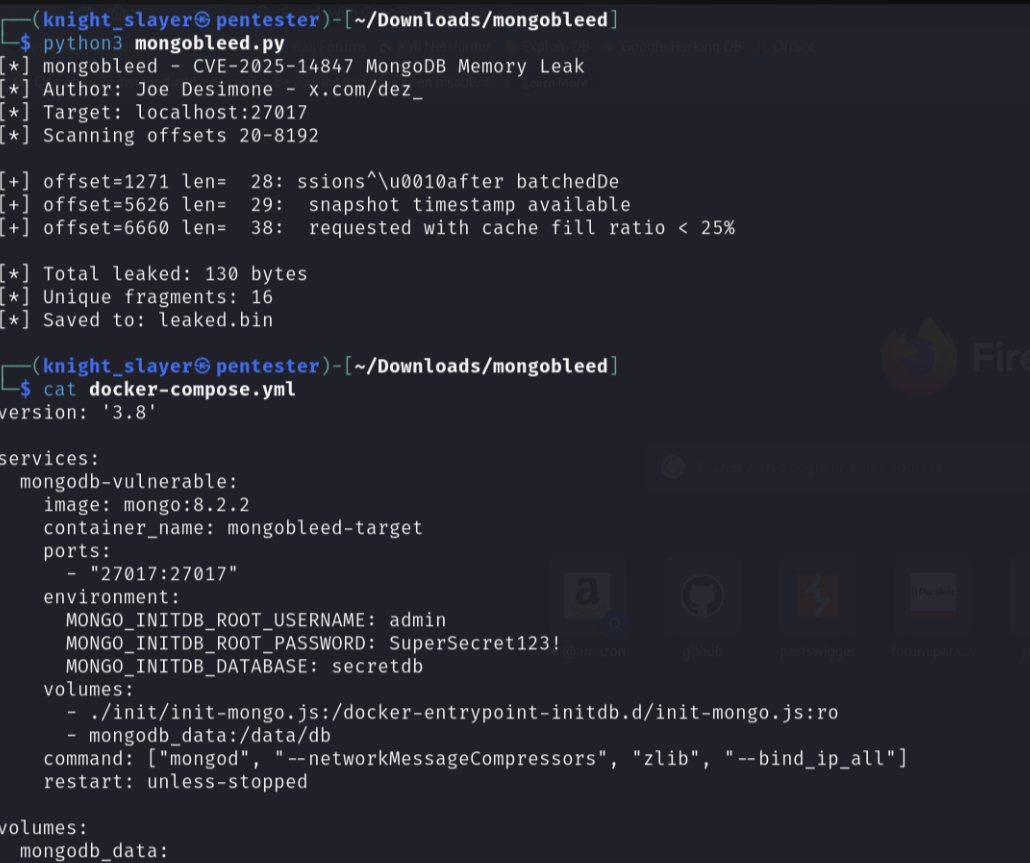
PoC मेमोरी लीक प्रदर्शित कर रहा है

ट्राइएज स्क्रिप्ट चलाना
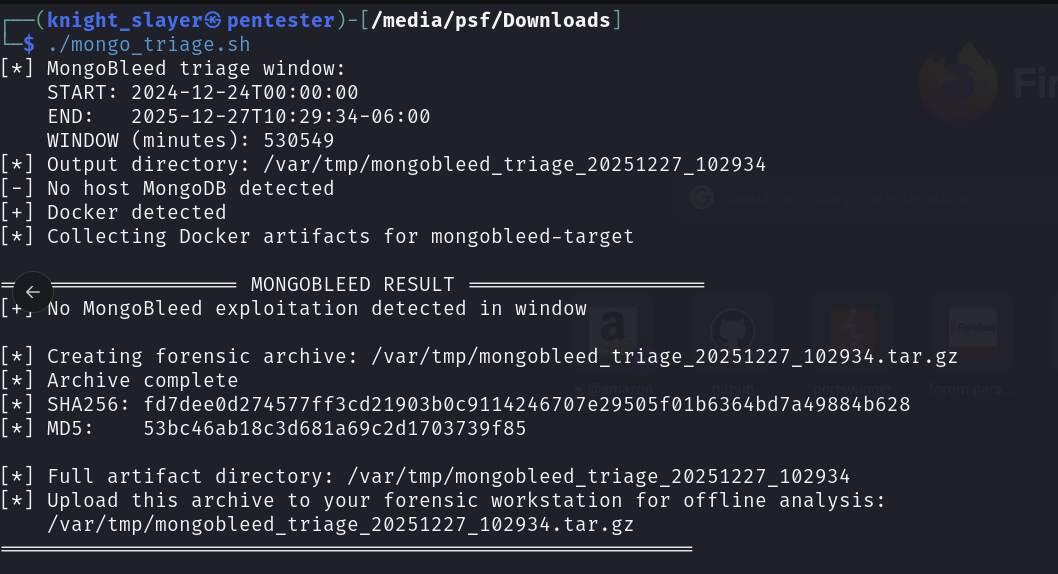
ट्राइएज स्क्रिप्ट चलाना

विषय सूची

  • उद्देश्य
  • स्क्रिप्ट क्या करती है
  • समय-सीमित लॉग फ़िल्टरिंग
  • वैकल्पिक ऑन-होस्ट विश्लेषण
  • आउटपुट
  • डिज़ाइन सिद्धांत
  • महत्वपूर्ण नोट्स
  • लक्षित दर्शक
  • संदर्भ
  • लाइसेंस

उद्देश्य

MongoBleed एक्सप्लॉइटेशन न्यूनतम स्थायी आर्टिफैक्ट छोड़ता है और अक्सर उच्च-गति वाले अप्रमाणित कनेक्शनों और मेटाडेटा एनुमरेशन पर निर्भर करता है।

यह स्क्रिप्ट प्रतिक्रियाकर्ताओं की मदद करती है:
  • PoC खुलासे से शुरू करके एक्सपोज़र का दायरा तय करना
  • संदिग्ध कनेक्शन गति की पहचान करना
  • मेटाडेटा एक्सफिल्ट्रेशन संकेतकों का पता लगाना
  • होस्ट और डॉकर-आधारित MongoDB सबूतों को संरक्षित करना
  • फोरेंसिक रूप से सुदृढ़ प्रारूप में आर्टिफैक्ट पैकेज करना

स्क्रिप्ट क्या करती है

सबूत संग्रह (हमेशा चलता है)

  • MongoDB कॉन्फ़िगरेशन और संस्करण जानकारी एकत्र करता है
  • होस्ट सिस्टम से MongoDB लॉग कॉपी करता है
  • MongoDB चलाने वाले डॉकर कंटेनरों की सूची बनाता है
  • कंटेनर लॉग, कॉन्फ़िग, सॉकेट स्थिति और FD सूची निकालता है
  • सिस्टम संदर्भ (होस्टनेम, कर्नेल, टाइमस्टैम्प) कैप्चर करता है

समय-सीमित लॉग फ़िल्टरिंग

  • सार्वजनिक PoC रिलीज़ के अनुरूप एक निश्चित प्रारंभ समय (2024-12-24) का उपयोग करता है
  • एक गतिशील अंत समय (निष्पादन समय) का उपयोग करता है
  • लॉग को केवल घटना विंडो के भीतर फ़िल्टर करता है

वैकल्पिक ऑन-होस्ट विश्लेषण

यदि jq स्थापित है:

  • MongoDB लॉग से कनेक्शन और मेटाडेटा घटनाएँ निकालता है
  • स्रोत IP द्वारा कनेक्शन समूहित करता है
  • गणना करता है:
    • कुल कनेक्शन
    • मेटाडेटा अनुरोध अनुपात
    • कनेक्शन गति (प्रति मिनट)
  • उच्च-विश्वास एक्सप्लॉइटेशन पैटर्न को फ्लैग करता है

यदि jq स्थापित नहीं है:

  • सुरक्षित रूप से विश्लेषण छोड़ देता है
  • ऑफलाइन विश्लेषण के लिए सभी कच्चे आर्टिफैक्ट संरक्षित करता है
  • फोरेंसिक पैकेजिंग
  • सभी एकत्रित आर्टिफैक्ट का एक संपीड़ित .tar.gz आर्काइव बनाता है
  • SHA256 और MD5 हैश उत्पन्न करता है
  • ट्रांसफर के लिए तैयार एक एकल अटल सबूत पैकेज तैयार करता है

आउटपुट

स्क्रिप्ट उत्पन्न करती है:

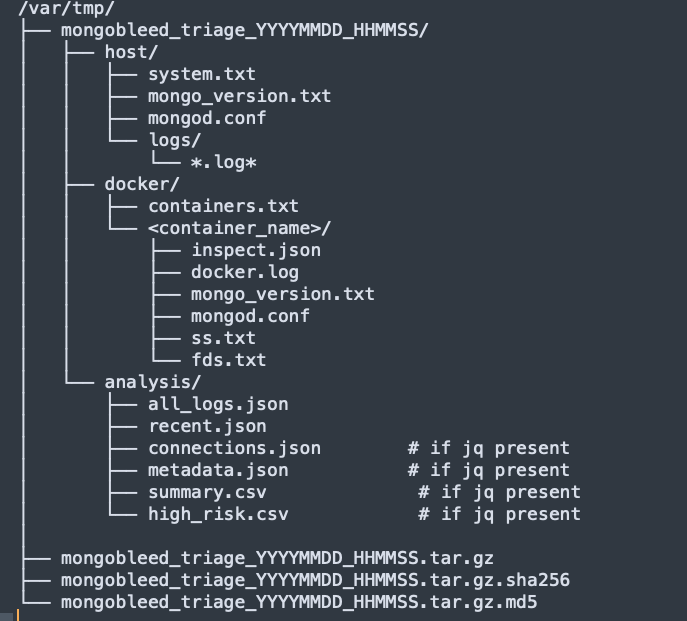
  • एक संरचित आर्टिफैक्ट निर्देशिका
  • एक संपीड़ित फोरेंसिक आर्काइव
  • अखंडता सत्यापन के लिए क्रिप्टोग्राफ़िक हैश
  • सभी विश्लेषण प्रभावित होस्ट पर स्क्रिप्ट दोबारा चलाए बिना ऑफलाइन दोहराए जा सकते हैं।
  • निष्पादन के बाद का लेआउट (आधिकारिक) निष्पादन के बाद का लेआउट

डिज़ाइन सिद्धांत

  • पहले संग्रह (लक्ष्य पर विश्लेषण कभी आवश्यक नहीं)
  • गैर-विनाशकारी (केवल-पढ़ने के संचालन)
  • बचाव योग्य (टाइमस्टैम्प्ड, हैशेड, दोहराने योग्य)
  • डॉकर-जागरूक
  • न्यूनतम निर्भरताएँ

महत्वपूर्ण नोट्स

  • यह स्क्रिप्ट घटना प्रतिक्रिया और फोरेंसिक ट्राइएज के लिए अभिप्रेत है
  • यह MongoDB स्थिति को संशोधित नहीं करती
  • पहचान व्यवहारिक संकेतकों पर आधारित है, हस्ताक्षरों पर नहीं
  • निष्कर्षों की अनुपस्थिति समझौते की अनुपस्थिति की गारंटी नहीं देती

लक्षित दर्शक

  • घटना प्रतिक्रियाकर्ता
  • DFIR विश्लेषक
  • SOC इंजीनियर
  • क्लाउड सुरक्षा टीमें
  • डिजिटल फोरेंसिक परीक्षक

संदर्भ

लाइसेंस

  • जिम्मेदारी से उपयोग करें, संशोधित करें और अनुकूलित करें। एट्रिब्यूशन की सराहना की जाती है।

Footnotes

  1. मूल शोध: Hunting MongoBleed (CVE-2025-14847) Eric Capuano द्वारा ↩

  2. MongoBleed PoC Joe Desimone द्वारा ↩

  3. MongoDB Security Incident Kevin Beaumont द्वारा ↩

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    354
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →