#1
सुरक्षा परीक्षण के लिए वेब ट्रैफ़िक को अवरोधित करने, विश्लेषण करने और संशोधित करने के उपकरण।
Kitploit अनुशंसित
 mitmproxy/mitmproxy
पेनिट्रेशन परीक्षकों और सॉफ्टवेयर डेवलपर्स के लिए एक इंटरैक्टिव TLS-सक्षम इंटरसेप्टिंग HTTP प्रॉक्सी।
 zaproxy/zaproxy
स्वचालित भेद्यता का पता लगाने, मैनुअल पेनिट्रेशन टेस्टिंग, और प्रॉक्सी-आधारित इंटरसेप्शन इंजन के साथ API सुरक्षा परीक्षण के लिए ओपन-सोर्स वेब…
 jpillora/chisel
HTTP पर SSH एन्क्रिप्शन के साथ तेज़ TCP/UDP टनल, जो रिवर्स पोर्ट फ़ॉरवर्डिंग, SOCKS5 प्रॉक्सी और क्लाइंट प्रमाणीकरण का समर्थन करता है, सुरक्षित…
 secdev/scapy
प्रोटोकॉल की व्यापक श्रेणी में नेटवर्क पैकेटों को फोर्ज करने, डिकोड करने, भेजने, कैप्चर करने और विश्लेषण करने के लिए एक पायथन-आधारित इंटरैक्टिव पैकेट…
 bettercap/bettercap
802.11, BLE, HID, CAN-bus, IPv4 और IPv6 नेटवर्क टोही और MITM हमलों के लिए स्विस आर्मी चाकू।
 owasp-modsecurity/modsecurity
ModSecurity एक ओपन सोर्स, क्रॉस प्लेटफॉर्म वेब एप्लिकेशन फ़ायरवॉल (WAF) इंजन है जो Apache, IIS और Nginx के लिए है। इसमें एक मजबूत इवेंट-आधारित…
 sshuttle/sshuttle
एक पारदर्शी प्रॉक्सी सर्वर जो गरीब आदमी के VPN के रूप में काम करता है। SSH के ऊपर फॉरवर्ड करता है। प्रशासक की आवश्यकता नहीं है। Linux और MacOS के साथ…
 hahwul/webhackersweapons
⚔️ वेब हैकर्स के हथियार / वेब हैकर्स द्वारा उपयोग किए जाने वाले शानदार टूल्स का संग्रह. हैप्पी हैकिंग , हैप्पी बग-हंटिंग
 wireshark/wireshark
डीप पैकेट निरीक्षण, सैकड़ों प्रोटोकॉल में प्रोटोकॉल डिकोडिंग, तथा समस्या निवारण, फोरेंसिक और सुरक्षा जांच के लिए कैप्चर-फ़ाइल समर्थन के साथ नेटवर्क…
 projectdiscovery/httpx
तेज़, बहु-जांच HTTP टूलकिट जो टोही और सूचना संग्रह के लिए है। TLS, CSP, हेडर, तकनीकी स्टैक और CDN की जांच करता है। स्वचालित सुरक्षा परीक्षण के लिए…
 yaklang/yakit
सर्व-इन-वन पेनिट्रेशन टेस्टिंग प्लेटफॉर्म जिसमें MITM प्रॉक्सी, वेब फ़ज़र, रिवर्स कनेक्शन हैंडलर, और स्वचालित सुरक्षा परीक्षण और एक्सप्लॉइटेशन के लिए…
 firerpa/lamda
एंड्रॉइड फुल-स्टैक डिवाइस नियंत्रण प्लेटफ़ॉर्म: WebRTC/H.264 रिमोट डेस्कटॉप, UI/OCR/इमेज-मैचिंग स्वचालन, वन-क्लिक MITM, बिल्ट-इन Frida,…
 rofl0r/proxychains-ng
proxychains ng (नई पीढ़ी) - एक प्रीलोडर जो डायनामिकली लिंक्ड प्रोग्राम्स में सॉकेट्स के कॉल्स को हुक करता है और उन्हें एक या अधिक socks/http प्रॉक्सी…
 elazarl/goproxy
Go के लिए एक अनुकूलन योग्य HTTP/HTTPS प्रॉक्सी लाइब्रेरी जो नियमित फॉरवर्डिंग, CONNECT टनलिंग, MITM TLS इंटरसेप्शन, और प्रोग्रामेटिक…
 shopify/toxiproxy
:alarm_clock: :fire: नेटवर्क और सिस्टम स्थितियों का अनुकरण करने के लिए एक TCP प्रॉक्सी, जो कैओस और रेज़िलिएंसी परीक्षण के लिए है
 opnsense/core
OPNsense GUI, API और सिस्टम बैकएंड
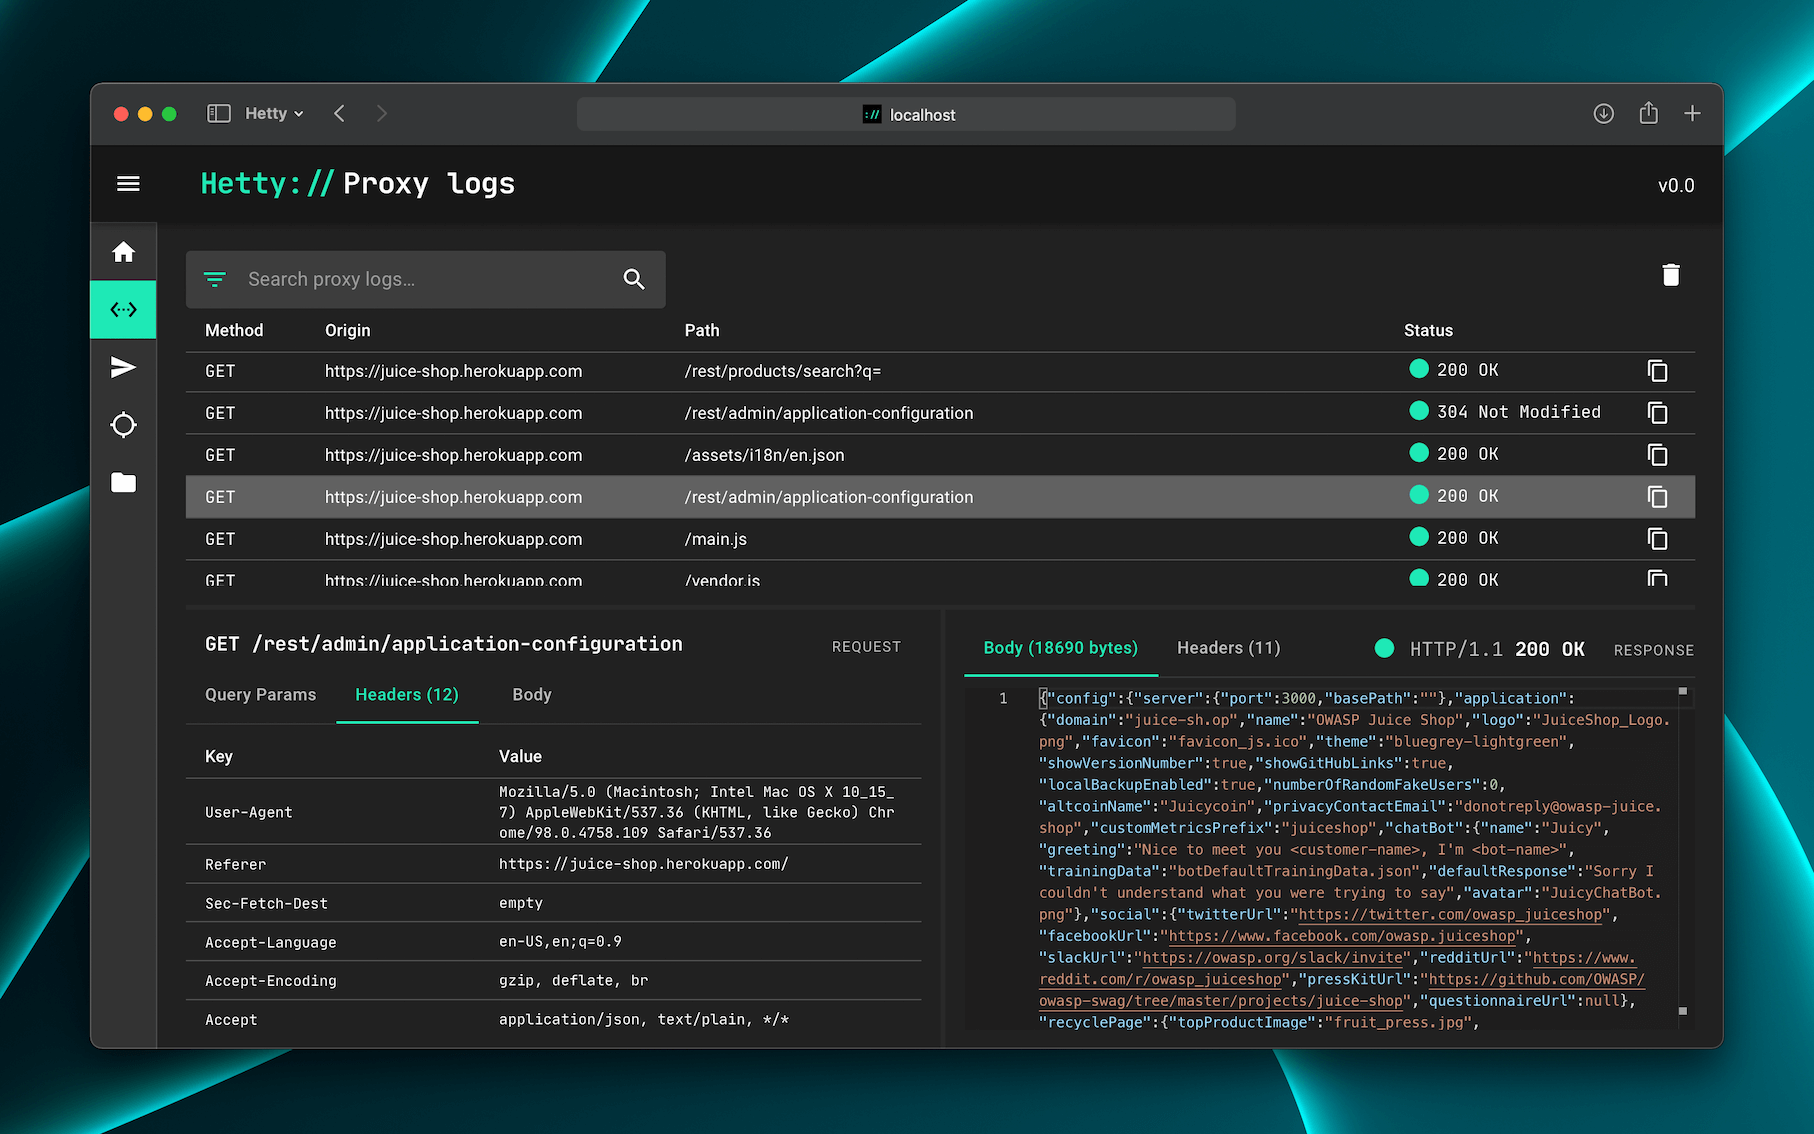 dstotijn/hetty
सुरक्षा अनुसंधान के लिए एक HTTP टूलकिट।
 tanprathan/mobileapp-pentest-cheatsheet
मोबाइल ऐप पेंटेस्ट चीट शीट विशिष्ट मोबाइल एप्लिकेशन पेनेट्रेशन टेस्टिंग विषयों पर उच्च-मूल्य वाली जानकारी का संक्षिप्त संग्रह प्रदान करने के लिए बनाई…