


AI-प्रथम बाह्य आक्रमण सतह आकलन, जिसमें सतत खोज, साक्ष्य-आधारित भेद्यता सत्यापन, और डेवलपर-एजेंट MCP एकीकरण शामिल है।
cvENGINE स्वचालित रूप से आपकी इंटरनेट-फेसिंग संपत्तियों को खोजता और मैप करता है, हर सेवा और संस्करण की पहचान करता है जो उसे मिलता है, और आपको बताता है कि आज के शोषित CVEs में से कौन से वास्तव में आपको प्रभावित करते हैं, फिर सुरक्षित, रीड-ओनली जाँचों के साथ जो हो सके उसे पुनः उत्पन्न करता है। एंटरप्राइज़-ग्रेड हमला सतह प्रबंधन, बिना किसी लाइसेंस शुल्क, बिना प्रति-संपत्ति मूल्य निर्धारण, और पूर्णतः ओपनसोर्स।



हमला सतह उपकरण संपत्तियाँ खोजते हैं। भेद्यता स्कैनर दोष खोजते हैं। खतरा फ़ीड CVEs खोजते हैं। cvENGINE तीनों को एक सतत लूप के रूप में चलाता है और आपको अलर्ट के ढेर के बजाय एक निर्णय देता है। यह उस एक प्रश्न का उत्तर देता है जो मायने रखता है: आज की कौन सी भेद्यताएँ मेरे स्वामित्व वाली संपत्तियों पर सक्रिय हैं, और क्या मैं उन्हें पुनः उत्पन्न कर सकता हूँ?
खोजें। bbot सबडोमेन और संपत्ति खोज, पैसिव, स्टैंडर्ड, और डीप मोड में (डीप में स्क्रीनशॉट)। एक सर्टिफिकेट ट्रांसपेरेंसी वॉच जो नए होस्टनामों को सीधे मूल्यांकन में लाती है। लक्ष्य के रूप में डोमेन, IPs, CIDR रेंज, या URLs, संगठन और प्रोजेक्ट द्वारा बल्क में जोड़े गए। हर एपेक्स डोमेन को हर सप्ताह एक डीप स्वीप मिलता है।
समझें। प्रति होस्ट एक रिकॉर्ड: पोर्ट, सेवाएँ, उत्पाद, संस्करण, OS, बैनर, TLS, और प्रौद्योगिकियाँ, nmap और nuclei से। naabu प्रत्येक पते के हर पोर्ट को स्वीप करता है इससे पहले कि nmap उसकी पहचान करे, साथ ही सभी 65,535 पोर्ट्स का बैकग्राउंड स्वीप, एक समय में एक होस्ट, बीच में बदलने वाली किसी भी चीज़ के लिए। वेब रूट जाँचें जो प्रत्येक रूट को खुला, लॉगिन, सत्र आवश्यक, SSO, या रीडायरेक्ट के रूप में लेबल करती हैं। Redis, Memcached, PostgreSQL, Elasticsearch, और CouchDB के लिए एक्सपोज़र जाँचें जो बिना लॉगिन के उत्तर देती हैं। ईमेल और डोमेन स्वच्छता: SPF, DKIM, DMARC, CAA, MTA-STS, DANE, DNSSEC, और TLS।
प्राथमिकता दें। CISA KEV, ENISA EUVD, Metasploit, Exploit-DB, EPSS, CVSS, और वैकल्पिक रूप से VulnCheck KEV से Fire, smoke, and ice रेटिंग्स। प्रत्येक होस्ट के लिए 0 से 100 का स्कोर, कारणों के साथ। प्रत्येक निष्कर्ष का AI द्वारा ट्राइएज: confirmed, likely, needs validation, likely false positive, या not applicable में। अपने स्वयं के AI को अपनी स्वयं की API कुंजियों (Anthropic, OpenAI, OpenRouter) या अपने स्वयं के हार्डवेयर पर चलने वाले मॉडल (Ollama, vLLM) के साथ जोड़ें, और हर तीन घंटे में एक समीक्षा प्रत्येक प्रोजेक्ट के लिए अगले ट्राइएज, validation, या rescan को कतार में लगाती है और वास्तविक मापों से स्कैनर की concurrency को ट्यून करती है।
सत्यापित करें। स्वचालित read-only validation: एक सत्यापित nuclei टेम्पलेट, एक single-port nmap जाँच, एक banner probe, या डेटाबेस जाँच, प्रत्येक उस सटीक कमांड को रिकॉर्ड करता है जो उसने चलाया। किसी भी CVE मैच पर Validate now। जब कोई टेम्पलेट मौजूद न हो, तो AI एक ड्राफ़्ट तैयार करता है, और जब तक कोई व्यक्ति इसे स्वीकृत न करे, यह आपके होस्ट्स पर कभी नहीं चलता। वैकल्पिक auto-fire (डिफ़ॉल्ट रूप से बंद) फ़ीड के आने पर मेल खाने वाले होस्ट्स पर नए CVE का परीक्षण करता है।
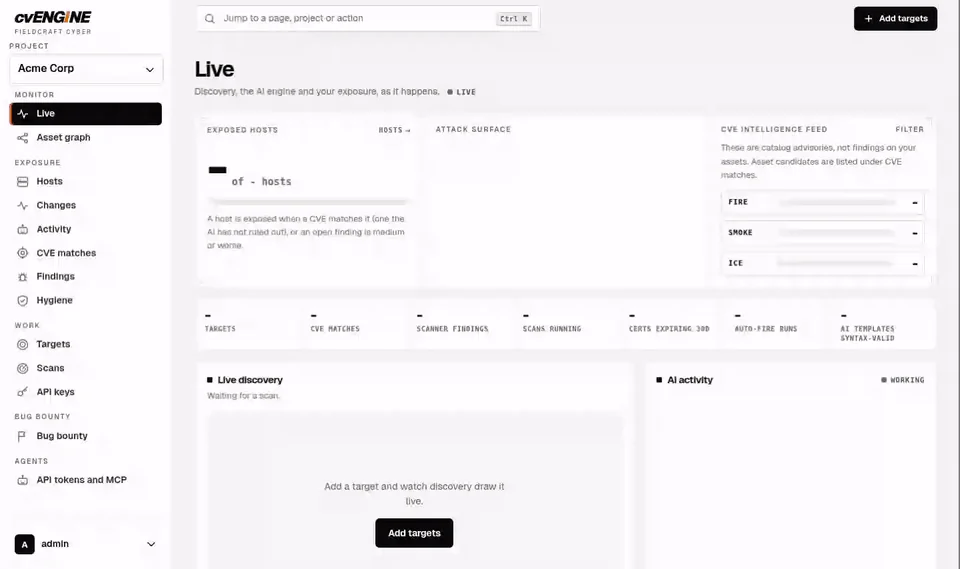
संचालित करें। प्रत्येक होस्ट, पोर्ट, banner, और निष्कर्ष को उसी तरह खोजें जैसे आप Shodan खोजते हैं: port:3389 -host:vpn, tech:"apache tomcat" sev:high, ip:203.0.113.0/24 product:nginx (Search)। एक लाइव डैशबोर्ड, एक AI गतिविधि लॉग, और side-by-side स्क्रीनशॉट diffs के साथ एक Changes पेज। किसी भी होस्ट को rescan, pin, exclude, या archive करें, और उसके owner और criticality को रिकॉर्ड करें। Organizations, projects, roles (admin, user, audit), एक All projects दृश्य, two-step sign-in, एक IP allowlist, और एक audit log। एक REST API, एक MCP server, और एक OpenAPI spec ताकि agents समान अनुमतियों के अंतर्गत काम करें। शिकारियों के लिए एक bug bounty workbench: HackerOne, Bugcrowd, Intigriti, और YesWeHack प्रोग्राम और scope ब्राउज़ करें, स्कैनर को scope में जो है उस पर इंगित करें, और इसके निष्कर्षों से रिपोर्ट का ड्राफ़्ट तैयार करें। जब तक कोई admin इसे सक्षम न करे, बंद रहता है। यदि आप डैशबोर्ड की निगरानी नहीं करना चाहते हैं तो Slack, Discord, Telegram, और Lark अलर्ट। एक स्विच सभी स्कैनिंग को रोक देता है। Memory-aware scheduling छोटे सर्वरों को स्वस्थ रखता है, और अपडेट पहले चल रहे काम को निकालते हैं या प्रत्येक नए commit पर स्वचालित रूप से deploy होते हैं।
अपना स्वयं का AI लाएँ। Anthropic, OpenAI, OpenRouter, Ollama, या vLLM, कुंजियों को एन्क्रिप्टेड रखा जाता है। किसी मॉडल के बिना भी, cvENGINE अभी भी खोज करता है, स्कैन करता है, CVE का मिलान करता है, और निष्कर्षों को सत्यापित करता है। AI ट्राइएज, लक्षित स्कैन, और टेम्पलेट ड्राफ़्ट जोड़ता है।
cvENGINE उत्कृष्ट open source कार्यों पर आधारित है। पूर्ण श्रेय और लाइसेंस THIRD-PARTY.md में हैं।
