
 cyb3rmx/qu1cksc0pe
सब-एक-में मैलवेयर विश्लेषण उपकरण।



आप प्राप्त कर सकते हैं:
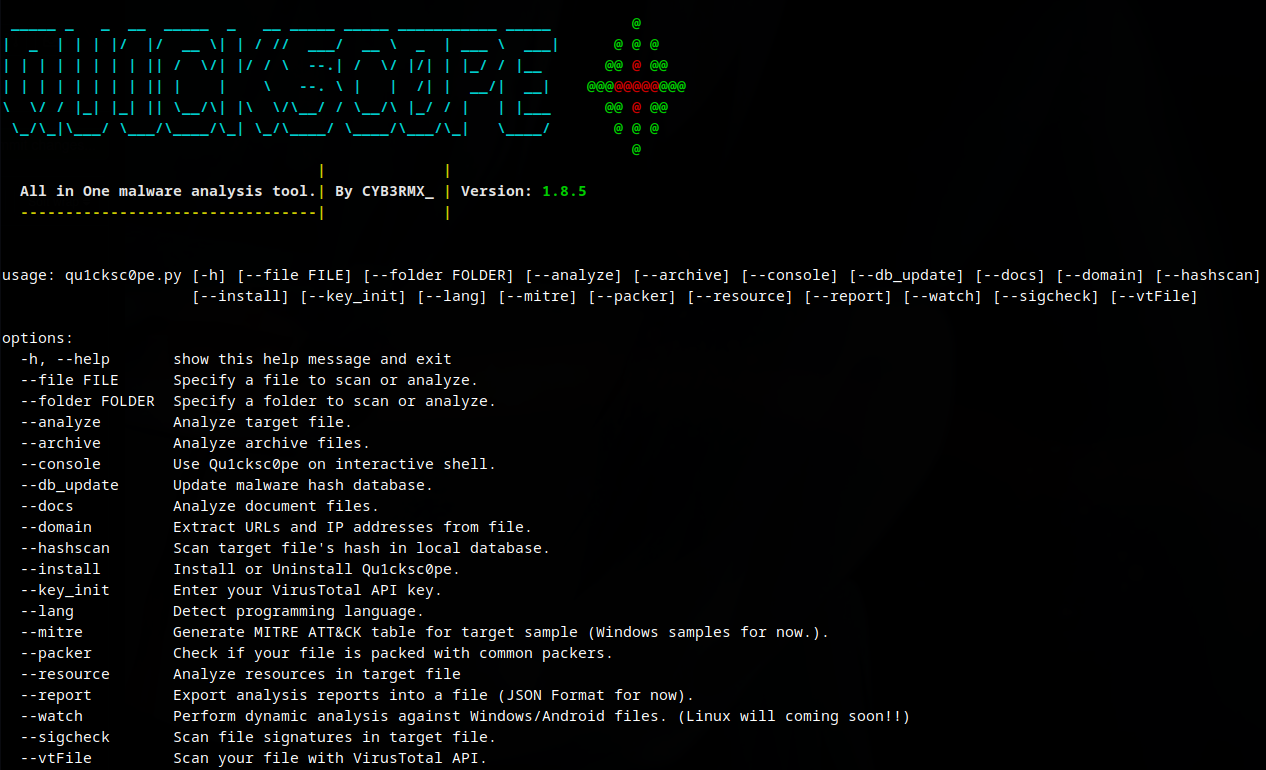
Qu1cksc0pe का उद्देश्य संदिग्ध फ़ाइलों के बारे में और भी अधिक जानकारी प्राप्त करना है और उपयोगकर्ता को यह समझने में मदद करना है कि वह फ़ाइल क्या करने में सक्षम है।
| Files | Analysis Type |
|---|---|
| Windows निष्पादन योग्य (.exe, .dll, .msi, .bin) | स्थैतिक, गतिशील |
| Linux निष्पादन योग्य (.elf, .bin) | स्थैतिक, गतिशील |
| MacOS निष्पादन योग्य (mach-o) | स्थैतिक |
| Android फ़ाइलें (.apk, .jar, .dex) | स्थैतिक, गतिशील (अभी केवल .apk के लिए) |
| Golang बाइनरी (Linux) | स्थैतिक |
| दस्तावेज़ फ़ाइलें | स्थैतिक |
| VBScript/VBA परिवार (.vbs, .vbe, .vba, .vb, .bas, .cls, .frm) | स्थैतिक (--docs) |
| HTML दस्तावेज़ (.html, .htm) | स्थैतिक (--analyze) |
| JavaScript (.js) | स्थैतिक (--analyze) |
| HTA / HTML Application (.hta) | स्थैतिक (--analyze) |
| Windows बैच स्क्रिप्ट (.bat, .cmd) | स्थैतिक (--analyze) |
| Windows शॉर्टकट (.lnk) | स्थैतिक (--analyze) |
| संग्रह फ़ाइलें (.zip, .rar, .ace) | स्थैतिक |
| PCAP फ़ाइलें (.pcap) | स्थैतिक |
| Powershell स्क्रिप्ट | स्थैतिक |
| ई-मेल फ़ाइलें (.eml) | स्थैतिक |
python qu1cksc0pe.py --file suspicious_file --analyze
परियोजना। यह उपकरण मॉड्यूलर और विस्तार योग्य होने के लिए डिज़ाइन किया गया है, जिससे सुरक्षा शोधकर्ता आसानी से नए डेटा संग्रह मॉड्यूल जोड़ सकते हैं या मौजूदा उपकरणों के साथ एकीकृत कर सकते हैं।```bash
# Launch Web UI
python3 qu1cksc0pe.py --ui
03/03/2026
build_deb.sh): .deb पोस्ट-इंस्टॉल अब ताजे Kali/Parrot सिस्टम को बिना किसी मैन्युअल पोस्ट-सेटअप के पूरी तरह कार्यात्मक बनाने के लिए JADX v1.5.3 डाउनलोड, Ollama इंस्टॉलेशन और pyOneNote pip इंस्टॉल को बंडल करता है। default-jre-headless, unzip, curl | wget पर निर्भर; adb/strace/ltrace को रेकमेंड्स में स्थानांतरित किया गया (उन सिस्टमों पर नॉन-ब्लॉकिंग जिनमें ये नहीं हैं)।qu1cksc0pe.py, apkAnalyzer.py, emulator.py, pcap_analyzer.py और email_analyzer.py में सभी सबप्रोसेस मॉड्यूल-लॉन्च कॉल अब sys.executable का उपयोग करते हैं, न कि shutil.which("python3") का। पहले, वर्चुअलएनवी के अंदर लॉन्च किए गए सब-एनालाइज़र सिस्टम पायथन पर वापस आ जाते थे और प्रत्येक pip-इंस्टॉल की गई निर्भरता (puremagic, androguard, pyaxmlparser, …) के लिए ModuleNotFoundError उठाते थे।apkAnalyzer.py — resolve_decompiler_path() और is_valid_jadx_launcher() अब /opt/Qu1cksc0pe/jadx/lib/ निर्देशिका को स्कैन करते समय PermissionError को पकड़ते हैं, और os.access() जांच पर वापस आ जाते हैं। पहले, जब सामान्य उपयोगकर्ता के रूप में चलाया जाता था और JADX को रूट द्वारा इंस्टॉल किया गया था, तो टूल एक अनहैंडल्ड अनुमति अपवाद के साथ बाहर निकल जाता था।archiveAnalyzer.py — RAR5 आर्काइव (और unrar-free वाले सिस्टमों पर RAR आर्काइव) एक खाली फ़ाइल सूची लौटाते थे क्योंकि unrar-free RAR5 का समर्थन नहीं करता है। दो-चरणीय फॉलबैक जोड़ा गया: (1) सर्वश्रेष्ठ उपलब्ध एक्सट्रैक्टर के साथ rarfile आज़माएं; (2) यदि infolist() खाली है, तो नए _parse_7z_list() हेल्पर के माध्यम से पार्स किए गए 7z l (केवल-सूची, कोई पासवर्ड आवश्यक नहीं) पर वापस जाएं, जो इसे ListOnlyArchive रैपर में बदलता है। पासवर्ड-संरक्षित आर्काइव अब बिना हैंग किए सूचीबद्ध होते हैं — read() खाली बाइट्स लौटाता है ताकि सामग्री स्कैनिंग को शालीनता से छोड़ा जा सके।apt install के अंत में मुद्रित एक प्रमुख ASCII-बॉक्स सारांश जोड़ा गया, जो उपयोगकर्ता को ollama signin (AI सुविधाएँ) और qu1cksc0pe --key_init (VirusTotal API कुंजी सेटअप) चलाने की याद दिलाता है।02/03/2026
--console फ्लैग और Modules/console.py (इंटरैक्टिव शेल मोड) हटा दिया गया। सभी विश्लेषण क्षमताएँ मानक CLI फ्लैग के माध्यम से पूरी तरह से उपलब्ध रहती हैं।libscan वेरिएबल (qu1cksc0pe.py), अप्रयुक्त setup_scr वेरिएबल (windows_static_analyzer.py, apkAnalyzer.py), और 11 नो-ऑप else: pass ब्लॉक (qu1cksc0pe.py, apkAnalyzer.py, domainCatcher.py, powershell_analyzer.py) हटा दिए गए। इम्पोर्ट गार्ड में सभी नंगे except: क्लॉज़ को except ImportError में कस दिया गया।Modules/android_dynamic_analyzer.py में import configparser गायब था — विंडोज़ पर ADB पथ लुकअप (adb_conf = configparser.ConfigParser()) रनटाइम पर NameError उठाता था। इम्पोर्ट जोड़ा गया।Modules/installer.sh): set -euo pipefail, तर्क गणना और वैधता जाँच, स्रोत निर्देशिका अखंडता सत्यापन, सिस्टम उपयोगकर्ता सत्यापन (लक्ष्य उपयोगकर्ता के रूप में root को अस्वीकार करता है), python3/pip3 निर्भरता जाँच, पुष्टि संकेत के साथ ओवरराइट डिटेक्शन, विफलता पर trap ERR रोलबैक, cp -r बग को ठीक किया गया जो गंतव्य पहले से मौजूद होने पर निर्देशिका को /opt/Qu1cksc0pe के अंदर नेस्ट कर देता था, pip अब रूट के बजाय लक्ष्य उपयोगकर्ता (sudo -u) के रूप में चलता है, dos2unix को command -v द्वारा संरक्षित किया गया, अनइंस्टॉलर को पुष्टि की आवश्यकता होती है और जब कुछ भी इंस्टॉल नहीं होता है तो रिपोर्ट करता है।.animations/ (GIF डेमो फ़ाइलें, सभी ऐतिहासिक संस्करणों में ~80 MB) और RansomWare.WannaCry (परीक्षण नमूना)। पूर्ण क्लोन आकार ~110 MB से घटकर ~5 MB हो गया।
