
 ashrafzaryouh/cve-2026-20253
CVE-2026-20253 के लिए एडवाइज़री और डिटेक्शन पैकेज, जो Splunk Enterprise में एक अनधिकृत मनमानी फ़ाइल निर्माण दोष है, जिसमें तकनीकी विश्लेषण, Sigma/YARA नियम, IOC, और पैच मार्गदर्शन शामिल है।

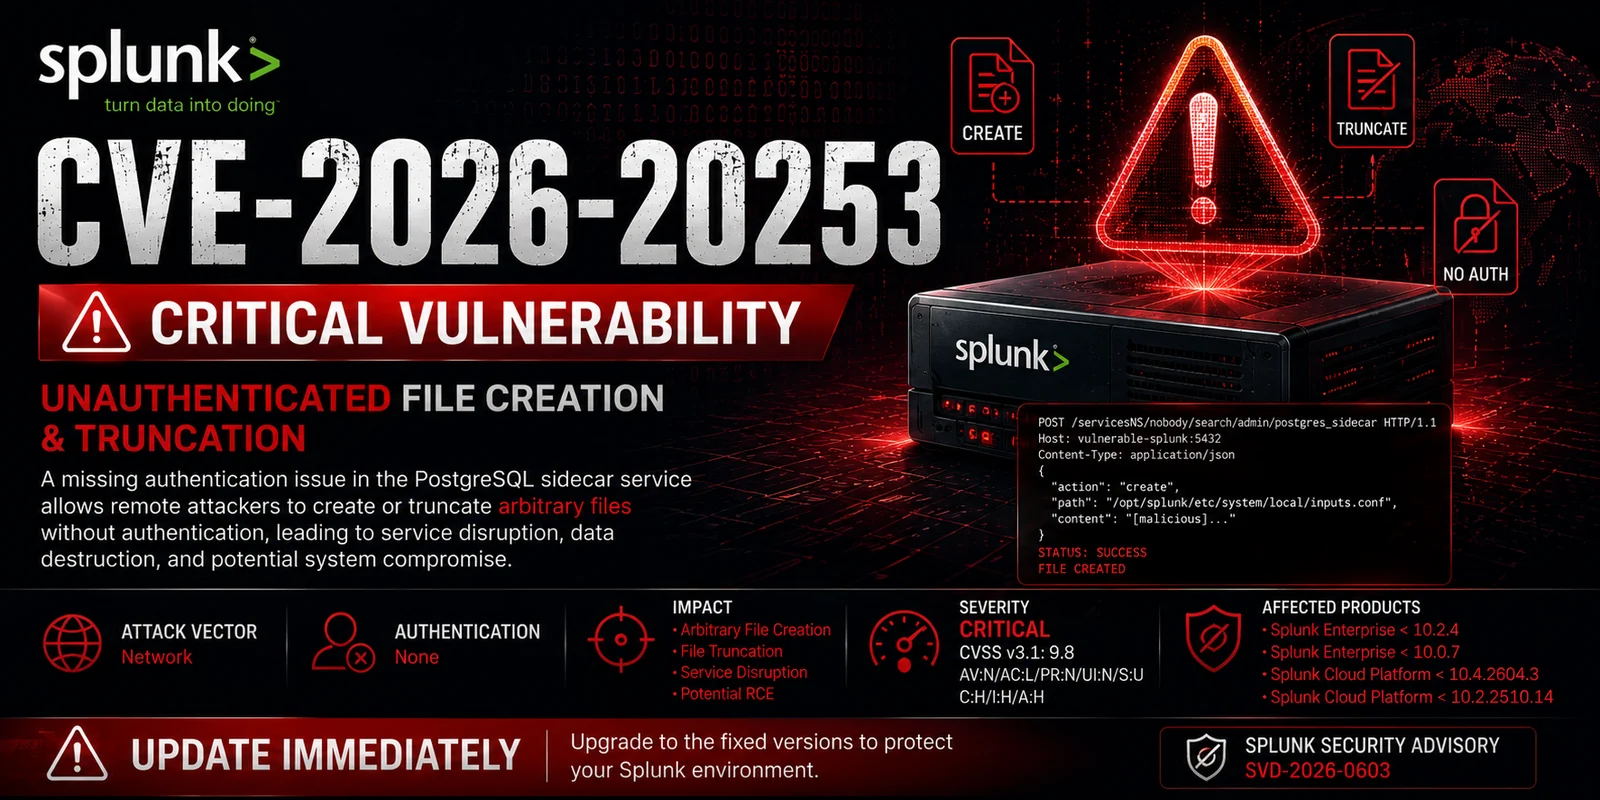


Splunk Enterprise और Splunk Cloud Platform को प्रभावित करने वाली अनधिप्रमाणित मनमानी फ़ाइल निर्माण और छोटा करने की भेद्यता।
CVE-2026-20253 Splunk Enterprise और Splunk Cloud Platform में एक गंभीर भेद्यता है जो एक अनधिप्रमाणित दूरस्थ हमलावर को उजागर PostgreSQL साइडकार सेवा एंडपॉइंट के माध्यम से मनमानी फ़ाइलें बनाने या छोटा करने की अनुमति देती है।
चूँकि भेद्य कार्यक्षमता में प्रमाणीकरण नियंत्रणों का अभाव है, हमलावर वैध क्रेडेंशियल के बिना फ़ाइल संचालन कर सकते हैं।
सफल शोषण के परिणामस्वरूप हो सकता है:
| Property | Value |
|---|---|
| CVE | CVE-2026-20253 |
| Vendor | Splunk |
| Severity | Critical |
| CVSS v3.1 | 9.8 |
| CWE | CWE-306 |
| Vulnerability Type | Missing Authentication |
| Attack Vector | Network |
| Authentication | None |
| User Interaction | None |
| Impact | File Creation / File Truncation |
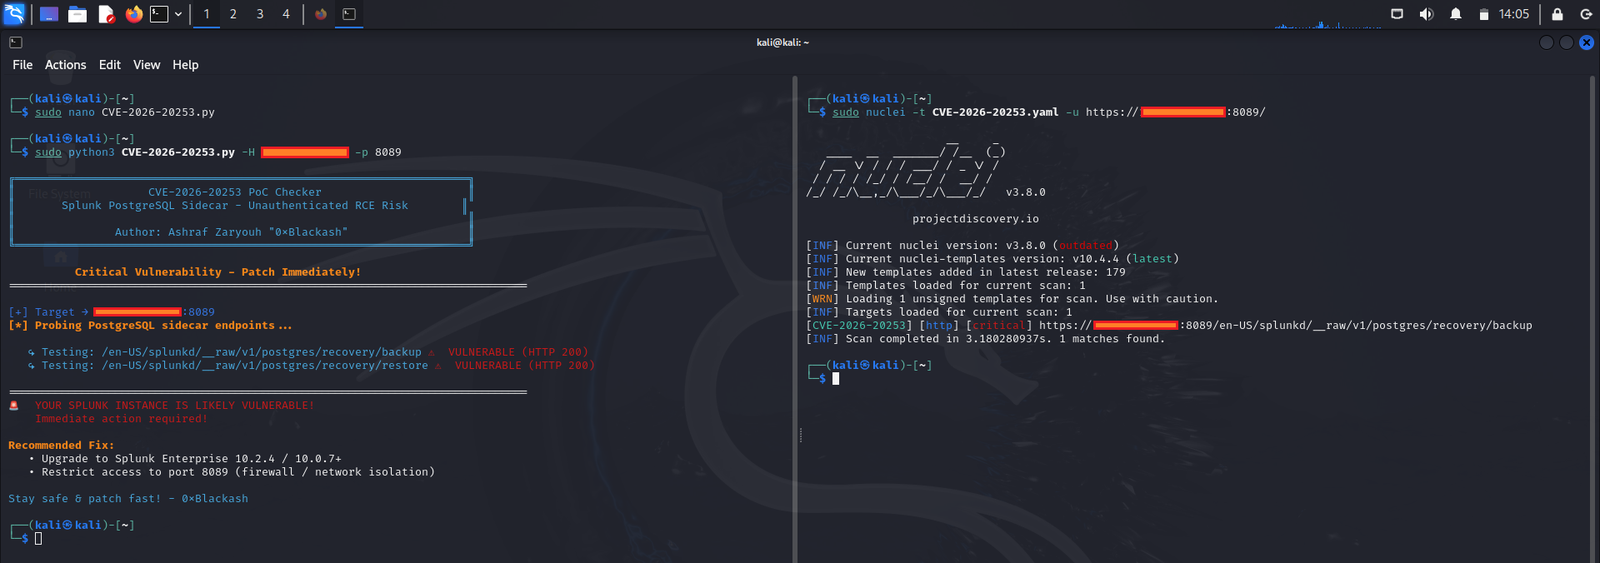
यह भेद्यता एक PostgreSQL साइडकार सेवा घटक के भीतर मौजूद है जो संवेदनशील फ़ाइल संचालन कार्यक्षमता को उजागर करता है।
प्रमाणीकरण जाँचों के अभाव के कारण:
Remote User
        │
        ▼
Accessible Sidecar Endpoint
        │
        ▼
Create Arbitrary Files
        │
        ▼
Truncate Existing Files
        │
        ▼
System Impact
एक हमलावर को केवल उजागर सेवा तक नेटवर्क पहुँच की आवश्यकता होती है।
Attacker
    │
    ▼
Locate Exposed Splunk Service
    │
    ▼
Connect To PostgreSQL Sidecar
    │
    ▼
Unauthenticated Request
    │
    ▼
Create/Overwrite Files
    │
    ▼
Service Disruption
    │
    ▼
Potential Escalation
Potential exposure of sensitive operational data.
Arbitrary file modification can compromise system integrity.
Critical files may be truncated, causing outages.
SIEM infrastructure may become unreliable or unavailable.
| संस्करण | स्थिति |
|---|---|
| < 10.2.4 | असुरक्षित |
| < 10.0.7 | असुरक्षित |
| संस्करण | स्थिति |
|---|---|
| < 10.4.2604.3 | असुरक्षित |
| < 10.2.2510.14 | असुरक्षित |
| उत्पाद | सुरक्षित संस्करण |
|---|---|
| Splunk Enterprise | 10.2.4+ |
| Splunk Enterprise | 10.0.7+ |
| Splunk Cloud Platform | 10.4.2604.3+ |
| Splunk Cloud Platform | 10.2.2510.14+ |
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| मेट्रिक | मान |
|---|---|
| आक्रमण वेक्टर | नेटवर्क |
| आक्रमण जटिलता | निम्न |
| आवश्यक विशेषाधिकार | कोई नहीं |
| उपयोगकर्ता इंटरैक्शन | कोई नहीं |
| गोपनीयता | उच्च |
| अखंडता | उच्च |
| उपलब्धता | उच्च |
सामान्य पोर्ट:
8000
8089
8191
5432
http.title:"Splunk"
product:"Splunk"
http.html:"Splunk"
title="Splunk"
body="Splunk"
app="Splunk"
app:"Splunk"
अप्रत्याशित:
File creation events
File truncation events
Service failures
Configuration changes
Database sidecar access
find /opt/splunk -mtime -1
find /opt/splunk -size 0
journalctl -xe
grep -Ri "postgres" /opt/splunk/var/log/
इनकी तलाश करें:
Unexpected empty files
Modified configuration files
Splunk restart anomalies
Unauthorized service access
Network connections to sidecar components
संभावित लक्ष्य:
server.conf
inputs.conf
outputs.conf
authentication.conf
web.conf
1. Discover vulnerable Splunk instance
2. Reach PostgreSQL sidecar endpoint
3. Submit crafted request
4. Create or truncate target file
5. Observe system impact
⚠️ हथियारीकृत एक्सप्लॉइट कोड जानबूझकर छोड़ा गया है।
10.2.4+
10.0.7+
VPN-only access
Internal management network
ACL restrictions
Firewall filtering
File creation activity
Configuration modifications
Unexpected service restarts
Management Interfaces
        │
        ├── Internal VLAN
        ├── VPN Access
        └── Zero Trust Controls
सक्षम करें:
Auditd
Sysmon for Linux
EDR telemetry
Network monitoring
यह भेद्यता क्यों मायने रखती है:
Splunk को समझौता करने से किसी संगठन की हमलों का पता लगाने की क्षमता पर महत्वपूर्ण प्रभाव पड़ सकता है।
CVE-2026-20253/
│
├── README.md
│
├── assets/
│   ├── CVE-2026-20253.png
│   └── screenshots/
│
├── advisory/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   └── patch-guidance.md
│
├── detection/
│   ├── sigma/
│   ├── yara/
│   ├── splunk-searches/
│   └── hunting-guide.md
│
├── iocs/
│   └── indicators.md
│
└── references/
    └── links.md
यह रिपॉज़िटरी केवल निम्नलिखित के लिए है:
सभी परीक्षण केवल उन प्रणालियों के विरुद्ध किए जाने चाहिए जिनके आप स्वामी हैं या जिनका मूल्यांकन करने के लिए आपको स्पष्ट रूप से अधिकृत किया गया है।
Splunk Enterprise • गंभीर • CVSS 9.8









