
 adamwhitehat/judge-jury-and-executable
एक फ़ाइल सिस्टम फोरेंसिक विश्लेषण स्कैनर और ख़तरा खोज उपकरण। MFT और OS स्तर पर फ़ाइल सिस्टम को स्कैन करता है और डेटा को SQL, SQLite या CSV में संग्रहीत करता है। ख़तरों और डेटा की जांच SQL की शक्ति और सिंटैक्स का उपयोग करके की जा सकती है।

मुझे विस्तार से समझाने दें...
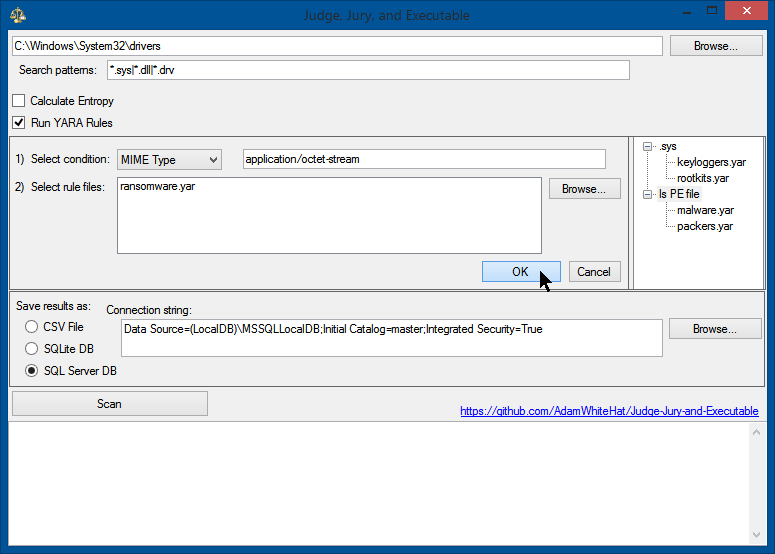
आप एक डिस्क या डिस्क इमेज से शुरू करते हैं जो संभावित रूप से मैलवेयर, वायरस, APT (एडवांस्ड पर्सिस्टेंट थ्रेट्स) आदि से दूषित हो सकती है, और फिर इस टूल से उन्हें स्कैन करते हैं। (वैकल्पिक रूप से, और यह मानते हुए कि आपके पास ऐसा करने की बुद्धि और दूरदर्शिता है, आप पहले इस टूल के साथ एक ज्ञात अच्छी बेसलाइन डिस्क इमेज को स्कैन करना चाह सकते हैं—या बाद में—इससे कोई फर्क नहीं पड़ता। यह निश्चित रूप से आवश्यक नहीं है, लेकिन आपकी सहायता ही कर सकता है।) इस टूल का फोरेंसिक-स्तरीय स्कैनिंग भाग फ़ाइल सिस्टम (या उसकी एक या एक से अधिक इमेज) में प्रत्येक फ़ाइल के बारे में बहुत सारे गुण एकत्र करता है, और इन गुणों को SQL संबंधपरक डेटाबेस तालिका में रखता है। गुप्त सॉस उस डेटाबेस के विरुद्ध SQL की भाषा में क्वेरी के उपयोग के माध्यम से खतरों का शिकार करने, जांच करने या डेटा के बारे में प्रश्न पूछने की क्षमता से आता है। यहाँ एक महत्वपूर्ण विशेषता यह थी कि एक मालिकाना क्वेरी भाषा का आविष्कार नहीं किया गया। यदि आप SQL जानते हैं, और बटन क्लिक करना जानते हैं, तो आप पहले से ही जानते हैं कि इस टूल को बॉस की तरह कैसे उपयोग करना है। भले ही आप नहीं जानते, यह अवधारणा इतनी शक्तिशाली है कि पूर्वनिर्धारित क्वेरी (नीचे देखें) आपको बहुत कुछ करने में मदद करेंगी।
सबसे पहले, टूल MFT (मास्टर फ़ाइल टेबल—यह NTFS द्वारा अपना रिकॉर्ड रखने का तरीका है) में पाए जाने वाले प्रत्येक रिकॉर्ड के लिए डेटाबेस में एक प्रविष्टि बनाता है। यह फ़ाइल सुरक्षा अनुमतियों, फ़ाइल छिपाने, स्टील्थ या अस्पष्टीकरण तकनीकों, फ़ाइल विलोपन या टाइमस्टैम्प छेड़छाड़ को दरकिनार करता है। ये तकनीकें फ़ाइल को स्कैन और सूचीबद्ध होने से नहीं रोकेंगी। फ़ाइल के बाइट्स MFT से पढ़े जाते हैं और उच्च-स्तरीय OS API कॉल का उपयोग करके किसी भी डेटा बिंदु तक पहुँचने का प्रयास करने से पहले MFT से पढ़ी गई फ़ाइल के बाइट्स से अधिक से अधिक डेटा बिंदु लिए जाते हैं।
MFT और फोरेंसिक-स्तरीय डेटा सुरक्षित होने के बाद, प्रत्येक फ़ाइल के बारे में उपलब्ध ऑपरेटिंग-सिस्टम-स्तरीय गुण, डेटा और मेटा-डेटा एकत्र किया जाता है और MFT प्रविष्टि से बनाई गई प्रत्येक प्रविष्टि को बढ़ाता है। इसके परिणामस्वरूप, भले ही फ़ाइल या उसके गुण फ़ाइल अनुमतियों (ACL), फ़ाइल लॉक (उपयोग में है), डिस्क भ्रष्टाचार, शून्य-बाइट-लंबाई फ़ाइल, या विभिन्न अन्य कारणों से ऑपरेटिंग सिस्टम API या डॉटनेट फ्रेमवर्क से एक्सेस नहीं किए जा सकते, फ़ाइल का अस्तित्व फिर भी रिकॉर्ड, लॉग और ट्रैक किया जाएगा। हालाँकि, प्रविष्टि में उसके बारे में वह जानकारी नहीं होगी जो ऑपरेटिंग सिस्टम के लिए सुलभ नहीं थी। प्रत्येक फ़ाइल के लिए 51 तक विभिन्न डेटा बिंदु एकत्र किए जा सकते हैं।
| MFTNumber | SequenceNumber | SHA256 | FullPath | Length | FileOwner | Attributes | IsExe | IsDll | IsDriver | BinaryType | IsSigned | IsSignatureValid | IsValidCertChain | IsTrusted | ImpHash | MD5 | SHA1 | CompileDate | MimeType | InternalName | ProductName | OriginalFileName | FileVersion | FileDescription | Copyright | Company | Language | Trademarks | Project | ApplicationName | Comment | Title | Link | ProviderItemID | ComputerName | DriveLetter | DirectoryLocation | Filename | Extension | CertSubject | CertIssuer | CertSerialNumber | CertThumbprint | CertNotBefore | CertNotAfter | PrevalenceCount | Entropy | YaraRulesMatched | DateSeen | MftTimeAccessed | MftTimeCreation | MftTimeModified | MftTimeMftModified | CreationTime | LastAccessTime | LastWriteTime |
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
| 18010 | 0 | C67BE7D3F54D44AC264A18E33909482F1F8CA7B7FBAAF5659EF71ED9F8092C34 | C:\Windows\WinSxS\amd64_windows-defender-service-cloudclean_31bf3856ad364e35_6.3.9600.18603_none_73d12e8145b3841b\SymSrv.dll | 149264 | TrustedInstaller | A | 1 | 1 | 0 | 16 | 1 | 1 | 0 | 1 | 5D54F5D721E301667338323AC07578E3 | 65FB3391EB26F5AC647FC40501D8E21D | 4B46DB2A99A47FF6A6EE376F4D79F5298BFF28A2 | 2010-02-01 20:15:48.0000000 | application/x-msdownload | symsrv.dll | Debugging Tools for Windows(R) | symsrv.dll | 6.12.2.633 | Symbol Server | © Microsoft Corporation. All rights reserved. | Microsoft Corporation | English (United States) | L | C | C:\Windows\WinSxS\amd64_windows-defender-service-cloudclean_31bf3856ad364e35_6.3.9600.18603_none_73d12e8145b3841b | SymSrv.dll | .dll | CN=Microsoft Corporation, OU=MOPR, O=Microsoft Corporation, L=Redmond, S=Washington, C=US | CN=Microsoft Code Signing PCA, O=Microsoft Corporation, L=Redmond, S=Washington, C=US | 6105F71E000000000032 | D468FAEB5190BF9DECD9827AF470F799C41A769C | 7/13/2009 5:00:18 PM | 10/13/2010 5:10:18 PM | 1 | 0 | NULL | 2020-10-25 06:17:12.0133333 | 2013-06-18 14:43:52.6497911 | 2013-08-22 06:56:50.9086288 | 2013-08-22 06:56:50.9086288 | 2019-01-15 19:13:49.1704756 | 2013-08-22 06:56:50.9086288 | 2013-08-22 06:56:50.9086288 | 2013-06-18 14:43:52.6497911 |
