

New releaseNov 22, 2026
bettercap v2.42.0
802.11, BLE, HID, CAN-bus, IPv4 और IPv6 नेटवर्क टोही और MITM हमलों के लिए स्विस आर्मी चाकू।
हमारे सर्वर पर प्रोजेक्ट समुदाय से जुड़ें!


bettercap एक शक्तिशाली, आसानी से विस्तार योग्य और पोर्टेबल फ्रेमवर्क है जो Go में लिखा गया है। इसका उद्देश्य सुरक्षा शोधकर्ताओं, रेड टीमरों और रिवर्स इंजीनियरों को एक उपयोग में आसान, ऑल-इन-वन समाधान प्रदान करना है, जिसमें वे सभी सुविधाएँ मौजूद हैं जिनकी उन्हें रीकॉन करने और WiFi नेटवर्कों, Bluetooth Low Energy डिवाइसों, CAN-bus, वायरलेस HID डिवाइसों और Ethernet नेटवर्कों पर हमला करने के लिए संभवतः आवश्यकता हो सकती है।
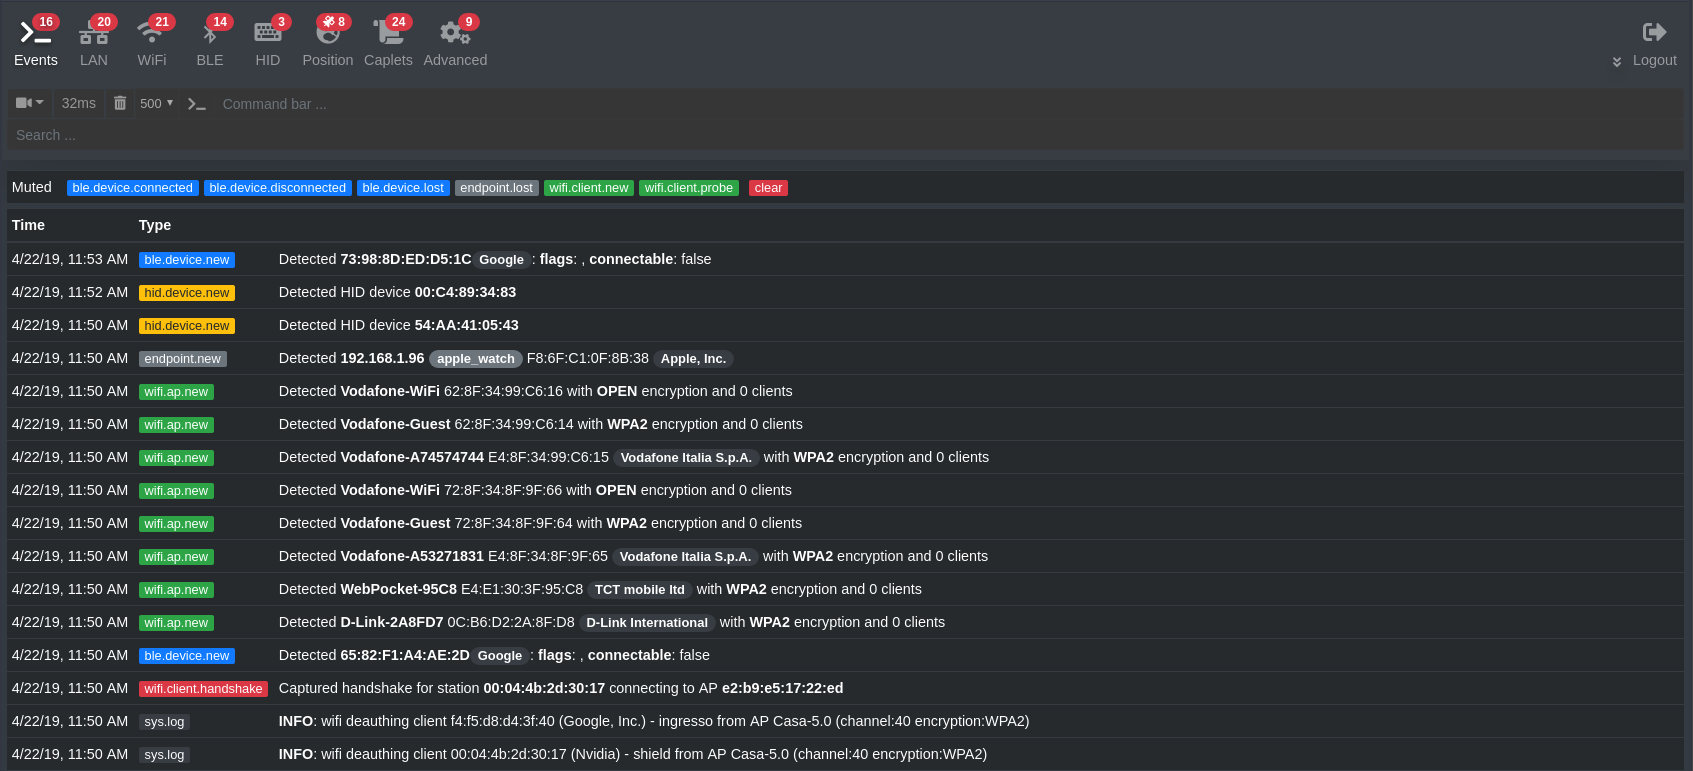
मुख्य विशेषताएँ
- WiFi नेटवर्क स्कैनिंग, डीऑथेंटिकेशन अटैक, क्लाइंटलेस PMKID एसोसिएशन अटैक और स्वचालित WPA/WPA2/WPA3 क्लाइंट हैंडशेक कैप्चर।
- Bluetooth Low Energy डिवाइस स्कैनिंग, कैरेक्टरिस्टिक्स एन्यूमरेशन, रीडिंग और राइटिंग।
- 2.4Ghz वायरलेस डिवाइस स्कैनिंग और MouseJacking अटैक, जिसमें over-the-air HID फ्रेम इंजेक्शन (DuckyScript समर्थन के साथ) शामिल है।
- CAN-bus और DBC फ्रेम डिकोड करने, इंजेक्ट करने और फज़ करने के लिए समर्थन।
- पैसिव और एक्टिव IP नेटवर्क होस्ट प्रोबिंग और रीकॉन।
- IPv4 और IPv6 आधारित नेटवर्कों पर MITM अटैक के लिए ARP, DNS, NDP और DHCPv6 स्पूफ़र।
- पैकेट स्तर, TCP स्तर और HTTP/HTTPS एप्लिकेशन स्तर पर प्रॉक्सी, जो आसानी से लागू किए जाने वाले javascript प्लगइन्स के साथ पूरी तरह स्क्रिप्टेबल हैं।
- क्रेडेंशियल हार्वेस्टिंग के लिए एक शक्तिशाली नेटवर्क स्निफ़र, जिसे नेटवर्क प्रोटोकॉल फज़र के रूप में भी इस्तेमाल किया जा सकता है।
- एक बहुत तेज़ पोर्ट स्कैनर।
- एक शक्तिशाली REST API, जो आपके अटैक को आसानी से ऑर्केस्ट्रेट करने के लिए वेबसॉकेट पर एसिंक्रोनस इवेंट नोटिफिकेशन का समर्थन करती है।
- एक बहुत ही सुविधाजनक वेब UI.
- और भी!
योगदानकर्ता
लाइसेंस
bettercap ♥ से बनाया गया है और GPL 3 लाइसेंस के तहत जारी किया गया है।
समय के साथ Stargazers
