 #1
वाई-फाई, ब्लूटूथ, और आरएफआईडी सिस्टम की ऑडिटिंग, परीक्षण, और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 bastilleresearch/mousejack
माउसजैक (MouseJack) कमजोरियों के लिए nRF24L01 वायरलेस उपकरणों में शोध उपकरण, जिनमें डिवाइस खोज, पैकेट स्निफिंग, नेटवर्क मैपिंग, और सुरक्षा परीक्षण के…
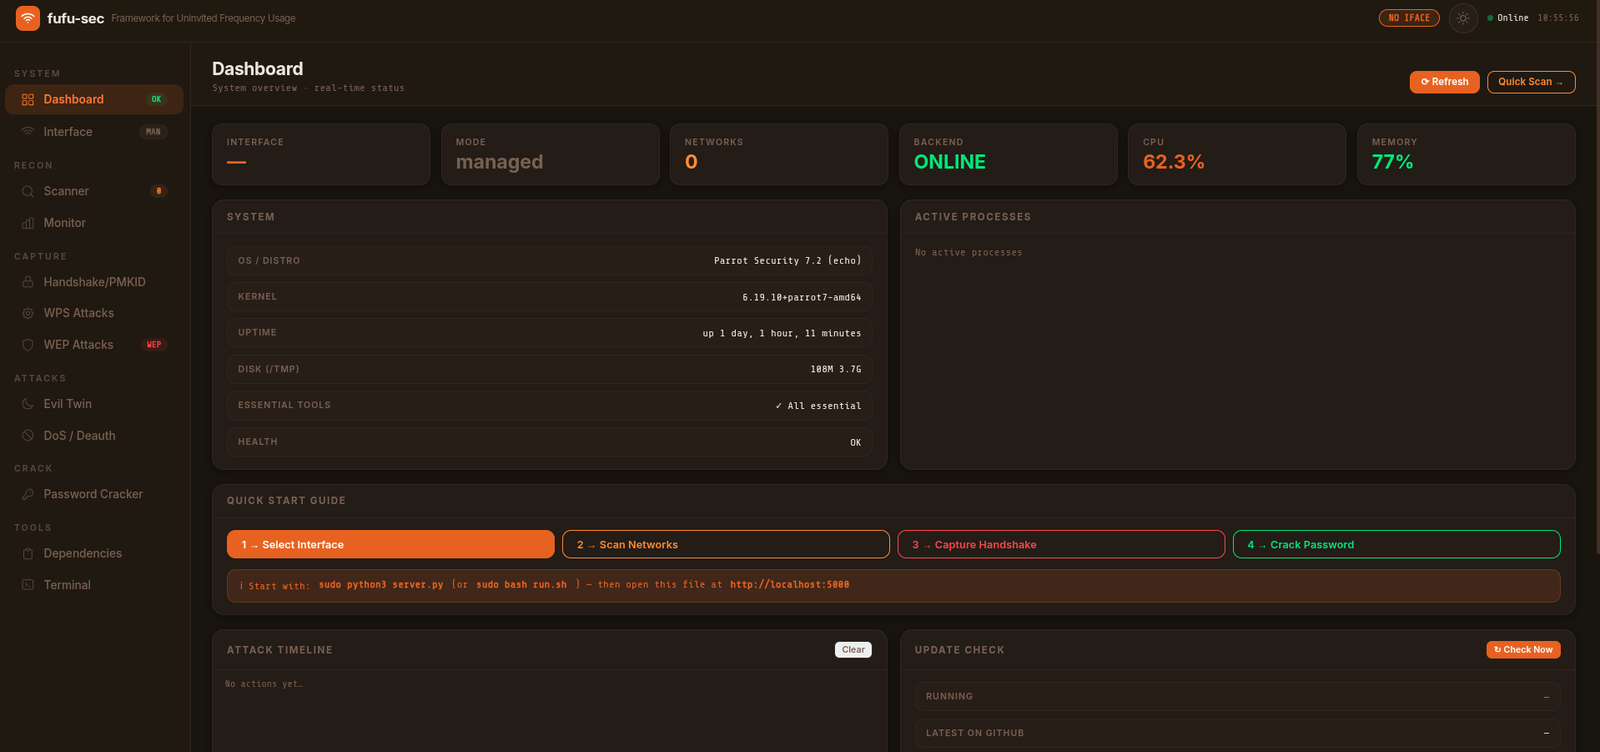 kyllr-qwen/fufu-sec
अनचाही आवृत्ति उपयोग के लिए ढांचा
 applied-risk/loracrack
LoRaWAN सत्र क्रैकर - कमजोर या साझा एप्लिकेशन कुंजियों का शोषण करने के लिए एक PoC
 x41sec/cve-2021-34600
CVE-2021-34600 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Proxmark3 RFID हार्डवेयर का उपयोग करके Telenot एक्सेस कंट्रोल सिस्टम में कुंजी जनरेशन भेद्यता…
 sqrtrev/cve-2021-1965
CVE-2021-1965 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Android के MBSSID पार्सिंग में एक WiFi ज़ीरो-क्लिक RCE है, जिससे बफर ओवरफ्लो और डिवाइस रीबूट…
 pazhanivel07/system_bt_a10_r33_cve-2021-0474
# CVE-2021-0474 के लिए विशेष पैच के साथ एंड्रॉइड ब्लूटूथ स्टैक (फ्लोराइड), जो AOSP और Linux पर ब्लूटूथ घटक के निर्माण और परीक्षण के लिए स्रोत कोड…
 pazhanivel07/system_bt_a10-r33_cve-2021-0474
एंड्रॉइड फ्लोराइड ब्लूटूथ स्टैक स्रोत कोड, जिसमें CVE-2021-0474 पर विशेष ध्यान दिया गया है, जो ब्लूटूथ कार्यान्वयन के भेद्यता अनुसंधान और सुरक्षा…
 foxtrot/cve-2021-1965
CVE-2021-1965 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक वाई-फाई भेद्यता, जो पैकेट पार्सिंग के लिए libwifi का उपयोग करता है और शैक्षिक उद्देश्यों के…
 davidrxchester/smart-sketcher-upload
स्मार्ट स्केचर 2.0 टॉय प्रोजेक्टर पर ब्लूटूथ प्रमाणीकरण बायपास का शोषण करता है, जिससे Python स्क्रिप्ट के माध्यम से बिना प्रमाणीकरण के कनेक्शन और छवि…
 shaikusaf/system_bt_aosp10_r33_cve-2021-0475
# एंड्रॉइड ब्लूटूथ स्टैक (Fluoride) जिसमें AOSP और Linux के लिए बिल्ड निर्देश शामिल हैं, जिसमें डिपेंडेंसी सेटअप और GN/Ninja बिल्ड चरण शामिल हैं।
 shaikusaf/system_bt_aosp10_r33_cve-2021-0435
AOSP ब्लूटूथ स्टैक रिपॉजिटरी जिसे CVE-2021-0435 के लिए संशोधित किया गया है, जो ब्लूटूथ कमजोरियों के विश्लेषण और परीक्षण के लिए एक पैच किया हुआ या…
 shaikusaf/system_bt_aosp10_r33_cve-2021-0431
# CVE-2021-0431 के लिए विशेष पैच के साथ एंड्रॉइड ब्लूटूथ स्टैक (Fluoride), जो AOSP 10 में ब्लूटूथ कमजोरियों के विश्लेषण और परीक्षण को सक्षम बनाता है।
 eason-zz/bluetoothducky
CVE-2023-45866 के लिए एक्सप्लॉइट कार्यान्वयन जो Raspberry Pi पर DuckyScript पेलोड का उपयोग करके अनधिकृत ब्लूटूथ कीबोर्ड इंजेक्शन सक्षम करता है।
 cipherx1802/cve-2026-31280-insecure-bluetooth-rfcomm-leading-to-device-crash-in-parani-m10-intercom
प्रूफ-ऑफ-कॉन्सेप्ट जो Parani M10 इंटरकॉम में एक अनप्रमाणित ब्लूटूथ RFCOMM सेवा का प्रदर्शन करता है, जो मनमाना पेलोड डिलीवरी की अनुमति देता है, जिससे…
 jjjjjjjj987/cve-2023-45866-py
CVE-2023-45866 के लिए पायथन-आधारित प्रूफ-ऑफ-कॉन्सेप्ट, एक ब्लूटूथ भेद्यता, जो सुरक्षा अनुसंधान और परीक्षण के लिए शोषण तकनीकों का प्रदर्शन करती है।
 shaikusaf/packages_apps_bluetooth_aosp10_r33_cve-2021-0329
# एंड्रॉइड ब्लूटूथ पैकेज जिसमें CVE-2021-0329 को संबोधित करने वाले संशोधन शामिल हैं, जो ब्लूटूथ में एक गंभीर रिमोट कोड निष्पादन भेद्यता है। AOSP 10…
 olivierlaflamme/unibleed
Unitree G1 RCE PoC & Scripts (CVE-2026-76639 / CVE-2026-76640) technical details at boschko.ca/g1-ble-rce/
 toxy4ny/rinhit
macOS और iOS आर्टिफैक्ट एकत्र करके नेटवर्क गतिविधि, क्रॉस-डिवाइस पहचान और भौतिक स्थान सहसंबंध की समयरेखा बनाता है, जो रिकॉनिसेंस और रेड टीम ऑपरेशन के…