


GTK4 और CLI वायरलेस सुरक्षा टूलकिट, जिसमें Linux पर Wi-Fi, Bluetooth, 802.15.4, SDR/RF, NFC और राउटर-साइड या नेटवर्क MITM परीक्षण के लिए 57 स्टैंडअलोन मॉड्यूल हैं।
Linux के लिए एक GTK4 वायरलेस सुरक्षा टूलकिट। एक ही इंटरफ़ेस के पीछे Wi-Fi, Bluetooth, RF, राउटर-साइड और नेटवर्क MITM कार्यों को कवर करने वाले 57 मॉड्यूल।
प्रत्येक मॉड्यूल एक स्वतंत्र शेल स्क्रिप्ट है। GUI उनके ऊपर एक दृश्य है, कोई कंटेनर नहीं — इंटरफ़ेस के पीछे कुछ भी बंद नहीं है।
प्रारंभिक विकास। एक मशीन पर एक एडाप्टर के साथ पूरी तरह से परीक्षण किया गया। What actually works अनुभाग इस बारे में ईमानदार है कि इसका क्या अर्थ है, और बग फ़ाइल करने से पहले इसे पढ़ना उचित है।
sudo bash wifisting.sh आपको श्रेणी के अनुसार समूहीकृत एक क्रमांकित मेनू देता है। bash wifisting.sh --list रूट की आवश्यकता के बिना मॉड्यूल उपलब्धता प्रिंट करता है।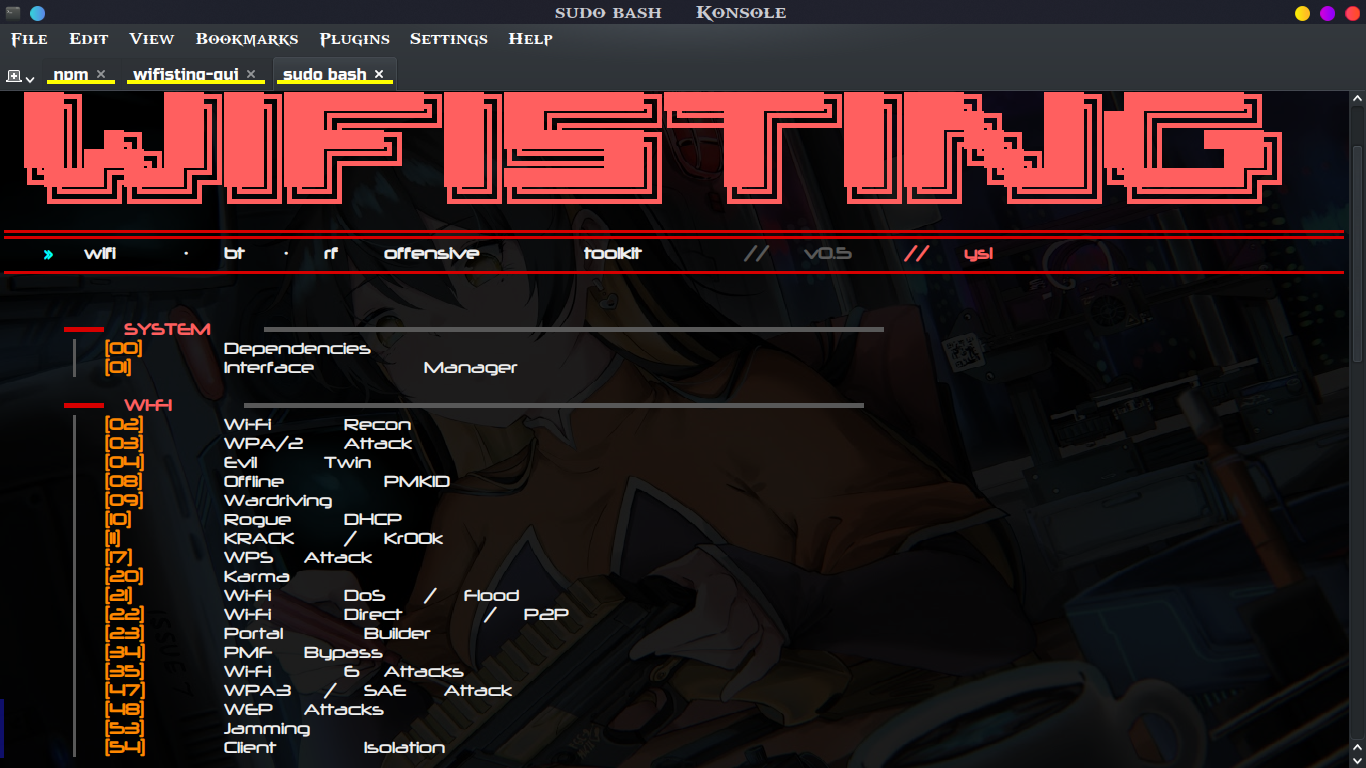
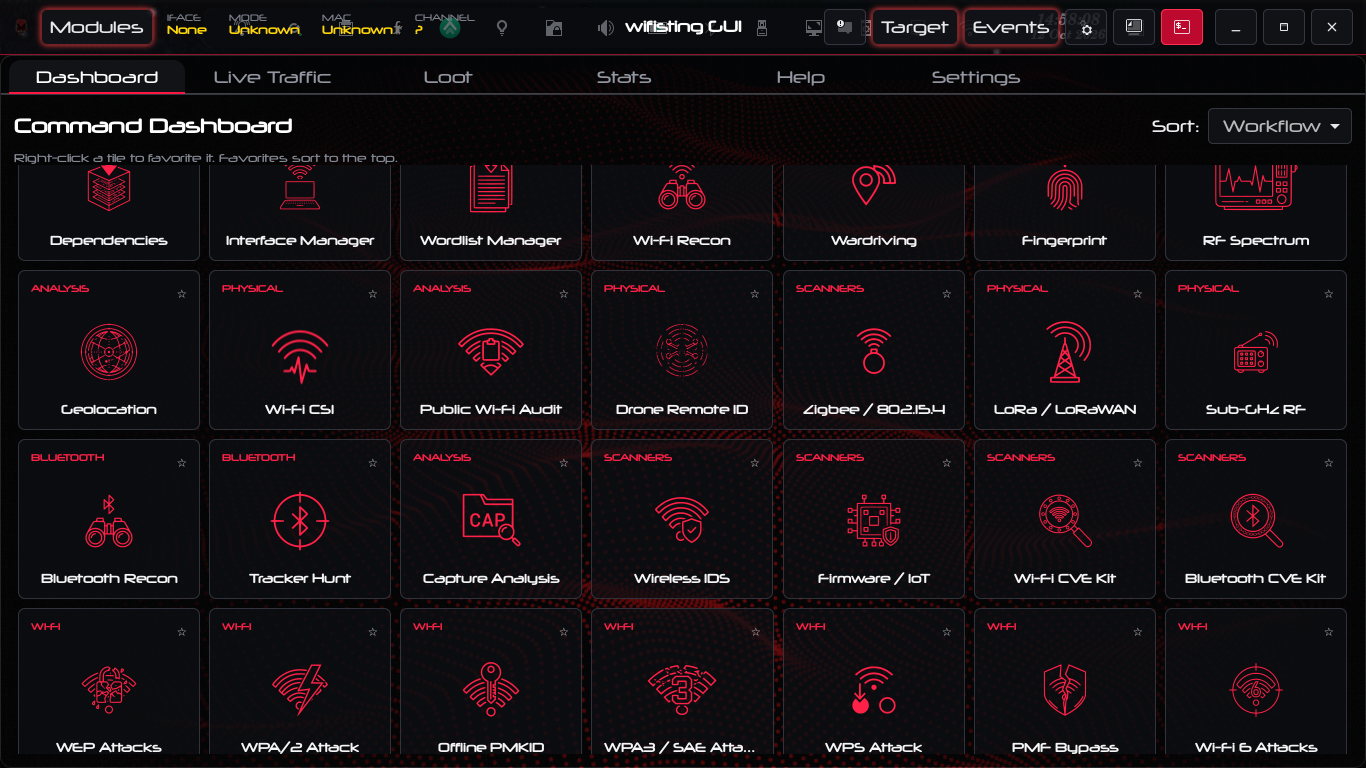
एक नेटिव GUI। wifisting-gui GTK4 + VTE पर बनाया गया है और एक सख्त TSV प्रोटोकॉल के माध्यम से उन्हीं शेल मॉड्यूल को चलाता है। लगभग 15,000 पंक्तियाँ
C की, GTK और VTE से भारी कोई रनटाइम निर्भरता नहीं।
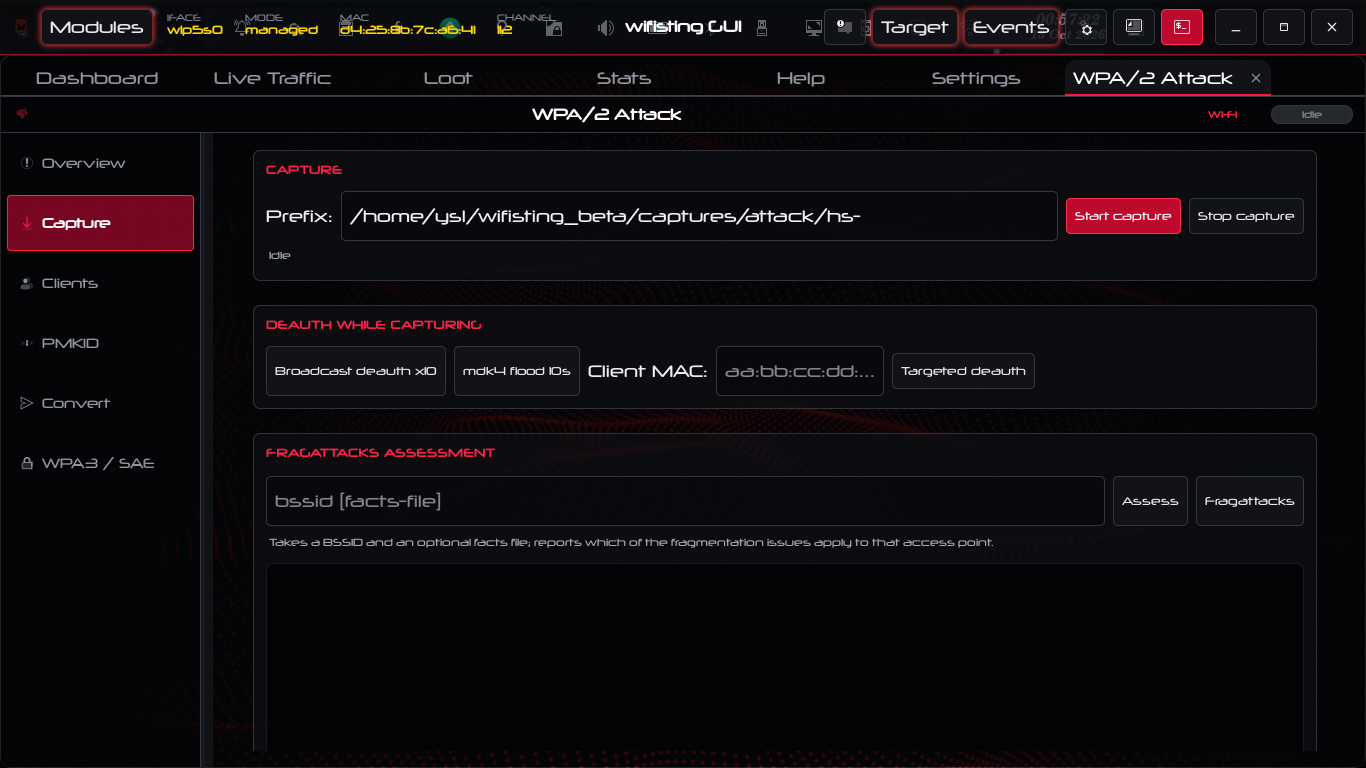
एक मॉड्यूल संग्रह। 50 से अधिक शेल स्क्रिप्ट, प्रत्येक स्व-निहित,
प्रत्येक अपने प्रोजेक्ट रूट को स्वयं ढूँढती है (pkexec के अंतर्गत काम करती है, जहाँ
HOME /root है), प्रत्येक में एक --selftest क्रिया है जो ऑफ़लाइन चलती है
और किसी हार्डवेयर को नहीं छूती।
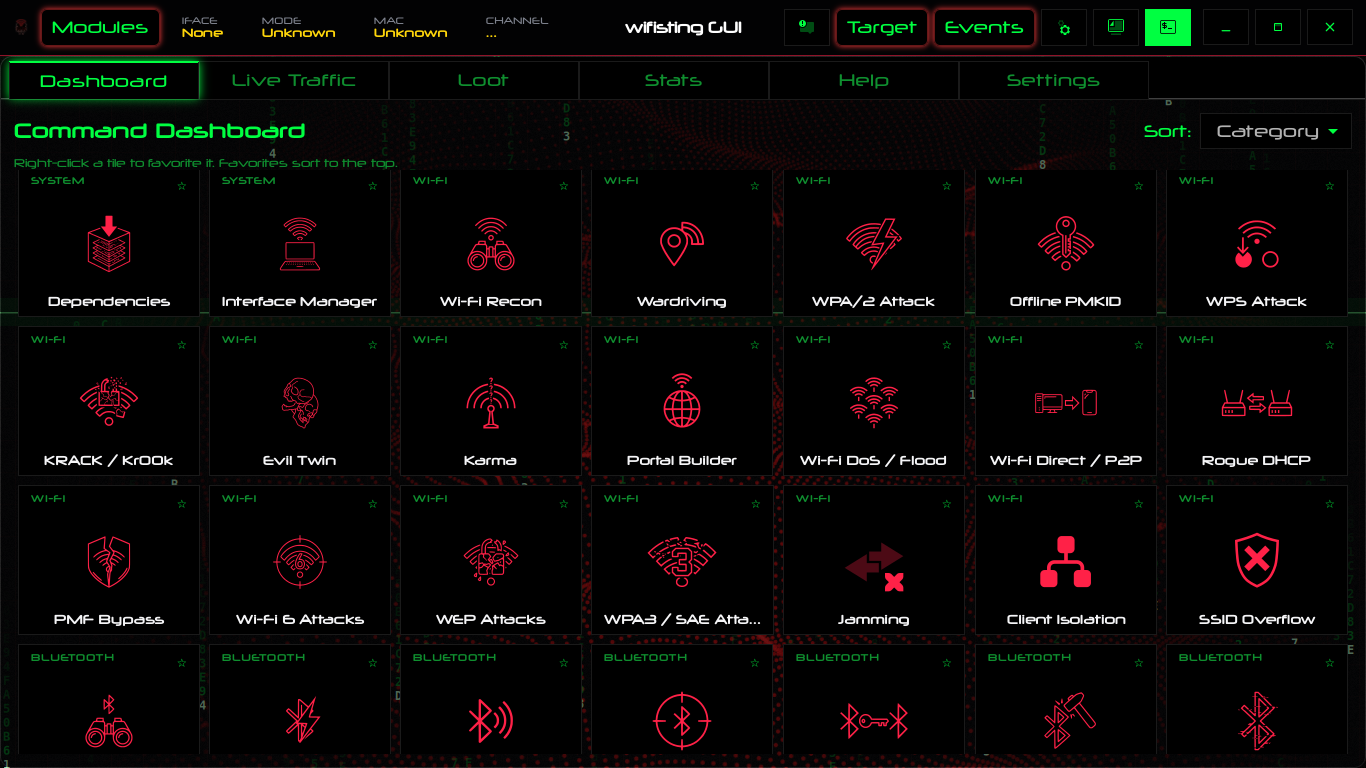
GUI और CLI विकल्प नहीं हैं — वे /tmp/wifisting/ के अंतर्गत स्थिति साझा करते हैं। GUI के Recon टैब में एक लक्ष्य चुनें और CLI उसे देखता है। CLI से स्कैन शुरू करें और GUI के स्टेटस पिल्स अपडेट हो जाते हैं।
अधिकांश वायरलेस टूलिंग एक ही क्षेत्र में गहरी है। aircrack-ng Wi-Fi है। bettercap नेटवर्क MITM है। BlueZ टूलिंग Bluetooth है। एक मूल्यांकन का अर्थ है पाँच टूल, पाँच कॉन्फ़िगरेशन प्रारूप, और लक्ष्य का कोई साझा दृश्य नहीं।
wifisting जानबूझकर व्यापक है — परतों और प्रोटोकॉल में, एक ही स्थान पर। यह Responder, mitm6, ntlmrelayx, mdk4 और hcxdumptool को फिर से लागू करने के बजाय उन्हें रैप भी करता है, ताकि विशेषज्ञ टूल नीचे रहें जहाँ उन्हें होना चाहिए।
यह जो दूसरी चीज़ अलग करता है: अधिकांश टूल आपको बताते हैं कि उन्होंने काम किया। यह टूल इसलिए बनाया गया है कि जब उन्होंने काम नहीं किया तो बताए। एक मॉड्यूल जो OK रिपोर्ट करता है जबकि लक्ष्य अछूता है, वह ज़ोर से विफल होने वाले से बुरा है, इसलिए प्रत्येक मॉड्यूल के लिए एक --selftest है और हार्डवेयर-गेटेड वाले खाली परिणाम लौटाने के बजाय बताते हैं कि क्या गायब है।
फ़्रेम-स्तरीय जैमिंग। डीऑथ फ्लड नहीं — वास्तविक रिएक्टिव जैमिंग, कैरियर-सेंस हेरफेर और FCS भ्रष्टाचार, एक संशोधित Atheros ड्राइवर के माध्यम से संचालित। इसके लिए modwifi को kernel 7.0 पर पोर्ट करना पड़ा, यही कारण है कि लगभग कोई इसे शिप नहीं करता। आप चैनल के बाकी हिस्से को अछूता छोड़कर एक एक्सेस पॉइंट के बीकन को जैम कर सकते हैं।
वास्तविक IE-लंबाई नियंत्रण के साथ SSID ओवरफ़्लो। ऐसे बीकन जिनका SSID 32-बाइट सीमा से अधिक है, उन्हीं बाइट्स में इंजेक्शन पेलोड ले जाते हुए। प्रकाशित ESP32 टूल यह नहीं कर सकते — WiFi.softAP() 32 पर काट देता है, इसलिए वे सभी इसे भविष्य के काम के रूप में सूचीबद्ध करते हैं। फ़्रेम को हाथ से बनाने का अर्थ है कि लंबाई बाइट सामग्री से स्वतंत्र है, जो वह स्थिति है जो वास्तव में मायने रखती है।
राउटर विज्ञापन ज़हरीकरण। mitm6 DHCPv6 करता है और जानबूझकर राउटर विज्ञापनों को छोड़ देता है, इसलिए जिस नेटवर्क में DHCPv6 खेल में नहीं है वह इससे अछूता रहता है। यह RA/SLAAC करता है: एक जाली पैकेट प्रत्येक होस्ट के डिफ़ॉल्ट रूट और रिज़ॉल्वर को पुनः कॉन्फ़िगर करता है।
क्लाइंट आइसोलेशन बायपास। गेटवे बाउंसिंग, पोर्ट स्टीलिंग, ब्रॉडकास्ट रिफ्लेक्शन, साथ ही बायपास को खुला रखने के लिए एक इंटर-NIC रिले। AirSnitch कार्य (NDSS'26) से।
USB Ethernet MITM। RNDIS-आधारित, PoisonTap-शैली, USB पोर्ट के माध्यम से।
राउटर रिकवरी और कंसोल। Recovery-mode TFTP, UART/U-Boot मार्गदर्शन, ऑफ़लाइन फ्लैश इमेज पार्सिंग। वायरलेस टूल में मिलना असामान्य है।
मल्टी-नोड कैप्चर। रिमोट नोड्स की एक फ्लीट चलाएँ — Pi, VM, लैपटॉप — और जो वे देखते हैं उसका सहसंबंध बनाएँ।
जिसे मैं सबसे महत्वपूर्ण मानूँगा: यह आपको बताने के लिए बनाया गया है कि यह कब विफल हुआ। प्रत्येक मॉड्यूल में एक --selftest है। हार्डवेयर-गेटेड मॉड्यूल खाली परिणाम लौटाने के बजाय उस हार्डवेयर का नाम बताते हैं जो उनके पास नहीं है। एक मॉड्यूल जो OK रिपोर्ट करता है जबकि लक्ष्य अछूता है, वह ज़ोर से विफल होने वाले से बदतर है, और यही बग वर्ग है जिसका मैं शिकार कर रहा हूँ।
| मॉड्यूल | विवरण |
|---|---|
00_deps | स्थापित टूल का निरीक्षण करें और अनुपलब्ध पैकेज इंस्टॉल करें |
01_iface | वायरलेस इंटरफ़ेस खोजें और मॉनिटर मोड नियंत्रित करें |
| मॉड्यूल | विवरण |
|---|---|
02_recon | लाइव स्कैन, लक्ष्य चयन, CSV पार्सिंग |
03_attack | Deauth, WPA/WPA2 हैंडशेक कैप्चर और PMKID |
04_eviltwin | कैप्टिव पोर्टल और क्रेडेंशियल कैप्चर के साथ रॉग AP |
08_pmkid_offline | ऑफ़लाइन PMKID निष्कर्षण और hashcat रूपांतरण |
09_wardrive | कवरेज मैपिंग के लिए GPS-टैग किया गया स्कैनिंग |
10_rogue_dhcp | इंटरसेप्शन के लिए दुर्भावनापूर्ण DHCP सर्वर |
11_krack_kr00k | KRACK और Kr00k कुंजी पुनःस्थापन |
17_wps_attack | Pixie Dust और WPS PIN |
20_karma | क्लाइंट्स को फँसाने के लिए हर प्रोब रिक्वेस्ट का उत्तर दें |
21_beacon_flood | बीकन और ऑथ फ्लड, WIDS भ्रम, Michael काउंटरमेज़र्स |
22_wifi_direct | P2P डिवाइस, सेवाएँ और ग्रुप ओनर नेगोशिएशन |
23_captive_portal_builder | टेम्पलेट्स से कैप्टिव पोर्टल HTML रेंडर करें |
34_pmf_bypass | प्रति AP 802.11w मैनेजमेंट फ्रेम प्रोटेक्शन पोस्चर |
35_wifi6_attacks | HE एलिमेंट्स, BSS कलर टकराव, TWT, स्पेशियल रीयूज़ |
47_wpa3_attack | ट्रांज़िशन डाउनग्रेड, Dragonblood, SAE कैप्चर और डिक्शनरी |
48_wep_attack | फ़ेक ऑथ, ARP रीप्ले, ChopChop, फ्रैगमेंटेशन, कुंजी रिकवरी |
53_jamming | modwifi ड्राइवर के माध्यम से फ्रेम-स्तरीय जैमिंग |
54_client_isolation | गेटवे बाउंस, पोर्ट स्टीलिंग, ब्रॉडकास्ट रिफ्लेक्शन, इंटर-NIC रिले |
55_ssid_overflow | 32-बाइट सीमा से अधिक बड़ा SSID, उन्हीं बाइट्स में इंजेक्शन के साथ |
| मॉड्यूल | विवरण |
|---|---|
07_arp | ARP स्पूफिंग और MITM कैप्चर |
13_802.1x_relay | 802.1X के लिए RADIUS रिले |
32_resolver_poison | LLMNR/NBT-NS/mDNS पॉइज़निंग, NTLM रिले, mitm6, Router Advertisement |
49_usb_mitm | RNDIS के माध्यम से USB Ethernet MITM |
50_router_lan | TR-064, HNAP, UPnP/SSDP, SNMP, DNS रीबाइंडिंग, CSRF |
51_router_web | डायग्नोस्टिक-पेज इंजेक्शन, rom-0 डिस्क्लोज़र, डिफ़ॉल्ट क्रेडेंशियल |
52_router_console | Recovery-mode TFTP, UART/U-Boot मार्गदर्शन, ऑफ़लाइन फ्लैश पार्सिंग |
