
 yashubitra/evil_twin_attack
Kali Linux पर रोग एक्सेस पॉइंट हमला और रक्षा: aireplay-ng के साथ deauth, कैप्टिव पोर्टल के साथ airbase-ng evil twin, साथ ही रीयल-टाइम BSSID/MAC-मिसमैच डिटेक्शन और एक pywifi ऑटो-डिस्कनेक्ट स्क्रिप्ट।

यह परियोजना वायरलेस नेटवर्क पर Evil Twin हमलों को कम करने के लिए निष्पादन, रोकथाम, पहचान और भ्रामक तकनीकों का प्रदर्शन करती है। एक Evil Twin हमला Wi-Fi नेटवर्क में कमज़ोरियों का फायदा उठाकर वैध एक्सेस पॉइंट्स (APs) की नकल करने वाले रोग एक्सेस पॉइंट्स बनाता है, जिससे उपयोगकर्ता संवेदनशील जानकारी प्रकट करने के लिए धोखे में आ जाते हैं।
Evil_Twin_Attack_Combined_Report.pdf: परियोजना के सभी चरणों का विस्तृत विवरण देने वाली व्यापक रिपोर्ट।Evil_Twin_Offense_Report.pdf: आक्रामक हमला सिमुलेशन का दस्तावेज़ीकरण।Evil_Twin_Prevention_Report.pdf: लागू किए गए निवारक उपायों की व्याख्या।Evil_Twin_Detection_Report.pdf: पहचान तकनीकों का विश्लेषण।Evil_Twin_Deception_Report.pdf: हमलावर की जानकारी एकत्र करने के लिए भ्रामक रणनीतियाँ।detect_evil_twin.py: BSSIDs की निगरानी करके वैध Wi-Fi नेटवर्क की नकल करने वाले रोग एक्सेस पॉइंट्स का पता लगाता है।prevent_evil_twin.py: SSID सत्यापन के आधार पर अविश्वसनीय या रोग नेटवर्क से कनेक्शन रोकता है।server.py: हमले के दौरान डेटा संग्रह का सिमुलेशन करने के लिए एक फ़िशिंग कैप्टिव पोर्टल होस्ट करता है।index.html: कैप्टिव पोर्टल लॉगिन पेज के लिए HTML, जिसे उपयोगकर्ता के लिए यथार्थवादी बनाया गया है।Evil_Twin.txt: Evil Twin हमले को सेट अप, निष्पादित और विघटित करने के कमांड।creds.txt: हमला सिमुलेशन के दौरान कैप्चर किए गए क्रेडेंशियल्स को लॉग करता है।LICENSE: रिपॉज़िटरी के लिए लाइसेंसिंग जानकारी।pywifi, tkinter)।इस रिपॉज़िटरी को क्लोन करें:
git clone https://github.com/your-username/Evil_Twin_Attack.git
cd Evil_Twin_Attack
इस रिपॉज़िटरी को क्लोन करें:
sudo apt update
sudo apt install aircrack-ng dnsmasq
pip install pywifi tkinter
इस रिपॉज़िटरी को क्लोन करें:
sudo python3 custom_captive_portal/server.py
रोग नेटवर्क से स्वचालित रूप से डिस्कनेक्ट करने के लिए prevent_evil_twin.py चलाएँ:
python3 Evil_Twin_Prevention/prevent_evil_twin.py
detect_evil_twin.py का उपयोग करके SSIDs और BSSIDs में विसंगतियों की निगरानी करें:
python3 Evil_Twin_Detection/detect_evil_twin.py
हमलावरों को भ्रमित करने के लिए नकली SSID के साथ हनीपॉट और डिकॉय तैनात करें:
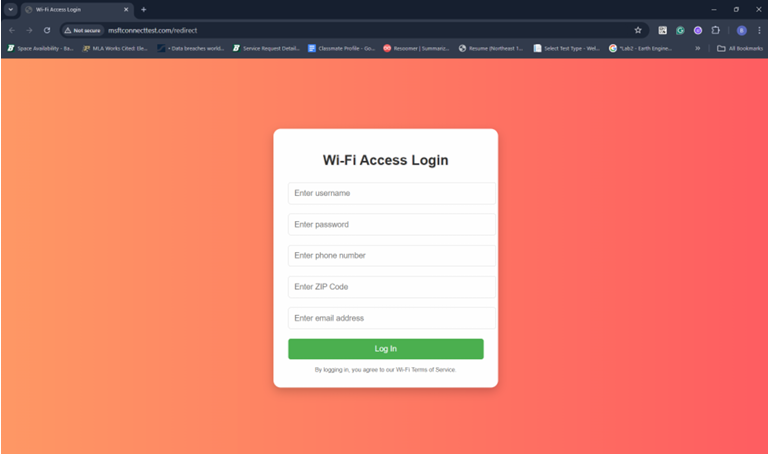
यह उस लॉगिन पेज को दर्शाता है जो रोग एक्सेस पॉइंट से जुड़ने वाले पीड़ितों को प्रस्तुत किया जाता है:
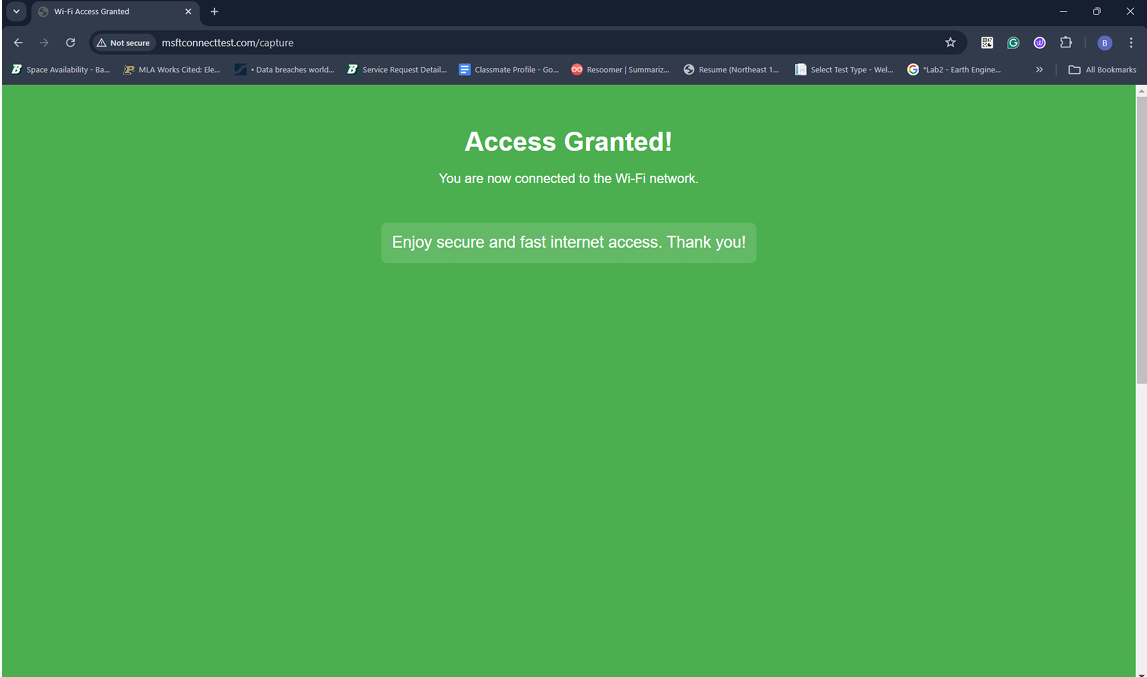
यह स्क्रीन पीड़ित के रोग AP से सफलतापूर्वक जुड़ने की पुष्टि करती है:
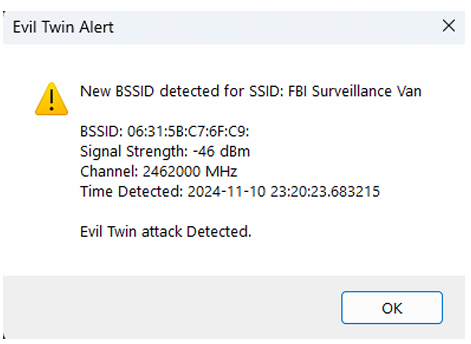
संभावित Evil Twin हमले की पहचान करने वाली डिटेक्शन स्क्रिप्ट का स्क्रीनशॉट:
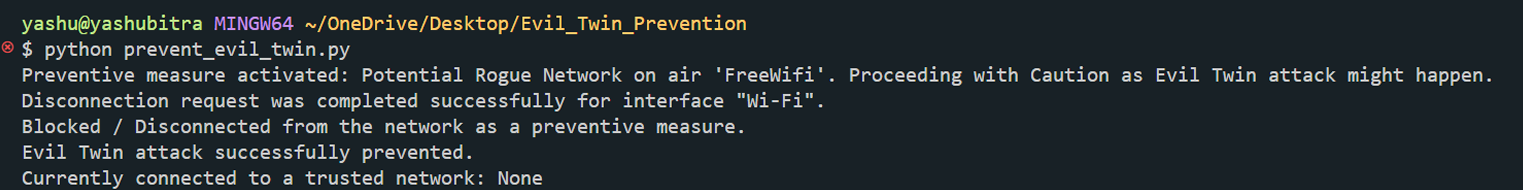
अविश्वसनीय नेटवर्क से डिस्कनेक्ट करने वाली प्रिवेंशन स्क्रिप्ट का स्क्रीनशॉट:
यह प्रोजेक्ट केवल शैक्षिक उद्देश्यों के लिए है। इन तकनीकों का अनधिकृत उपयोग अवैध है। किसी भी नेटवर्क पर इन टूल्स का परीक्षण करने से पहले सुनिश्चित करें कि आपके पास उचित अनुमतियाँ हैं।
यह प्रोजेक्ट रिपॉज़िटरी में दी गई LICENSE फ़ाइल की शर्तों के अंतर्गत लाइसेंस प्राप्त है।
