 derv82/wifite2
लोकप्रिय वायरलेस नेटवर्क ऑडिटर, "wifite" का पुनर्लेखन

यह रिपॉजिटरी wifite का पूर्ण पुनर्लेखन है, जो वायरलेस नेटवर्क के ऑडिटिंग के लिए एक Python स्क्रिप्ट है।
Wifite आपके लिए मौजूदा वायरलेस-ऑडिटिंग टूल्स चलाता है। कमांड आर्गुमेंट्स और स्विचेस को याद रखना बंद करें!
Wifite को वायरलेस एक्सेस प्वाइंट (राउटर) का पासवर्ड प्राप्त करने की सभी ज्ञात विधियों का उपयोग करने के लिए डिज़ाइन किया गया है। इन विधियों में शामिल हैं:
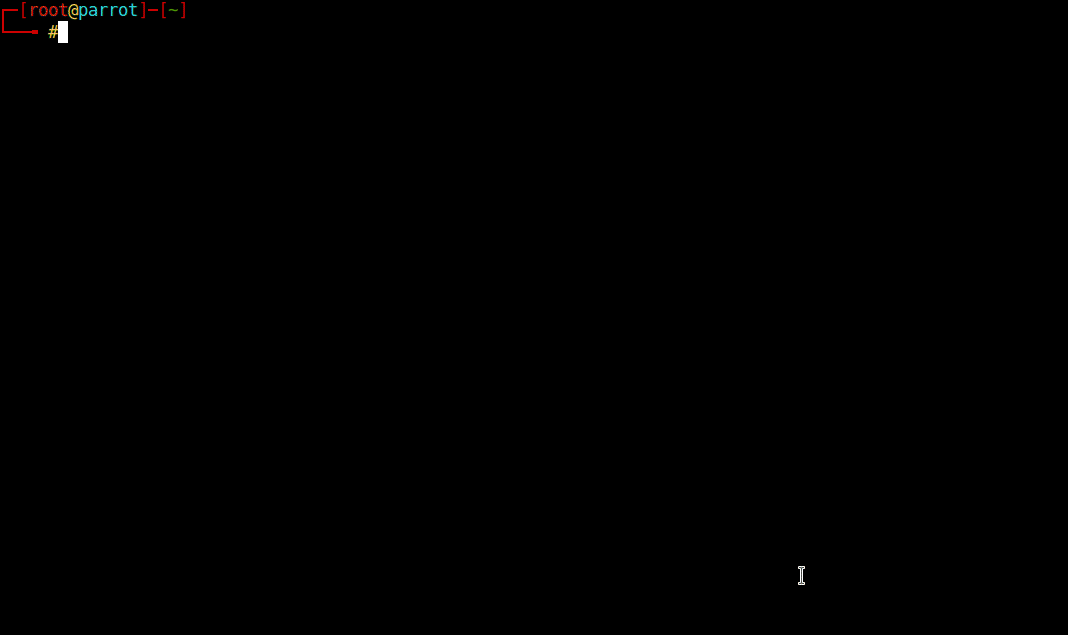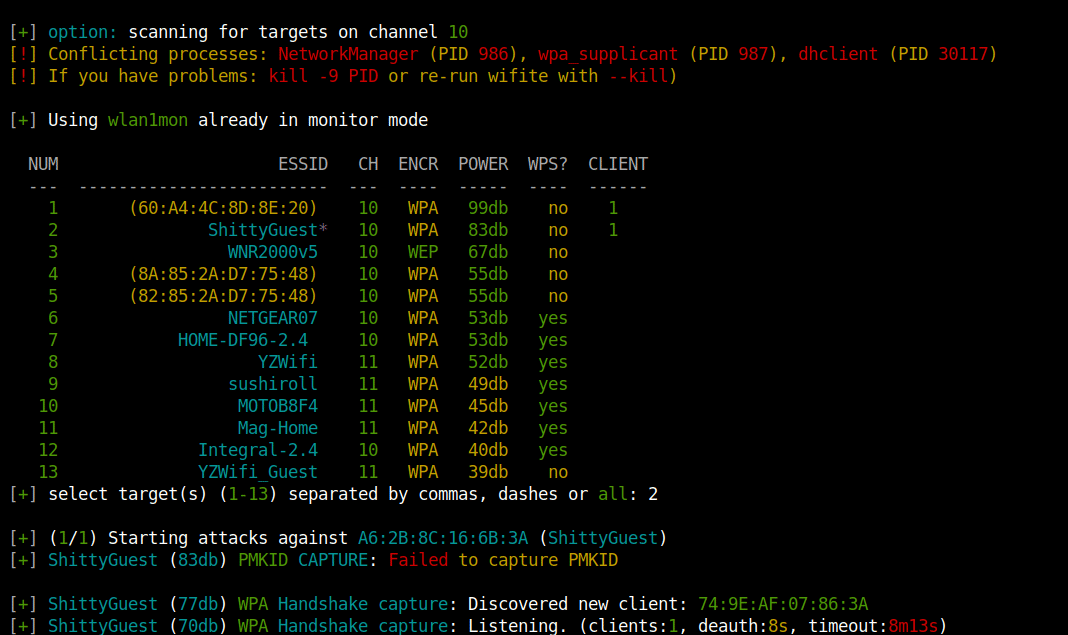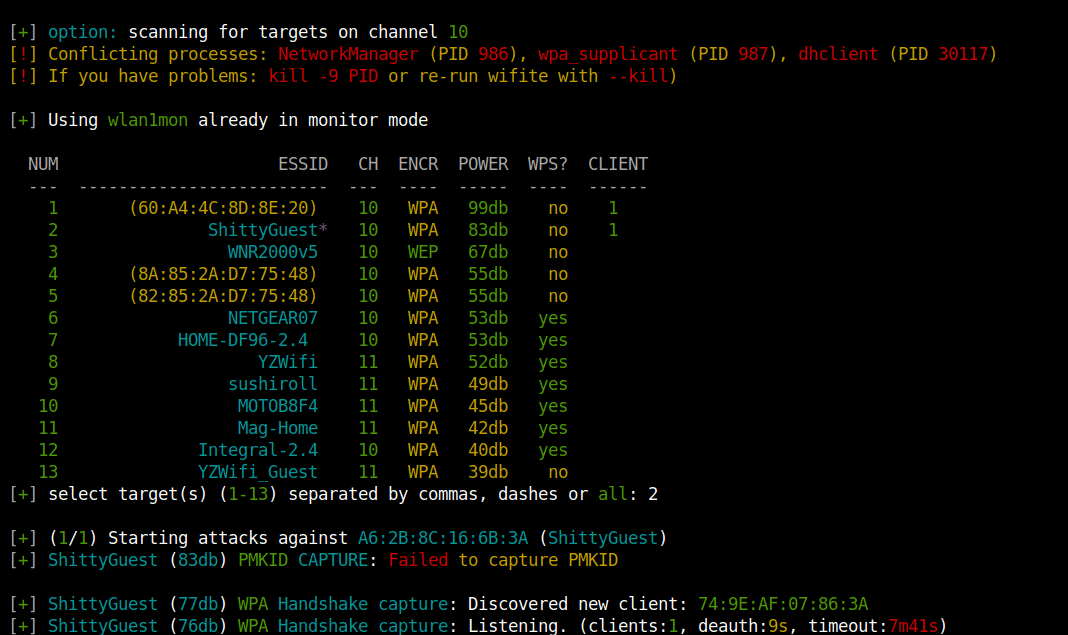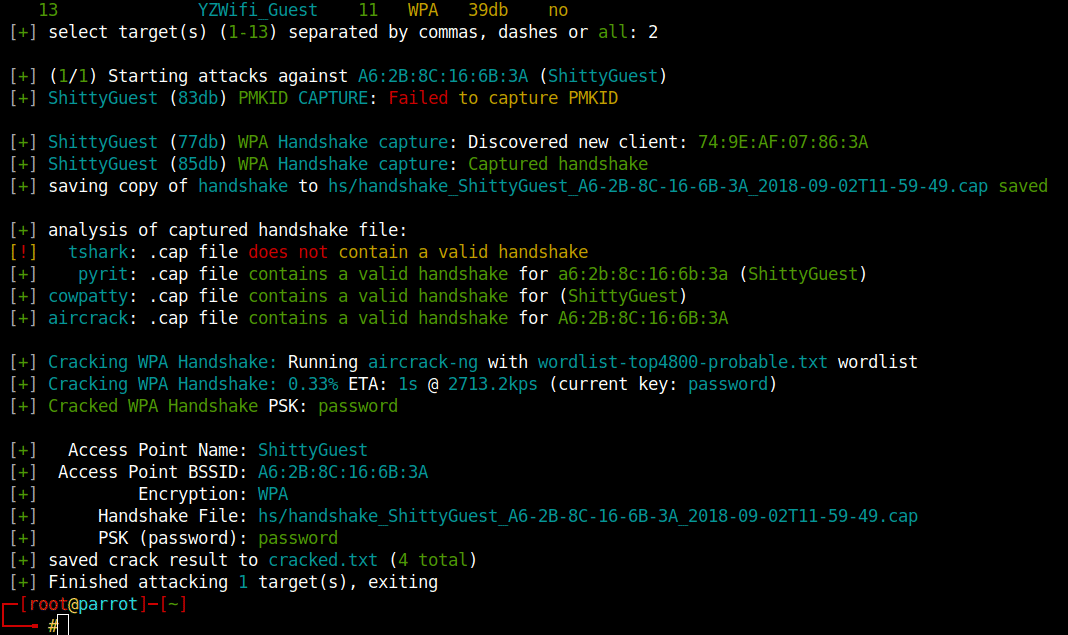
Wifite चलाएं, अपने लक्ष्य चुनें, और Wifite स्वचालित रूप से पासवर्ड कैप्चर या क्रैक करना शुरू कर देगा।
Wifite विशेष रूप से Kali Linux के नवीनतम संस्करण के लिए डिज़ाइन किया गया है। ParrotSec भी समर्थित है।
अन्य पेन-टेस्टिंग डिस्ट्रीब्यूशन (जैसे BackBox या Ubuntu) में Wifite द्वारा उपयोग किए जाने वाले टूल्स के पुराने संस्करण हैं। जब तक आप आवश्यक उपकरणों के नवीनतम संस्करणों और पैच किए गए वायरलेस ड्राइवरों का उपयोग नहीं कर रहे हैं जो इंजेक्शन का समर्थन करते हैं तब तक समर्थन की अपेक्षा न करें।
सबसे पहले और सबसे महत्वपूर्ण, आपको "मॉनिटर मोड" और पैकेट इंजेक्शन में सक्षम वायरलेस कार्ड की आवश्यकता होगी (अपने वायरलेस कार्ड की संगतता जांचने के लिए यह ट्यूटोरियल और यह गाइड देखें)। ऑनलाइन स्टोर से कई सस्ते वायरलेस कार्ड USB प्लग के साथ उपलब्ध हैं।
दूसरा, केवल इन प्रोग्रामों के नवीनतम संस्करण समर्थित हैं और Wifite के ठीक से काम करने के लिए स्थापित होने चाहिए:
आवश्यक:
python: Wifite python2 और python3 दोनों के साथ संगत है।iwconfig: पहले से मॉनिटर मोड में मौजूद वायरलेस उपकरणों की पहचान करने के लिए।ifconfig: वायरलेस उपकरणों को शुरू/बंद करने के लिए।Aircrack-ng सुइट, इसमें शामिल हैं:
airmon-ng: वायरलेस उपकरणों पर मॉनिटर मोड गिनने और सक्षम करने के लिए।aircrack-ng: WEP .cap फाइलों और WPA हैंडशेक कैप्चर को क्रैक करने के लिए।aireplay-ng: एक्सेस प्वाइंट को डीऑथ करने, कैप्चर फाइलों को रीप्ले करने, और विभिन्न WEP हमलों के लिए।airodump-ng: लक्ष्य स्कैनिंग और कैप्चर फाइल निर्माण के लिए।packetforge-ng: कैप्चर फाइलों को फोर्ज करने के लिए।वैकल्पिक, लेकिन अनुशंसित:
tshark: WPS नेटवर्क का पता लगाने और हैंडशेक कैप्चर फाइलों का निरीक्षण करने के लिए।reaver: WPS Pixie-Dust और ब्रूट-फोर्स हमलों के लिए।
tshark नहीं मिलता है तो WPS नेटवर्क का पता लगाने के लिए Reaver का wash टूल उपयोग किया जा सकता है।bully: WPS Pixie-Dust और ब्रूट-फोर्स हमलों के लिए।
--bully निर्दिष्ट करें।reaver ऐसा नहीं कर सकता।coWPAtty: हैंडशेक कैप्चर का पता लगाने के लिए।pyrit: हैंडशेक कैप्चर का पता लगाने के लिए।hashcat: PMKID हैश क्रैक करने के लिए।
hcxdumptool: PMKID हैश कैप्चर करने के लिए।hcxpcaptool: PMKID पैकेट कैप्चर को hashcat के फॉर्मेट में बदलने के लिए।git clone https://github.com/derv82/wifite2.git
cd wifite2
sudo ./Wifite.py
अपने कंप्यूटर पर स्थापित करने के लिए (ताकि आप किसी भी टर्मिनल से wifite चला सकें), चलाएं:
sudo python setup.py install
यह wifite को /usr/sbin/wifite पर स्थापित करेगा जो आपके टर्मिनल पथ में होना चाहिए।
नोट: अनइंस्टॉल करना आसान नहीं है। अनइंस्टॉल करने का एकमात्र तरीका उपरोक्त कमांड द्वारा स्थापित फाइलों को रिकॉर्ड करना और उन फाइलों को हटाना है:
sudo python setup.py install --record files.txt \
  && cat files.txt | xargs sudo rm \
  && rm -f files.txt
--pmkid)--wps-only --pixie)--wps-only --no-pixie)--no-wps)pyrit, tshark, cowpatty, और aircrack-ng (जब उपलब्ध हो) के विरुद्ध मान्य करता है-c <channel> का उपयोग करें।--no-deauths का उपयोग करके इसे अक्षम करें।-5 स्विच के माध्यम से)।
aireplay-ng)।--cracked)
--crack)इस रिपॉजिटरी की तुलना "पुराने wifite" @ https://github.com/derv82/wifite से करने पर:
wifite इस बारे में बुरा था)।--verbose विकल्प (-vv या -vvv तक विस्तार योग्य) दिखाता है कि कौन से कमांड निष्पादित किए गए और उन कमांडों का आउटपुट।--wept, --wpst, और अन्य भ्रमित करने वाले स्विच)।
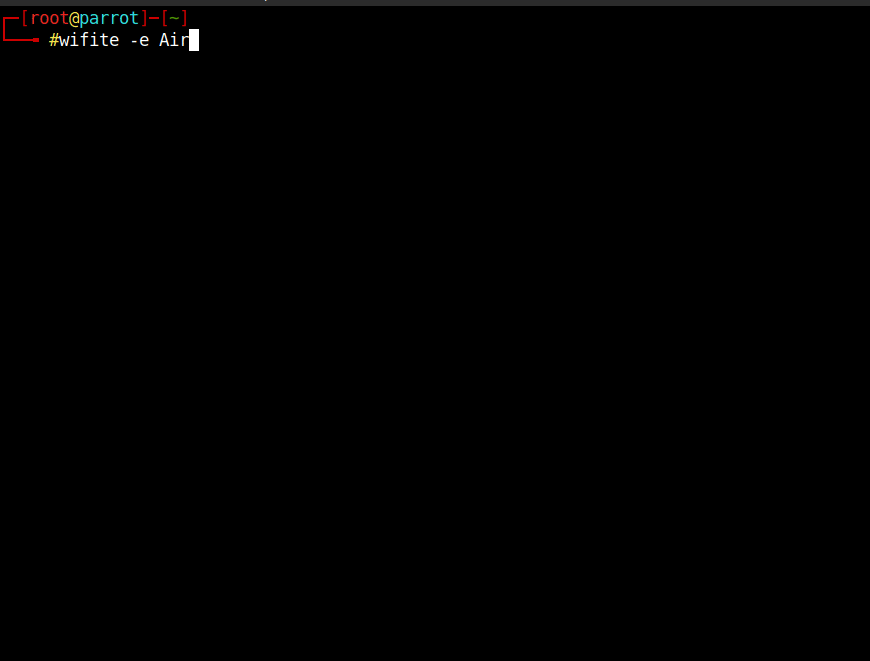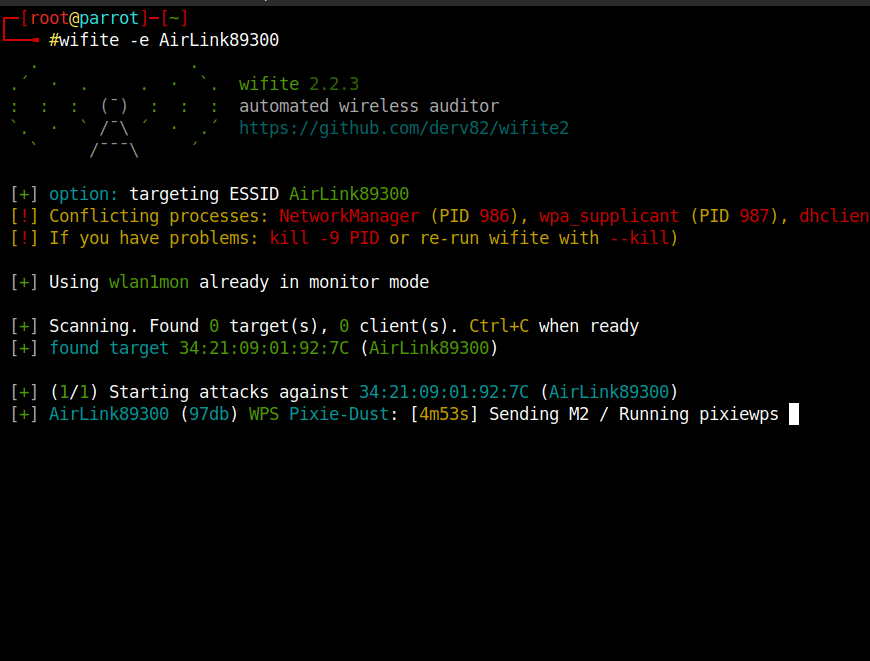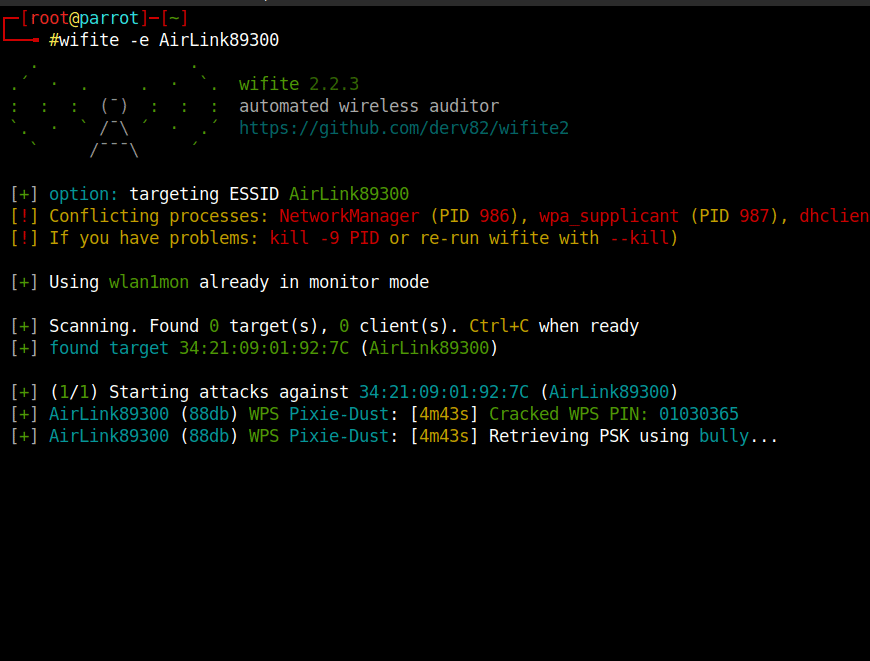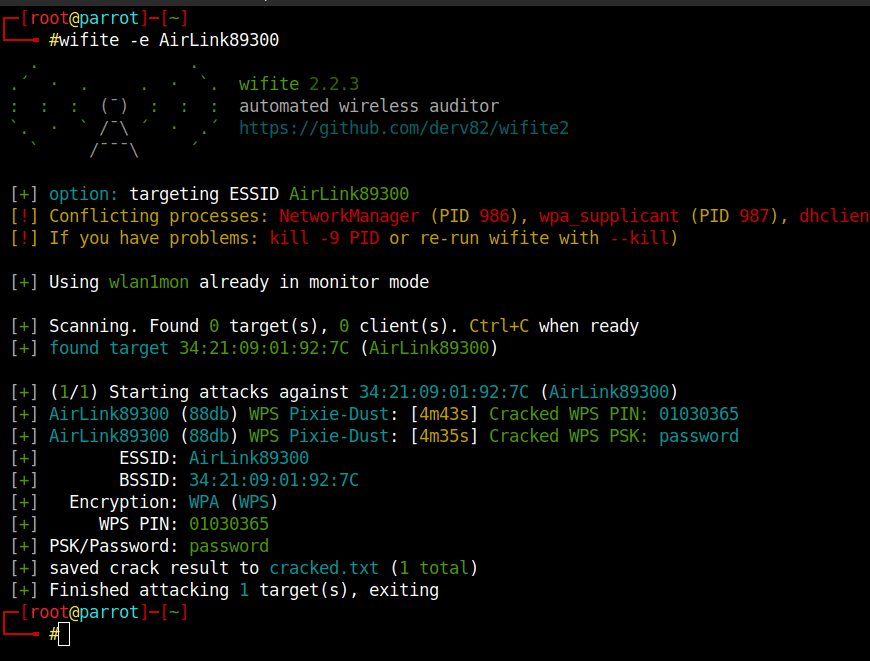
wifite -h -v आज़माएं।wifite के आर्गुमेंट्स के साथ पिछड़ा संगत।reaver के Pixie-Dust हमले का उपयोग करके WPS PIN क्रैक करना, फिर bully का उपयोग करके WPA कुंजी प्राप्त करना: