
 #1
वाई-फाई, ब्लूटूथ, और आरएफआईडी सिस्टम की ऑडिटिंग, परीक्षण, और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 s4vitar/eviltrust
एक Rogue AP के स्वचालित परिनियोजन के लिए आदर्श उपकरण जिसमें टेम्पलेट चयन + 2FA की क्षमता है। इसके लिए वायर्ड कनेक्शन की आवश्यकता नहीं है।
 thomastjdev/wmd
आईटी सुरक्षा उपकरणों के लिए पायथन फ्रेमवर्क
 polo35/cve-2020-0022
CVE-2020-0022 भेद्यता का शोषण Bouygues BBox Miami (Android TV 8.0 - ARM32 Cortex A9) पर
 greatscottgadgets/hackrf
कम लागत वाला ओपन-सोर्स सॉफ्टवेयर-डिफाइन्ड रेडियो प्लेटफ़ॉर्म, जिसमें 1 MHz से 6 GHz तक RF ट्रांसमिशन, रिसेप्शन और सिग्नल विश्लेषण के लिए हार्डवेयर…
 faizann24/wifi-bruteforcer-fsecurify
Android एप्लिकेशन जो रूटेड डिवाइस की आवश्यकता के बिना वाई-फाई पासवर्ड को ब्रूट फोर्स करता है।

 yashubitra/evil_twin_attack
Kali Linux पर रोग एक्सेस पॉइंट हमला और रक्षा: aireplay-ng के साथ deauth, कैप्टिव पोर्टल के साथ airbase-ng evil twin, साथ ही रीयल-टाइम…
 electroniccats/catsniffer-firmware
# CatSniffer के लिए फर्मवेयर रिपॉजिटरी CatSniffer, एक मल्टी-प्रोटोकॉल IoT सुरक्षा अनुसंधान बोर्ड है जो BLE, Zigbee, Sub-1 GHz और अधिक का समर्थन करता…
 v33ru/awesome-connected-things-sec
सभी कनेक्टेड चीज़ों के लिए सुरक्षा संसाधनों की एक चुनिंदा सूची
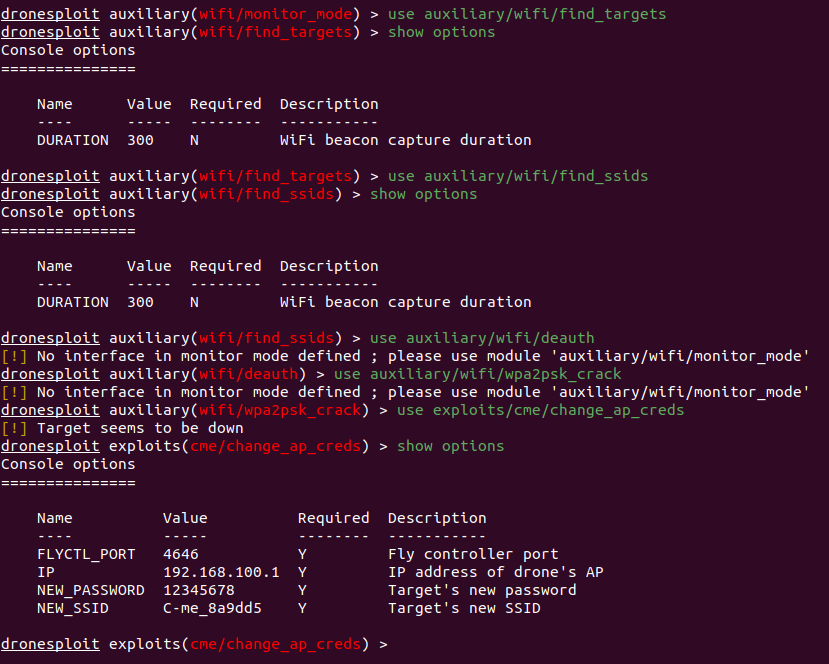 dronesploit/dronesploit
Metasploit-शैली कंसोल फ्रेमवर्क जो वाणिज्यिक ड्रोनों की पेन-टेस्टिंग के लिए है, जिसमें वायरलेस हमलों, SSID/पासवर्ड हेरफेर, और ड्रोन-विशिष्ट हैकिंग…
 wiire-a/pixiewps
एक ऑफ़लाइन Wi-Fi Protected Setup brute-force उपयोगिता
 aydinnyunus/wifipassword-stealer
लक्ष्य कंप्यूटर से सभी पंजीकृत वाई-फाई पासवर्ड प्राप्त करें।
 newaetech/chipwhisperer
एम्बेडेड डिवाइसों और क्रिप्टोग्राफ़िक इम्प्लीमेंटेशन पर पावर ट्रेस कैप्चर, साइड-चैनल विश्लेषण और ग्लिचिंग/फॉल्ट-इंजेक्शन हमलों के लिए ओपन-सोर्स…
 x3omdax/penbox
PenBox - एक पैठ परीक्षण ढांचा - सभी उपकरणों वाला उपकरण, हैकर का भंडार
 skickar/digitrack
Arduino का उपयोग करके $5 या उससे कम में हमले
 nfc-tools/libfreefare
libnfc के ऊपर NFC कार्ड संचालन के लिए एक सुविधाजनक API।
 nfc-tools/milazycracker
Mifare Classic Plus - SCL3711 LibNFC USB रीडर के लिए Hardnested Attack कार्यान्वयन
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - आपकी सभी नकली-AP आवश्यकताओं के लिए!
 nccgroup/blesuite
BLESuite एक Python पैकेज है जो ब्लूटूथ लो एनर्जी (BLE) डिवाइस का परीक्षण करने का एक आसान तरीका प्रदान करता है।








