
 s4vitar/eviltrust
एक Rogue AP के स्वचालित परिनियोजन के लिए आदर्श उपकरण जिसमें टेम्पलेट चयन + 2FA की क्षमता है। इसके लिए वायर्ड कनेक्शन की आवश्यकता नहीं है।

एक Rogue AP को स्वचालित रूप से तैनात करने के लिए आदर्श उपकरण जिसमें टेम्पलेट चयन + 2FA की क्षमता है।
इस उपकरण में उपयोग करने के लिए कई टेम्पलेट हैं, जिसमें एक कस्टम टेम्पलेट विकल्प शामिल है, जहां हमलावर अपना स्वयं का टेम्पलेट तैनात कर सकता है।
महत्वपूर्ण: वायर्ड कनेक्शन की आवश्यकता नहीं है, इसलिए किसी भी समय कहीं से भी हमला तैनात करना संभव है।
अब उपकरण में ग्राफिकल इंटरफ़ेस है!
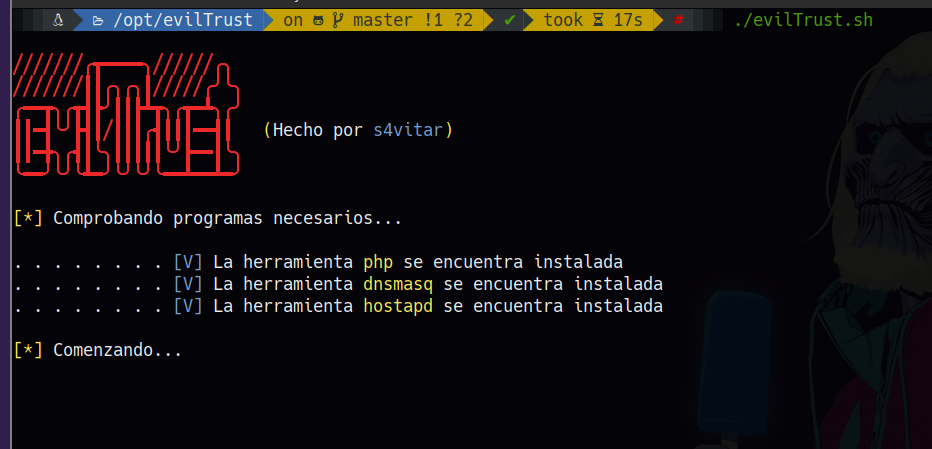
उपकरण हमले को तैनात करने के लिए आवश्यक उपयोगिताओं की जाँच करके शुरू होता है:
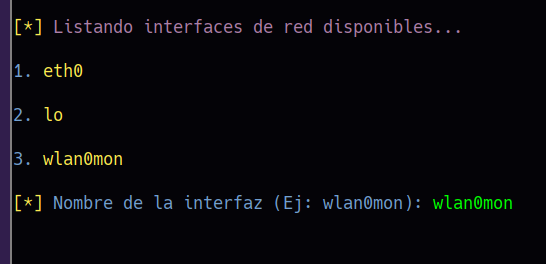
सत्यापन पारित होने के बाद, उपलब्ध नेटवर्क इंटरफ़ेस सूचीबद्ध किए जाते हैं, इस बिंदु पर मॉनिटर मोड में कॉन्फ़िगर किए गए इंटरफ़ेस का चयन करना आवश्यक है (यह स्वचालित रूप से कॉन्फ़िगर किया जाता है):
मॉनिटर मोड में इंटरफ़ेस चुनने के बाद, बनाए जाने वाले एक्सेस पॉइंट का नाम और वह चैनल निर्दिष्ट करना आवश्यक होगा जिस पर इसे संचालित करना है। एक बार निर्दिष्ट करने के बाद, इंटरफ़ेस को मॉनिटर मोड में राउटर के रूप में कार्य करने के लिए कॉन्फ़िगर किया जाएगा, डिफ़ॉल्ट गेटवे के रूप में IP पता 192.168.1.1 निर्दिष्ट करते हुए, DHCP मोड में कार्य करेगा।
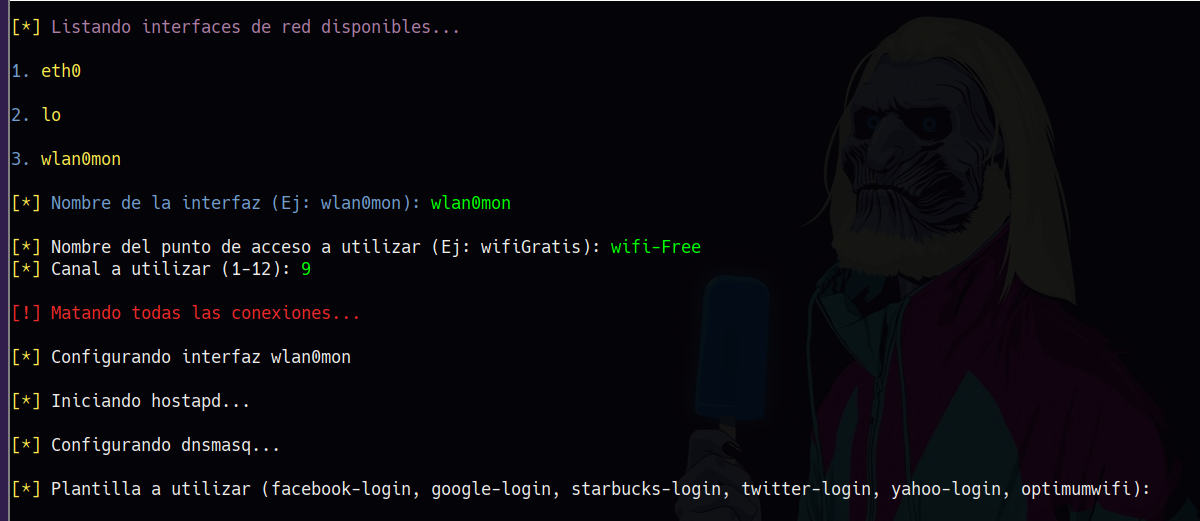
इस बिंदु पर, जिस टेम्पलेट के साथ काम करना है उसे निर्दिष्ट करना आवश्यक होगा। उदाहरण के रूप में सूचीबद्ध टेम्पलेट्स में से एक का चयन करना महत्वपूर्ण है, इसका नाम नीचे दिखाए अनुसार निर्दिष्ट करते हुए:
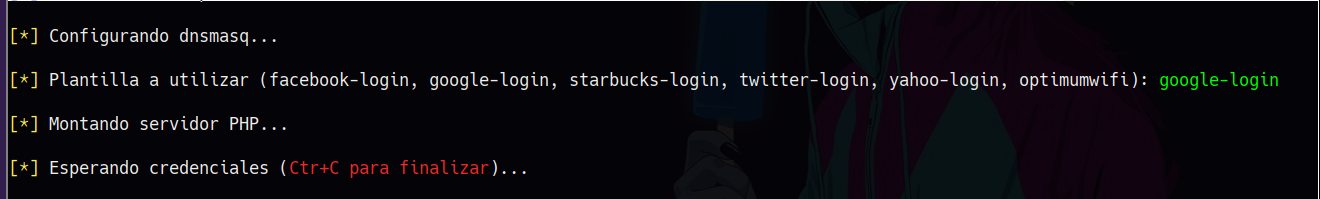
महत्वपूर्ण: अपना स्वयं का टेम्पलेट सेट करने के लिए, बस प्रोजेक्ट की मुख्य निर्देशिका में एक निर्देशिका बनाएँ और उसका नाम निर्दिष्ट करें, उपकरण स्वचालित रूप से उस निर्देशिका में वेब सर्वर माउंट करेगा। cliqq-payload टेम्पलेट में एक दुर्भावनापूर्ण APK है, जो पीड़ित द्वारा इसे डाउनलोड और निष्पादित करने के बाद Meterpreter सत्र प्राप्त करने के लिए आदर्श है।
टिप्पणी: 'all_in_one' टेम्पलेट सभी सोशल नेटवर्क्स को सूचीबद्ध करते हुए लॉगिन करने के लिए एक केंद्रीकृत कैप्टिव पोर्टल बनाता है।
अब इस बिंदु पर, एक्सेस पॉइंट माउंट किया जाएगा और क्रेडेंशियल प्राप्त करने की प्रतीक्षा में एक विंडो प्रदर्शित होगी:
पीड़ित की ओर से, बनाया गया एक्सेस पॉइंट देखा जा सकेगा। पीड़ित AP से कनेक्ट होगा (क्योंकि हम सभी WiFi के दीवाने हैं :P) और निम्नलिखित सूचना प्राप्त करेगा:
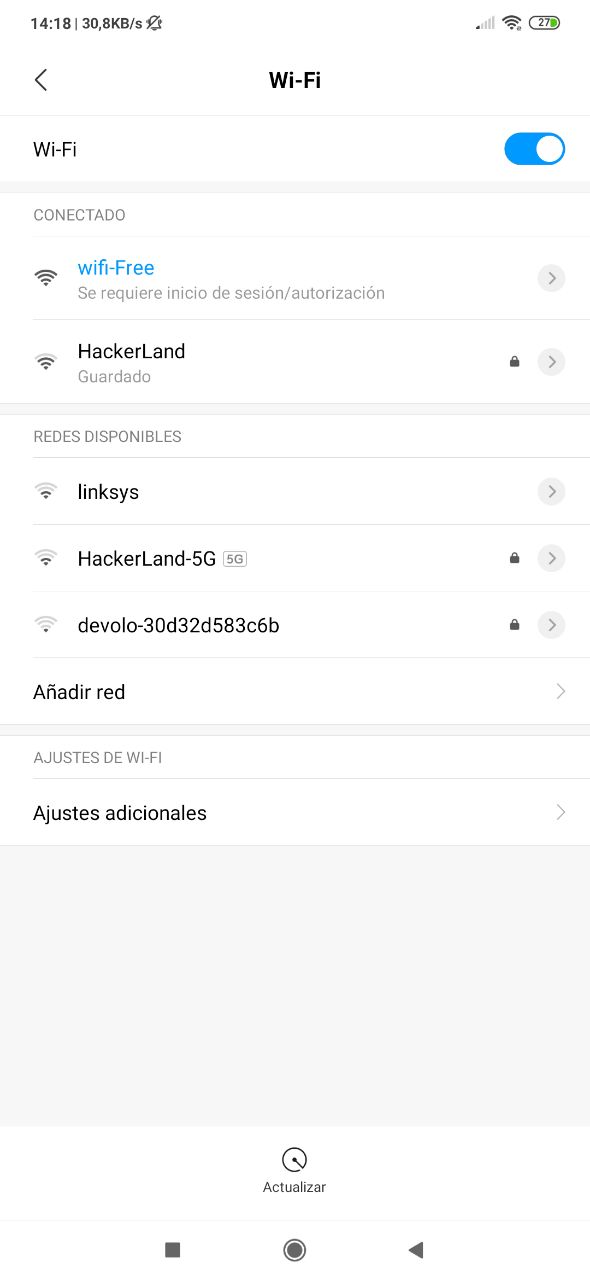
स्वचालित रूप से, ब्राउज़र खुलेगा जो चयन चरण में कॉन्फ़िगर की गई वेब टेम्पलेट दिखाएगा:
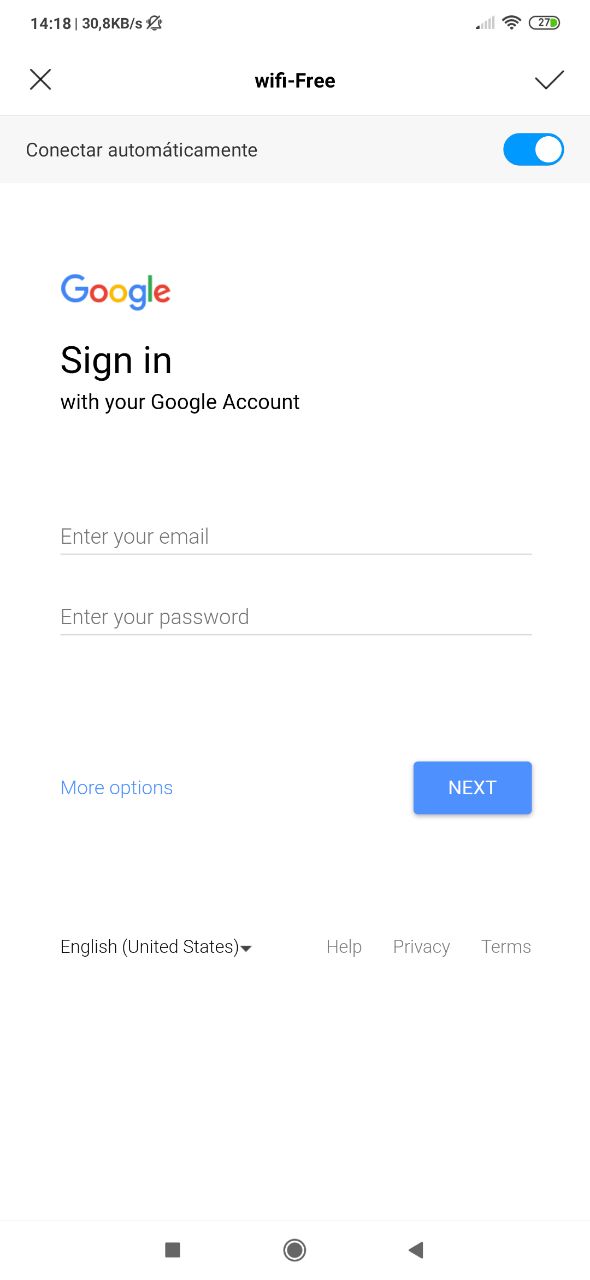
पीड़ित अपने क्रेडेंशियल दर्ज करेगा, क्योंकि वह देखता है कि ब्राउज़िंग जारी रखने के लिए चयनित प्लेटफ़ॉर्म के तहत प्रमाणित होना आवश्यक है:
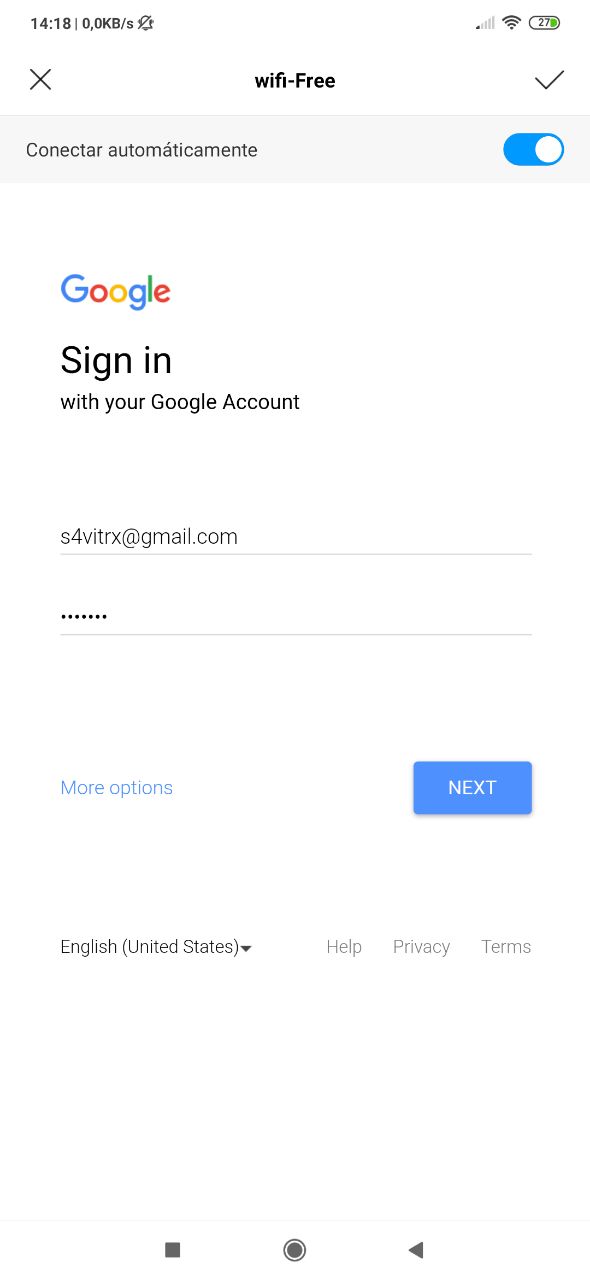
एक बार क्रेडेंशियल दर्ज करने के बाद, हमलावर के पास उसके क्रेडेंशियल होते हैं:
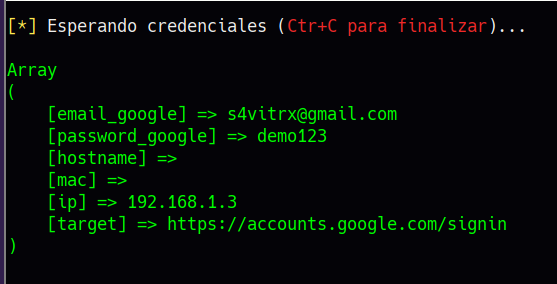
कम न पड़ने के लिए, यदि पीड़ित के पास दूसरा प्रमाणीकरण कारक कॉन्फ़िगर है, तो उसके क्रेडेंशियल दर्ज करने के बाद, पीड़ित को निम्नलिखित वेब पोर्टल पर पुनर्निर्देशित किया जाता है:
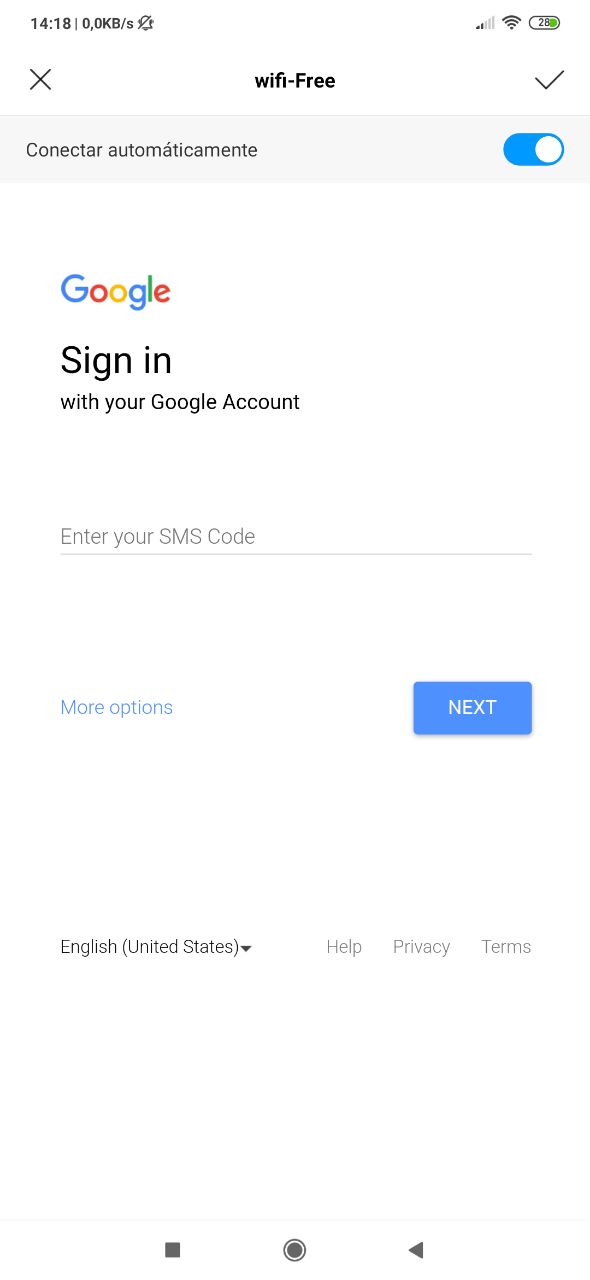
क्यों?, निम्नलिखित कारण से। चूँकि हम हमलावरों के पास पीड़ित के क्रेडेंशियल हैं, हम तुरंत अपने ब्राउज़र से उसके क्रेडेंशियल को मान्य कर रहे होंगे। यदि पीड़ित दूसरा प्रमाणीकरण कारक का उपयोग करता है, तो लॉगिन करने के बाद, हमें एक सूचना मिलेगी कि लॉगिन करने के लिए मोबाइल डिवाइस या ईमेल पर SMS भेजना आवश्यक है।
क्या पीड़ित दूसरा प्रमाणीकरण कारक का उपयोग नहीं करता?, कोई बात नहीं, हमारे पास पहले से ही उसके क्रेडेंशियल हैं :)
चूँकि यह जाँच लगभग तुरंत मैन्युअल रूप से की जा सकती है, पीड़ित उस SMS की प्रतीक्षा करेगा। इसलिए, हमारी ओर से लॉगिन करने और पीड़ित को SMS भेजने के बाद, पीड़ित अपने डिवाइस पर प्राप्त SMS दर्ज करता है:
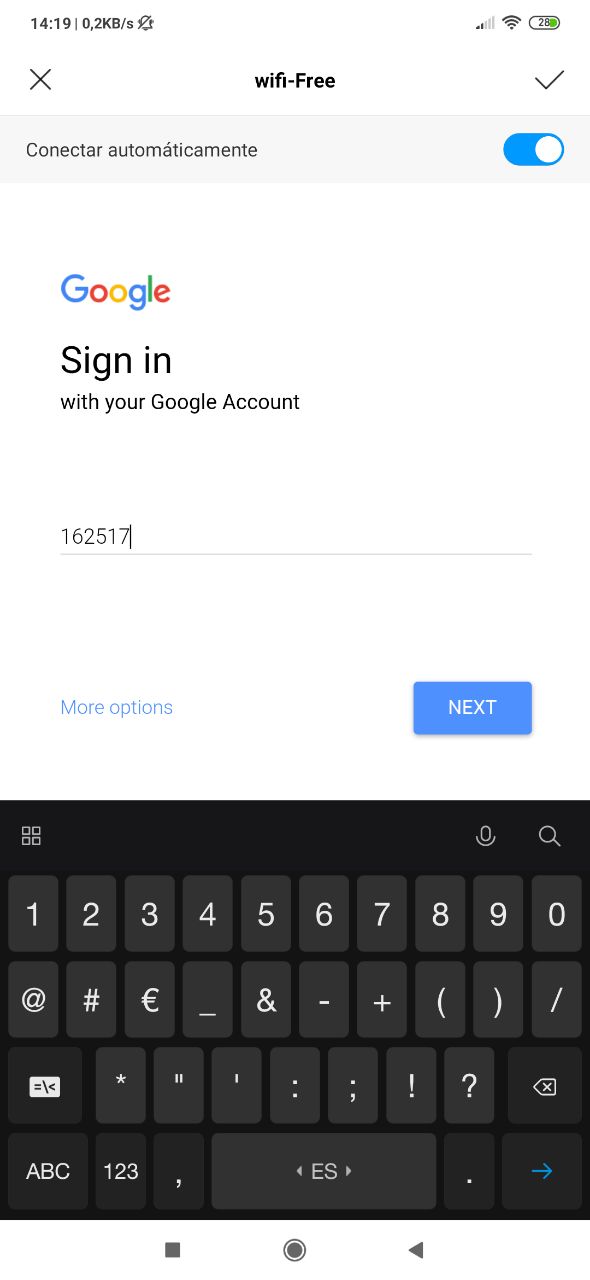
और हमलावर के पास अब उस लॉगिन प्रयास में अपने खाते तक पहुँचने के लिए आवश्यक SMS है:
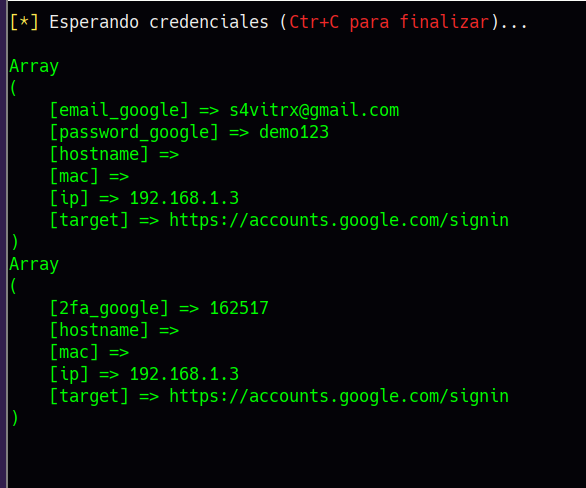
चूँकि कई टेम्पलेट हैं, प्राप्त सभी डेटा को टैग द्वारा अलग किया जाता है जो उपयोग किए जा रहे पोर्टल से संबंधित होते हैं।
हमलावर के सही तैनाती के लिए, बस एक नेटवर्क कार्ड की आवश्यकता है जो मॉनिटर मोड स्वीकार करता हो। मॉनिटर मोड उपकरण के निष्पादन के बाद स्वचालित रूप से कॉन्फ़िगर किया जाता है।
किसी भी समय Ctrl+C संयोजन दबाने पर, नेटवर्क इंटरफ़ेस अपनी सामान्य स्थिति में वापस आ जाएगा और बनाई गई सभी अस्थायी फ़ाइलें हटा दी जाएंगी।






