
 #1
वाई-फाई नेटवर्क सुरक्षा का परीक्षण करने, पासवर्ड क्रैक करने और प्रोटोकॉल का विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 phantom-brigade1/wifisting
GTK4 और CLI वायरलेस सुरक्षा टूलकिट, जिसमें Linux पर Wi-Fi, Bluetooth, 802.15.4, SDR/RF, NFC और राउटर-साइड या नेटवर्क MITM परीक्षण के लिए 57…
 vanhoefm/fragattacks
Wi-Fi क्लाइंट और एक्सेस पॉइंट्स के लिए स्वचालित भेद्यता परीक्षक, जो फ्रेम इंजेक्शन, मिश्रित-मोड परीक्षण और पैकेट कैप्चर विश्लेषण के माध्यम से…
 efchatz/wpaxfuzz
एक पूर्ण-विशेषताओं वाला ओपन-सोर्स वाई-फ़ाई फ़ज़र
 priyankvadaliya/hack-captive-portal
यह स्क्रिप्ट सार्वजनिक वाई-फाई नेटवर्क में कैप्टिव पोर्टलों से गुज़रने में मदद करती है। यह किसी ऐसे व्यक्ति से IP और MAC चुराता है जो पहले से कनेक्ट…
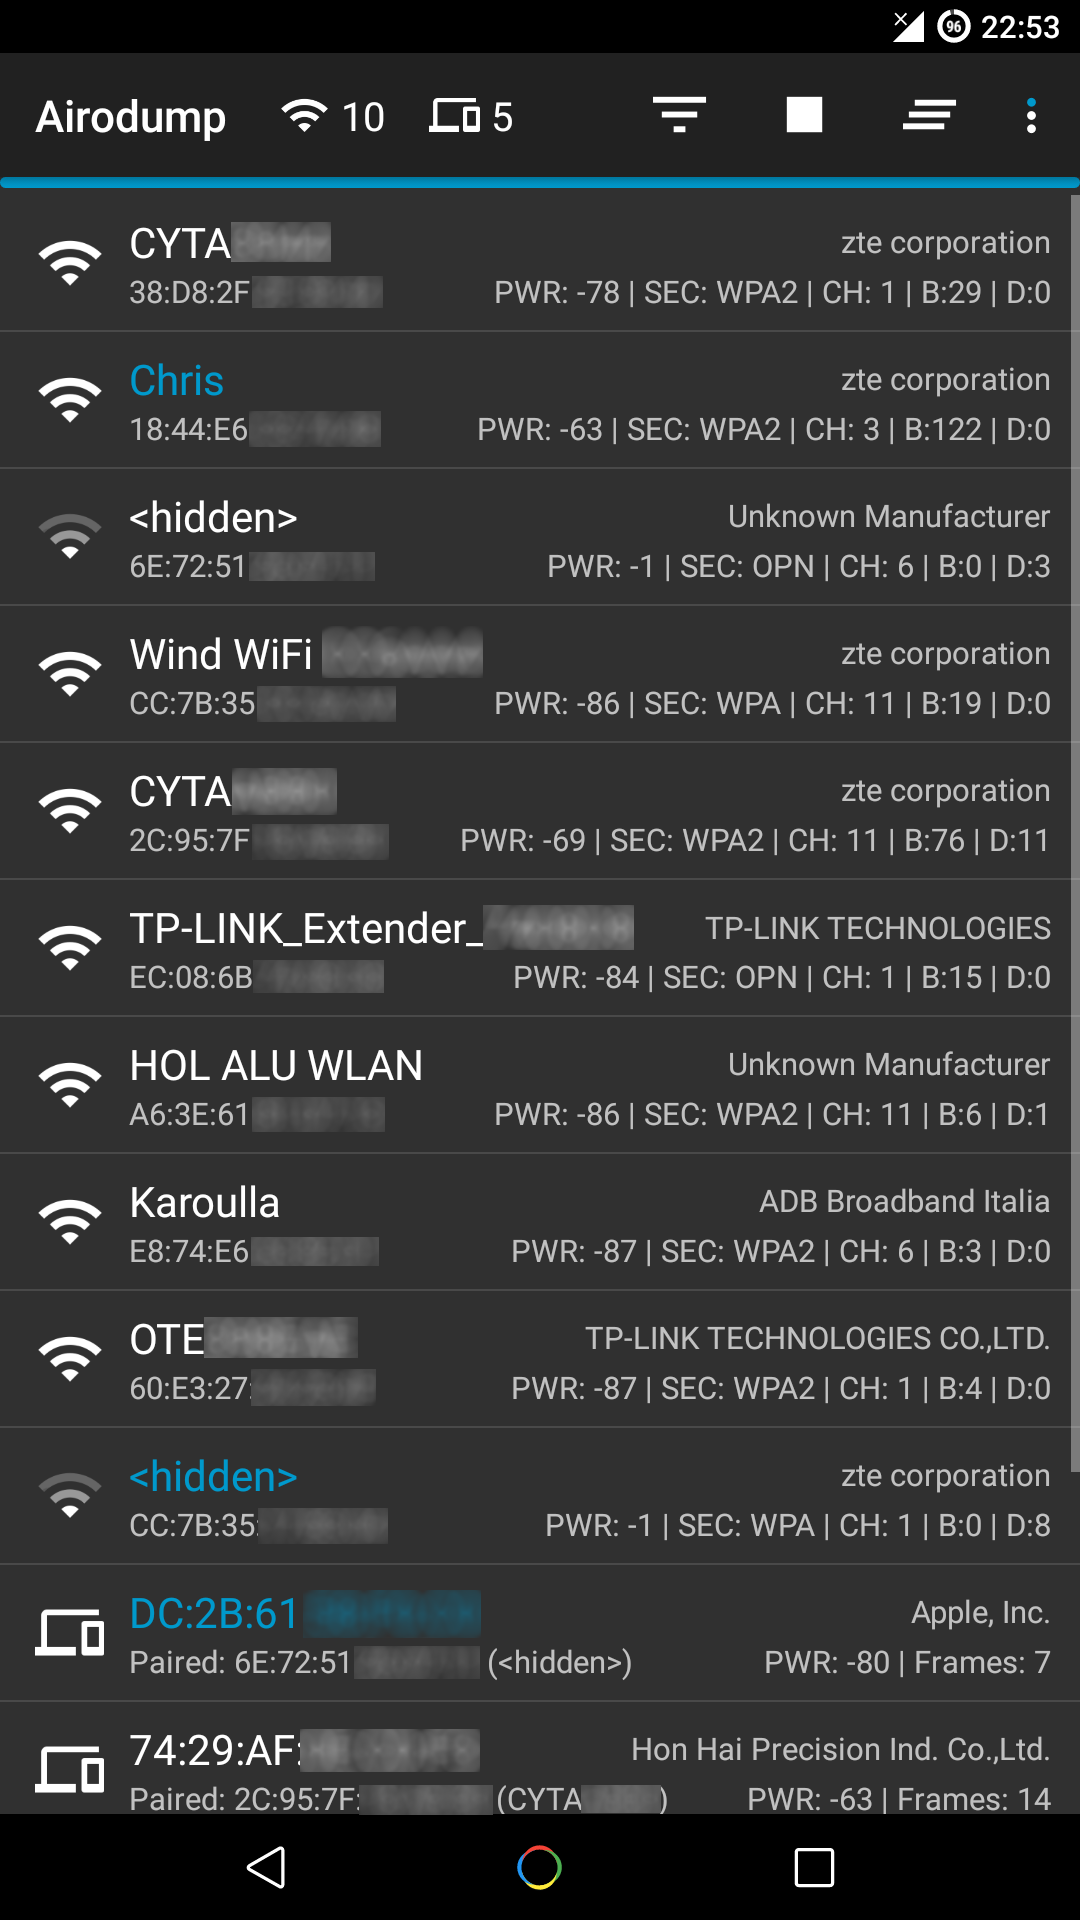 chrisk44/hijacker
Aircrack, Airodump, Aireplay, MDK3 और Reaver GUI अनुप्रयोग एंड्रॉइड के लिए
 aircrack-ng/mdk4
IEEE 802.11 वाई-फाई परीक्षण उपकरण प्रोटोकॉल कमजोरियों के शोषण के लिए, जिसमें beacon flooding, deauthentication, packet fuzzing, और IDS evasion शामिल…
 davidprobinsky/redteam-physical-tools
Red Team Toolkit - भौतिक सुरक्षा, रेड टीमिंग और सामरिक गुप्त प्रवेश के क्षेत्र में सामान्यतः उपयोग किए जाने वाले उपकरणों की एक संकलित सूची।
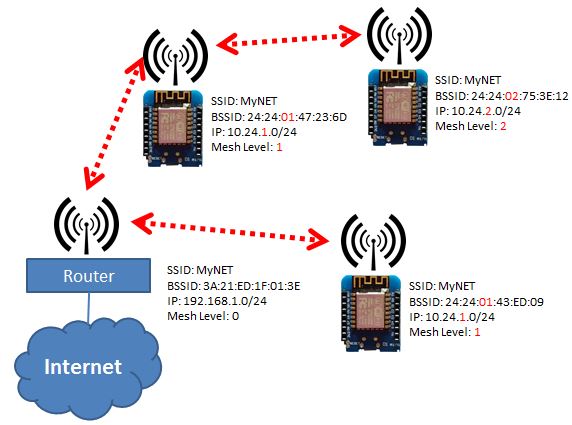 martin-ger/esp_wifi_repeater
एक पूर्ण कार्यात्मक WiFi NAT राउटर (और अब एक WiFi रिपीटर भी)
 zerbea/hcxdumptool
wlan उपकरणों से पैकेट कैप्चर करने के लिए छोटा टूल।
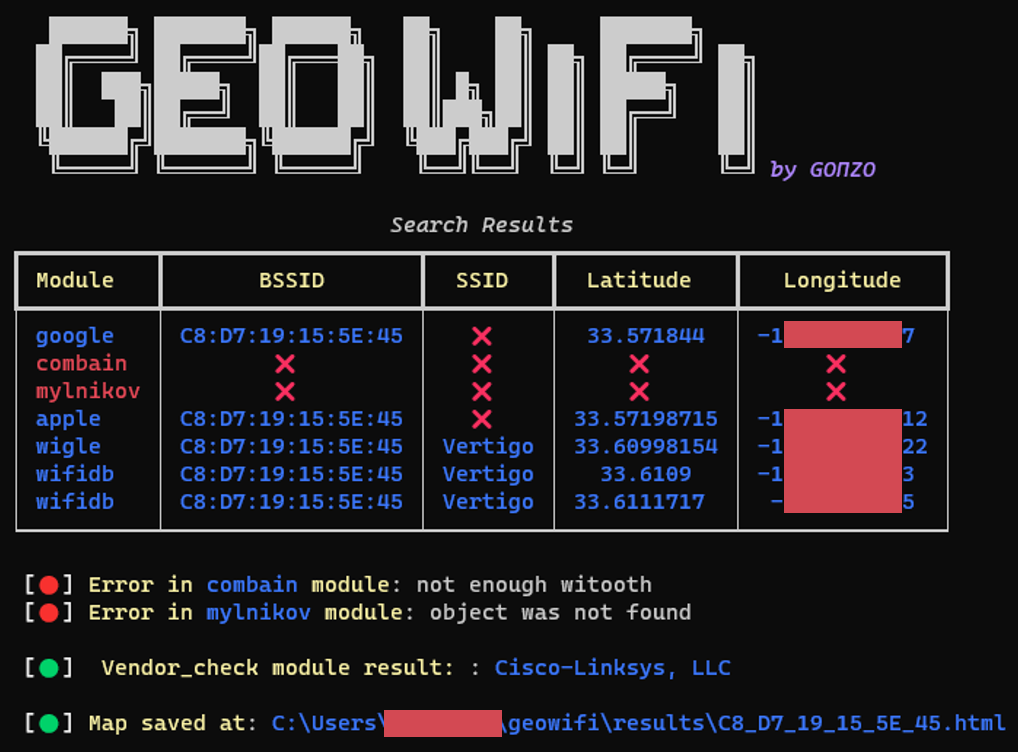 gonzosint/geowifi
विभिन्न सार्वजनिक डेटाबेस पर BSSID और SSID द्वारा वाईफाई जियोलोकेशन डेटा खोजें।
 makdosx/wifi-agent
कैप्टिव पोर्टल बनाने, क्लोन किए गए लॉगिन पेजों के माध्यम से क्रेडेंशियल्स फ़िशिंग करने, और शैक्षिक रेड-टीम सिमुलेशन के लिए मैलवेयर डाउनलोड इंजेक्ट…
 blackhillsinfosec/wififorge
mininet-wifi का उपयोग करके स्वचालित वाईफाई हैकिंग लैब वातावरण, जो पेनटेस्टर प्रशिक्षण के लिए वायरलेस आक्रमण वेक्टरों का अनुकरण करता है, और हार्डवेयर…
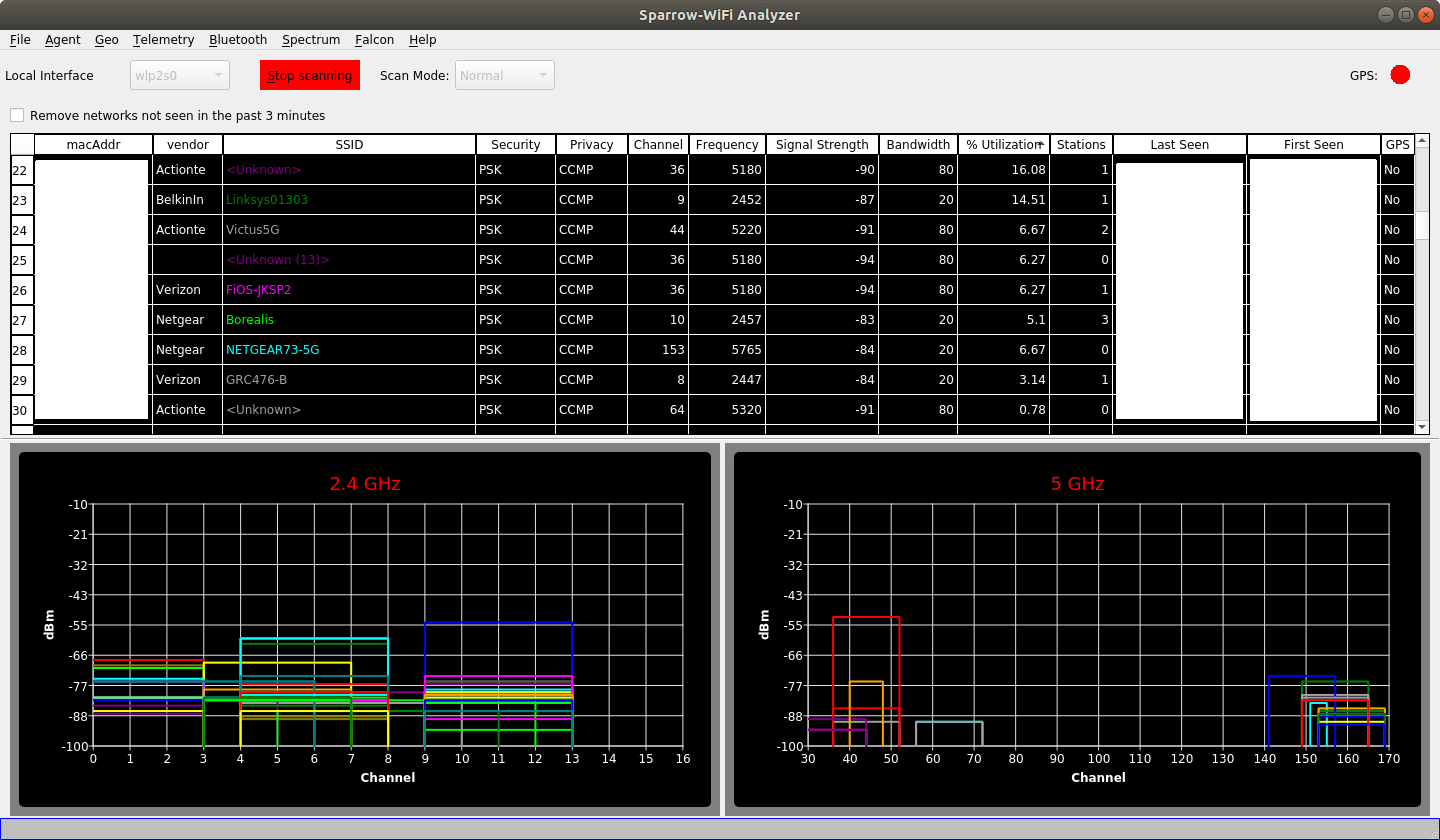 ghostop14/sparrow-wifi
लिनक्स के लिए नेक्स्ट-जनरेशन GUI-आधारित वाईफाई और ब्लूटूथ विश्लेषक
 s4vitar/eviltrust
एक Rogue AP के स्वचालित परिनियोजन के लिए आदर्श उपकरण जिसमें टेम्पलेट चयन + 2FA की क्षमता है। इसके लिए वायर्ड कनेक्शन की आवश्यकता नहीं है।
 zerbea/hcxtools
कैप्चर फ़ाइलों से पैकेट्स को हैश फ़ाइलों में परिवर्तित करने के लिए उपकरणों का एक छोटा सेट, जो Hashcat या John the Ripper के साथ उपयोग के लिए है।
 aydinnyunus/wifipassword-stealer
लक्ष्य कंप्यूटर से सभी पंजीकृत वाई-फाई पासवर्ड प्राप्त करें।
 jean-nestor/evil-twin-ap
वायरलेस पेनिट्रेशन टेस्टिंग और सुरक्षा अनुसंधान के लिए ट्रैफ़िक कैप्चर और रीयल-टाइम मॉनिटरिंग के साथ स्वचालित एविल ट्विन एक्सेस पॉइंट टूलकिट।





