

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
meowEye — MeowEye लाइव अनुप्रयोगों में कई वेब भेद्यताओं की पहचान करने के लिए एक रीयल-टाइम स्कैनर है। | Kitploit

उपकरण/GitHubGitHub/eslam3kl/meoweye
वेब भेद्यता स्कैनरगतिशील विश्लेषण (सैंडबॉक्सिंग)भेद्यता विश्लेषणवेब सुरक्षाफज़िंगपेनिट्रेशन टेस्टिंग
GitHubeslam3kl/meoweye

meowEye

MeowEye लाइव अनुप्रयोगों में कई वेब भेद्यताओं की पहचान करने के लिए एक रीयल-टाइम स्कैनर है।

रिपॉजिटरी देखें
43441 साल पहलेअभी तक समीक्षित नहीं
साझा करें

🐾 MeowEye

MeowEye कई वेब कमजोरियों के लिए एक वास्तविक-जीवन स्कैनर है। यह ट्रैफ़िक का निरीक्षण करने और इंजेक्शन-आधारित परीक्षण करने के लिए एक वास्तविक ब्राउज़र का उपयोग करता है ताकि अभी के लिए रिफ्लेक्टिव पैरामीटर, लोकल फ़ाइल इन्क्लूज़न (LFI), और सर्वर-साइड टेम्पलेट इंजेक्शन (SSTI) कमजोरियों का पता लगा सके। ToDo सूची में इसमें कई कमजोरियाँ शामिल होंगी।

🐾 MeowEye क्यों?

मेरे पास Koko नाम की एक बिल्ली है — वह बिल्कुल सुंदर है, लेकिन सच कहूँ तो… वह पूरे दिन कुछ नहीं करती सिवाय म्याऊँ करने, फुफकारने, खाने, सोने और, हाँ… 💩।

लेकिन उसकी आँखें? वे सब कुछ पकड़ लेती हैं।
उसके कान? सैन्य-ग्रेड रडार से भी बेहतर।
उसकी लचीलापन? मुझे ऐसा महसूस कराती है जैसे मैं 80 साल का हूँ।

इसलिए मैंने MeowEye बनाया, उम्मीद करते हुए कि यह उसकी तरह सिर्फ 1% ही सुरुचिपूर्ण, सतर्क, और (सच मानिए) उससे ज़्यादा समझदार हो।
अगर यह काम कर गया… तो मैं खुश रहूँगा। चिंता मत करें 😸


🚀 यह कैसे काम करता है

विचार बहुत सरल है:

  1. अपनी पसंदीदा कॉन्फ़िगरेशन के साथ कमांड चलाएँ।
  2. टूल Chromium का एक नया टैब खोलता है।
  3. आप ऐप में एक सामान्य उपयोगकर्ता की तरह नेविगेट करते हैं, हमेशा की तरह क्लिक करते और फ़ंक्शन का उपयोग करते हैं।

इस बीच, टूल चुपचाप हर अनुरोध को कैप्चर करता है और हर पैरामीटर में payloads जोड़ता है—लेकिन चिंता न करें, यह बदलने के बजाय जोड़ता है, इसलिए ऐप की ख़ासियतों के कारण कुछ भी नहीं खोता।

अंत में, यदि कोई कमजोरी मिलती है, तो टूल Burp Suite फॉर्मेट में सभी रसीले विवरणों के साथ एक फ़ाइल जनरेट करता है। आप फिर अपनी सुविधा अनुसार कॉपी, पेस्ट और दोबारा जाँच कर सकते हैं।

ईज़ी पीज़ी, बग-स्क्वीज़ी! 🐞
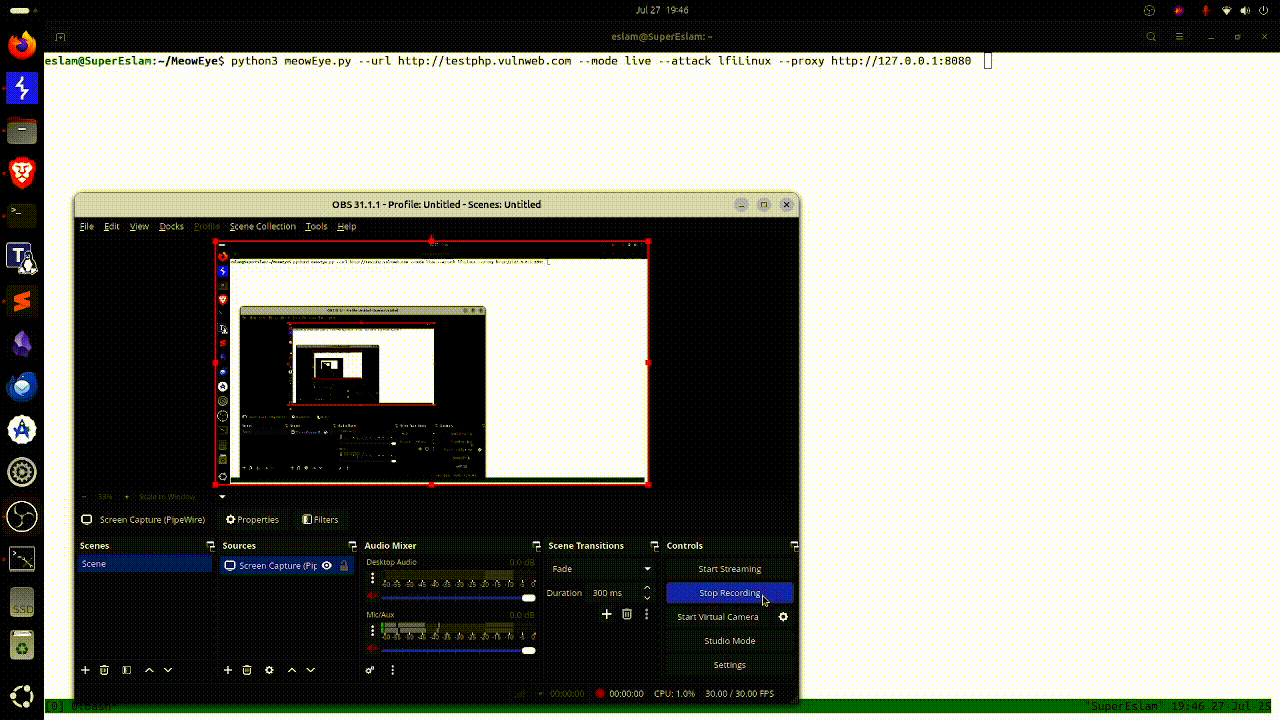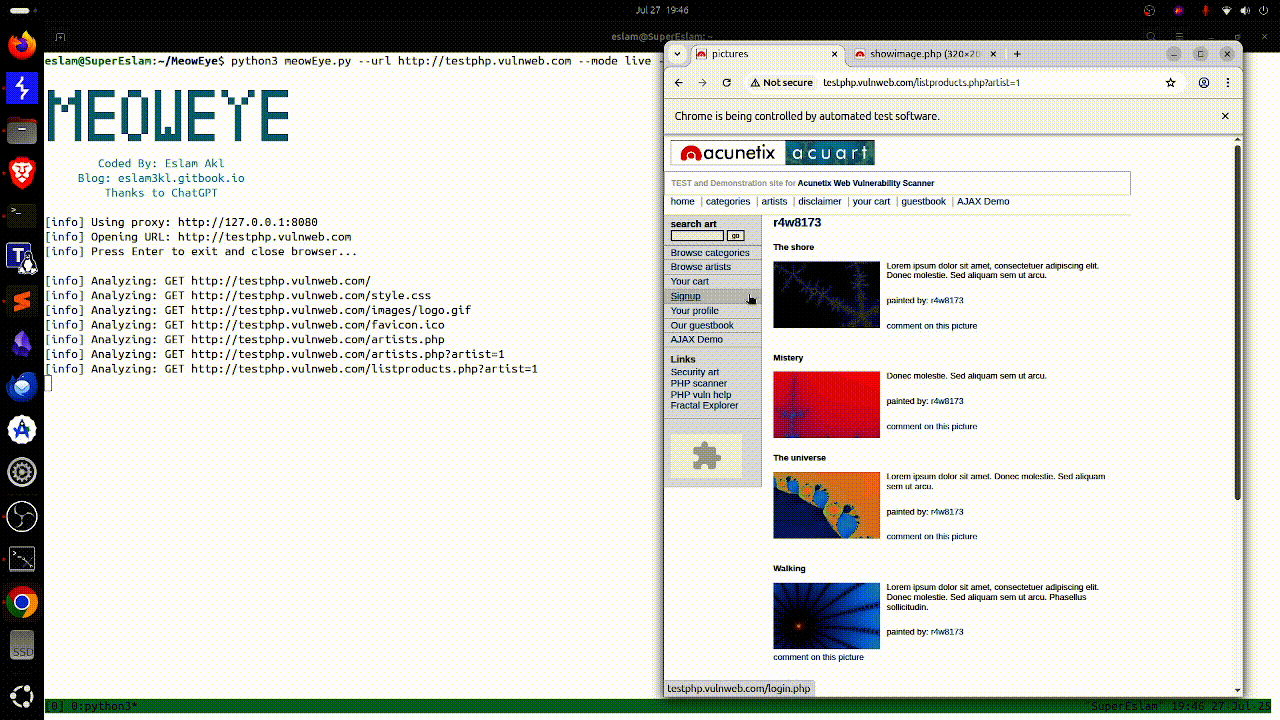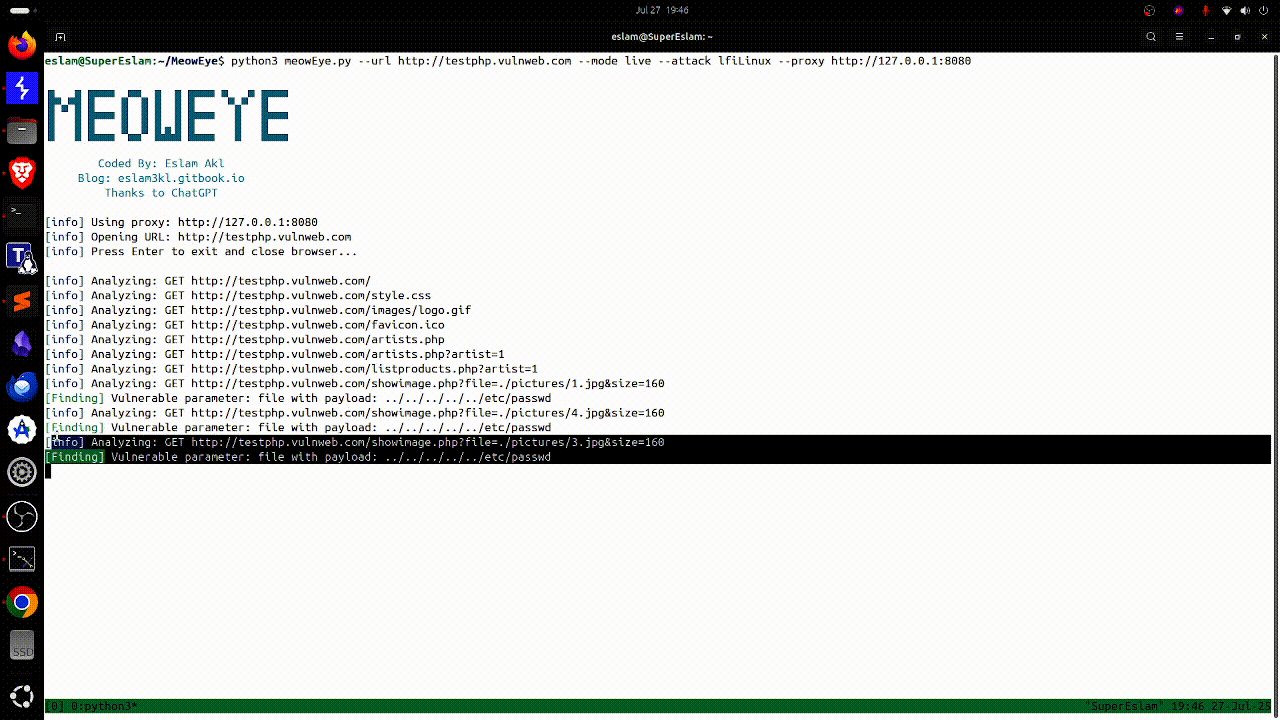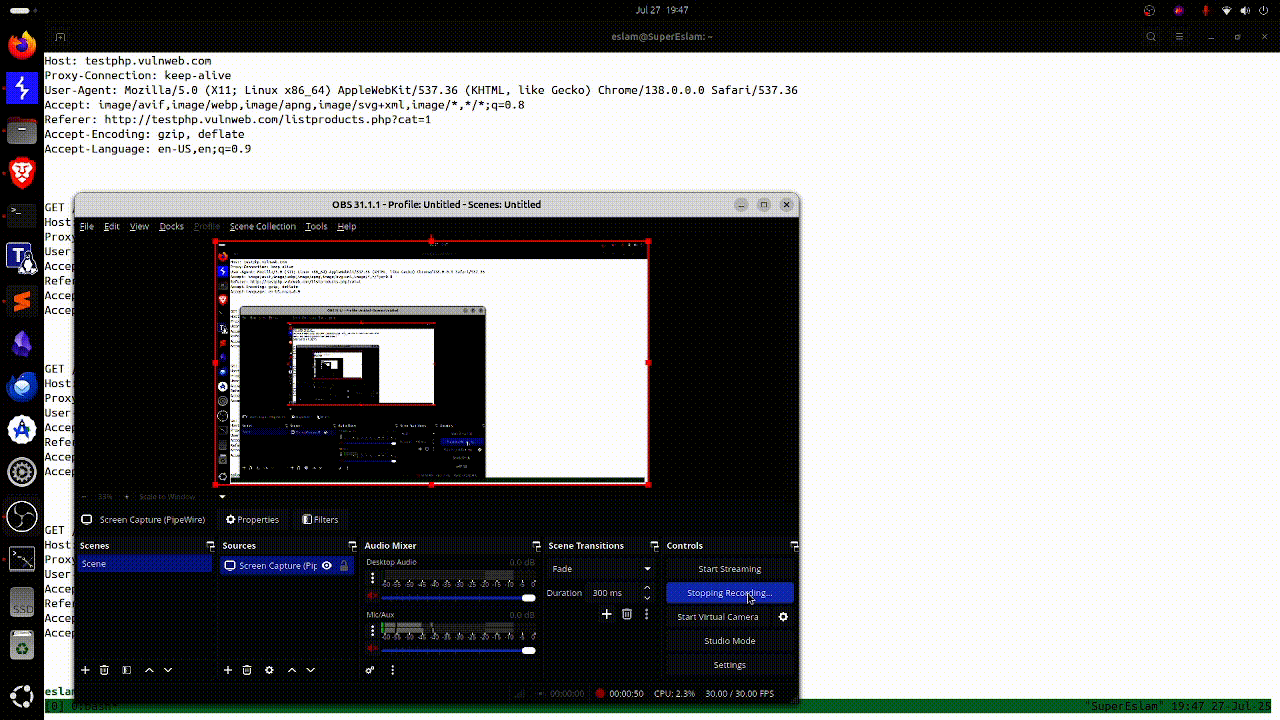
Demo


🚀 विशेषताएँ

  • ✅ Selenium Wire के माध्यम से वास्तविक ब्राउज़र अनुरोध इंटरसेप्शन
  • 🕵️‍♂️ पता लगाता है:
    • रिफ्लेक्टिव पैरामीटर इंजेक्शन
    • Linux और Windows पर लोकल फ़ाइल इन्क्लूज़न (LFI)
    • सर्वर-साइड टेम्पलेट इंजेक्शन (SSTI)
    • जल्द ही और कमजोरियाँ जोड़ी जाएँगी...
  • 🧪 लाइव और विलंबित स्कैनिंग मोड
  • 💥 स्कोप फ़िल्टरिंग के साथ payload-आधारित फज़िंग
  • 🧾 आउटपुट Burp-शैली HTTP अनुरोधों में सहेजा गया
  • 🎨 रंग-कोडित कंसोल संदेश (info, warnings, errors, findings)

🛠️ इंस्टॉलेशन

  1. रिपो को क्लोन करें:

    git clone https://github.com/eslam3kl/MeowEye.git
    cd MeowEye
    
  2. requirements इंस्टॉल करें:

    pip install -r requirements.txt
    
  3. अपने Chrome संस्करण के अनुकूल ChromeDriver डाउनलोड और इंस्टॉल करें:
    https://chromedriver.chromium.org/downloads

  4. यदि आपको कोई त्रुटि आती है, तो कृपया उसे खोजें। यह टूल बहुत सारी लाइब्रेरीज़ और टूल्स पर निर्भर करता है।


⚙️ उपयोग

python meoweye.py --mode [live|delay] --attack [ref|lfiLinux|lfiWin|ssti] --url <target_url> [--proxy http://127.0.0.1:8080]

तर्क

OptionDescription
--modelive या delay स्कैनिंग
--attackref, lfiLinux, lfiWin, या ssti
--urlब्राउज़र में खोलने के लिए प्रारंभिक URL
--proxyट्रैफ़िक इंटरसेप्शन के लिए वैकल्पिक HTTP प्रॉक्सी

🔍 स्कैनिंग मोड

  • लाइव मोड: यह मोड उन सभी अनुरोधों को कैप्चर करेगा जो आपके द्वारा टूल को दिए गए URL के आधार पर स्कोप में हैं, फिर यह प्रत्येक पैरामीटर में payloads एक-एक करके जोड़ेगा।
  • विलंब मोड: लाइव की तरह ही, लेकिन फ़ाइल मैप करते समय payload का परीक्षण/प्रतिस्थापन करने के बजाय, यह मैपिंग प्रक्रिया पूरी होने तक प्रतीक्षा करता है, फिर आप टर्मिनल पर जाते हैं, yalla लिखते हैं और यह सभी कैप्चर किए गए अनुरोधों को स्कैन करना शुरू कर देगा।

📂 Payloads

Payloads payloads/ निर्देशिका में संग्रहीत हैं:

  • lfi-unix-payloads.txt
  • lfi-windows-payloads.txt
  • ssti-payloads.txt

प्रत्येक पंक्ति को कमजोरियों का परीक्षण करने के लिए पैरामीटर में इंजेक्ट किया जाता है।


📑 आउटपुट

  • परिणाम DDMMYYYY-output.txt में सहेजे जाते हैं
  • कमजोर अनुरोध Burp Suite अनुरोधों की तरह फॉर्मेट किए जाते हैं, निष्कर्ष की पुष्टि करने के लिए कॉपी और पेस्ट करें।

आउटपुट नमूना:

GET /showimage.php?file=.%2Fpictures%2F3.jpg..%2F..%2F..%2F..%2F..%2Fetc%2Fpasswd&size=160 HTTP/1.1
Host: testphp.vulnweb.com
Proxy-Connection: keep-alive
User-Agent: Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/138.0.0.0 Safari/537.36
Accept: image/avif,image/webp,image/apng,image/svg+xml,image/*,*/*;q=0.8
Referer: http://testphp.vulnweb.com/listproducts.php?artist=1
Accept-Encoding: gzip, deflate
Accept-Language: en-US,en;q=0.9

📝 TODO

  • परिणामों को मान्य करने के लिए AI इंजन के साथ एकीकृत करें
  • और findings जोड़ें
  • तेज़ स्कैनिंग के लिए मल्टी-थ्रेडिंग लागू करें
  • सभी findings को एक साथ जाँचने के लिए एक All विकल्प जोड़ें

❗ अस्वीकरण

यह टूल केवल शैक्षिक और अधिकृत परीक्षण उद्देश्यों के लिए है। डेवलपर किसी भी दुरुपयोग के लिए ज़िम्मेदार नहीं है। आप अपनी ज़िम्मेदारी पर तैर रहे हैं :)


🤝 योगदान

Pull requests, विचार और प्रतिक्रिया का स्वागत है!


Eslam Akl द्वारा निर्मित

मेरी बिल्ली Koko और ChatGPT को धन्यवाद।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    396
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    257

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





