
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
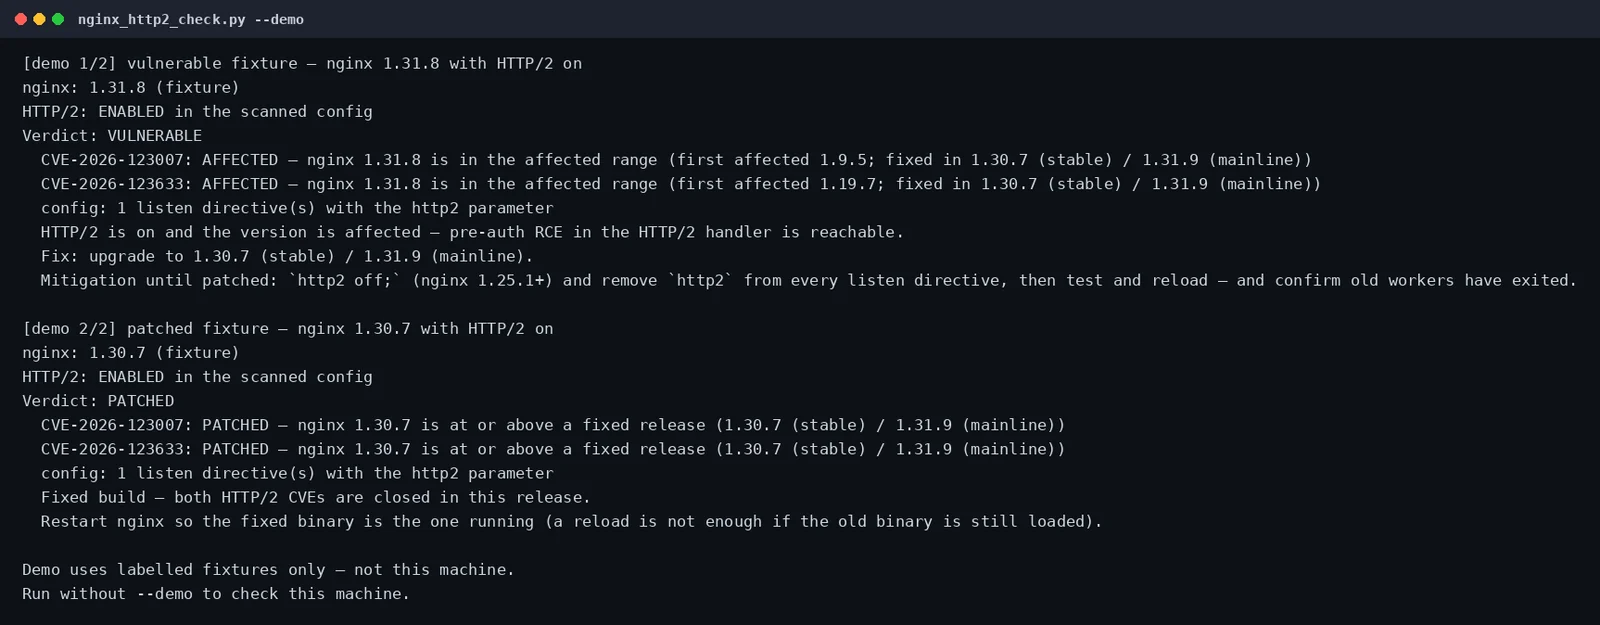
 mahgal/nginx-http2-rce-check
'क्या मैं Nginx HTTP/2 RCE के प्रति उजागर हूँ?' का उत्तर एक ही कमांड में दें — CVE-2026-123007 / CVE-2026-123633 (2026-11-18 को प्रकट, CVSS 9.2) के…
 materaj2/cve-2026-123007-scanner
एक सुरक्षित, निर्भरता-मुक्त स्कैनर जो F5 द्वारा 2026-11-18 को प्रकाशित दो HTTP/2 मेमोरी-करप्शन कमज़ोरियों के लिए NGINX सर्वरों की फ़िंगरप्रिंटिंग…
 timthebeastnl/nginx2root
Bash स्क्रिप्ट्स जो NGINX2Root एक्सपोज़र के लिए nginx होस्ट्स की जाँच करती हैं: वर्ज़न, HTTP/2, HTTP/3 और मेल पोर्ट्स के लिए बाहरी सतह स्कैन, साथ ही…
 certbn/cve-2026-123158-openssh-sshd-sshhole-sshole-
CVE-2026-123158 का एडवाइज़री और तकनीकी विश्लेषण, जो musl-आधारित Linux पर OpenSSH sshd पासवर्ड प्रमाणीकरण बायपास है, जिसमें मूल कारण, पुनरुत्पादन चरण,…
 gmh5225/sqlmap-gui
SQLMap आधारित आधुनिक ग्राफ़िकल यूज़र इंटरफ़ेस, जो सहज और उपयोग में आसान SQL इंजेक्शन डिटेक्शन और शोषण क्षमताएँ प्रदान करता है। यह GUI संस्करण SQLMap…
 im0xfay/cve-2026-126173
PoC, Docker लैब, और CVE-2026-126173 के लिए मूल-कारण विश्लेषण: AutomatorWP Pro Webhooks <= 1.4.4 में अनधिकृत मनमाना पासवर्ड रीसेट जिससे खाता अधिग्रहण…
 im0xfay/cve-2026-125855
PoC, स्कैनर और लैब CVE-2026-125855 (ELEX WordPress HelpDesk <= 3.3.9) के लिए: अनधिकृत PHP ऑब्जेक्ट इंजेक्शन जो RCE की ओर ले जाता है, WAF बायपास के…
 arkrwn/nginx2root-cve-2026-123007
शोध नोट: सार्वजनिक आसूचना को रूट एक्सप्लॉइट में बदलना (केस स्टडी: CVE-2026-123007)
 c0re-i5/intbug-lab
HTTP/2 फ़्लो-कंट्रोल पूर्णांक बग (nginx CVE-2026-123007 श्रेणी) के लिए पुनरुत्पादनीय लूपबैक लैब + इनवेरिएंट बैटरी। केवल-लैब, समन्वित-प्रकटीकरण।
 sadaqaty/cve-2026-1296
CVE-2026-1296 के लिए Python 3 PoC और डिटेक्शन टूल, जो WordPress Frontend Post Submission Manager Lite प्लगइन (<= 1.2.7) में एक अनधिकृत ओपन रीडायरेक्ट…
 franklinf25/cve-2026-15176
CVE-2026-15176 के लिए विश्लेषण, डिफरेंशियल लैब और PoC, जो NGINX alias+rewrite हैंडलिंग में एक प्री-ऑथ हीप ओवरफ़्लो है, साथ में एक सुरक्षित…
 llcforge/cve-2026-123633
CVE-2026-123633 के लिए Docker-आधारित प्रूफ-ऑफ-कॉन्सेप्ट, जो कनेक्शन एक्सहॉशन और RST_STREAM रेस के कारण ट्रिगर होने वाला nginx HTTP/2 use-after-free…
 foxcornlab/craft-cms-scanner
Craft CMS नवंबर 2026 बैच के लिए केवल-पहचान आधारित ट्रायाज, जिसका मुख्य आकर्षण CVE-2026-123488 (CVSS 9.8 अनधिकृत SQL इंजेक्शन) है: 4.18.9 / 5.11.2…
 zahidec0de/cve-2026-12345-poc
CVE-2026-64638 के लिए Proof of Concept (PoC), जो WordPress Core < 7.0.3 में एक reflected XSS है।
 charlie-goldenowl/cve-2026-122006-check
रीड-ओनली Bash स्क्रिप्ट जो Rails प्रोजेक्ट्स को CVE-2026-122006 के लिए स्कैन करती है, कमजोर activestorage संस्करणों, mini_magick वेरिएंट प्रोसेसिंग,…
 qianlijaingshan/signalk-audit
Signal K Server संसाधन API पथ ट्रैवर्सल ऑडिट (CVE-2026-123807): JWT सीक्रेट पढ़ें, एडमिन टोकन जाली बनाएं, RCE सत्यापित करें
 llcforge/cve-2026-125283
CVE-2026-125283 के लिए Python PoC, जो nginx alias + try_files में map कैप्चर के माध्यम से ट्रिगर होने वाला integer underflow है, जिसमें Docker लैब,…
 ekacs/predicted-cve-2026-20349
प्रैक्टिकल एजुकेशन गाइड: सिस्को ASA और FTD संस्करण का पता लगाना (CVE-2026-20349)








