

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
cve-2026-122006-check — रीड-ओनली Bash स्क्रिप्ट जो Rails प्रोजेक्ट्स को CVE-2026-122006 के लिए स्कैन करती है, कमजोर activestorage संस्करणों, mini_magick वेरिएंट प्रोसेसिंग, और अनुमतिपूर्ण ImageMagick coder नीतियों को चिह्नित करती है। | Kitploit
उपकरण/GitHubGitHub/charlie-goldenowl/cve-2026-122006-check
रक्षात्मक उपकरणभेद्यता स्कैनरवेब भेद्यता स्कैनरकॉन्फ़िगरेशन ऑडिटिंगDevSecOpsआपूर्ति श्रृंखला सुरक्षा
GitHubcharlie-goldenowl/cve-2026-122006-check

cve-2026-122006-check

साझा करें

रीड-ओनली Bash स्क्रिप्ट जो Rails प्रोजेक्ट्स को CVE-2026-122006 के लिए स्कैन करती है, कमजोर activestorage संस्करणों, mini_magick वेरिएंट प्रोसेसिंग, और अनुमतिपूर्ण ImageMagick coder नीतियों को चिह्नित करती है।

रिपॉजिटरी देखें
14 दिन पहलेअभी तक समीक्षित नहीं

cve-2026-122006-check

CVE-2026-122006 के लिए डिटेक्शन स्क्रिप्ट — Rails Active Storage बिना किसी प्रतिबंध के अपलोड को ImageMagick को सौंपता है, इसलिए एक तैयार किया गया SVG/MSL अपलोड सर्वर पर मनमानी फ़ाइलें पढ़/लिख सकता है (CVSS 9.8)। activestorage 8.0.5.2 और 8.1.4.1 में ठीक किया गया। स्क्रिप्ट केवल रिपोर्ट करती है — यह कुछ भी नहीं बदलती।

स्रोत: Rails Active Storage CVE-2026-122006: Patching, Detection and Hunting
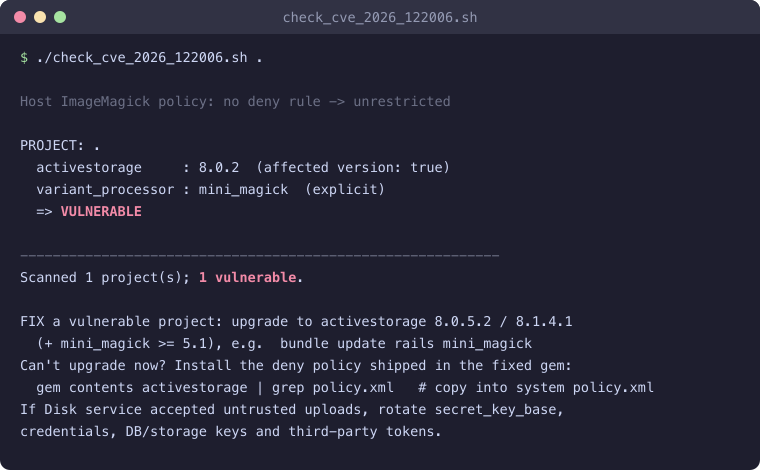
एक कमज़ोर Rails प्रोजेक्ट को फ़्लैग करते हुए उदाहरण रन

त्वरित रन (कोई डाउनलोड नहीं)

इसे सीधे GitHub से वर्तमान डायरेक्टरी में चलाएँ:

curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash

किसी विशिष्ट फ़ोल्डर को स्कैन करें (-- के बाद रूट पास करें):

curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash -s -- ~/projects

स्थानीय कॉपी से चलाएँ

chmod +x check_cve_2026_122006.sh
./check_cve_2026_122006.sh [ROOT]      # ROOT डिफ़ॉल्ट रूप से वर्तमान डायरेक्टरी होता है
  • ROOT के अंतर्गत पुनरावर्ती रूप से जाँच करता है और मिलने वाले हर Rails ऐप की जाँच करता है (कोई भी डायरेक्टरी जिसमें config/application.rb + activestorage को पिन करने वाला Gemfile.lock हो), प्रति-प्रोजेक्ट निर्णय और एक सारांश प्रिंट करता है। एक साथ कई प्रोजेक्ट स्कैन करने के लिए इसे किसी पैरेंट फ़ोल्डर पर इंगित करें: ./check_cve_2026_122006.sh ~/projects।
  • एग्ज़िट कोड: 0 = कोई भी कमज़ोर नहीं, 2 = कम से कम एक कमज़ोर (CI-अनुकूल)।
  • NO_COLOR=1 ./check_cve_2026_122006.sh रंगीन आउटपुट अक्षम करता है।
  • Linux और macOS पर काम करता है। bash + ruby आवश्यक है; magick/convert वैकल्पिक (केवल होस्ट ImageMagick नीति की जाँच के लिए उपयोग किया जाता है)।

एक प्रोजेक्ट को VULNERABLE तब फ़्लैग किया जाता है जब तीनों शर्तें पूरी हों

  1. activestorage 8.0.5.2 से पुराना (8.1 लाइन: 8.1.4.1 से पुराना)।
  2. variant_processor :mini_magick है (Rails 8 का डिफ़ॉल्ट :vips प्रभावित नहीं है)। आपके कॉन्फ़िग से पढ़ा जाता है, load_defaults डिफ़ॉल्ट पर फ़ॉलबैक करते हुए।
  3. होस्ट ImageMagick में जोखिम भरे कोडर्स (MSL/PS/PDF/...) को अस्वीकार करने वाली कोई नीति नहीं है।

समाधान

bundle update rails mini_magick        # -> activestorage 8.0.5.2 / 8.1.4.1, mini_magick >= 5.1

अभी अपग्रेड नहीं कर सकते? ठीक किए गए gem के अंदर शामिल deny नीति को हर होस्ट/इमेज/कंटेनर पर इंस्टॉल करें:

gem contents activestorage | grep policy.xml   # अपने सिस्टम policy.xml में कॉपी करें

यदि Disk सेवा ने अविश्वसनीय अपलोड स्वीकार किए हैं, तो मान लें कि सीक्रेट्स पढ़े जा चुके हो सकते हैं: secret_key_base, क्रेडेंशियल्स, DB/स्टोरेज कुंजियाँ और तृतीय-पक्ष टोकन रोटेट करें।

नोट

स्क्रिप्ट संस्करणों को Gemfile.lock और कॉन्फ़िग फ़ाइलों से पढ़ती है (कोई ऐप बूट नहीं), इसलिए यह तेज़ है और कई रेपो में चलाना सुरक्षित है। यह उन ऐप्स का पता नहीं लगाती जो MiniMagick के आंतरिक भागों को पैच करते हैं या GraphicsMagick का उपयोग करते हैं; उनकी मैन्युअल समीक्षा करें।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    352
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    291

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




