'क्या मैं Nginx HTTP/2 RCE के प्रति उजागर हूँ?' का उत्तर एक ही कमांड में दें — CVE-2026-123007 / CVE-2026-123633 (2026-11-18 को प्रकट, CVSS 9.2) के विरुद्ध अपने nginx संस्करण और HTTP/2 कॉन्फ़िग की जाँच करें।

"क्या मेरा nginx HTTP/2 RCE जोड़ी के प्रति उजागर है?" का उत्तर 0.06 सेकंड में दें — एक कमांड, शून्य नेटवर्क कॉल, शून्य निर्भरताएँ।
एक केवल-stdlib वाला Python CLI जो उन दो चीज़ों की जाँच करता है जो तय करती हैं कि कोई होस्ट CVE-2026-123007 और CVE-2026-123633 के प्रति उजागर है या नहीं: nginx संस्करण, और क्या कॉन्फ़िग में HTTP/2 सक्षम है। एक वास्तविक जाँच में माध्यिका 0.062 s लगती है (7 रन, इस मशीन पर 2026-11-19 को मापा गया) — सलाहकार पृष्ठ खोलने से भी तेज़। कोई पेलोड नहीं, कोई नेटवर्क स्कैनिंग नहीं, कोई एक्सप्लॉइट कोड नहीं: केवल एक रक्षात्मक जाँचकर्ता।
2026-11-18 को, Wiz, Ikotas Labs, Metnir, Rapid7 और Xint ने nginx के HTTP/2 हैंडलिंग में दो अनप्रमाणित रिमोट कोड एक्ज़ीक्यूशन खामियाँ प्रकट कीं — CVE-2026-123007 (HTTP/2 फ़्लो कंट्रोल में इंटीजर अंडरफ़्लो) और CVE-2026-123633 (प्रॉक्सी कनेक्शन पर HTTP/2 यूज़-आफ़्टर-फ़्री)। दोनों CVSS 4.0 9.2 (CVSS 3.1 8.1) हैं; nginx.org 123007 को "major" और 123633 को "medium" आँकता है। यह खबर 2026-11-19 को Hacker News #1 (~1,152 अंक) पर पहुँची, और nginx 225M+ वेबसाइटों को शक्ति देता है — इसलिए पैच विंडो घंटों में मापी जाती है, हफ़्तों में नहीं।
नीचे दिए गए स्रोतों से क्या सत्यापित हुआ:
http2 off इन दो के लिए एक अस्थायी उपाय है, अपग्रेड का विकल्प नहीं।स्रोत: Wiz लेख · deploybase व्याख्या · IFIN सलाहकार सारांश · nginx.org सुरक्षा सलाहकार
git clone https://github.com/Mahgal/nginx-http2-rce-check.git
cd nginx-http2-rce-check
python3 nginx_http2_check.py              # check this machine
कोई pip इंस्टॉल नहीं, कोई निर्भरता नहीं — केवल Python 3। nginx इंस्टॉल किए बिना इसे आज़माएँ:
python3 nginx_http2_check.py --demo      # labelled fixtures: 1 vulnerable, 1 patched
python3 nginx_http2_check.py --version 1.31.8 --config examples/nginx-http2-on.conf
python3 nginx_http2_check.py --version 1.30.7 --config examples/nginx-http2-on.conf
python3 nginx_http2_check.py --nginx-path examples/fake-nginx-vulnerable.sh --config examples/nginx-http2-on.conf
python3 nginx_http2_check.py --json      # machine-readable output for CI
स्वच्छ प्रति से सत्यापित (/tmp में ताज़ा चेकआउट, 2026-11-19): --demo चलता है और पूरा टेस्ट सूट पास होता है, 40/40, exit 0।
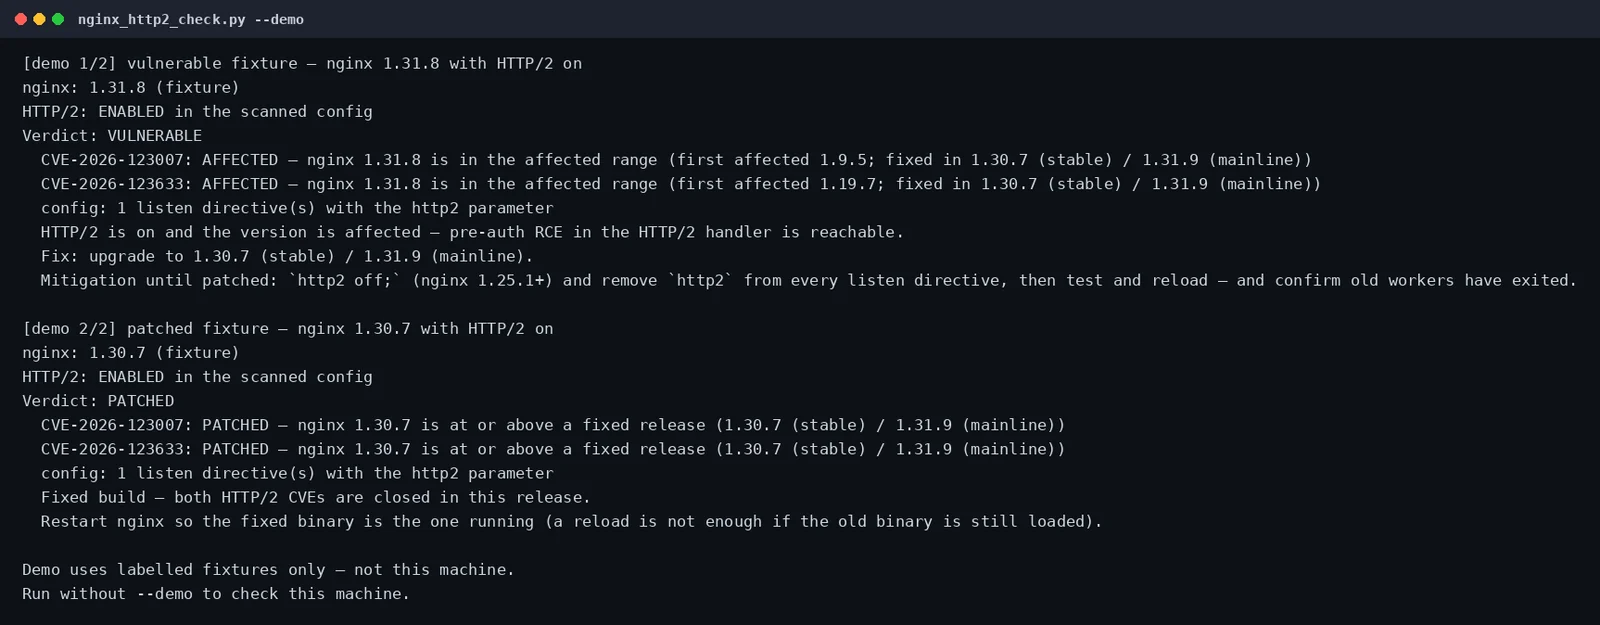
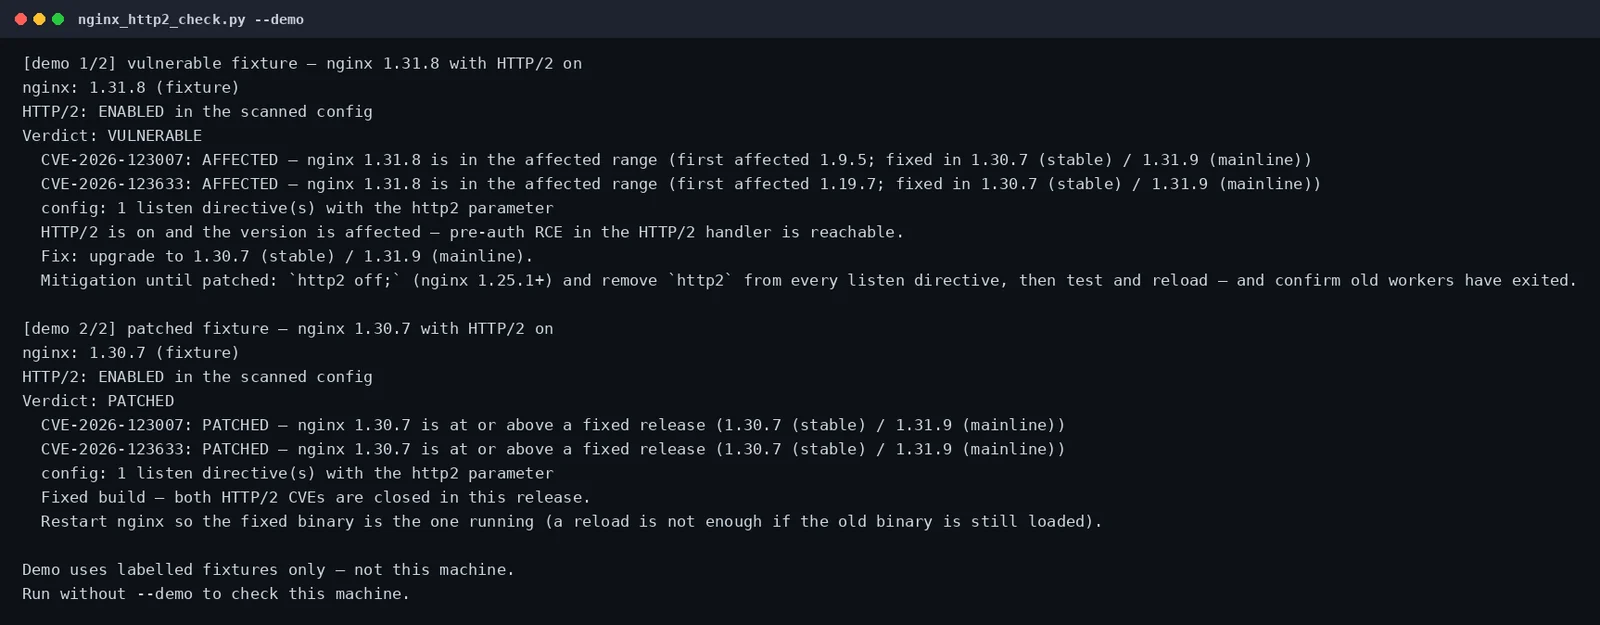
python3 nginx_http2_check.py --demo का वास्तविक आउटपुट (demo.txt में शब्दशः कैप्चर किया गया; दोबारा चलाने पर यह बाइट-दर-बाइट वही परिणाम देता है, sha256 e6a50babb87a98a704b802b3bbab6d5db6da256b45a45b9628ab1a930eae7f27):
[demo 1/2] vulnerable fixture — nginx 1.31.8 with HTTP/2 on
nginx: 1.31.8 (fixture)
HTTP/2: ENABLED in the scanned config
Verdict: VULNERABLE
  CVE-2026-123007: AFFECTED — nginx 1.31.8 is in the affected range (first affected 1.9.5; fixed in 1.30.7 (stable) / 1.31.9 (mainline))
  CVE-2026-123633: AFFECTED — nginx 1.31.8 is in the affected range (first affected 1.19.7; fixed in 1.30.7 (stable) / 1.31.9 (mainline))
  config: 1 listen directive(s) with the http2 parameter
  HTTP/2 is on and the version is affected — pre-auth RCE in the HTTP/2 handler is reachable.
  Fix: upgrade to 1.30.7 (stable) / 1.31.9 (mainline).
  Mitigation until patched: `http2 off;` (nginx 1.25.1+) and remove `http2` from every listen directive, then test and reload — and confirm old workers have exited.

[demo 2/2] patched fixture — nginx 1.30.7 with HTTP/2 on
nginx: 1.30.7 (fixture)
HTTP/2: ENABLED in the scanned config
Verdict: PATCHED
  CVE-2026-123007: PATCHED — nginx 1.30.7 is at or above a fixed release (1.30.7 (stable) / 1.31.9 (mainline))
  CVE-2026-123633: PATCHED — nginx 1.30.7 is at or above a fixed release (1.30.7 (stable) / 1.31.9 (mainline))
  config: 1 listen directive(s) with the http2 parameter
  Fixed build — both HTTP/2 CVEs are closed in this release.
  Restart nginx so the fixed binary is the one running (a reload is not enough if the old binary is still loaded).

Demo uses labelled fixtures only — not this machine.
Run without --demo to check this machine.
वास्तविक फ़्लैग्स के विरुद्ध वही केस:
$ python3 nginx_http2_check.py --version 1.31.8 --config examples/nginx-http2-on.conf
Verdict: VULNERABLE        # exit 1 — HTTP/2 on, version affected
$ python3 nginx_http2_check.py --version 1.30.7 --config examples/nginx-http2-on.conf
Verdict: PATCHED           # exit 0 — same config, fixed build
$ python3 nginx_http2_check.py --version 1.31.8 --config examples/nginx-http2-off.conf
Verdict: NOT_AFFECTED      # exit 0 — HTTP/2 off closes both flaws
$ python3 nginx_http2_check.py --version 1.24.0-0ubuntu1 --config examples/nginx-http2-on.conf
Verdict: UNKNOWN           # exit 3 — distro package: version string says nothing
1.30.7 ठीक है, लेकिन 1.31.0–1.31.8 अभी भी असुरक्षित हैं। एक सरल जाँच — "संस्करण ≥ 1.30.7 का अर्थ है सुरक्षित" — 1.31.8 को सुरक्षित बताएगी। ऐसा नहीं है। यह टूल प्रत्येक ब्रांच के स्पष्ट रेंजों से तुलना करता है, कभी भी केवल एक संख्यात्मक थ्रेशोल्ड से नहीं:
| संस्करण | CVE-2026-123007 | CVE-2026-123633 |
|---|---|---|
| < 1.9.5 | प्रभावित नहीं | प्रभावित नहीं |
| 1.9.5 – 1.19.6 | प्रभावित | प्रभावित नहीं |
| 1.19.7 – 1.30.6 | प्रभावित | प्रभावित |
| 1.30.7 (स्थिर फ़िक्स) | पैच किया गया | पैच किया गया |
| 1.31.0 – 1.31.8 | प्रभावित | प्रभावित |
| 1.31.9+ / 1.32.0+ (मुख्यधारा फ़िक्स) | पैच किया गया | पैच किया गया |
| निर्णय | अर्थ |
|---|---|
VULNERABLE | संस्करण एक प्रभावित रेंज में है और स्कैन किए गए कॉन्फ़िग में HTTP/2 सक्षम है। अभी अपग्रेड करें। |
PATCHED | संस्करण किसी फ़िक्स्ड रिलीज़ के बराबर या उससे ऊपर है। nginx को पुनः आरंभ करें ताकि फ़िक्स्ड बाइनरी ही चल रही हो। |
NOT_AFFECTED | या तो संस्करण दोनों खामियों से पहले का है, या स्कैन किए गए कॉन्फ़िग में HTTP/2 बंद है। |
UNKNOWN | कोई nginx नहीं मिला, संस्करण स्ट्रिंग को पार्स नहीं किया जा सका, बिल्ड एक डिस्ट्रो पैकेज है (नीचे देखें), Plus ट्रेन के लिए कोई प्रकाशित फ़िक्स नहीं है, या संस्करण के प्रभावित होते समय HTTP/2 की स्थिति निर्धारित नहीं की जा सकी। सुरक्षित मान लेने की धारणा न बनाएँ। |