
 #1
वेब एप्लिकेशन और एपीआई का परीक्षण करने, शोषण करने और उन्हें सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 lnxg33k/webhandler
PHP सिस्टम फ़ंक्शन का उपयोग करके सर्वर को नियंत्रित करने के लिए Bash सिम्युलेटर।
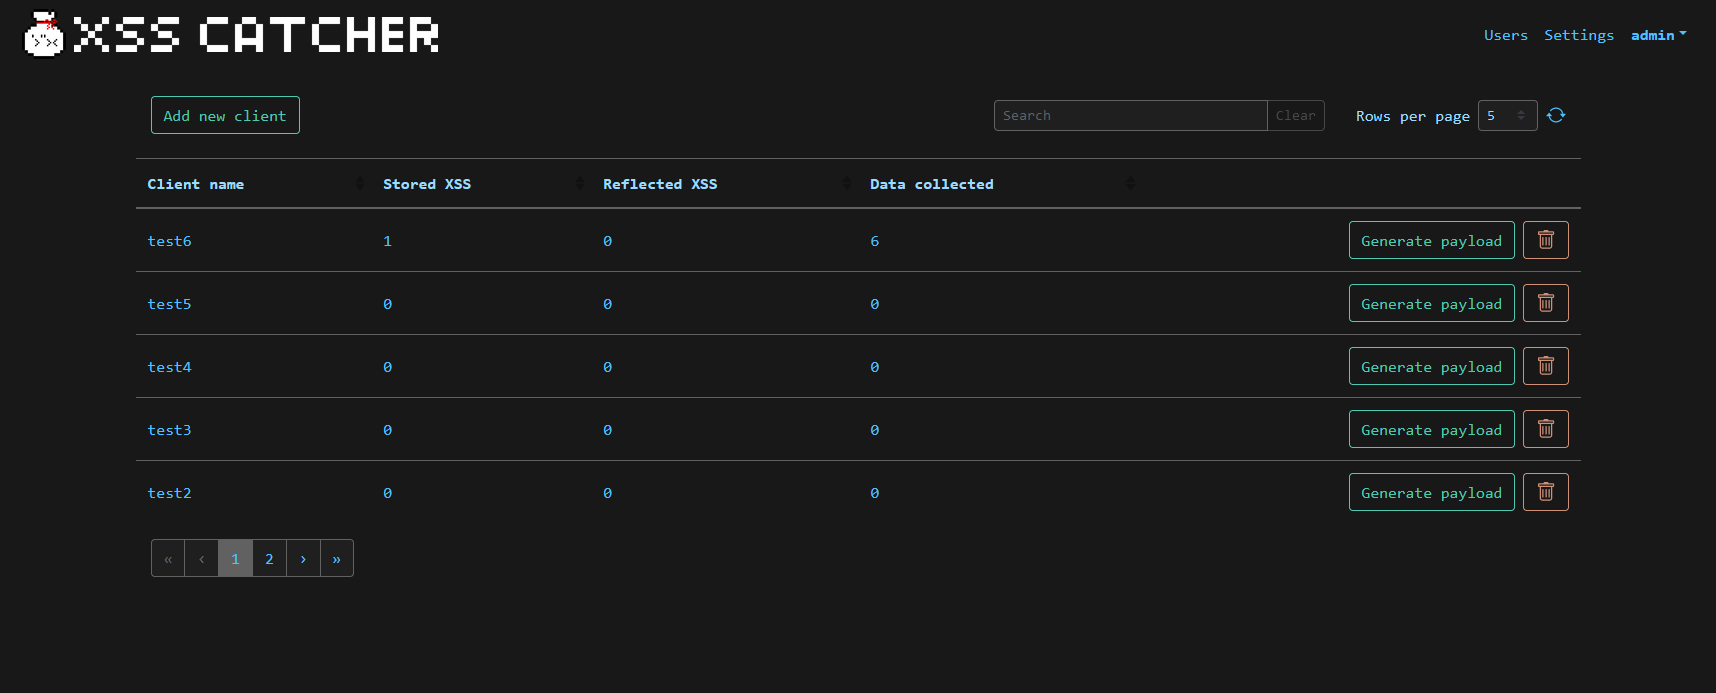 daxakahackerman/xss-catcher
एक ब्लाइंड XSS पहचान और XSS डेटा कैप्चर फ्रेमवर्क
 aeyesec/cve-2022-34265
CVE-2022-34265 (Django) के लिए PoC
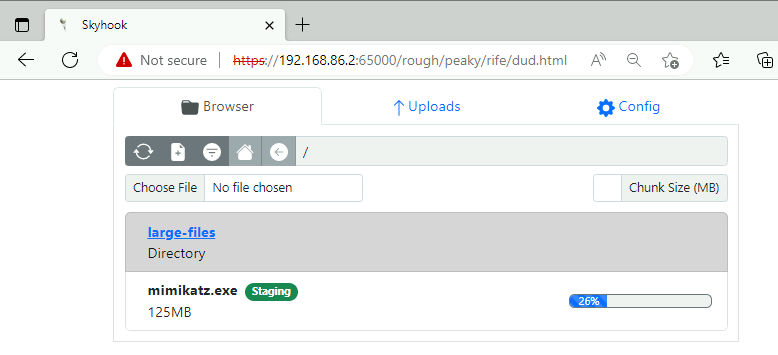 blackhillsinfosec/skyhook
एक राउंड-ट्रिप ऑबफ़स्केटेड HTTP फ़ाइल ट्रांसफ़र सेटअप जो IDS डिटेक्शन को बायपास करने के लिए बनाया गया है।
 t0kx/exploit-cve-2015-3306
ProFTPd 1.3.5 - (mod_copy) दूरस्थ कमांड निष्पादन शोषण और कमजोर कंटेनर
 bishopfox/pwn-pulse
Pulse Connect Secure SSL VPN मनमानी फ़ाइल पढ़ने की भेद्यता (CVE-2019-11510) के लिए शोषण
 moniik/poc_salesforce_lightning
केवल शैक्षणिक उद्देश्यों के लिए। अतिथि विशेषाधिकार के साथ Salesforce Lightning पर हमला।
 vegabird/xvna
अत्यधिक असुरक्षित नोड एप्लीकेशन
 danmcinerney/device-pharmer
1K+ IPs या Shodan खोज परिणामों को खोलता है और लॉगिन करने का प्रयास करता है
 synacktiv/livepyre
CVE-2025-54068 का उपयोग करने और यदि Livewire प्रोजेक्ट का APP_KEY ज्ञात हो तो रिमोट कमांड निष्पादन (Remote Command Execution) करने के लिए डिज़ाइन…
 owasp/owasp-istg
आईओटी सुरक्षा परीक्षण गाइड (ISTG) IoT क्षेत्र में पैठ परीक्षणों के लिए एक व्यापक पद्धति प्रदान करता है, जो IoT बाजार में नवाचारों और विकास को अपनाने…
 thumpbo/cve-2025-30208-exp
CVE-2025-30208-EXP
 burpheart/cve-2022-39197-patch
CVE-2022-39197 भेद्यता पैच. CVE-2022-39197 भेद्यता पैच.
 mpgn/heartbleed-poc
:broken_heart: Hearbleed exploit संवेदनशील जानकारी प्राप्त करने के लिए CVE-2014-0160 :broken_heart:
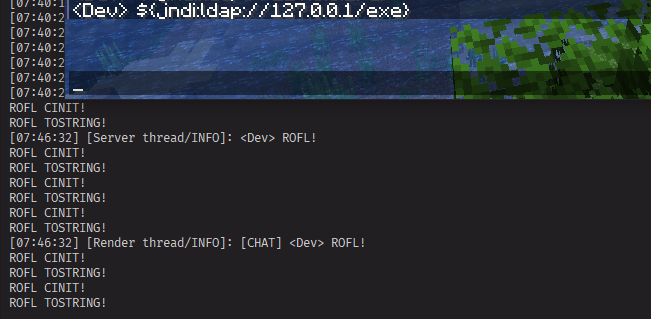 hycrafthd/log4j-rce-proof-of-concept
Log4j-RCE (CVE-2021-44228) अतिरिक्त जानकारी के साथ प्रूफ ऑफ कॉन्सेप्ट
 skyblueeternal/cnvd-c-2019-48814-cnnvd-201904-961
CVE-2019-2725 POC संग्रह - CVE-2017-10271 पैच को बायपास करने के लिए अद्यतन POC
 testanull/ms-sharepoint-july-patch-rce-poc
गंभीर SharePoint RCE कमजोरियों (CVE-2024-38094, CVE-2024-38024, CVE-2024-38023) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट्स, डेमो वीडियो के साथ।
 tuhinshubhra/shellstack
एक PHP आधारित उपकरण जो आपको अपनी सभी बैकडोर वाली वेबसाइटों को कुशलतापूर्वक प्रबंधित करने में मदद करता है।








