

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/blackhillsinfosec/skyhook
आईडीएस/आईपीएस से बचनाडेटा निष्कासनवेब सुरक्षारेड टीमिंग
GitHubblackhillsinfosec/skyhook

skyhook

एक राउंड-ट्रिप ऑबफ़स्केटेड HTTP फ़ाइल ट्रांसफ़र सेटअप जो IDS डिटेक्शन को बायपास करने के लिए बनाया गया है।

रिपॉजिटरी देखें
287331902 साल पहलेKitploit द्वारा समीक्षित
साझा करें

Skyhook

Skyhook एक REST-संचालित उपयोगिता है जिसका उपयोग IDS कार्यान्वयन द्वारा संरक्षित नेटवर्कों में फ़ाइलों को तस्करी करने के लिए किया जाता है। यह एक पूर्व-पैकेज्ड वेब क्लाइंट के साथ आता है जो फ़ाइल स्थानांतरण प्रबंधित करने के लिए React, वेनिला JS और वेब असेंबली के मिश्रण का उपयोग करता है।

मुख्य लिंक

  • यहाँ डाउनलोड करें
  • आरंभ करने के लिए उपयोगकर्ता दस्तावेज़ीकरण देखें

विशेषताएँ

  • राउंड ट्रिप फ़ाइल सामग्री अस्पष्टीकरण
  • उपयोगकर्ता-कॉन्फ़िगरेबल अस्पष्टीकरण श्रृंखलन
  • स्व-हस्ताक्षरित और Lets Encrypt प्रमाणपत्र प्राप्ति विधियाँ
  • कॉन्फ़िगरेशन और फ़ाइल स्थानांतरण दोनों के लिए एम्बेडेड वेब एप्लिकेशन।
  • सर्वर फिंगरप्रिंटिंग लचीलापन तकनीकें:
    • एन्क्रिप्टेड लोडर जो फ़ाइल स्थानांतरण इंटरफ़ेस प्रस्तुत होने पर इंटरफ़ेस फ़ाइलों को गतिशील रूप से एन्क्रिप्ट करने में सक्षम हैं
    • API और वेब संसाधन पथ यादृच्छीकरण

संक्षिप्त विवरण

नोट: अधिक विस्तृत चर्चा के लिए उपयोगकर्ता दस्तावेज़ीकरण देखें।

Skyhook का फ़ाइल स्थानांतरण सर्वर प्रतिक्रिया निकायों में सामग्री लिखने से पहले उपयोगकर्ता-कॉन्फ़िगर अस्पष्टीकरण एल्गोरिदम की एक श्रृंखला के साथ फ़ाइल सामग्री को निर्बाध रूप से अस्पष्ट करता है। वही अस्पष्टीकरण एल्गोरिदम से कॉन्फ़िगर किए गए क्लाइंट, फ़ाइल को डिस्क पर सहेजने से पहले फ़ाइल सामग्री को स्पष्ट करते हैं। HTTP लेन-देन को खंडित तरीके से प्रबंधित करने के लिए फ़ाइल स्ट्रीमिंग तकनीक का उपयोग किया जाता है, जिससे बड़े फ़ाइल स्थानांतरण की सुविधा मिलती है।

flowchart

subgraph sg-cloudfront[Cloudfront CDN]
    cf-listener(443/tls)
end

subgraph sg-vps[VPS]
    subgraph sg-skyhook[Skyhook Servers]
        admin-listener(Admin Server<br>45000/tls)
        transfer-listener(Transfer Server<br>45001/tls)
    end
    
    config-file(Config File<br>/var/skyroot/config.yml)

    admin-listener -..->|Reads &<br>Manages| config-file
    
    webroot(Webroot<br>/var/skyhook/webroot)
    transfer-listener -..->|Serves From &<br>Writes Cleartext<br>Files To| webroot
end


    op-browser(Operator<br>Web Browser) -->|Administration<br>Traffic| admin-listener
    op-browser <-->|Obfuscated<br>Data| transfer-listener

subgraph sg-corp[Corporate Environment]
    subgraph sg-compromised[Beachhead Host]
        comp-browser(Web Browser) -->|Reads &<br>Writes| cleartext-file(Cleartext Files)
    end
end

comp-browser <-->|Obfuscated<br>Data| cf-listener <-->|Obfuscated<br>Data| transfer-listener

एक संक्षिप्त उदाहरण

उदाहरण के लिए, यहाँ एक कार्यशील अस्पष्टीकरण कॉन्फ़िगरेशन है:
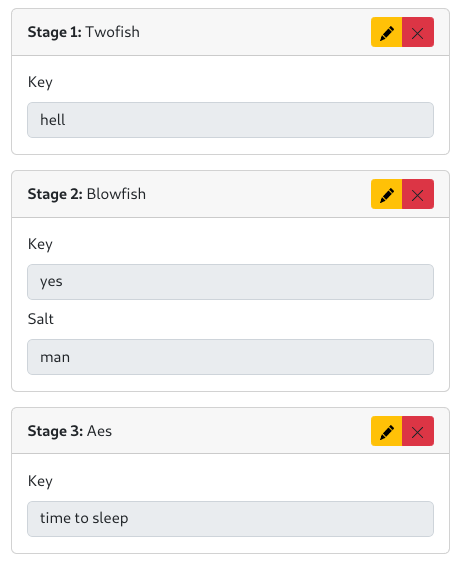
image

और यहाँ फ़ाइल स्थानांतरण इंटरफ़ेस है। 'डाउनलोड' पर क्लिक करने पर फ़ाइल उन खंडों में प्राप्त होती है जो ऊपर कॉन्फ़िगर किए गए अस्पष्टीकरण विधियों की श्रृंखला के साथ एन्क्रिप्ट किए जाते हैं।

JavaScript उपयोगकर्ता को डिस्क पर सहेजने के लिए संकेत देने से पहले फ़ाइल को स्पष्ट करता है।
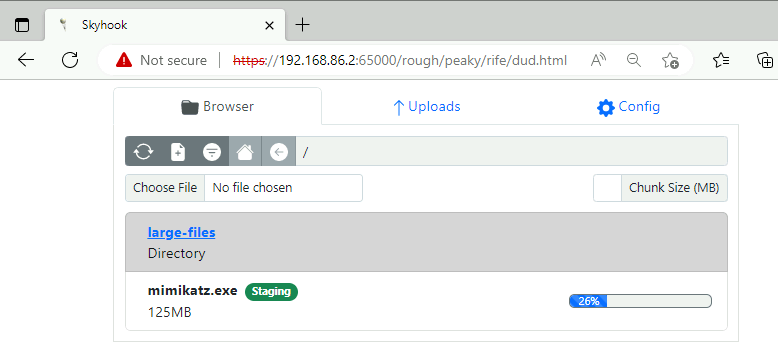
image

नीचे Burp के साथ निरीक्षण किए जा रहे डाउनलोड से उत्पन्न एक अनुरोध है। लेन-देन के प्रमुख तत्वों को पहचान से बचने के लिए एन्क्रिप्ट किया गया है।
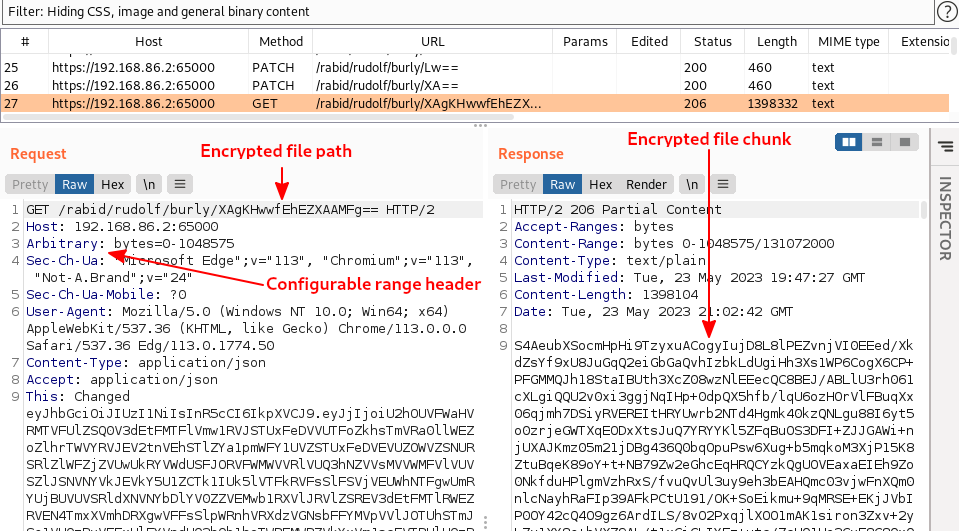

image

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    396
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    257

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





