
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 jofpin/brash
Chromium ब्राउज़र DoS हमला document.title शोषण के माध्यम से
 ignis-sec/cve-2023-38831-rarce
WinRAR 6.23 से पहले के संस्करणों में CVE-2023-38831, WinRAR RCE के लिए एक्सप्लॉइट पेलोड उत्पन्न करने के लिए एक आसानी से इंस्टॉल होने वाला और आसानी से…
 mikispag/rosettaflash
SWF फ़ाइलों में हेरफेर करने के लिए एक उपकरण, जो zlib का लाभ उठाकर केवल अल्फ़ान्यूमेरिक वर्णों वाली वैध SWF फ़ाइलें तैयार करता है, ताकि JSONP दुरुपयोग…
 sinsinology/cve-2024-4358
Progress Telerik Report Server पूर्व-प्रमाणित RCE श्रृंखला (CVE-2024-4358/CVE-2024-1800)
 bigsizeme/log4j-check
log4J burp स्कैनिंग प्लगइन, CVE-2021-44228, dnclog.cn और burp में निर्मित DNS का समर्थन करता है, JNDIExploit के साथ payload उत्पन्न कर सकता है
 c53elyas/cve-2023-33733
CVE-2023-33733 के लिए विस्तृत तकनीकी विवरण और प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट — Reportlab Python लाइब्रेरी में HTML-to-PDF प्रोसेसिंग में सैंडबॉक्स…
 bewhale/cve-2022-22954
CVE-2022-22954 VMware Workspace ONE Access freemarker SSTI भेद्यता, कमांड निष्पादन, बैच डिटेक्शन स्क्रिप्ट, फ़ाइल लेखन
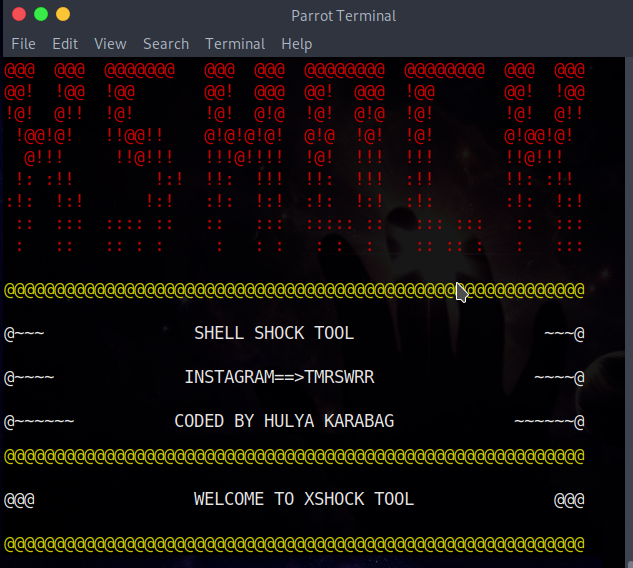 capture0x/xshock
XSHOCK Shellshock एक्सप्लॉइट
 jakabakos/cve-2023-50164-apache-struts-rce
एक गंभीर सुरक्षा भेद्यता, जिसे CVE-2023-50164 (CVE: 9.8) के रूप में पहचाना गया है, Apache Struts में पाई गई, जो हमलावरों को फ़ाइल अपलोड पैरामीटर्स…
 aydinnyunus/cve-2025-29927
CVE-2025-29927 प्रूफ ऑफ कॉन्सेप्ट
 forrest-orr/doublestar
डार्कहोटल "डबल स्टार" एपीटी एक्सप्लॉइट चेन का एक व्यक्तिगत/उन्नत पुनर्निर्माण, जिसमें विंडोज 8.1 पर विशेष ध्यान दिया गया है और मेरी अपनी कुछ तकनीकों…
 redtimmy/richsploit
RichFaces के लिए शोषण टूलकिट
 moeinfatehi/xss_vulnerability_challenges
डॉकराइज्ड PHP एप्लिकेशन जो व्यावहारिक XSS भेद्यता चुनौतियाँ और बायपास उदाहरण प्रदान करता है, जिसमें WAF, ब्लैकलिस्ट और जावास्क्रिप्ट वैलिडेशन बायपास…
 malayke/cve-2023-33246_rocketmq_rce_exploit
CVE-2023-33246 RocketMQ RCE संस्करण द्वारा पहचान और शोषण
 0x7eteam/cve-2022-0543
CVE-2022-0543_RCE, Redis Lua सैंडबॉक्स बाईपास कमांड निष्पादन
 pimps/cve-2017-1000486
Primefaces <= 5.2.21, 5.3.8 or 6.0 - दूरस्थ कोड निष्पादन शोषण
 puzzlepeaches/log4jhorizon
CVE-2021-44228 का VMWare Horizon में दोहन करना, रिमोट कोड निष्पादन और अधिक के लिए।
 shengqi158/cve-2018-2628
CVE-2018-2628 और CVE-2018-2893








