
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 assetnote/hopgoblin
Adobe Experience Manager (AEM) हैकिंग टूलकिट
 burpheart/cve-2022-39197
cve-2022-39197 poc
 pimps/cve-2017-5645
CVE-2017-5645 - असुरक्षित डिसीरियलाइज़ेशन के कारण Apache Log4j RCE
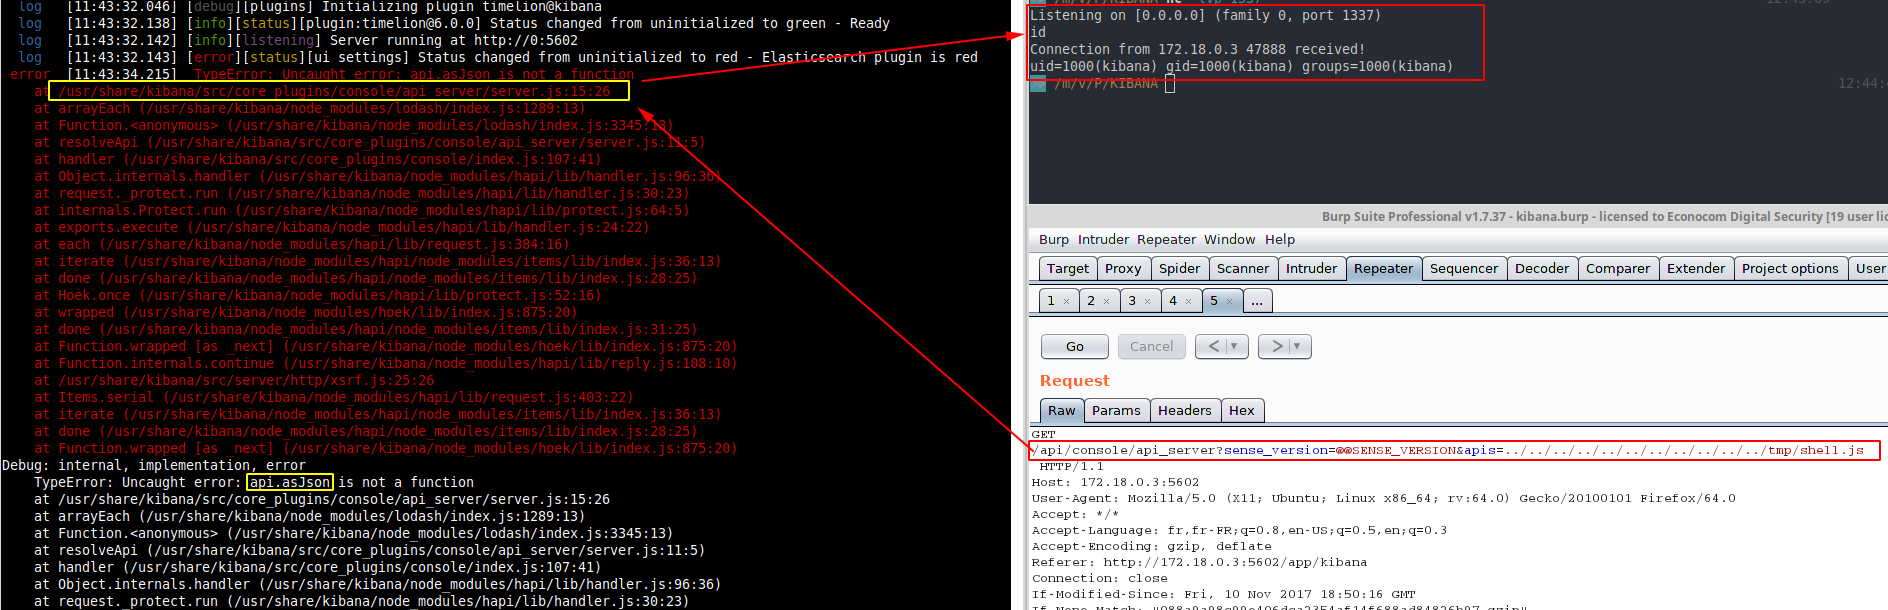 mpgn/cve-2018-17246
CVE-2018-17246 - Kibana LFI < 6.4.3 और 5.6.13
 k8gege/zimbraexploit
Zimbra ईमेल प्रणाली भेद्यता XXE/RCE/SSRF/Upload GetShell Exploit 1. (CVE-2019-9621 Zimbra<8.8.11 XXE GetShell Exploit)
 ynsmroztas/nextssrf
CVE-2026-44578 स्कैनर और Next.js WebSocket अपग्रेड हैंडलर में SSRF के लिए एक्सप्लॉइट टूल। असुरक्षित संस्करणों का पता लगाता है, क्लाउड मेटाडेटा…
 safebuffer/cve-2018-6389
WordPress DoS में CVE-2018-6389 शोषण
 owasp/webgoat
यह एक निष्क्रिय कोड बेस है। प्रोजेक्ट यहाँ स्थित है: https://github.com/WebGoat
 r3dxpl0it/apache-superset-remote-code-execution-poc-cve-2018-8021
CVE-2018-8021 प्रूफ-ऑफ-कॉन्सेप्ट और एक्सप्लॉइट
 zcgonvh/cve-2017-7269-tool
CVE-2017-7269 से webshell या shellcode लोडर
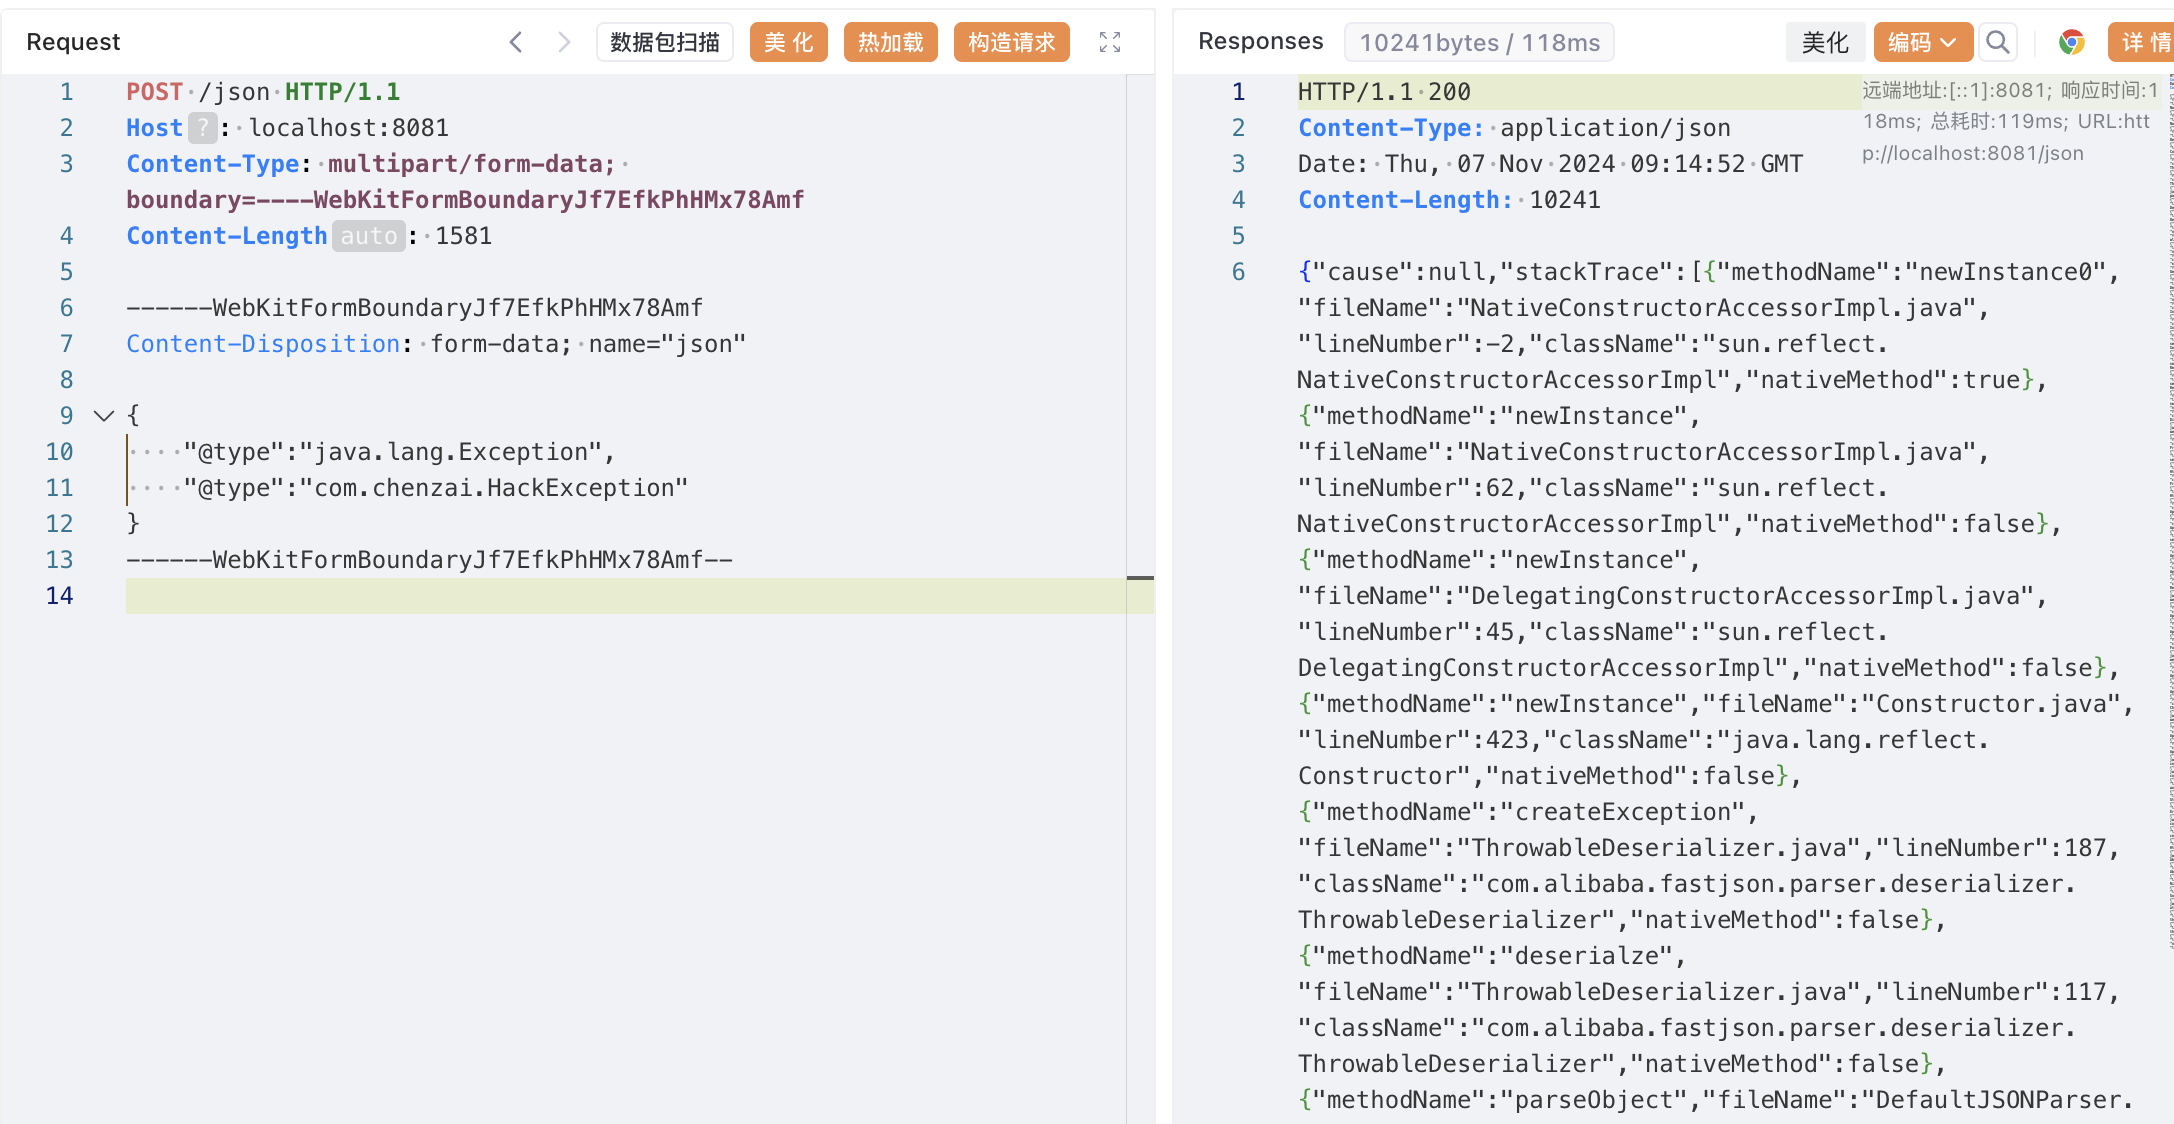 luelueking/cve-2022-25845-in-spring
CVE-2022-25845 (fastjson 1.2.80) स्प्रिंग वातावरण के लिए शोषण, चरण-दर-चरण PoC, फ़ाइल पढ़ने, और Jackson/commons-io डिसीरियलाइज़ेशन श्रृंखलाओं के…
 dinosn/wp2shell-lab
गैर-विनाशकारी डिटेक्टर + wp2shell के लिए Docker लैब (CVE-2026-63030 REST /batch/v1 रूट कन्फ्यूजन + WordPress कोर 6.9.0-6.9.4 / 7.0.0-7.0.1 में…
 david-alvarez-rosa/php-rce
CVE-2026-109618 / CVE-2026-109619 के लिए एक्सप्लॉइट, PHP लक्ष्यों पर RCE प्राप्त करने हेतु
 praetorian-inc/wasmforge
WasmForge — Go और C# प्रोग्राम को single-binary, WASM-sandboxed native executables में polymorphic output के साथ संकलित करें।
 aqhmal/cve-2020-5902-scanner
F5 BIG-IP स्कैनर (CVE-2020-5902) के लिए स्वचालित स्क्रिप्ट जो Shodan API से प्राप्त होस्ट का उपयोग करती है।
 randomrobbiebf/cve-2023-32243
CVE-2023-32243 - Essential Addons for Elementor 5.4.0-5.7.1 - बिना प्रमाणीकरण के विशेषाधिकार वृद्धि
 ohnonoyesyes/cve-2023-25194
CVE-2023-25194 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, यह Apache Kafka Connect में एक JNDI इंजेक्शन कमजोरी है जो तैयार किए गए कनेक्टर कॉन्फ़िगरेशन के…
 eqstlab/cve-2026-94545
CVE-2026-94545 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Next.js next/og में SVG इंजेक्शन और नेटिव sharp रास्टराइज़र के विरुद्ध ROP चेन के माध्यम से…








