Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/xcanwin/cve-2023-4357-chrome-xxe
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणCTFलर्निंग और शिक्षाचयनित संसाधन
GitHubxcanwin/cve-2023-4357-chrome-xxe

CVE-2023-4357-Chrome-XXE

[भेद्यता पुनरुत्पादन] CVE-2023-4357 Chrome XXE भेद्यता का शोषण करने वाला दुनिया का पहला सिंगल-फ़ाइल EXP, जो विज़िटरों की स्थानीय फ़ाइलें चुरा लेता है। Chrome XXE भेद्यता EXP, जो हमलावरों को विज़िटरों की स्थानीय फ़ाइलें प्राप्त करने की अनुमति देता है।

रिपॉजिटरी देखें
23037471 साल पहलेKitploit द्वारा समीक्षित
साझा करें

उपकरण परिचय

  • CVE-2023-4357 Chrome XXE भेद्यता का शोषण करने वाला दुनिया का पहला एकल-फ़ाइल EXP, जो आगंतुकों की स्थानीय फ़ाइलों को चुराने में सक्षम है।
  • The world's first single file exploits the CVE-2023-4357 Chrome XXE vulnerability EXP, allowing attackers to obtain local files of visitors.
फ़ाइल नामविवरणउपयोग परिदृश्यएकल-फ़ाइल/एकल-payload से भेद्यता का शोषण क्यों संभव है?
d.svgएकल-फ़ाइल शोषण, किसी अन्य फ़ाइल पर निर्भर नहीं1. XSS संभव होने पर, iframe में svg लिंक नेस्ट करें।
2. बटन पर क्लिक करने पर, svg छवि नई विंडो में खोलें।
आत्म-समाहित। पहली एंटिटी घोषणा में बाहरी एंटिटी का संदर्भ अवरुद्ध हो जाता है, इसलिए स्वयं को बाहरी XML दस्तावेज़ के रूप में शामिल करने के बाद, दूसरी एंटिटी घोषणा में बाहरी एंटिटी का संदर्भ लिया जाता है, और दोनों संदर्भों के प्रारूप को परस्पर संगत होना आवश्यक है, जिससे अवरोधन को बायपास कर स्थानीय फ़ाइलें पढ़ी जा सकें।
xss.htmlएकल-payload शोषण, किसी अन्य फ़ाइल पर निर्भर नहींजब XSS संभव हो और किसी भी वेबसाइट पर svg फ़ाइल अपलोड नहीं करना चाहते हों, तो xss.html की सामग्री को payload के रूप में कॉपी करें।object तत्व, data:image/svg+xml;base64, data:text/xsl;base64

रोचक साझाकरण

  • यह एकल-फ़ाइल EXP TPCTF 2023 सूचना सुरक्षा प्रतियोगिता के लिए प्रश्न निर्माण के स्रोत के रूप में उपयोग किया गया था (प्रतियोगिता TP-Link, त्सिंगुआ विश्वविद्यालय, पेकिंग विश्वविद्यालय द्वारा संयुक्त रूप से आयोजित की गई थी)।
  • विषय: Xssbot और Xssbot but not Internet
  • बुद्धिमान प्रतियोगियों ने मेरे द्वारा नोट किए गए //You can send p.innerHTML by POST. को देखा: cn-sec, xmcve, jbnrz
  • सूचना सुरक्षा में नए लोगों के लिए रोचक शिक्षण संसाधन प्रदान करना इस ओपन-सोर्स प्रोजेक्ट के अस्तित्व का एक अर्थ है।

भेद्यता परिचय

जानकारीसामग्री
भेद्यता का नामChromium XXE
भेद्यता संख्याCVE-2023-4357
जोखिम स्तरउच्च जोखिम
भेद्यता प्रकारXXE
शोषण कठिनाईनिम्न

भेद्यता विवरण

  • भेद्यता का मूल कारण libxslt में है। डिफ़ॉल्ट रूप से, Chromium XML दस्तावेज़ों की एंटिटी घोषणाओं द्वारा संदर्भित बाहरी एंटिटी URL के क्रॉस-डोमेन होने की कड़ी जाँच करता है। हालांकि, यदि Chromium पहले XSL स्टाइलशीट के रूप में पार्स करता है, फिर बाहरी XML दस्तावेज़ को शामिल करने के लिए document() को कॉल करता है, तो Chromium इस बाहरी XML दस्तावेज़ URL की क्रॉस-डोमेन जाँच नहीं करता है, जिससे आगंतुक की स्थानीय फ़ाइलें लीक हो जाती हैं।

प्रभावित संस्करण

  • Chrome संस्करण < 116.0.5845.96
  • Chromium संस्करण < 116.0.5845.96
  • Electron संस्करण < 26.1.0
  • वीचैट Mac संस्करण संस्करण < 3.8.5.17

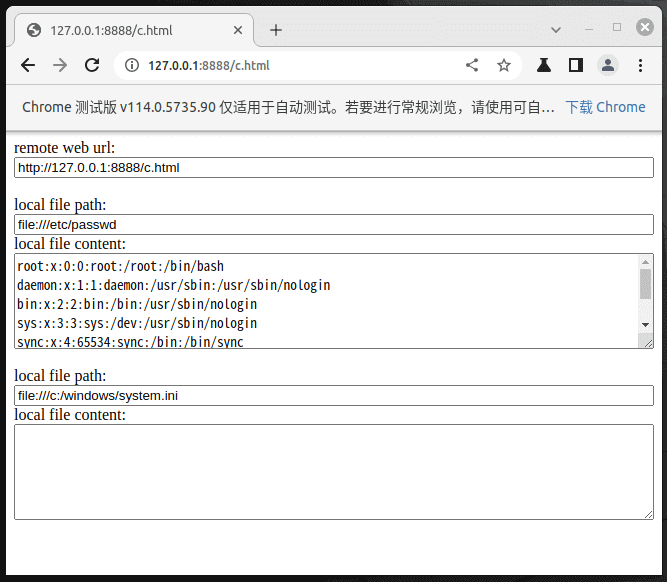
पुनरुत्पादन स्क्रीनशॉट

आगंतुक वातावरणस्क्रीनशॉट
Linux + Chromium
Windows + Chromium
MacOS + वीचैट Mac संस्करण

पुनरुत्पादन 1

  1. आगंतुक वातावरण:
Linux + Chromium
  1. Chrome डाउनलोड और चलाएं
wget https://edgedl.me.gvt1.com/edgedl/chrome/chrome-for-testing/114.0.5735.90/linux64/chrome-linux64.zip
unzip chrome-linux64.zip
./chrome-linux64/chrome --no-sandbox
  1. वेब सेवा प्रारंभ करें
wget https://codeload.github.com/xcanwin/CVE-2023-4357-Chrome-XXE/zip/refs/heads/main -O CVE-2023-4357-Chrome-XXE.zip
unzip CVE-2023-4357-Chrome-XXE.zip
python3 -m http.server 8888 -d CVE-2023-4357-Chrome-XXE-main
  1. ब्राउज़र से एक्सेस करें
http://127.0.0.1:8888/d.svg

पुनरुत्पादन 2

  1. आगंतुक वातावरण:
Windows + Chromium
  1. Chrome डाउनलोड और चलाएं
https://edgedl.me.gvt1.com/edgedl/chrome/chrome-for-testing/114.0.5735.90/win64/chrome-win64.zip

./chrome-win64/chrome --no-sandbox
  1. वेब सेवा प्रारंभ करें
https://codeload.github.com/xcanwin/CVE-2023-4357-Chrome-XXE/zip/refs/heads/main

python3 -m http.server 8888 -d CVE-2023-4357-Chrome-XXE-main
  1. ब्राउज़र से एक्सेस करें
http://127.0.0.1:8888/d.svg

पुनरुत्पादन 3

  1. आगंतुक वातावरण:
MacOS + वीचैट Mac संस्करण
  1. वीचैट Mac संस्करण डाउनलोड और चलाएं

  2. वेब सेवा प्रारंभ करें

wget https://codeload.github.com/xcanwin/CVE-2023-4357-Chrome-XXE/zip/refs/heads/main -O CVE-2023-4357-Chrome-XXE.zip
unzip CVE-2023-4357-Chrome-XXE.zip
python3 -m http.server 8888 -d CVE-2023-4357-Chrome-XXE-main
  1. फ़ाइल ट्रांसफ़र असिस्टेंट को भेजें और एक्सेस करें
http://127.0.0.1:8888/d.svg
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    389
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    257
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    247

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →