
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 brutemap-dev/brutemap
चलो किसी के खाते को खोजें
 nccgroup/requests-racer
छोटी Python लाइब्रेरी जो Requests के साथ वेब ऐप्स में रेस कंडीशन का दोहन करना आसान बनाती है।
 sergiointel/wp2shell-poc
wp2shell के लिए मानक कमजोर WordPress RCE poc।
 yyhylh/apache-dubbo-cve-2023-23638-exp
Apache Dubbo (CVE-2023-23638) भेद्यता शोषण की इंजीनियरिंग प्रथा
 chipik/sap_eem_cve-2020-6207
CVE-2020-6207 के लिए PoC (SAP Solution Manager में अनुपस्थित प्रमाणीकरण जाँच)
 h4x0r-dz/cve-2021-26855
PoC exploit for CVE-2021-26855 (Exchange Server SSRF) उपयोगकर्ता गणना, मेल हेडर पढ़ना, और कमजोरी का पता लगाने के साथ। अप्रमाणित आंतरिक संसाधन पहुंच…
 occamsec/cve-2023-2825
GitLab CVE-2023-2825 PoC। यह PoC GitLab 16.0.0 चलाने वाले सिस्टम से /etc/passwd फ़ाइल प्राप्त करने के लिए पाथ ट्रैवर्सल भेद्यता का लाभ उठाता है।
 cpandya2909/cve-2020-15778
CVE-2020-15778 के लिए तकनीकी लेख और प्रूफ-ऑफ-कॉन्सेप्ट, OpenSSH scp (<=8.3p1) में एक प्रमाणित कमांड इंजेक्शन भेद्यता जो फ़ाइल पथों में बैकटिक पेलोड…
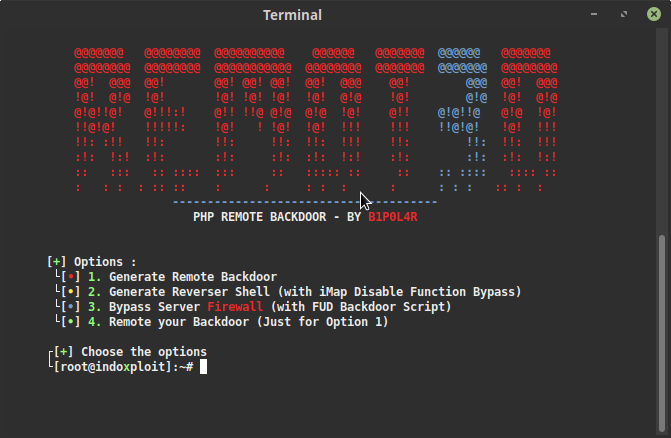 keepwannabe/remot3d
Remot3d: बड़े पेंटेस्टर्स के साथ-साथ डिफेसर्स के मज़े के लिए बनाया गया एक सरल उपकरण है जो बैकडोर के माध्यम से सर्वर को नियंत्रित करता है।
 hoshinolina/agx-exploit
CVE-2022-32947 वॉकथ्रू और डेमो
 saferman/cve-2020-7471
django भेद्यता:CVE-2020-7471 StringAgg(delimiter) के माध्यम से संभावित SQL इंजेक्शन का भेद्यता वातावरण और POC
 portswigger/http-terminator
AI-सहायता प्राप्त शोध पाइपलाइन जो HTTP डीसिंक तकनीकों को निकालती है, विकृत अनुरोध परीक्षण-केस उत्पन्न करती है, उन्हें Burp के माध्यम से मान्य करती…
 mzer0one/cve-2020-7961-poc
CVE-2020-7961 के लिए प्रमाण-अवधारणा शोषण, Liferay Portal में एक डिसीरियलाइज़ेशन भेद्यता जो अप्रमाणित रिमोट कोड निष्पादन को सक्षम बनाती है। सुरक्षा…
 horizon3ai/cve-2022-22972
CVE-2022-22972 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो VMware Workspace ONE, vIDM, और vRealize Automation 7.6 में Host हेडर हेरफेर के माध्यम से…
 hktalent/cve_2020_2546
CVE-2020-2546,CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 WebLogic T3 payload exploit poc python3,
 0xdezzy/cve-2019-11539
Pulse Secure Connect में Post-Auth RCE भेद्यता के लिए Exploit
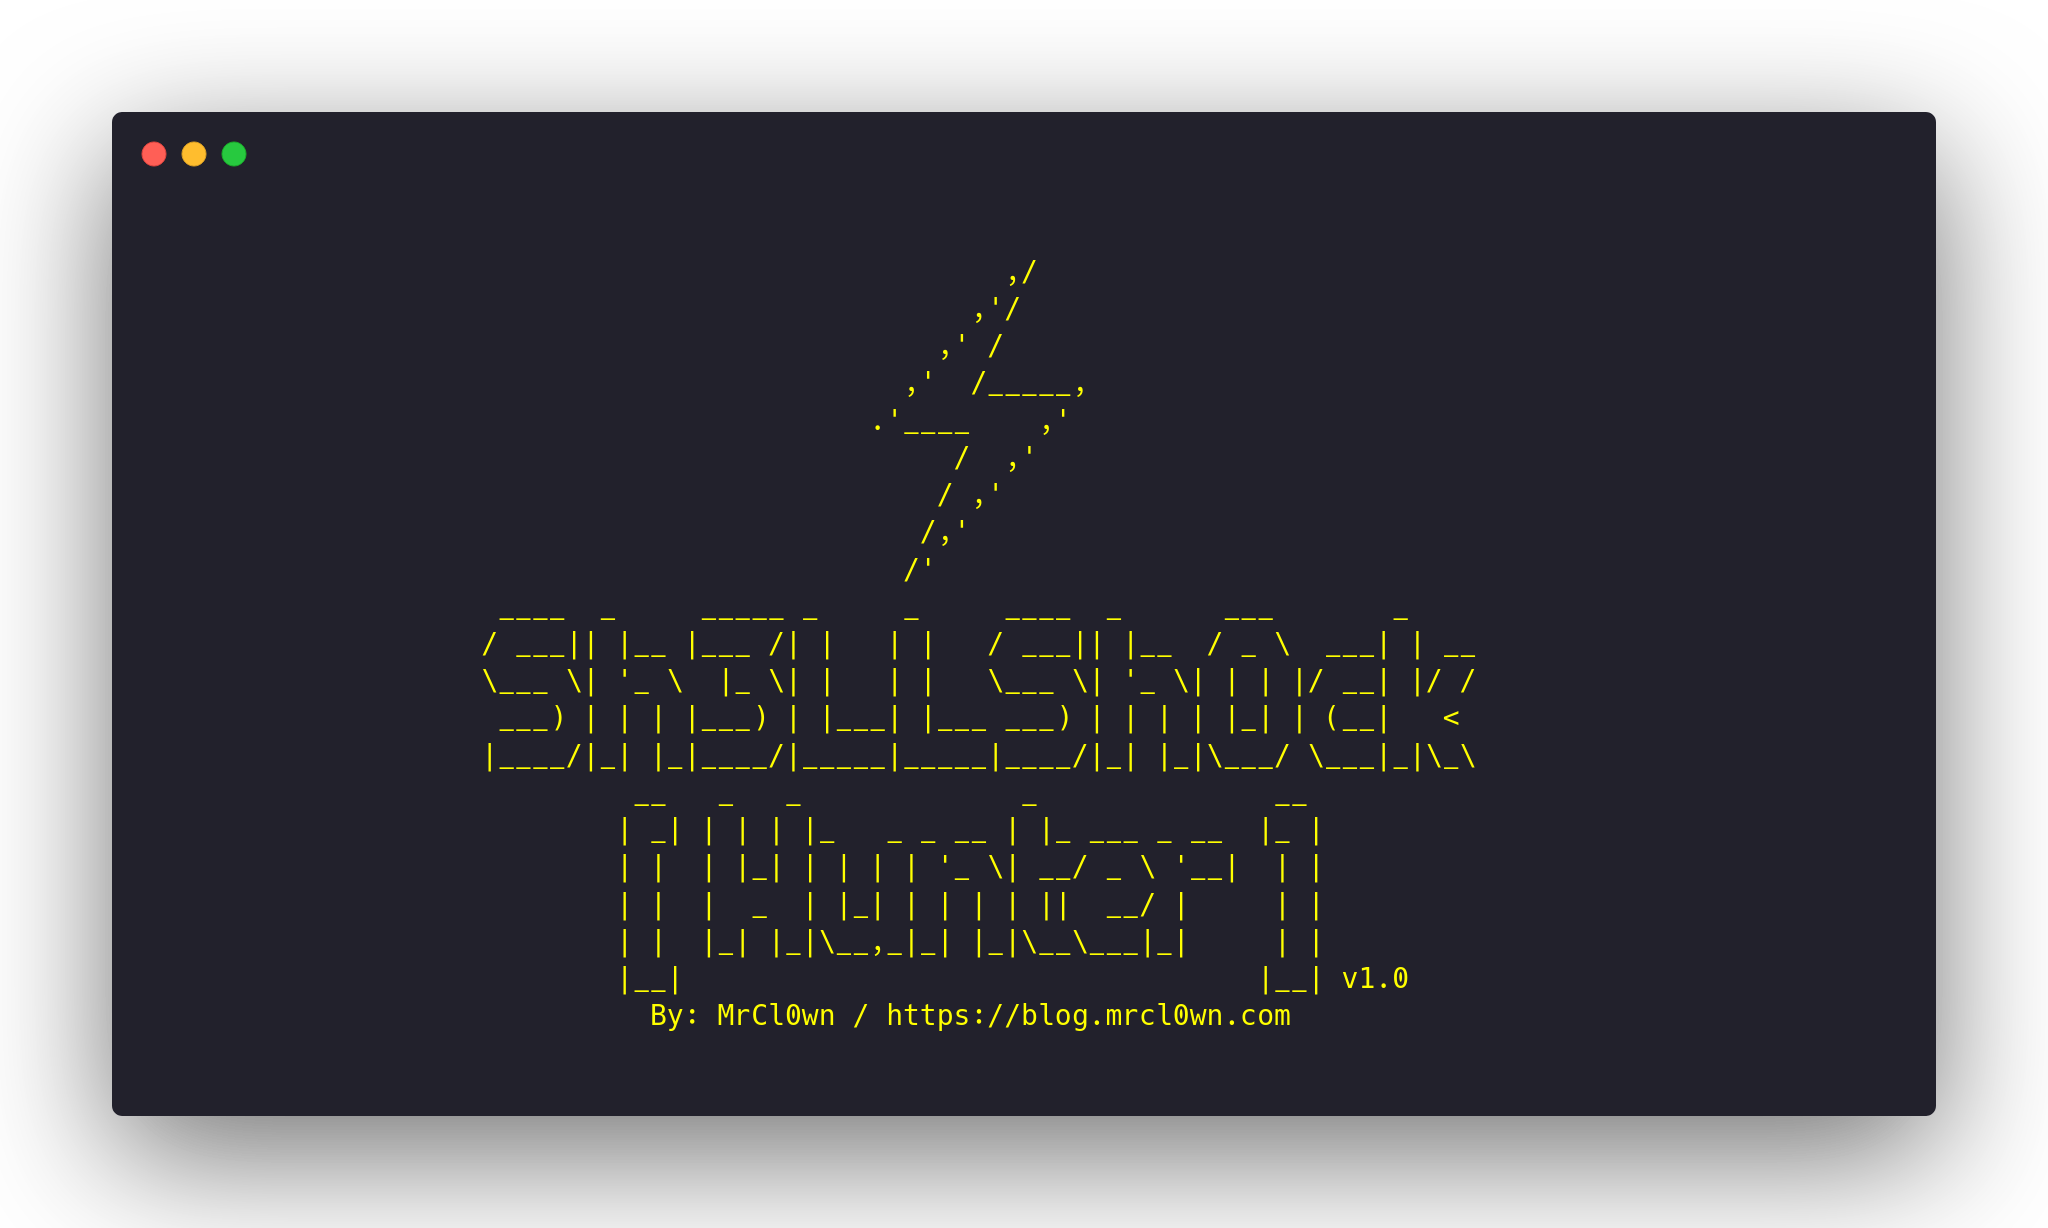 mrcl0wnlab/shellshockhunter
यह शेलशॉक भेद्यता के परीक्षण के लिए एक सरल उपकरण है।
 cyb0r9/dvr-exploiter
बैश स्क्रिप्ट जो CVE-2018-9995 का फायदा उठाकर कमजोर DVRs से वेब इंटरफेस के माध्यम से क्रेडेंशियल्स निकालती है, और कई DVR ब्रांडों को स्वचालित सुरक्षा…








