
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”: WordPress कोर में बिना प्रमाणीकरण के RCE
 deathshotxd/comment2shell
Zero-click प्री-ऑथ WordPress CVE-2026-93485 एक्सप्लॉइट चेन: wpautop() में स्टोर्ड XSS, जो admin-session प्लगइन अपलोड और एक self-deleting webshell तक…
 jas502n/oa-tongda-rce
Office Anywhere网络智能办公系统
 dxask88ma/weblogic-cve-2023-21839
CVE-2023-21839 के लिए जावा-आधारित शोषण जो Oracle WebLogic Server संस्करण 12.2.1.3.0 और 12.2.1.4.0 को LDAP इंजेक्शन के माध्यम से दूरस्थ कोड निष्पादन…
 koadt/oss-oopssec-store
Security training for the apps you actually ship. Open your browser and start hacking.
 g0rx/cve-2018-7600-drupal-rce
CVE-2018-7600 Drupal RCE के लिए PoC शोषण संग्रह जिसमें Drupal 7 और 8 को लक्षित करने वाली कई स्क्रिप्ट शामिल हैं, जिनमें बड़े पैमाने पर शोषण वेरिएंट…
 dhmosfunk/7-zip-cve-2025-0411-poc
इस रिपॉजिटरी में CVE-2025-0411 MotW बाईपास के भाग के रूप में POC परिदृश्य शामिल हैं।
 hktalent/cve-2020-2551
CVE-2020-2551 poc exploit python Weblogic RCE को IIOP के साथ कैसे पता लगाएं
 traceforce/mcp-xray
एकीकृत सुरक्षा स्कैनर, MCP सर्वरों के लिए कॉन्फ़िग, पेंटेस्ट, और रेपो-स्कैन मोड के साथ। CI/CD एकीकरण के लिए SARIF रिपोर्ट उत्पन्न करता है, टोकन और…
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - Maciej Pulikowski द्वारा रिपोर्ट की गई कमजोरियाँ | कुल बग बाउंटी पुरस्कार: $5.000 | CVE-2021-21123…
 jas502n/cve-2019-11581
Atlassian JIRA टेम्पलेट इंजेक्शन भेद्यता RCE
 h4x0r-dz/cve-2024-21762
Fortinet FortiOS में आउट-ऑफ-बाउंड लेखन CVE-2024-21762 भेद्यता
 duc-nt/cve-2020-6287-exploit
CVE-2020-6287 के लिए PoC यह PoC पायथन में केवल उपयोगकर्ता जोड़ने के लिए है, कोई प्रशासक अनुमति सेट नहीं है। @zeroSteiner से प्रेरित, metasploit से।…
 cyberxml/log4j-poc
CVE-2021-44228 Log4Shell के लिए एक Docker आधारित LDAP RCE एक्सप्लॉइट डेमो
 redteampentesting/cve-2020-13935
एपाचे टॉमकैट में वेबसॉकेट भेद्यता का शोषण
 nxenon/h2spacex
HTTP/2 अंतिम फ़्रेम सिंक्रोनाइज़ेशन (जिसे सिंगल पैकेट अटैक भी कहा जाता है) Scapy + एक्सप्लॉइट टाइमिंग अटैक्स पर आधारित लो लेवल लाइब्रेरी / टूल
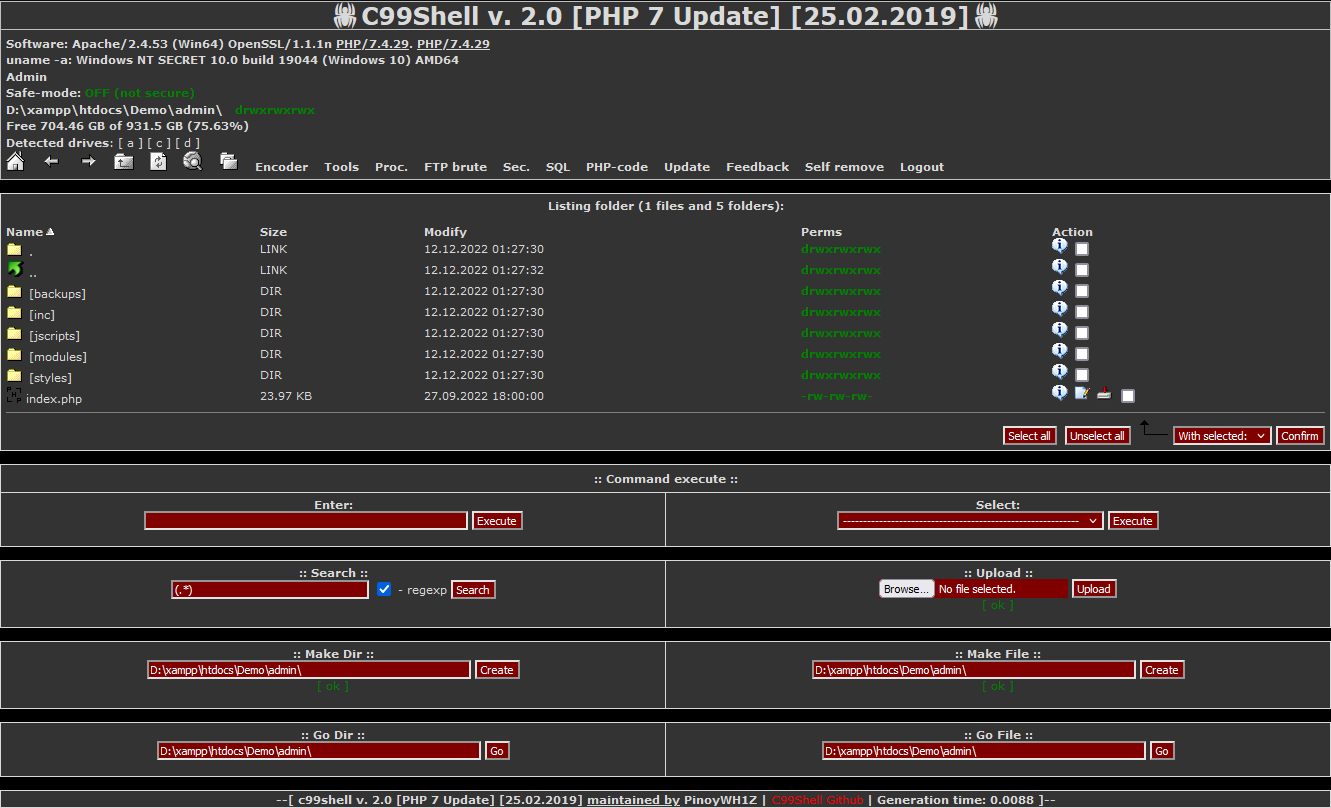 pinoywh1z/c99shell-php7
PHP 7 और safe-build अपडेट लोकप्रिय PHP Shell के C99 वैरिएंट का।
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework एक पैठ परीक्षण सहायता उपकरण और शोषण फ्रेमवर्क है। यह अपने प्रतिक्रियाशील इंटरफ़ेस के माध्यम से वेब का उपयोग करके वेब पर…








