
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 sysdream/pysqli
Python SQL इंजेक्शन फ्रेमवर्क
 linhlhq/cve-2019-0604
CVE-2019-0604 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Microsoft SharePoint में एक रिमोट कोड निष्पादन भेद्यता है। सुरक्षा परीक्षण और सत्यापन के लिए…
 c0mmand3ropsec/cve-2017-10271
Oracle WebLogic CVE-2017-10271 के लिए अनप्रमाणित दूरस्थ कोड निष्पादन शोषण। कमजोर सर्वरों के पैठ परीक्षण के लिए XML पेलोड और एंडपॉइंट सूची प्रदान करता…
 forbiddenprogrammer/cve-2021-21315-poc
CVE 2021-21315 PoC
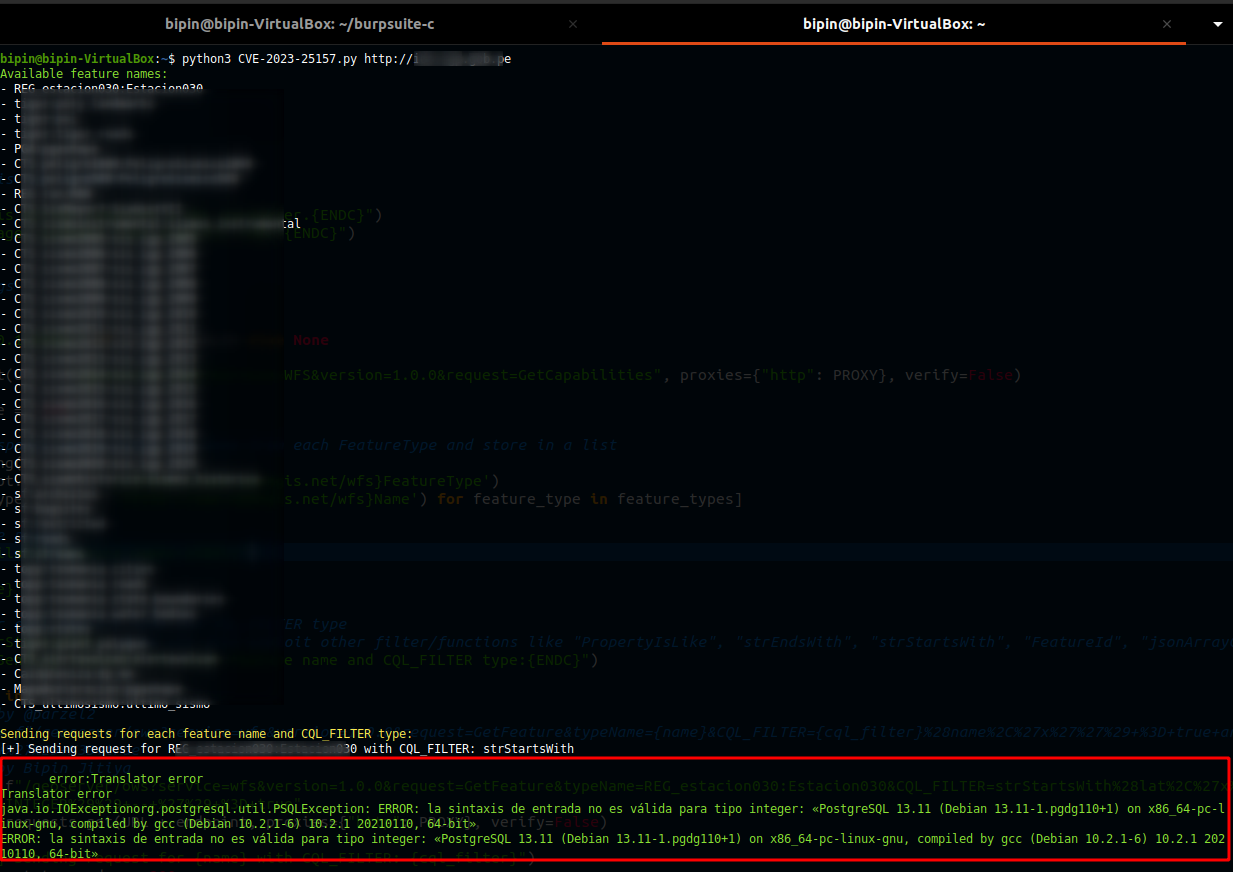 win3zz/cve-2023-25157
CVE-2023-25157 - GeoServer SQL इंजेक्शन - PoC
 zcgonvh/cve-2017-7269
cve-2017-7269 के लिए ठीक किया गया msf मॉड्यूल
 d00movenok/htmlsmuggler
✉️ HTML Smuggling generator&obfuscator आपके Red Team संचालन के लिए
 yt1g3r/cve-2018-8174_exp
CVE-2018-8174_python
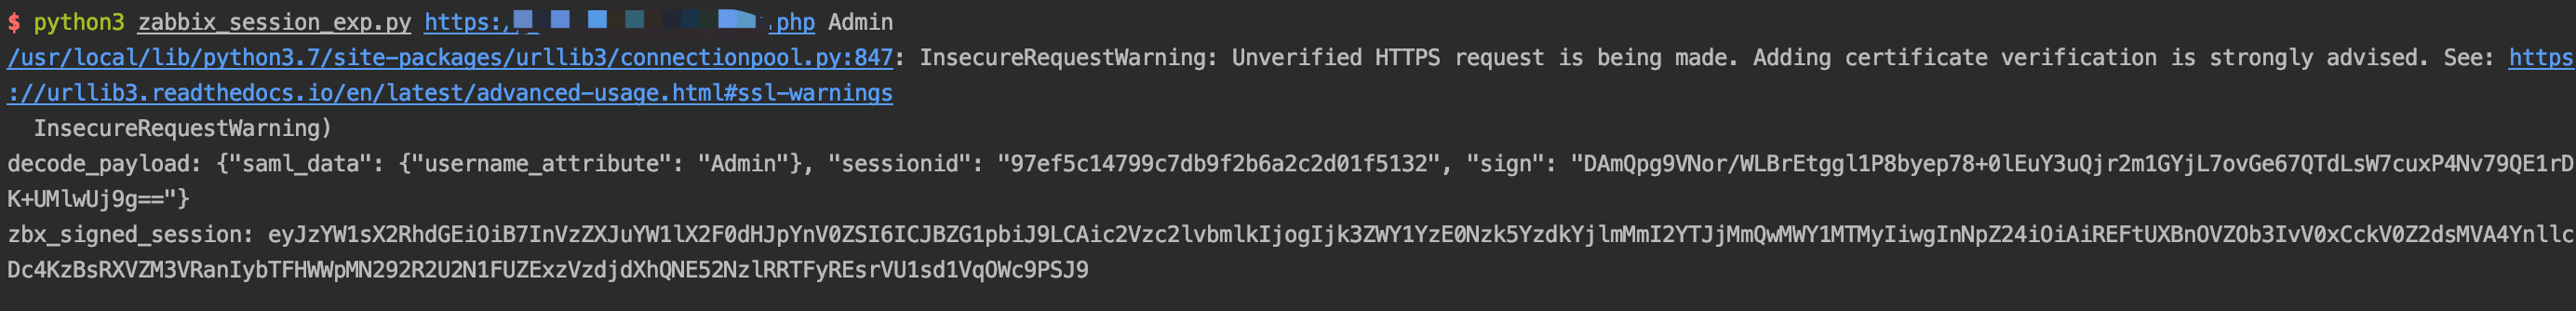 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 landgrey/cve-2018-2894
CVE-2018-2894 WebLogic अप्रतिबंधित फ़ाइल अपलोड जो RCE की ओर ले जाता है - जाँच स्क्रिप्ट
 a-d-team/grafanaexp
Grafana अनधिकृत मनमानी फ़ाइल पढ़ने की कमजोरी (CVE-2021-43798) के लिए एक शोषण उपकरण, यह प्लगइन्स को बर्स्ट कर सकता है / secret_key निकाल सकता है /…
 pyroxenites/nextjs_rce_exploit_tool
CVE-2025-55182 और CVE-2025-66478 के लिए शोषण
 spiderlabs/airachnid-burp-extension
वेब कैश धोखाधड़ी हमले के लिए अनुप्रयोगों की भेद्यता का परीक्षण करने के लिए एक Burp एक्सटेंशन
 cuerz/cve-2021-36260
हाइकविजन RCE भेद्यता समूह निदान एवं शोषण उपकरण
 bishopfox/imperva_gzip_waf_bypass
Imperva क्लाउड WAF बाईपास के लिए एक्सप्लॉइट, जो HTTP POST अनुरोधों पर WAF नियमों को बाईपास करने के लिए gzip Content-Encoding हेडर का उपयोग करता है।…
 aaronsvk/cve-2020-3956
VMware Cloud Director RCE (CVE-2020-3956) के लिए PoC एक्सप्लॉइट
 tarihub/blackjump
JumpServer बैस्टियन होस्ट अनधिकृत व्यापक भेद्यता शोषण, CVE-2023-42442 / CVE-2023-42820 / RCE 2021 के लिए शोषण
 kkirsche/cve-2017-10271
Oracle WebLogic WLS-WSAT डिसीरियलाइज़ेशन भेद्यता (CVE-2017-10271) के लिए Python और Metasploit एक्सप्लॉइट, जिसमें डिटेक्शन स्कैनिंग और रिमोट कोड…








